
 #1
C2フレームワーク、リダイレクタ、リスナー、コマンドインフラストラクチャツール。
Kitploit おすすめ

 aws-alchemy/squidmagic
ウェブベースのネットワークトラフィックを分析し🕶、中央のコマンド&コントロールサーバーを検出する
 weaselsec/godpotato-aggressor-script
Cobalt Strike Aggressorスクリプト - GodPotatoを使用して、レッドチーム作戦中にWindowsサービスアカウントからSYSTEMへの権限昇格を自動化します。
 machine1337/win-rat
Windows向け完全検知不能RAT。あらゆるアンチウイルス対策を回避し、ターミナル上にCMDシェルを提供します。
 icyguider/newpowerdns
@domchell による PowerDNS の更新版です。DNS A レコードを介した転送のサポートと、その他いくつかの便利な機能が追加されています。
 mr-xn/cve-2024-36401
リモートコード実行(RCE)の脆弱性:プロパティ名式の評価における複数の悪用方法
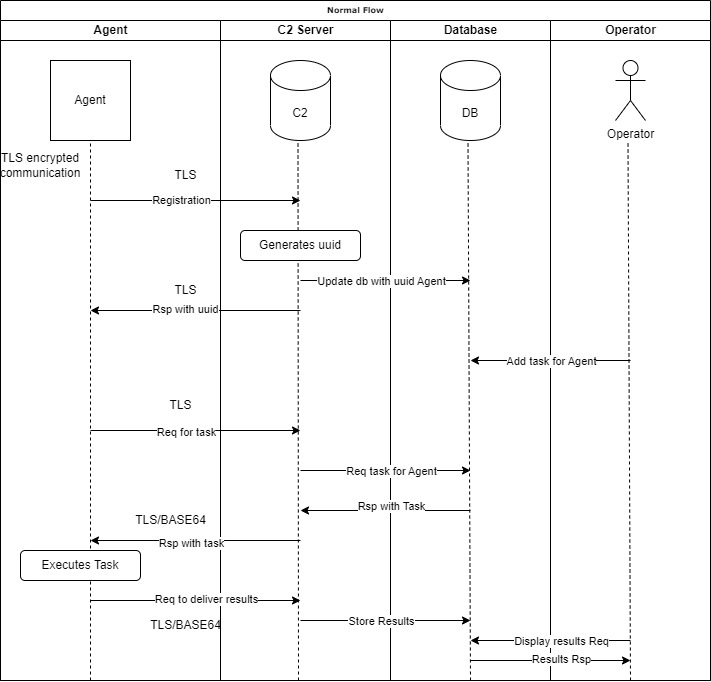 voukatas/commander
Pythonベースのコマンド&コントロールフレームワーク。暗号化TLS通信、複数エージェント対応(Python/C)、対話型セッション、ファイル転送、AES難読化によるレッドチーム運用を備えています。
 vikramaditya015/samsung-android-lpe
CVE-2026-20980、CVE-2026-20981、CVE-2026-20982 用の PoC
 cedowens/mythic-macro-generator
Mythicペイロードを起動するマクロを生成するPython3スクリプト。作者: Cedric Owens
 i5n0rth/cve-2023-33246
Apache RocketMQのCVE-2023-33246用のエクスプロイト。構成プロパティを変更して脆弱なサーバーで任意のコマンドを実行し、リモートコード実行を可能にします。
 forcefledgling/cve-2023-22518
Confluence Data Center および Server における不適切な認可の脆弱性
 darkcodersc/sharpftpc2
リモートシステムを相互接続するための、効率的なFTP駆動のコマンド&コントロール導管
 1135/solr_exploit
Apache Solrリモートコード実行脆弱性(CVE-2019-0193) エクスプロイト
 woj-ciech/daily-dose-of-malware
このスクリプトを使用すると、Malshare、Malcode、Google、Cymon - vxvault、cybercrime tracker、Pony用のC2などのオープンソースプラットフォームから悪意のあるソフトウェアやC&Cサーバーを収集できます。
 xm0kht4r/phoenix-framework
TelegramやDiscordなどの信頼されたサイトをC2通信に悪用するポストエクスプロイテーションフレームワーク。
 vin01/poc-proxycommand-vulnerable
脆弱なSSHクライアントのproxycommand設定を悪用するための概念実証 (CVE-2023-51385)
 bishopfox/joro
共同作業型のWebエクスプロイテーションフレームワーク。
 pard0p/remote-bof-runner
Remote BOF Runner は、Crystal Palace 製の PIC ローダーを使用して Beacon Object Files (BOFs) をリモート実行するための Havoc 拡張フレームワークです。
 nopbrick/seeproxy
CobaltStrikeのマリアブルプロファイル検証を備えたGolang製リバースプロキシ。








