
 #1

 0x7eteam/cve-2022-0543
CVE-2022-0543_RCE,Redis Luaサンドボックス回避 コマンド実行
 rvrsh3ll/azure-app-tools
Azure Applicationsで使用するツール集
 puzzlepeaches/log4jcenter
vCenter における CVE-2021-44228 を悪用して、リモートコード実行などを行う。
 ghostwolflab/apt-individual-combat-guide
APT攻撃手法を理解するための教育用ガイドとコードリポジトリ。偵察、Web・サービス悪用、トロイの木馬、C2、および実践的な例を用いたポストエクスプロイテーションを網羅しています。
 benzamir/mitm6-kerberos-cname-abuse
Kerberos CNAME 悪用 PoC
 al1ex/cve-2021-22986
CVE-2021-22986 & F5 BIG-IP RCE
 carbonblack/active_c2_ioc_public
活跃 C2 IOC
 rasta-mouse/spawnwith
Cobalt Strike BOFであり、別ユーザーのトークンを用いてプロセスを生成し、Beaconシェルコードを注入することで、偽装によるポストエクスプロイテーションとラテラルムーブメントを可能にします。
 plackyhacker/cmdlinespoofer
C#から新しいプロセスを起動する際にコマンドラインを偽装する方法
 codextf2/customc2channeltemplate
Cobalt Strike用のカスタムC2チャンネルを、リフレクティブローダーによって適用されるIATフックを使用して開発するためのテンプレート。

 sh1n0g1/shinobot
ペンテスト / 教育向け RAT / ボットネットシミュレーター
 d4vinci/wormy
任意のpythonバックドアに拡散機能を追加するためのpython3関数群
 joelgmsec/kitsune
ポリモーフィックC2フレームワーク。グラフィカルインターフェース、自動再接続、ペイロード生成、およびレッドチーム運用や侵入テストのための統合ハッキングツールを備えています。
 ricardojoserf/covert-tube
YouTubeを隠れチャネルとして利用 - 動画をYouTubeにアップロードしてシステムを遠隔制御し、コマンドを実行する
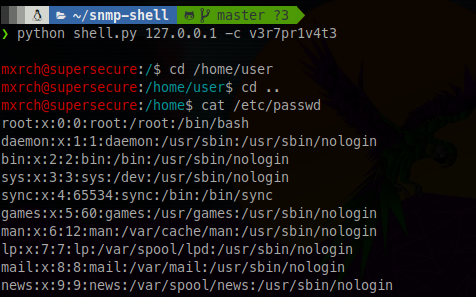 mxrch/snmp-shell
Net-SNMPのextend機能によるシェルシミュレーション
 aether-0/cve-2024-12986
# CVE-2024-12986 用スキャナおよびエクスプロイト DrayTek ゲートウェイデバイスにおけるコマンドインジェクション脆弱性(CVE-2024-12986)に対するスキャナおよびエクスプロイトです。Bash 製スキャナと、脆弱なターゲット上で任意のコマンドを実行するための…









