#1
 chvancooten/nimplant
Nim(およびRust)で書かれた軽量な初期段階C2インプラント。
 mwsrc/plasmarat
リモートアクセス型トロイの木馬(RAT), マイナー, DDoS
 nccgroup/steppingstones
Cobalt StrikeおよびBloodHound統合を備えた、ウェブベースのレッドチーム活動のロギング、レポート、状況認識ツール。
 joelgmsec/psransom
C2サーバー付きPowerShellランサムウェアシミュレーター
 samdenty/injectify
Webサイトで高度なMiTM攻撃を簡単に実行💉
 grisuno/lazyown
Red team framework and multi-operator C2 platform with AI agents, malleable implants, rootkits, phishing engine, and 741 CLI commands covering the…

 sysdream/hershell
Hershellは、Goで書かれたシンプルなTCPリバースシェルです。
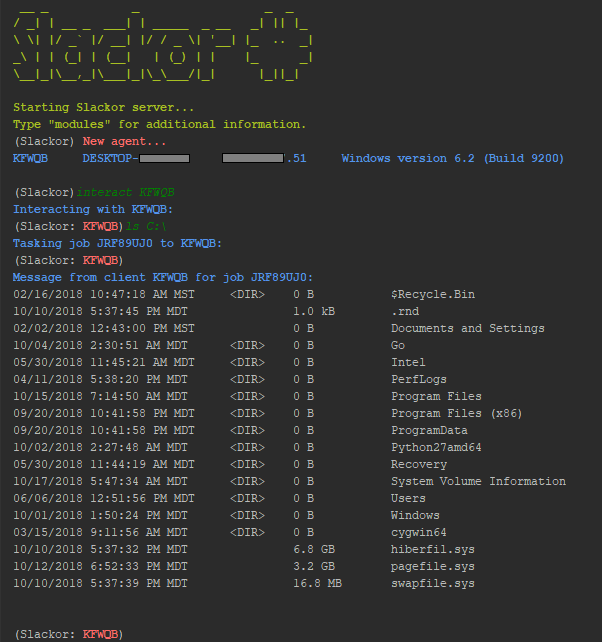 coalfire-research/slackor
SlackをC2サーバーとして使用するGolang製インプラント
 s0md3v/nano
Nanoは、ステルス性を重視してコードゴルフされたPHPウェブシェルのファミリーです。
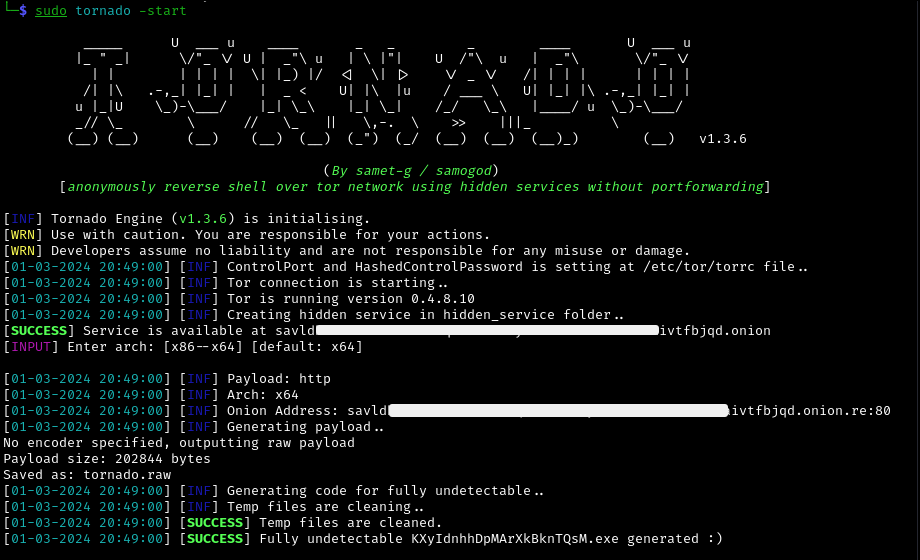 samogod/tornado
ポートフォワーディングなしでTorネットワーク上の隠しサービスを使用して匿名でリバースシェルを実行する
 lufeirider/cve-2019-2725
CVE-2019-2725 コマンド出力
 activecm/rita
Real Intelligence Threat Analytics (RITA) は、ネットワークトラフィック分析を通じてコマンド&コントロール通信を検出するためのフレームワークです。
 funkandwagnalls/ranger
セキュリティ専門家がリモートのMicrosoft Windowsベースのシステムにアクセスして操作するためのツール。
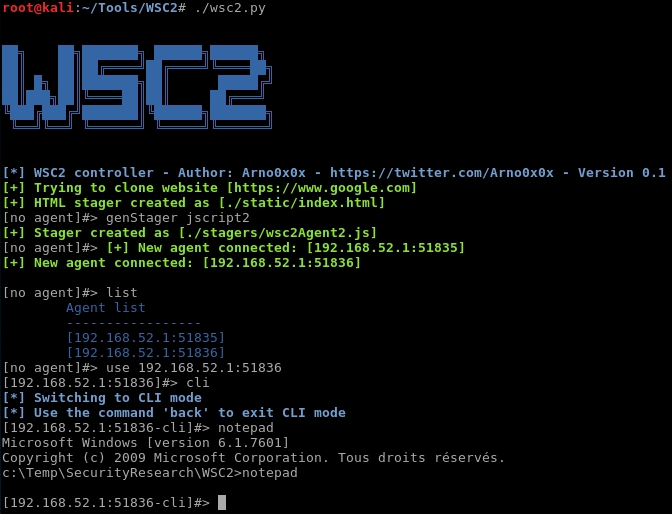
 nettitude/poshc2_old
PowerShell C2サーバーとインプラント
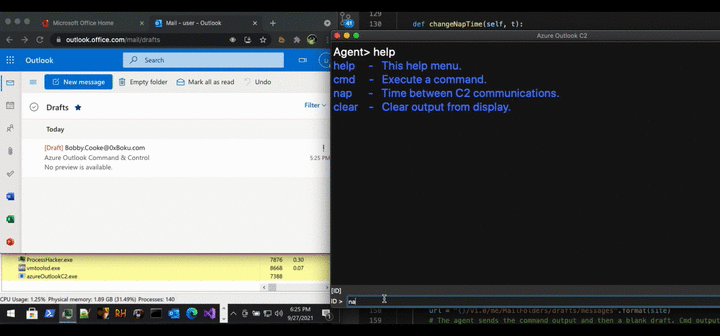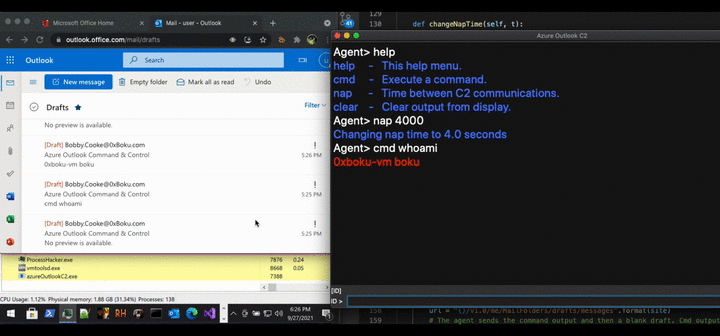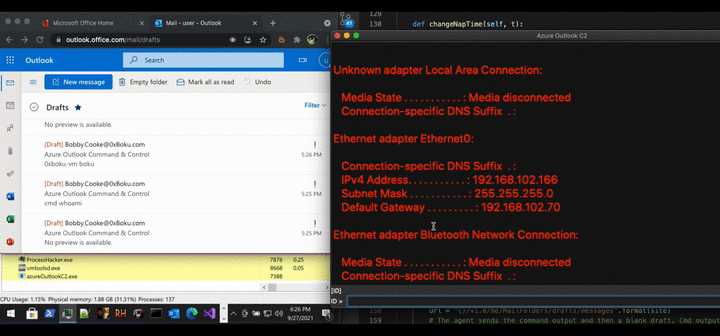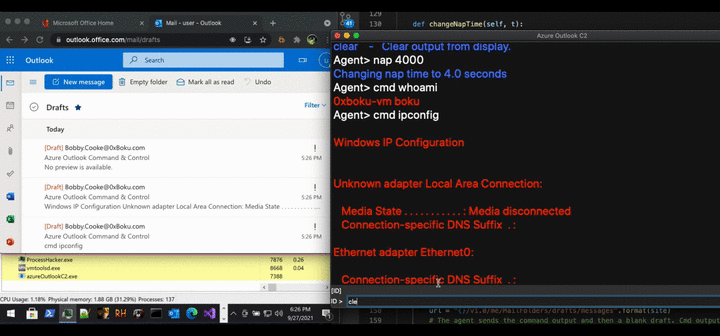 boku7/azureoutlookc2
Azure Outlook Command & Control (C2) - 侵害されたWindowsデバイスをOutlookメールボックスからリモート制御します。北朝鮮APT InkySquid / ScarCruft / APT37向けの脅威エミュレーションツール。TTP:…