#1
 trerb/ai-ide-config-guard
Claude Codeフック、Cursorルール、MCP自動登録を介してRCEを引き起こす可能性のあるAI-IDE設定ファイルをリポジトリ内でスキャンします。CVE-2025-59536、CVE-2026-21852、CVE-2026-30615、およびPillar Rules…
 jaytarr-geo/nextjs-lodash-cve-2025-13465-repro
CVE-2025-13465の再現環境。Lodashを使用したNext.jsアプリケーションの脆弱性を示します。セキュリティ上の欠陥をテスト・分析するための最小限のセットアップを提供します。
 changgun-lee/next.js-rsc-rce-scanner-cve-2025-66478
ターゲットウェブサイトが、React Server ComponentsのCVE-2025-66478 RCEの影響を受ける脆弱なNext.jsバージョンを実行しているかどうかを検出するCLIスキャナー。
 ankitpandey383/roundcube-cve-2025-49113-lab
Roundcube Webmail CVE-2025-49113(認証済みPHPオブジェクトのデシリアライゼーション→RCE)を悪用して /secret.txt を読み取るためのハンズオン攻撃演習ラボ
 sudo-wp/sudowp-crowdsignal-forms
Crowdsignal Formsのセキュリティ強化フォーク。CVE-2025-69015(壊れたアクセス制御)を修正し、PHP 8.2+向けにモダナイズし、厳格な認可チェックを実施します。
 premdanav/react2shelldemo
このリポジトリには、(CVE-2025-55182) をシミュレートするために実行できるスクリプトと、next.js サーバーが含まれています。
 tnot123/cve-2017-9822
CVE-2017-9822の詳細な技術分析と概念実証。DotNetNukeの安全でない逆シリアル化の脆弱性で、巧妙に細工されたCookieを介してリモートコード実行につながります。
 ubaydev/cve-2026-11551-poc
CVE-2026-11551の概念実証エクスプロイト。WordPress用Branda White Labelプラグインにおける未認証の権限昇格脆弱性であり、二重パスワードハッシュ化によるアカウント乗っ取りを可能にします。
 degenwithheart/react2shell-vulnerability-verification-script
プロジェクトがCVE-2025-55182(React2Shell)の影響を受けるかどうかを検証するスタンドアロンのPythonスクリプト。package.jsonの依存関係をチェックし、React Server Componentパターンのオプションのディープコードベーススキャンを実行します。
 lukasz-rybak/cve-2026-23498
CVE-2026-23498 - Shopware は、Twig でレンダリングされたビューにおけるコード生成の不適切な制御の脆弱性があります
 ragatzino/test-cve-2016-1000027
CVEの悪用可能性の検証
 nunpa/cve-2025-64459
python-djangoの脆弱性バージョンがCVE-2025-64459バグに該当するか確認する
 lycis/cawdog
CAWODOGは、オフラインの産業用マシンにデプロイされたPythonベースのAIモデルを保護する方法を示す概念実証プロジェクトです。 3つの段階(0→2)を経て、以下のことを示します。 * 単純なPython AIアプリケーションが簡単にリバースエンジニアリングされてしまうこと、 *…
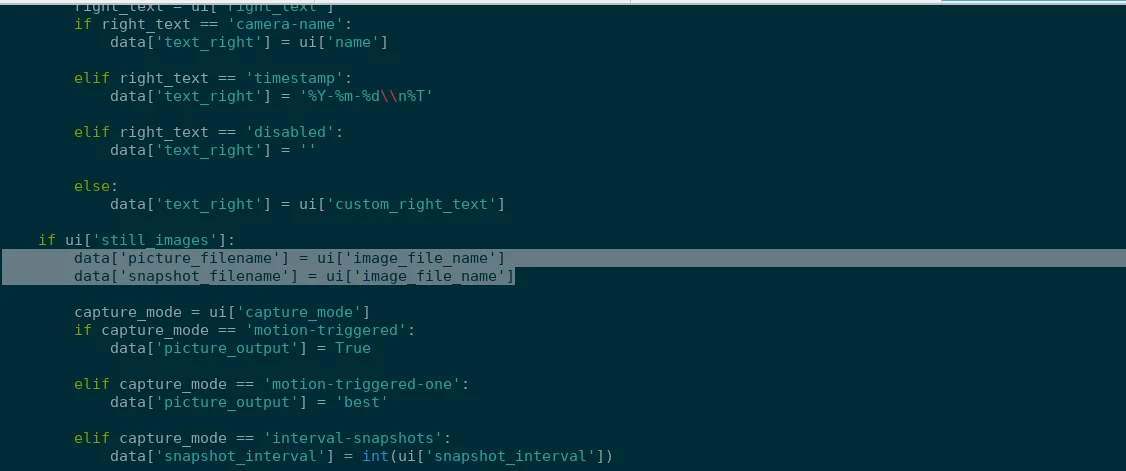 prabhatverma47/cve-2025-60787
CVE-2025-60787の概念実証。MotionEye <= 0.43.1b4における、クライアント側検証のバイパスと画像ファイル名のコマンドインジェクションを介したリモートコード実行を示します。
 syfi/cve-2023-46818
Metasploit モジュール
 d0n601/cve-2025-6220
Ultimate Addons for Contact Form 7 <= 3.5.12 - 認証済み(管理者+)任意のファイルアップロード('save_options'経由)
 shakilkhatri/scanner-for-cve-2025-55182-vulnerability
CVE-2025-55182 検出器。あなたのGitHubリポジトリのうち、重大なReact/Next.js RCE脆弱性にさらされているものを特定し、クリーンなMarkdownレポートを生成します。