#1
 purple-wl/jenkins_cve-2019-1003000
Jenkins Script Security Pipeline プラグインのリモートコード実行脆弱性(CVE-2019-1003000)に対するPoCエクスプロイト。ペネトレーションテストおよび脆弱性検証用にPythonで実装されています。
 tuo4n8/cve-2022-24760
CVE-2022-24760の詳細な技術分析。parse-serverのプロトタイプ汚染脆弱性で、BSONシリアライゼーションと競合状態の悪用によるリモートコード実行につながります。
 ltranquility/cve-2024-21644-poc
CVE-2024-21644の概念実証エクスプロイトで、Pythonベースの自動化と色付き出力を使用してリモートコード実行の脆弱性を示します。
 randomrobbiebf/cve-2023-1405
Formidable Forms <= 6.1.2 - 未認証のPHPオブジェクトインジェクション
 sun977/cve-2025-55182
CVE-2025-55182 検出方法と攻撃利用
 melkorw/cve-2024-24725-poc
CVE-2024-24725の概念実証エクスプロイト。PHPベースの悪用コードでWebアプリケーションの脆弱性を実証し、セキュリティテストと検証を行います。
 theguly/cve-2017-14105
CVE-2017-14105の詳細な開示。Aerohive HiveManager Classicの権限昇格。悪意のあるバックアップアーカイブのアップロードにより、JSPウェブシェルのコード実行を可能にします。
 absholi7ly/php-injection-in-m4-pdf-extensions
CVE-2023-50029: M4 PDF Extensions Module における PHP インジェクションの脆弱性
 raptor-audit/raptor
ブロックチェーンエコシステムの監査、スマートコントラクトの脆弱性の特定、およびセキュリティ監査人向けのマルチプラットフォームレポートテンプレートを使用した構造化された調査結果の生成のためのフレームワーク。
 themcsam/cve-2024-12905-poc
tar-fs ファイル書き込み/上書きの脆弱性
 vvvi5hnu/cve-2025-55182
CVE-2025-55182の概念実証 - React Server Componentsにおける重大な未認証リモートコード実行(RCE)
 andalik/log4j-filescan
Python 3で開発された再帰的ファイルスキャナ。Log4j2の脆弱性のあるバージョンの検出とスキャンを行い、JARファイルの内部解析にも対応しています(CVE-2021-44228、CVE-2021-45046、CVE-2021-45105、CVE-2021-44832)。
 apena-ba/cve-2024-39304
CVE-2024-39304の概念実証エクスプロイト。ChurchCRMのSQLインジェクション脆弱性で、認証済み攻撃者が任意のSQLクエリを実行できるようにします。
 sakib570/cve-2018-1263-demo
CVE-2018-1263(phpMyAdmin RCE/LFI)の教育用エクスプロイトデモ。Dockerによる脆弱な環境のセットアップと、Webアプリケーションエクスプロイト学習のためのステップバイステップの攻撃ウォークスルーを含みます。
 d0rb/cve-2024-4323
Fluent Bit HTTPサーバーのhandle_trace_request関数およびparse_trace_request関数における重大なヒープバッファオーバーフローの脆弱性。
 ashizzz/cve-2026-22610
Angularプロジェクトをスキャンして、SVG要素や安全でないバインディングにおけるXSS脆弱性を検出し、行番号と推奨事項を含む脆弱性レポートを生成します。
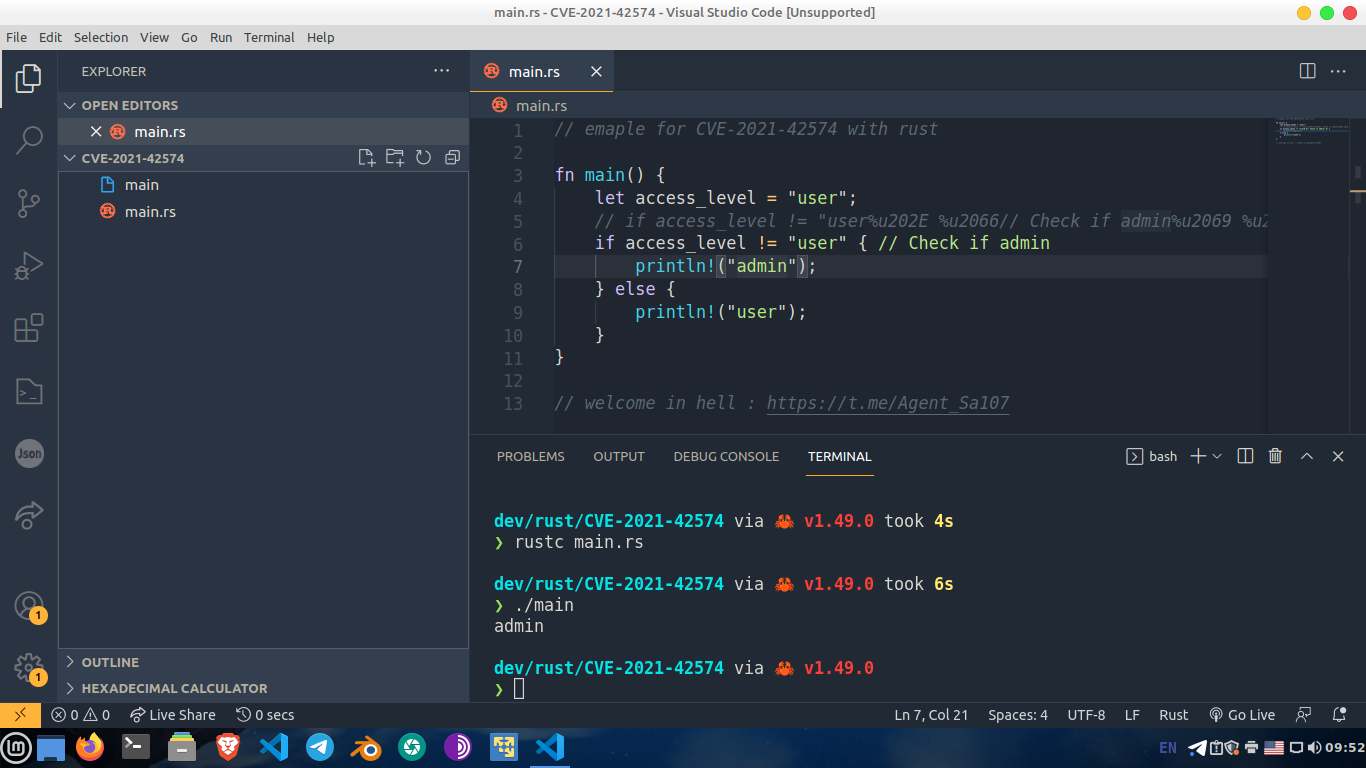 waseeld/cve-2021-42574
コンパイラのロジックを変更する不可視のUnicode制御文字を含むソースコードを生成することで、Trojan Source脆弱性(CVE-2021-42574)を実証し、サプライチェーン攻撃を可能にします。