
 #1
 bishopfox/jsluice
JavaScriptからURL、パス、シークレット、その他の興味深い情報を抽出する
 vladko312/sstimap
対話型インターフェースを備えた自動SSTI検出ツール
 intelxed/xed
IA32/Intel64 x86命令をエンコードおよびデコードするための低レベルライブラリであり、命令長、オペランド、カテゴリ、制御フローメタデータのAPIを提供します。
 cisco-ai-defense/defenseclaw
Security Governance for Agentic AI
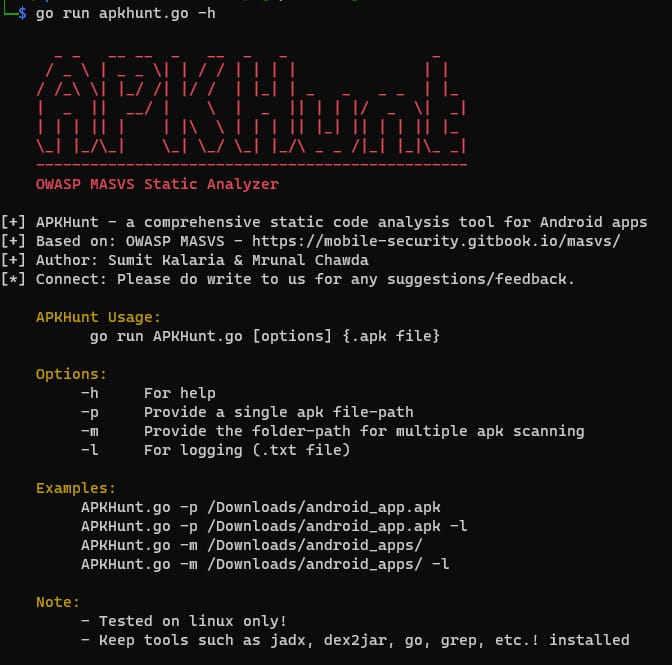 cyber-buddy/apkhunt
Androidアプリ向けの静的コード分析ツール。OWASP MASVSに基づき、APKファイル内のセキュリティ脆弱性を低い誤検出率と最適化されたスキャンルールで検出します。
 secretlint/secretlint
プラグイン可能なリンターツールで、認証情報のコミットを防止します。
 owasp/java-html-sanitizer
サードパーティのHTMLを受け取り、Webアプリケーションに埋め込んでも安全なHTMLを生成します。高速で設定も簡単です。
 jsonpath-plus/jsonpath
http://goessner.net/articles/JsonPath/ からの JSONPath のフォーク
 owasp/railsgoat
OWASP Top 10に準拠した脆弱性のあるRailsバージョン
 vigolium/vigolium
Vigolium - High-fidelity vulnerability scanner fusing agentic AI with native speed, modularity, and precision
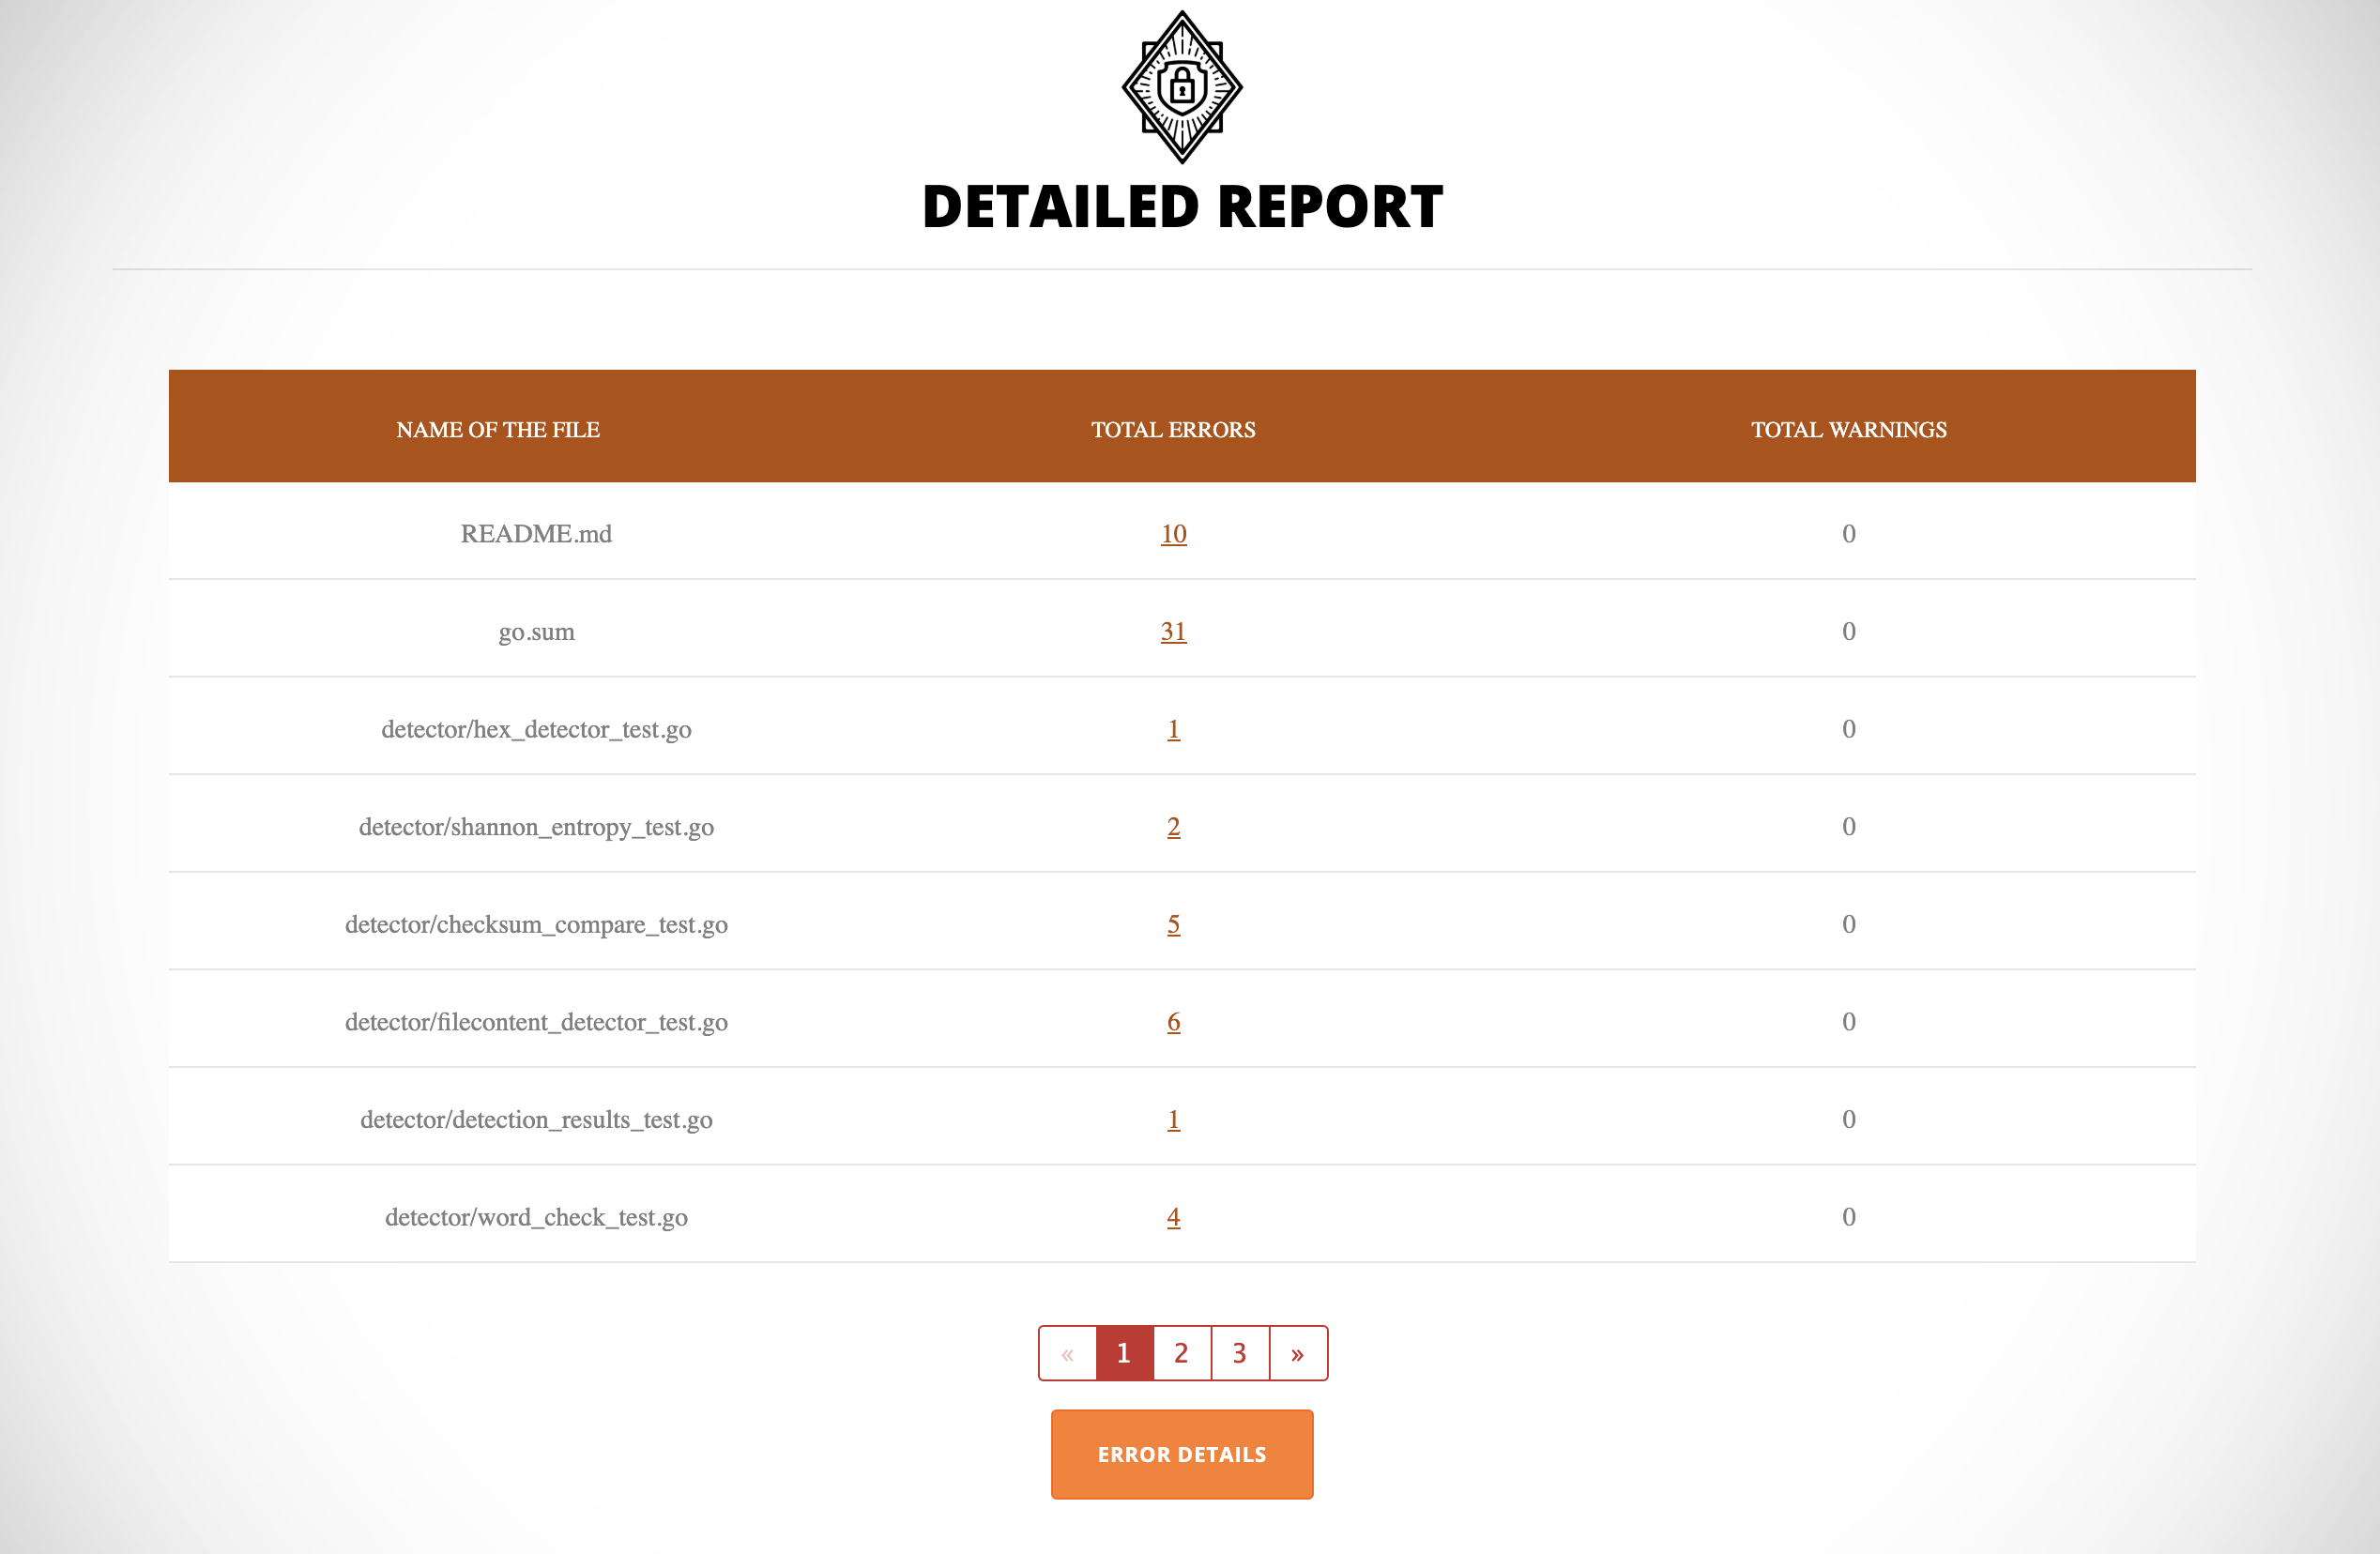 thoughtworks/talisman
Gitフックベースのシークレットスキャナーで、送信変更セット内のトークン、パスワード、秘密鍵を検出し、機密データがリポジトリにコミットまたはプッシュされるのを防ぎます。
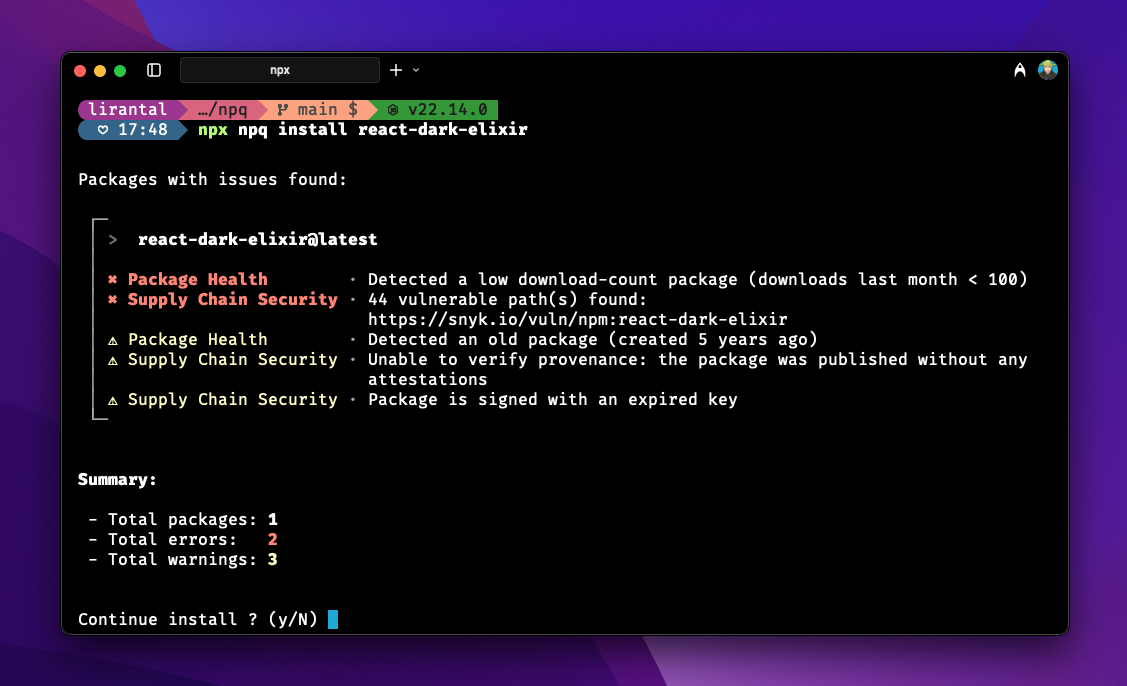 lirantal/npq
npmパッケージをインストール前の段階で監査して、安全にインストールします。
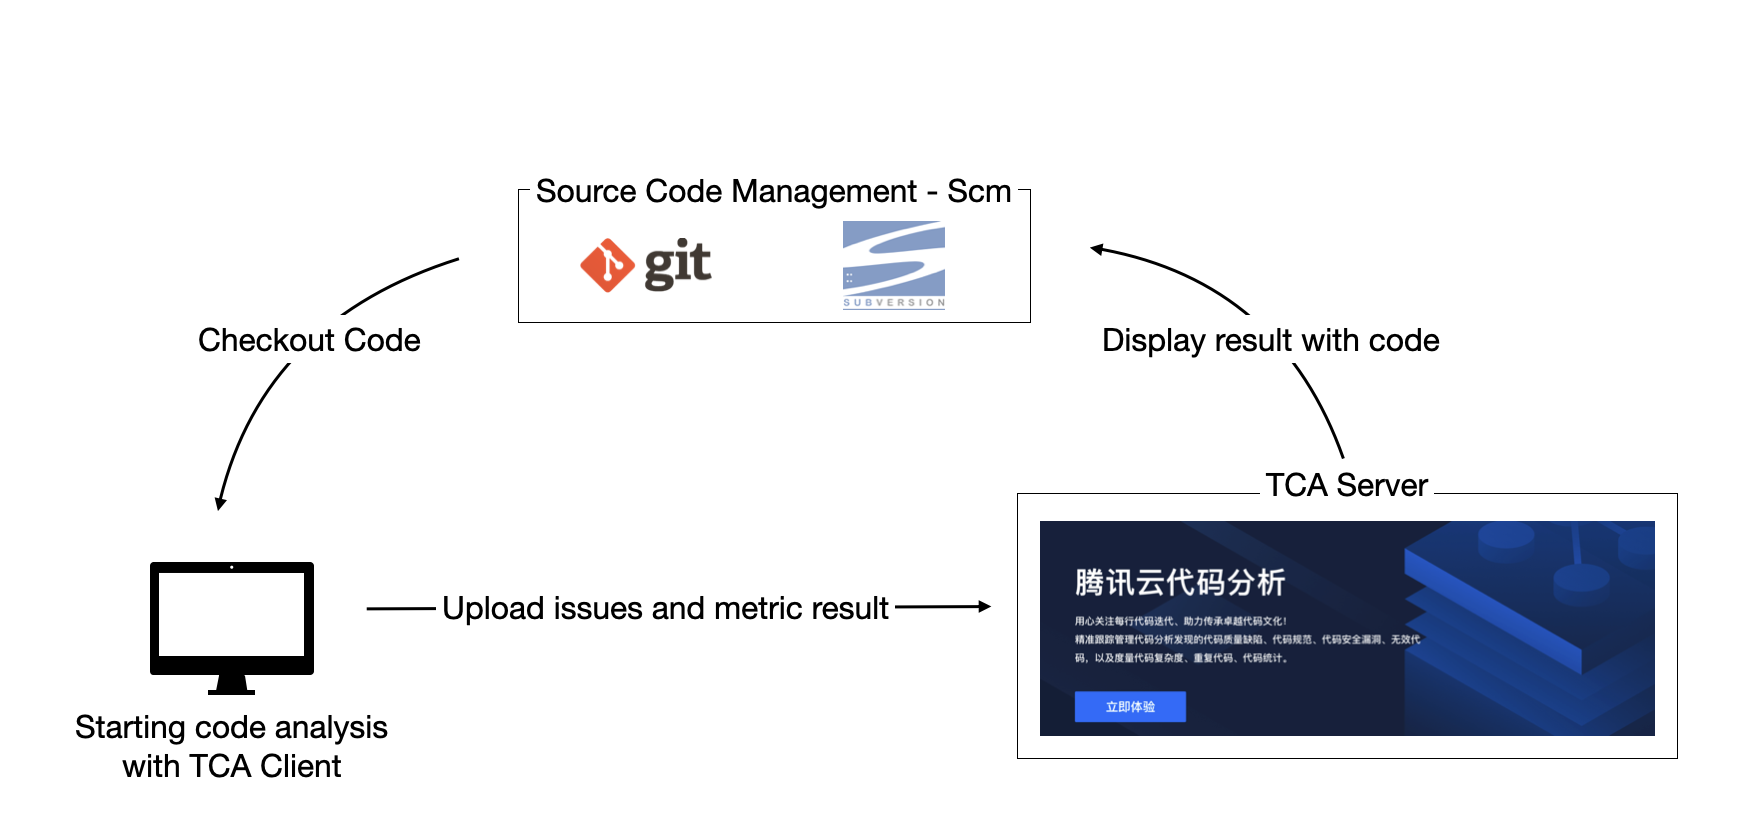 tencent/codeanalysis
エンタープライズグレードの静的コード解析プラットフォーム。多言語サポート、セキュリティ脆弱性検出、コード品質メトリクス、および継続的監視のためのDevOps統合を備えています。
 msanft/cve-2025-55182
CVE-2025-55182のPoCエクスプロイト。プロトタイプ汚染と細工されたFlight Protocolペイロードを介したReact Server Functionsでのリモートコード実行を実証します。
 python-security/pyt
Python Webアプリケーションにおけるセキュリティ脆弱性を検出する静的解析ツール









