#1
 rat-c/cve-2024-1512
MasterStudy LMS WordPress Plugin における CVE-2024-1512 の PoC。
 cerberusmrxi/cve-2026-44680-mikroorm-sql-injection-exploit-framework
CVE-2026-44680 の PoC ツール。MikroORM ≤7.0.13 に影響します。JSON パスインジェクションを悪用し、UNION ベースの攻撃によりデータベースの内容を抽出します。脆弱性検出、自動データ抽出、テーブル列挙、ブラインド注入サポートを備えています。Burp…
 theopaid/cve-2026-67185-unauthenticated-path-traversal-allows-arbitrary-file-read-tinyweb-
セキュリティアドバイザリ: 未認証のパストラバーサルにより任意のファイル読み取りが可能 (TinyWeb)
 far00t01/cve-2025-43960
Adminer <4.8.1のMonologを介したPHPオブジェクトインジェクションエクスプロイト。巧妙に細工されたシリアライズペイロードによりサービス拒否を引き起こす。PoC、CVSSスコア、緩和策のガイダンスを含む。
 oscerd/cve-2026-49042
CVE-2026-49042(Apache Camel camel-langchain4j-tools)のPoC再現コード:プロンプトインジェクションを受けたLLMのツール呼び出し引数が、フィルタリングされないExchangeヘッダーとなり、ツールルートのexec:シンクを乗っ取ってRCEを引き起こ…
 v3s9er/cve-2026-52885
CVE-2026-52885の技術的分析:Notepad++ v8.9.6.2におけるTOCTOU競合状態により、HMAC整合性バイパスを介した任意のコマンド実行が可能になります。根本原因、攻撃シナリオ、PoC、およびパッチ分析を含みます。
 trustedsec/lazzzy_dump
laZzzyでラップされたPEバイナリから、シグネチャマッチングとRIP相対アドレス解決により、AES-CBC/XORで難読化されたシェルコードを実行やエミュレーションなしで静的に抽出・復号します。
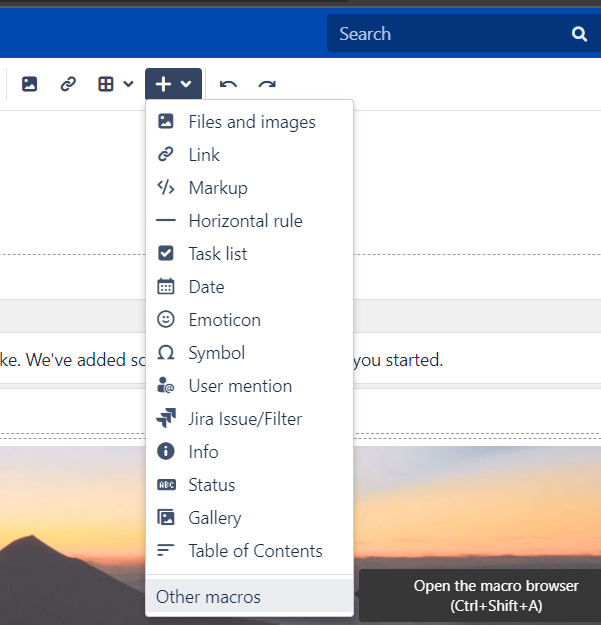 petrusviet/cve-2019-3396
Confluence 未認可テンプレートインジェクション
 us3r777/cve-2018-20718
CVE-2018-20718の概念実証エクスプロイト。Pydio 8.2.1以前に存在するPHPオブジェクトインジェクションの脆弱性で、ガジェットチェーンを介して認証なしのリモートコード実行を可能にします。
 breadsquad/ediop3php
PHP CVE-2025-1219 スキャナー。Bash 製、root 不要。
 ademking/cve-2025-49113-nuclei-template
CVE-2025-49113 - Roundcube <= 1.6.10 認証後RCEによるPHP Object Deserialization
 vpn28/cve-2021-34481
CVE-2021-34481のパッチを確認
 fazilbaig1/cve-2026-16723
これは、当社のモデル機能をテストしてリリースするN-dayパッチです。
 callmejonas/cve-2015-6576
Bamboo デシリアライゼーションエクスプロイトの PoC
 dhammon/pfblockerng-cve-2022-40624
pfBlockerNgのDNSBL TLDクエリ関数における未サニタイズ入力による未認証リモートコード実行の概念実証エクスプロイト。SAST検出分析付き。
 asngs/agenttriage-open-source
ツールを使用するLLMエージェント向けのクロスエージェントトレーシングおよびセキュリティ診断システム:トレースイベントを正規化し、来歴グラフを構築し、ソースからシンクへのチェーンを抽出し、防御のギャップを特定します。
 george0papasotiriou/cve-2026-23008-solidity-assembly-return-data-size-confusion
Solidityアセンブリの戻りデータサイズの混乱に関する教育用PoC。脆弱なコントラクト、エクスプロイトのシミュレーション、安全なABIデコードのための緩和策ガイダンスを含みます。