#1
 oscerd/cve-2026-40047
CVE-2026-40047の再現ツール: Apache Camel camel-docling CLI引数インジェクション / パストラバーサル
 rat5ak/cve-2025-55182-react2shell-rce-poc
このリポジトリは、Flight プロトコルを使用した Next.js React Server Components (RSC) におけるデシリアライゼーション動作に関する研究を文書化しています。特定のビルドにおいて、不正な形式の multipart ボディと Server Action…
 trixsec/cve-2025-55182-scanner
Next.jsおよびWakuアプリケーションにおけるCVE-2025-55182を検出するためのハイブリッドセキュリティスキャナー。DevSecOpsワークフロー向けに静的コード分析と安全な動的検証を組み合わせた機能を備えています。
 a1ohadance/cve-2026-38360
アドバイザリ: dash-uploader (Python/PyPI) における CVE-2026-38360 パストラバーサル (CWE-22)
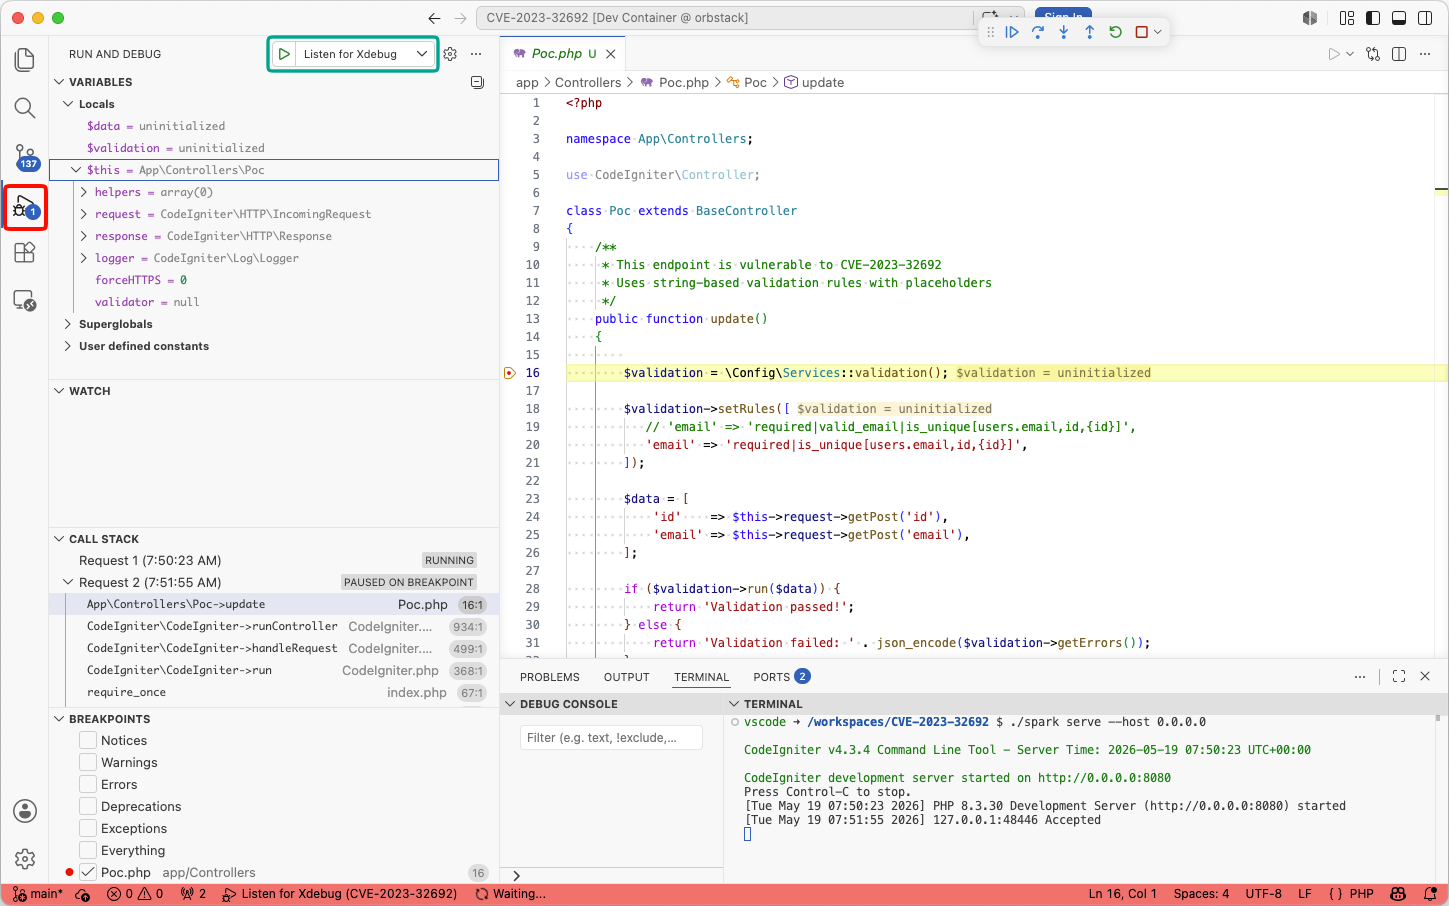 mogwailabs/cve-2023-32692-codeigniter4
PHPフレームワークCodeIgniterのCVE-2023-32692(バリデーションルールインジェクション)に対して脆弱なサンプルアプリケーション
 itsc1sco/freepbx-sqli-exploit-privilege-escalation
このウォークスルーでは、HTBマシン「Connected」の完全な侵害プロセスを文書化しています。
 x-defender/cve-2023-29007_win-version
CVE-2023-29007の概念実証エクスプロイト。Gitの任意設定インジェクションの脆弱性です。Windowsシステムでの悪用を示し、セキュリティテストと検証に使用します。
 eqstlab/cve-2026-30951
Sequelize JSONキャストSQLインジェクション
 0xmrma/cve-2026-5061
Consul Templateはテンプレート評価時にシンボリックリンクが指す場所を検証していたが、その後の依存関係のフェッチでは元のパスを読み取っていた。これらの操作の間にリンクの参照先を変更することで、サンドボックス内のファイル参照がサンドボックス外のファイル開示に変わってしまう。
 medaz-sploit/cve-2025-64714-privatebin-2.0.2-poc
PrivateBin Local File Inclusion (CVE-2025-64714) の概念実証エクスプロイト - テンプレートクッキーパストラバーサルを介したもので、検出およびRCE連鎖機能を備えています。
 oscerd/cve-2026-53913
CVE-2026-53913 (Apache Camel camel-keycloak) の PoC 再現コード: KeycloakSecurityPolicy が Basic Setup…
 nicpwns/cve-2026-62183
Apache Syncope: ユーザーセルフサービスの権限昇格
 jra89/cve-2019-19511
Chevereto - 1.0.0 無料版 - 1.1.4 無料版, 3.13.4 コア版, リモートコード実行
 trustedsec/ts_llmlib
ローカルLLMによるセキュリティ分析、Ghidraバイナリ分析、C/C++脆弱性スキャン、そしてMCPツール統合による自動リバースエンジニアリングとレポート生成のためのPythonライブラリ。
 cerberusmrxi/cve-2026-48909-joomla-sp-exploit
CVE-2026-48909 - Joomla SP LMS拡張機能バージョン<= 4.1.3の認証されていないPHPオブジェクトインジェクションからRCEへのエクスプロイト。lmsOrders Cookieの逆シリアル化を悪用し、Joomla…
 dhmosfunk/cve-2025-58098
CVE-2025-58098引数インジェクション脆弱性を実証するDockerベースのラボ。セキュリティ教育のためのソース、脆弱なコード、パッチ済みコードの比較を含む。
 vinsontang1/dcvd
「DCVD: Dual-Channel Cross-Modal Fusion for Joint Vulnerability Detection and Localization」のコード