
 #1
静的および動的コード分析、SAST、DAST、コードレビューツール。
Kitploit おすすめ

 josh-blythe/bordair-detector
2段階のプロンプトインジェクションとジェイルブレイク検出器: 正規表現ゲートと量子化されたDeBERTa-v3 ONNX分類器、画像、ドキュメント、音声に対応。Bordair/bordair-multimodalで学習し、実際のレッドチームゲームからの攻撃でテスト済み。
 secoba/djvul_stringagg
Django StringAgg SQLインジェクション (CVE-2020-7471)
 gduma-phdata/patch-cve-2026-10520
Apache Struts OGNL インジェクション脆弱性 (CVE-2026-10520) に対するパッチ。現在レビュー中で、本番環境にデプロイされています。
 artwiderobo/cve-2026-13934
Chrome Dawn WebGPU の CWE-20 欠陥に関する構造化された脆弱性調査リポジトリ:根本原因、パッチ差分、静的検証、深刻度のレビュー、セキュリティ教訓。
 theopaid/cve-2026-66753-http-header-injection-via-unvalidated-cr-and-lf-in-header-values-tiny_http-
セキュリティ勧告: ヘッダー値における未検証のCRおよびLFによるHTTPヘッダーインジェクション (tiny_http)
 csinexus/mcpshield
未パッチのMCP STDIOコマンドインジェクションの脆弱性(CVE-2026-30623ファミリー)に対するドロップイン修正
 fevar54/cve-2026-72530-trueconf-sandbox-escape-
このリポジトリには、TrueConf Server における重大な脆弱性 **CVE-2026-72530**(**コードインジェクションおよびサンドボックスエスケープ**)の緩和策と検出方法に関する教育用デモが含まれています。
 theopaid/cve-2026-66751-insufficient-access-controls-allow-for-unauthorized-room-deletion-let-s-chat-
セキュリティ勧告: 不十分なアクセス制御により、不正なルーム削除が可能 (Let's Chat)
 theopaid/cve-2026-66749-unchecked-room-lookup-leads-to-server-crash-let-s-chat-
セキュリティアドバイザリ: 未チェックのルーム検索がサーバークラッシュを引き起こす (Let's Chat)
 sourcegraph/log4j-cve-code-search-resources
コード検索を利用して log4j CVE-2021-44228 の修正・緩和を支援
 horkimhab/cve-2022-31626-cve-2024-2961-cve-2019-6977
CVE-2022-31626、CVE-2024-2961、CVE-2019-6977、PHPセキュリティ研究
 theopaid/cve-2026-66746-http-response-splitting-via-unvalidated-response-header-values-rouille-
セキュリティ勧告: 検証されていないレスポンスヘッダー値によるHTTPレスポンス分割 (rouille)
 jenkinsci-cert/security-3430
JenkinsコントローラのCVE-2024-43044の悪用をブロックするために脆弱なクラスを変換するJavaエージェント。失敗時には強制シャットダウンをオプションで行います。
 halahajyahia/cve-2022-2869-detector
CodeQL 検出器 for CVE-2022-2869 の根本原因(CWE-191 符号なしアンダーフロー)を、制御フロー/範囲解析を用いて特定の関数をハードコードせずに脆弱なパターンを識別します。
 occamsec/log4j-checker
ローカルファイルシステムをスキャンして、CVE-2021-44228(別名Log4Shell)の脆弱性がある可能性のあるLog4j .jarファイルを検出するBashおよびPowerShellスクリプト。
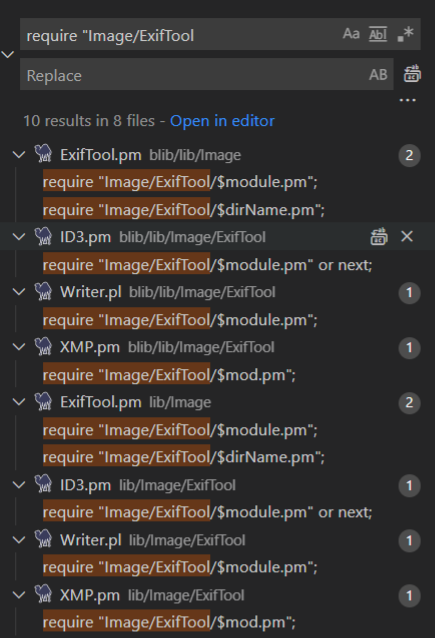 trganda/cve-2021-22204
CVE-2021-22204 (ExifTool RCE) の詳細な技術分析:PoC再現、ペイロード構築、脆弱なDjVu注釈パーサーのPerlコードレビュー。
 r0ngy40/cve-2025-30208-series
CVE-2025-30208系脆弱性の再現分析
 awusan125/test_for6387
cve-2024-6387 のテストコード








