#1
 occamsec/log4j-checker
ローカルファイルシステムをスキャンして、CVE-2021-44228(別名Log4Shell)の脆弱性がある可能性のあるLog4j .jarファイルを検出するBashおよびPowerShellスクリプト。
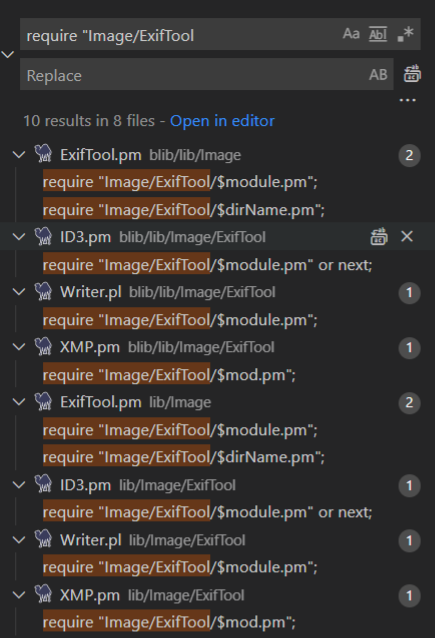 trganda/cve-2021-22204
CVE-2021-22204 (ExifTool RCE) の詳細な技術分析:PoC再現、ペイロード構築、脆弱なDjVu注釈パーサーのPerlコードレビュー。
 r0ngy40/cve-2025-30208-series
CVE-2025-30208系脆弱性の再現分析
 awusan125/test_for6387
cve-2024-6387 のテストコード
 bytepro-ai/bitcoder-v2-research
コードセキュリティの脆弱性検出におけるLLMの汎化限界を文書化した研究リポジトリ。SQLインジェクション、パストラバーサル、アクセス制御の欠陥について、合成データセットと実世界データセット(Juliet、OWASP、CVEfixes、VUDENC)にわたる相互評価を実施。
 fevar54/cve-2026-32635-angular-xss-mitigation-
CVE-2026-32635の緩和と検出に関する教育的デモンストレーション:Angularのi18n属性におけるXSS。
 gmh5225/gmh5225
LLVMベースのセキュリティリサーチツールチェーン:C23クロスコンパイラであるNeverCと、PE、ELF、Mach-O、EVM、SBFをLLVM IRにリフトするバイナリ解析・逆コンパイルエンジンであるNeverD。
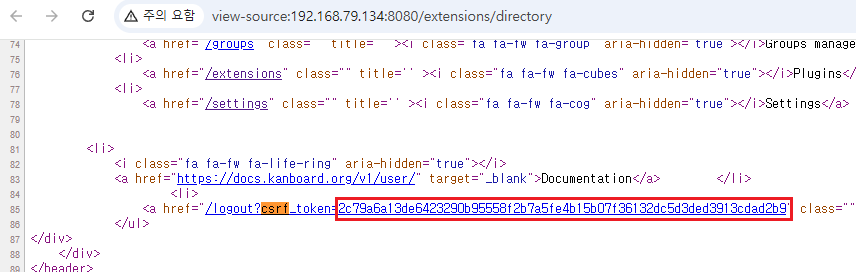 drkim-dev/cve-2026-25924
CVE-2026-25924の概念実証エクスプロイト。Kanboardにおけるプラグインインストール時のアクセス制御チェック欠如を利用し、管理者権限でのリモートコード実行を実証します。
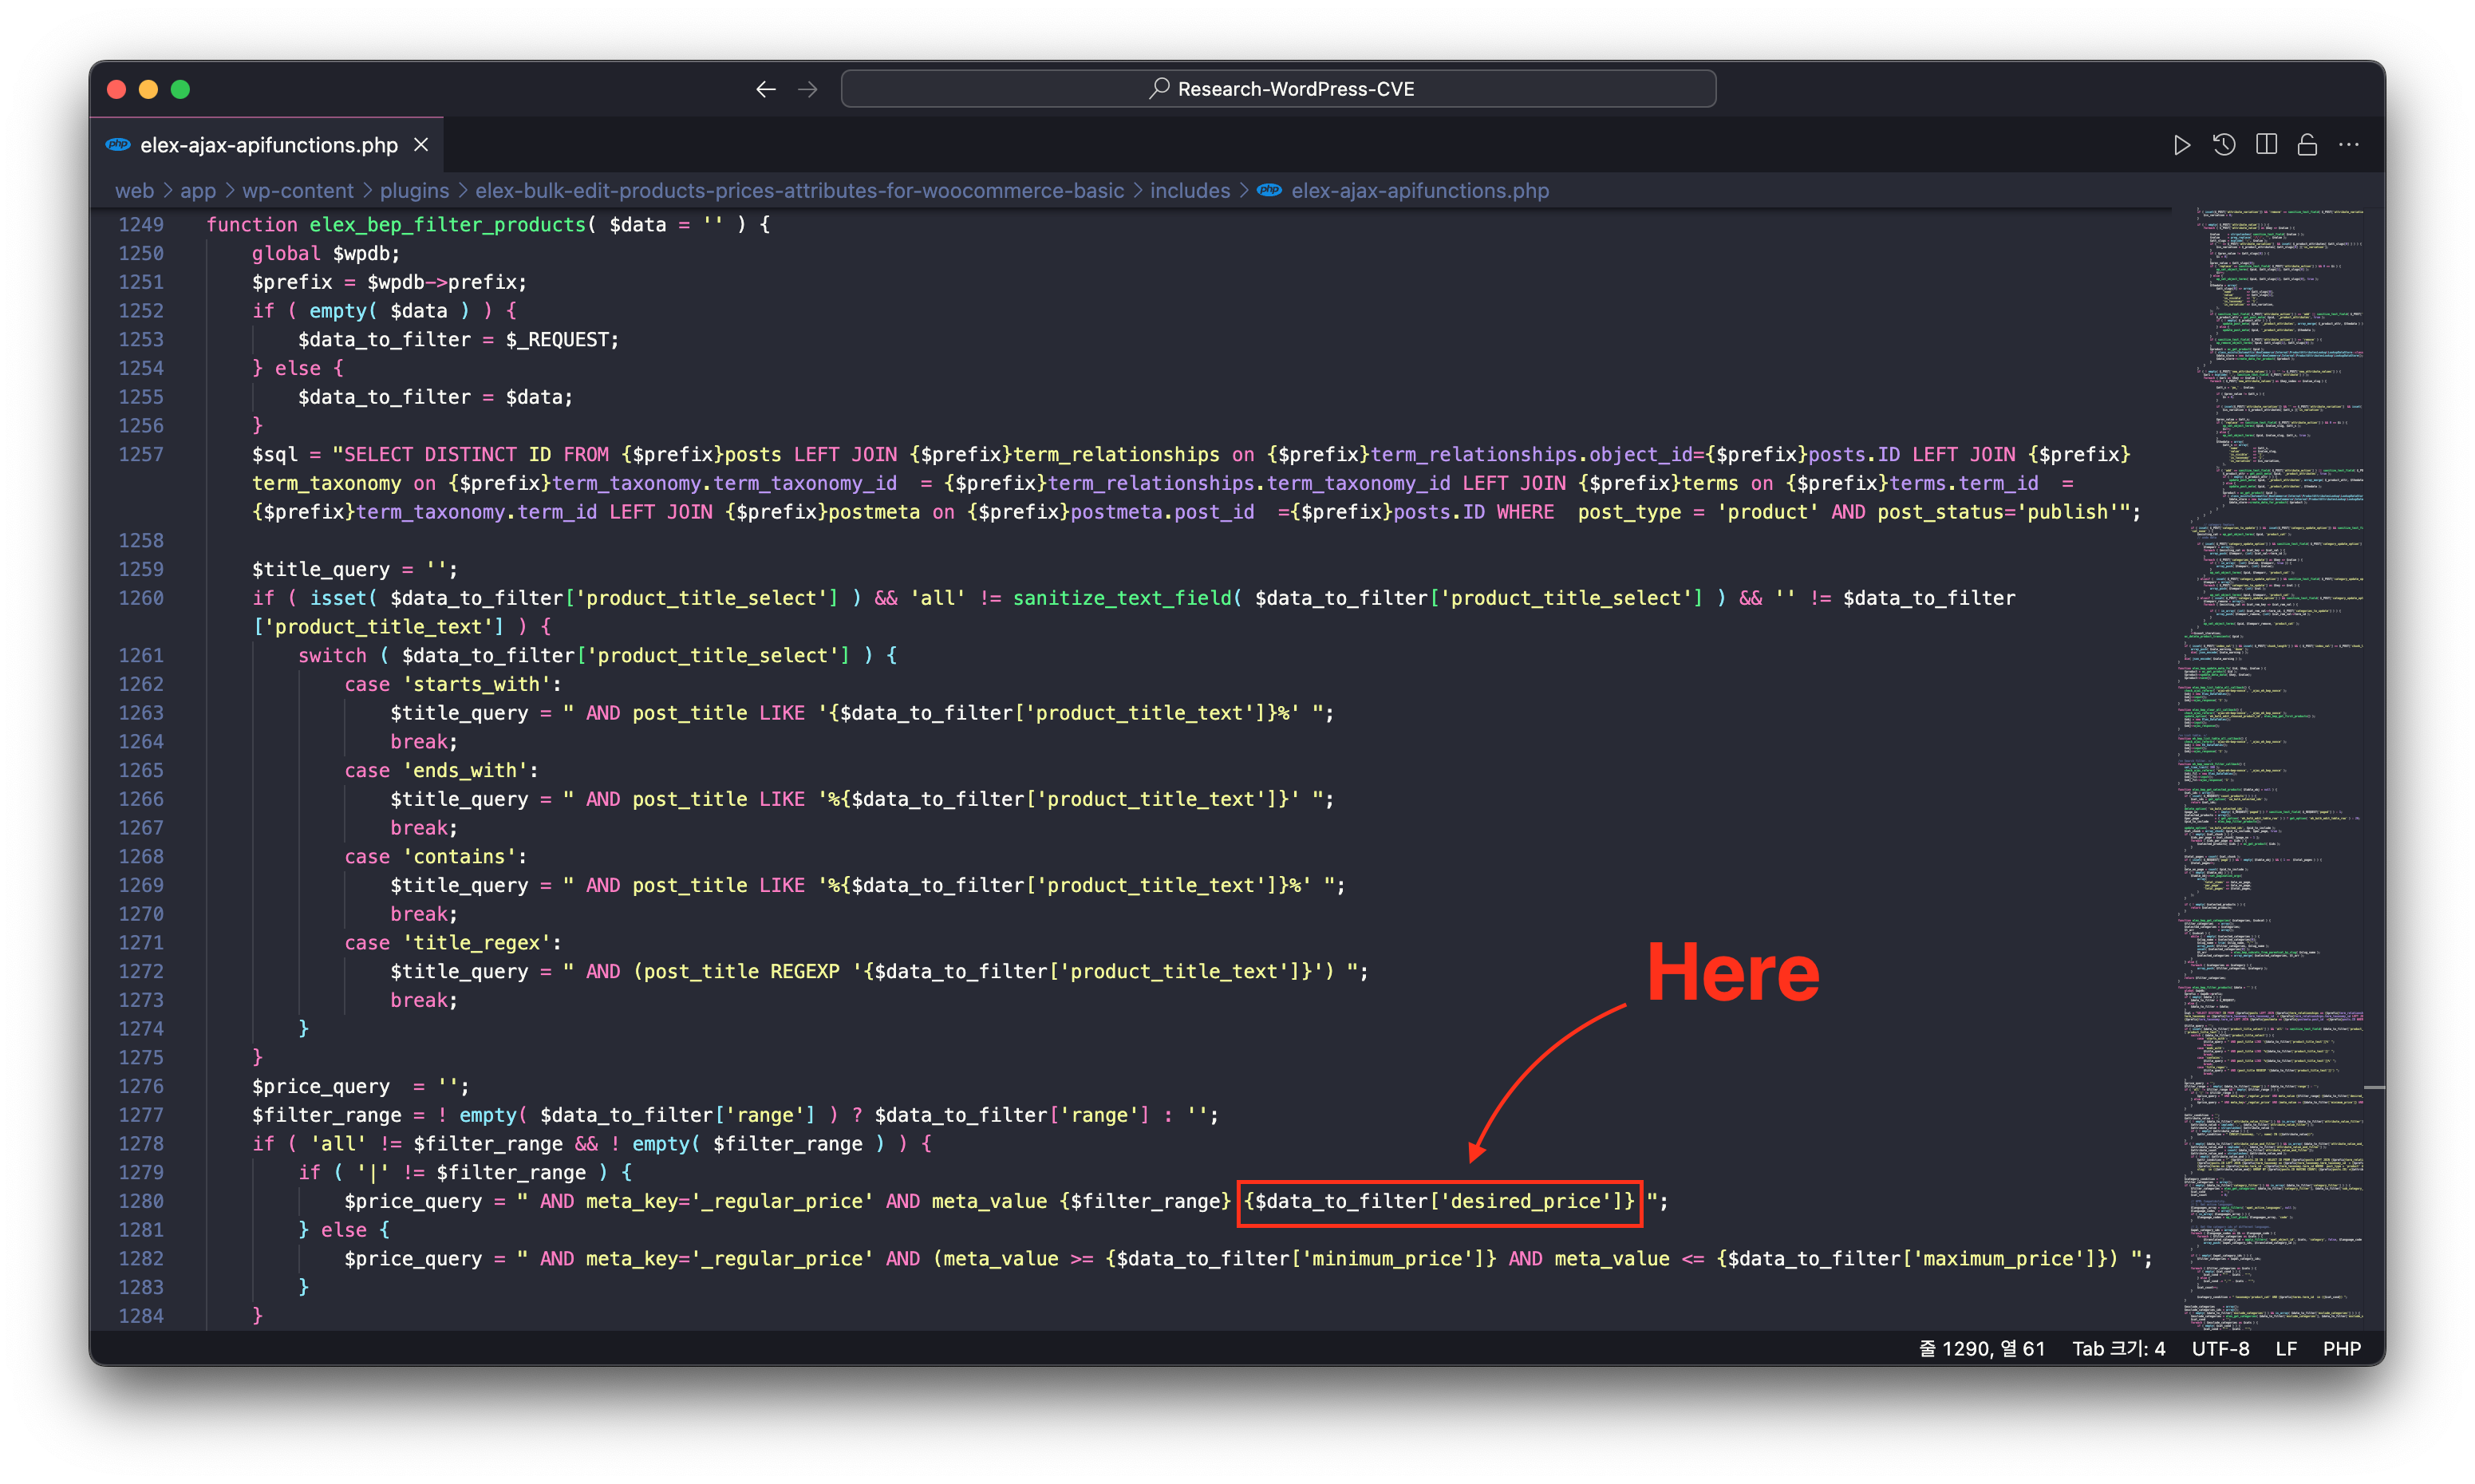 dottak/cve-2025-22352
CVE-2025-22352 の PoC
 yoanndqr/cve-2020-0601
CurveBall CVEエクスプロイト
 gmh5225/enigma-
Ghidraの解析コアをJVM依存なしでC++で再実装し、組み込み可能なバイナリ解析、Pcode/Sleighの基盤、リバースエンジニアリング向けのAI対応インターフェースを提供します。

 niclas-zone/ctr/gitleaks
コンテナ化されたシークレットスキャンツール。正規表現とエントロピーベースの検出を使用して、Gitリポジトリ内の露出した認証情報、APIキー、トークンを検出します。ローカルワークフローおよびCI/CDパイプライン向けに設計されています。
 teycir/diffcatcher
Gitリポジトリを再帰的に検出し、状態変更をキャプチャし、差分を生成し、完全なスニペットを含むコード要素を抽出し、コードレビューと監査ワークフロー向けのセキュリティ重視レポートを作成するRust製CLIツールです。
 kunalkhandelwal-dev/cve-2021-41773-source-code-analysis
脆弱性のあるApache HTTP Server 2.4.49のソースコードと修正済みの2.4.51実装を比較し、CVE-2021-41773(Apache HTTP Serverのパストラバーサル)の根本原因と修正方法を研究するためのPythonベースの静的パッチ解析ツール。
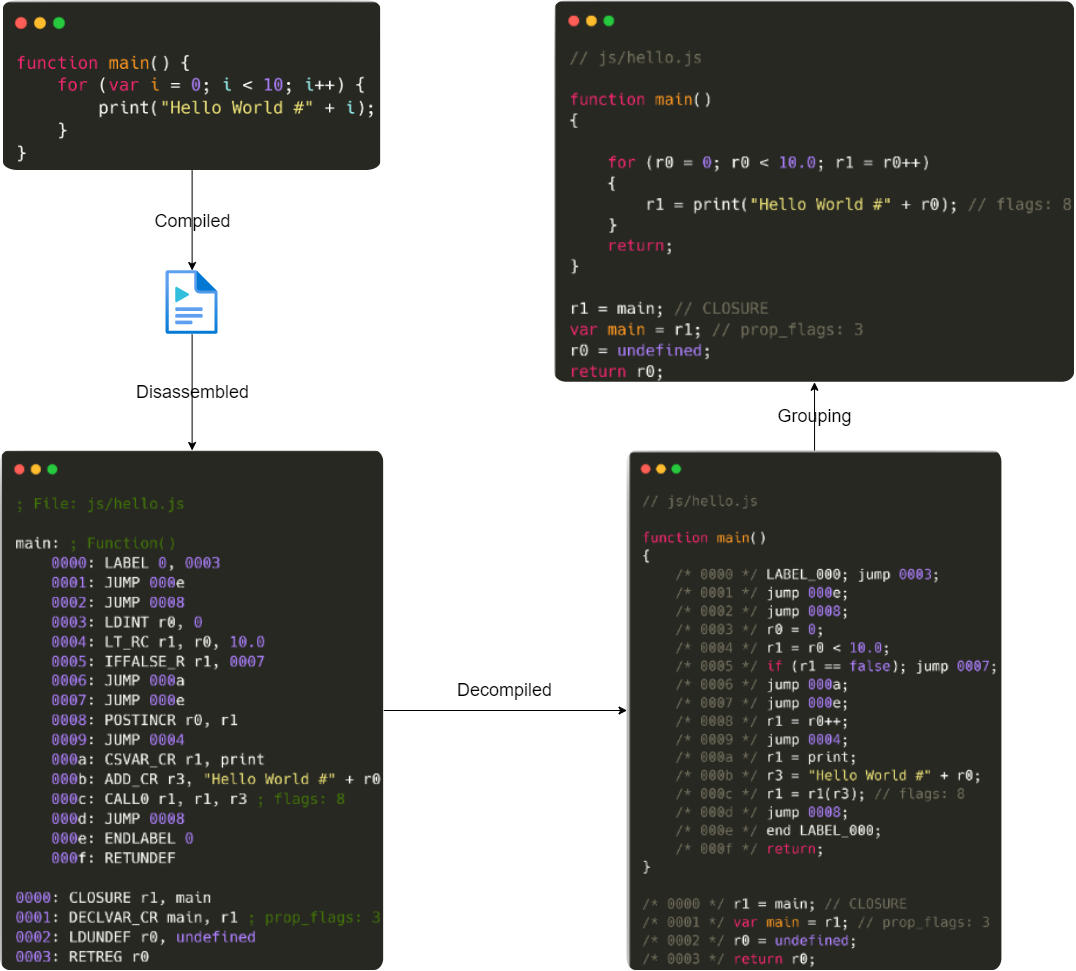 nccgroup/detaped
DetapedはDuktape用のPythonディスアセンブラおよびデコンパイラです。コンパイルされたDuktapeバイトコードバイナリのみが利用可能な状況(ブラックボックス評価など)でのソースコードレビューと分析を目的としています。
 gmh5225/ghidra_svr_bridge
Ghidra ServerリポジトリとJavaブリッジサブプロセスを介して解析を双方向に同期するBinary Ninjaプラグイン。
 kulik-labs-development/ghost-cms-code-injection-audit-cve-2026-26980
旧バージョンのGhost CMSウェブサイトがCVE-2026-26980によって侵害され、ページへのスパムコードインジェクション被害を受ける可能性があります。これを使用して、コードインジェクションフィールドを一括でクリアおよび編集できます。