
 #1

 nolabs-ai/nono
agent runtime security - zero trust, zero setup, zero latency agent sandboxing
 semgrep/semgrep-rules
多数の言語にわたってセキュリティ脆弱性、危険なコードパターン、および設定の問題を検出するための静的解析ルールパック。CI/CDスキャンワークフローと統合します。
 ezyang/htmlpurifier
PHPで書かれた標準準拠のHTMLフィルター
 checkmarx/kics
Infrastructure as Code(IaC)向け静的解析スキャナ。Terraform、Kubernetes、CloudFormation、および20以上のIaCプラットフォームにおいて、セキュリティ脆弱性、コンプライアンス違反、設定ミスを検出します。
 c2sp/wycheproof
Project Wycheproof tests crypto libraries against known attacks.
 revng/revng
LLVMとQEMU上に構築されたオープンソースのバイナリ解析フレームワーク兼デコンパイラで、リバースエンジニアリング向けにバイナリを可読な中間表現へリフティングします。
 microsoft/applicationinspector
ソースコードアナライザー。JSONベースのルールエンジンを用いた静的解析により、「コードに何が含まれているか?」という質問に迅速に答えるための、関心のある特徴やその他の特性を表面化するために構築されています。使用前にコンポーネントをスキャンしたり、機能レベルの変更を検出するのに最適です。
 snyk/agent-scan
AIエージェント、MCPサーバー、エージェントスキル向けのセキュリティスキャナー。

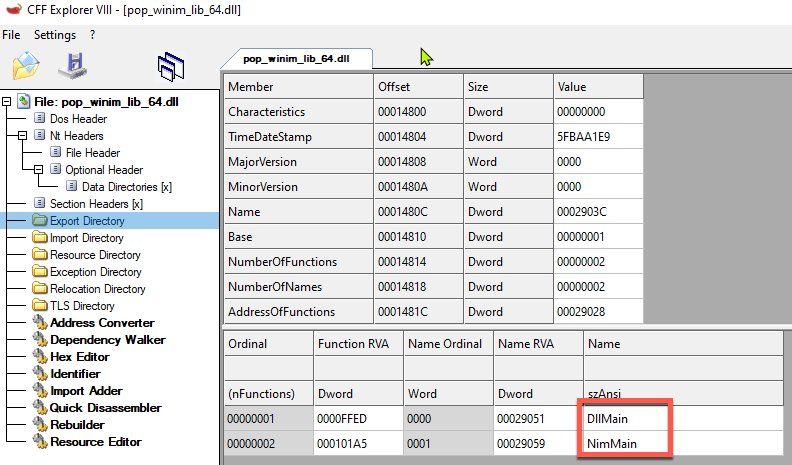 byt3bl33d3r/offensivenim
Nim (https://nim-lang.org/) を武器化する私の実験
 patriksimek/vm2
Node.js向けの隔離されたJavaScriptサンドボックス。Proxyベースのインターセプトにより、組み込みモジュールやホストリソースへのアクセスを制限しながら、信頼できないコードを実行します。
 dman95/sasm
SASM - NASM、MASM、GAS、FASMアセンブリ言語用のシンプルなクロスプラットフォームIDE
 huhusmang/awesome-llms-for-vulnerability-detection
コミュニティで最も包括的かつ継続的に更新される、ソフトウェア脆弱性検出のための大規模言語モデルに関する研究インデックス — 関数レベル、リポジトリレベル、エージェント型、スマートコントラクト検出にわたる論文に加え、データセット、ベンチマーク、サーベイを収録。
 yelp/detect-secrets
コード内のシークレットを検出・防止するためのエンタープライズ向けの方法。
 zinja-coder/jadx-ai-mcp
JADXにMCPサーバーを統合するためのプラグイン
 cisco-ai-defense/skill-scanner
Security Scanner for Agent Skills









