#1
 presidentbeef/brakeman
Ruby on Railsアプリケーション向けの静的解析セキュリティ脆弱性スキャナー
 lintsinghua/deepaudit
DeepAudit:誰もが持つAIハッカーチーム、脆弱性発掘を手の届くものに。国内初のオープンソースコード脆弱性発掘マルチエージェントシステム。初心者でもワンクリックでデプロイ・実行可能、自律協調監査+自動サンドボックスPoC検証。Ollamaのプライベートデプロイをサポート、ワンクリックでレポート…

 mandiant/capa
Rule-based static and dynamic analysis tool that identifies capabilities in PE, ELF, .NET, and shellcode files, mapping them to MITRE ATT&CK…
 pydantic/monty
AIが書いたコードのための、Rustで書かれた安全なPythonサンドボックス。
 ossf/scorecard
OpenSSF Scorecard - オープンソースのセキュリティ健全性指標
 snyk/cli
Snyk CLIは、あなたのプロジェクトをスキャンしてセキュリティ脆弱性を監視します。
 awslabs/git-secrets
機密情報や認証情報をgitリポジトリにコミットするのを防ぎます
 lirantal/awesome-nodejs-security
Node.jsのセキュリティツール、静的解析ツール、脆弱性スキャナー、教育リソース(OWASP Top 10、サプライチェーンセキュリティ、セキュアコーディングプラクティスを含む)の厳選されたディレクトリです。
 owasp/asvs
Application Security Verification Standard
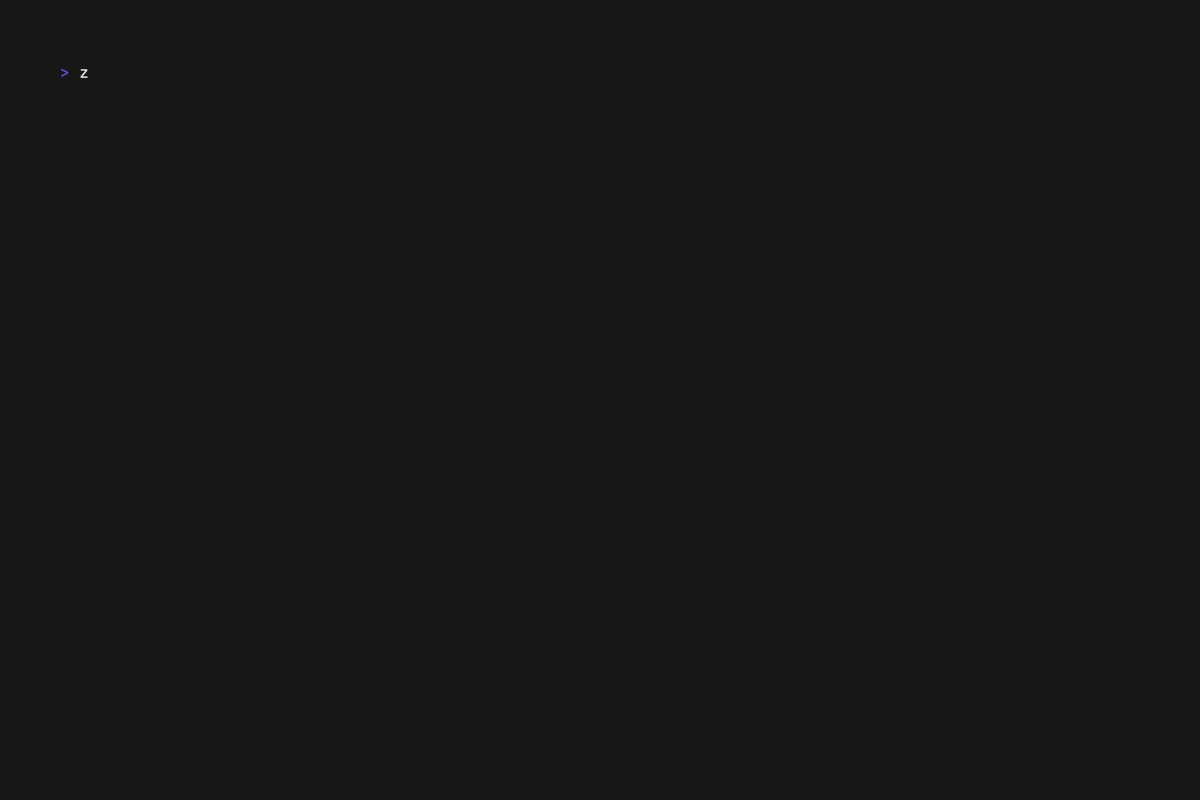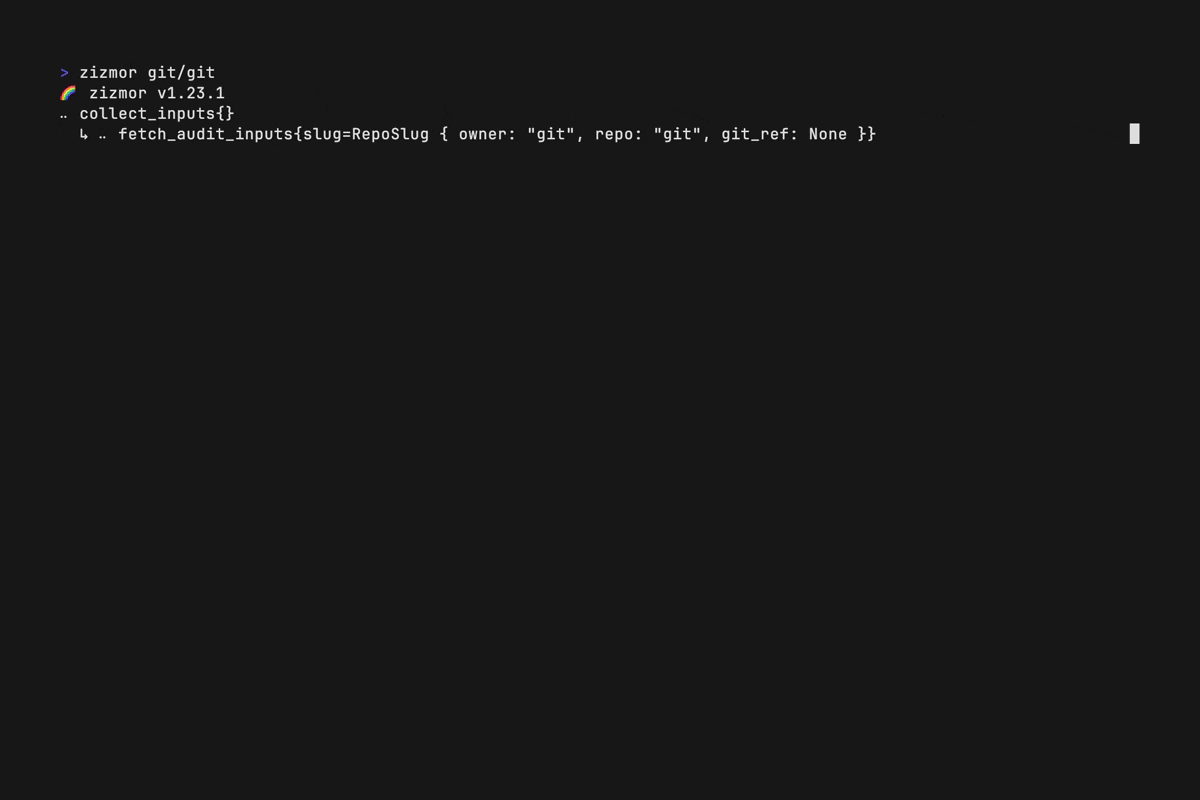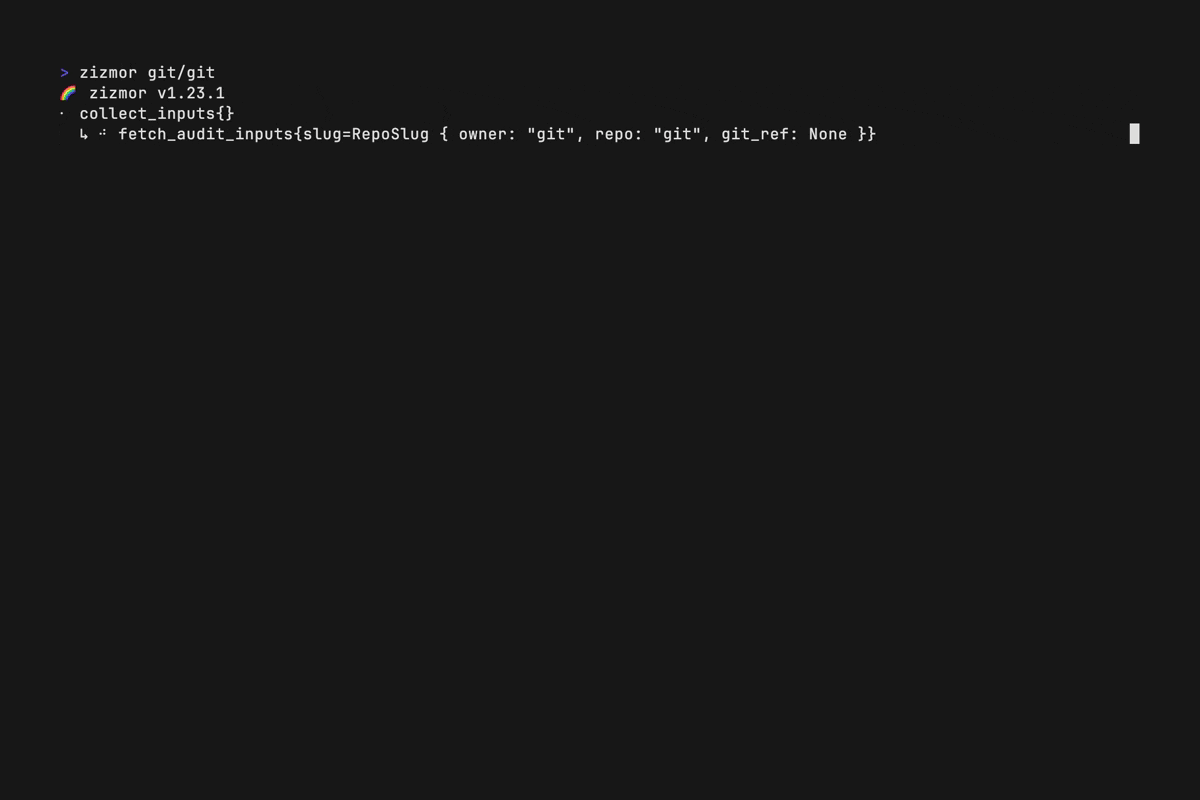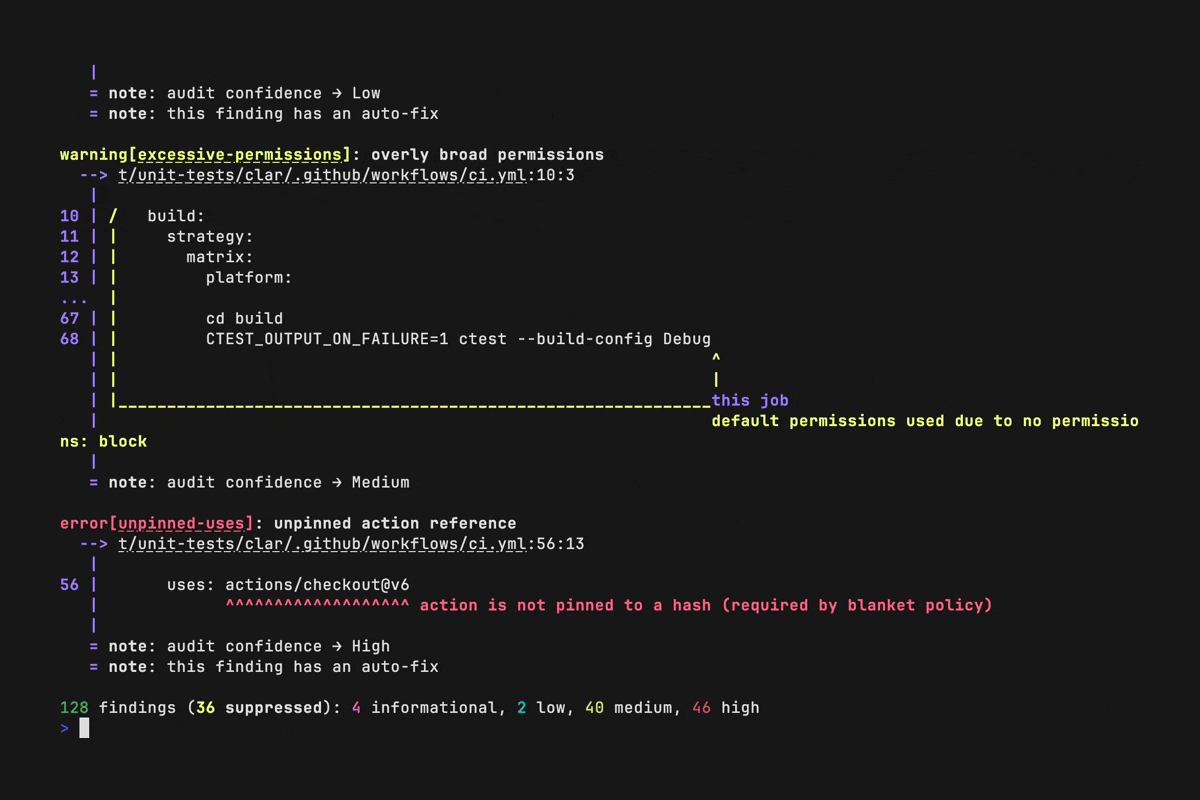 zizmorcore/zizmor
CI/CDシステム向けの静的解析ツールであり、GitHub Actions、Dependabot、pre-commit設定におけるテンプレート注入、認証情報の漏えい、権限の誤設定などのセキュリティ問題を検出し、修正します。
 burrowers/garble
Obfuscates Go builds by wrapping the Go toolchain, replacing identifiers, package paths, and position data with hashes and stripping debug and build…
 anthropics/oss-scanner
登録されたオープンソースリポジトリを分離されたオフラインVMでビルドし、セキュリティ脆弱性をスキャンして、再現手順と提案されたパッチを含む検出結果をメールで通知するサービス。
 dynamorio/dynamorio
動的解析ツールを構築するためのランタイム計測フレームワーク: トレーシング、プロファイリング、コードカバレッジ、メモリデバッグ、ファジング、そしてWindows、Linux、Android、ARMにわたる逆アセンブリ。