
 #1
 preflightsh/preflight
Go-based CLI tool that scans codebases for launch readiness, detecting missing configuration, security hygiene issues, secret leaks, and integration…
 arsbr/veritensor
AIアーティファクト&RAGファイアウォール向けアンチウイルス。モデルとノートブックからRCE、データセットとRAGドキュメントからデータポイズニング、PII、プロンプトインジェクションをスキャンする静的解析ツールです。AIサプライチェーンを保護します。
 nccgroup/cq
専門家による手動のセキュリティコードレビュー向けに設計された高速コードセキュリティスキャナー。行番号付きの検出結果をテキストファイルに出力し、フィルタリングとトリアージを容易にします。
 llvmparty/striga
リバースエンジニアリング、最適化、VMハンドラ解析のために機械語コードを解析可能なIRに変換する、Pythonによる実験的なx86-64からLLVM IRへのリフター。
 owasp/agent-security-regression-harness
エージェント型アプリケーションおよびMCP統合システム向けの実行可能なセキュリティ回帰テスト。
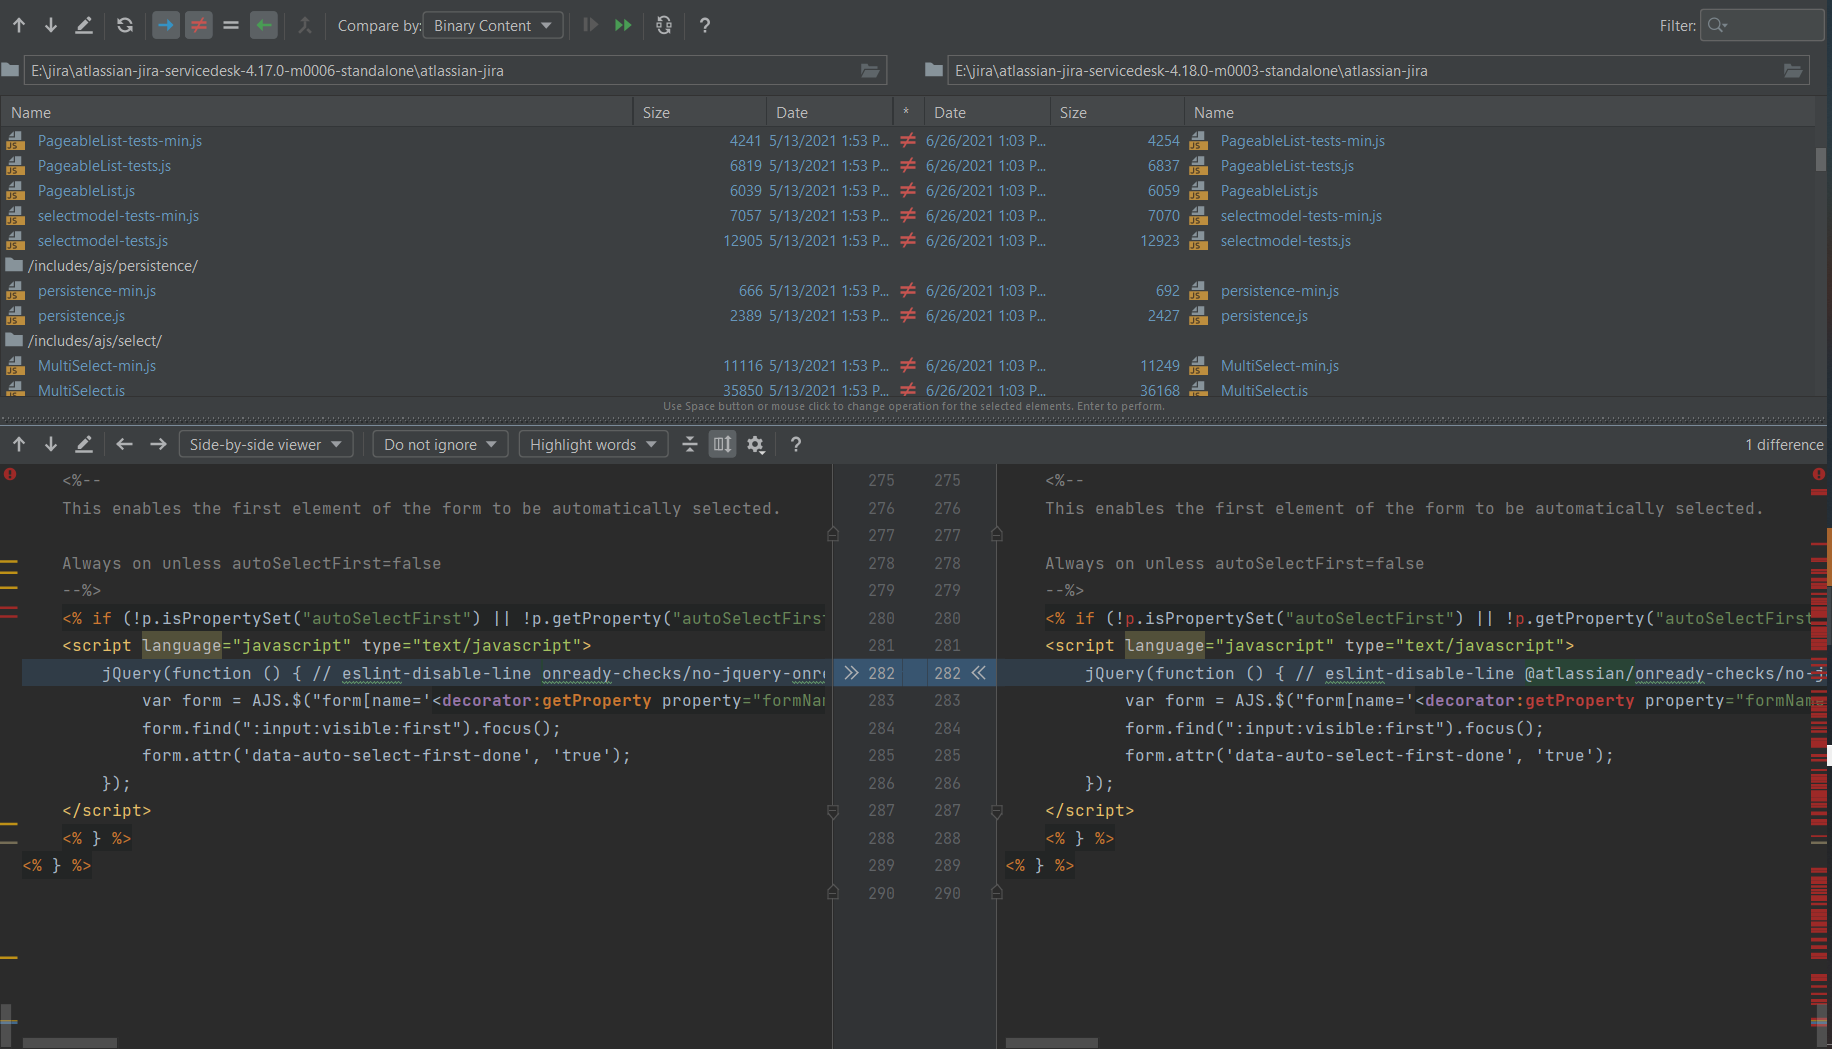 petrusviet/cve-2021-39115
メールテンプレートのテンプレートインジェクションにより、Jira Service Management Server でコード実行が可能になる
 momenbasel/vulnhawk
AI搭載のSASTスキャナーで、認証バイパス、IDOR、およびSemgrep/CodeQLが見逃すロジックバグを見つけます。無料のGitHub Action。Python、JS/TS、Go、PHP、Rubyをサポート。
 jas502n/jackson-cve-2020-8840
FasterXML/jackson-databind のリモートコード実行脆弱性
 brianwrf/wordpress_4.9.8_rce_poc
WordPress RCE(著者権限)用のシンプルなPoCです。CVE-2019-8942およびCVE-2019-8943を参照してください。
 owasp/cwe-tool
OWASP / CAPSECのCommon Weakness Enumeration(CWE)データベースに基づくコマンドラインCWE発見ツール。
 owasp/tcasvs
OWASP リッチクライアントアプリケーションセキュリティ検証標準
 marven11/cve-2024-28397-js2py-sandbox-escape
CVE-2024-28397: js2pyサンドボックスエスケープ、pyimport制限のバイパス。
 pelock/jobfuscator
Javaソースコードを難読化し、リバースエンジニアリング、逆コンパイル、知的財産の窃取から保護します。変数・メソッド名の変更、文字列の暗号化、制御フローの難読化を行います。
 nightwatchcybersecurity/gitbleed_tools
Gitリポジトリをクローンおよびミラーリングし、差分を計算し、削除またはリセットされたコミットに隠されたシークレットを検出するためにgitleaksを実行するシェルスクリプト。
 y4sec-team/cve-2023-21939
JDK CVE-2023-21939
 sqlsure/sqlsure
SQLのセマンティックインスペクタ — クエリ実行前にファンアウトの二重カウント、加法性違反、誤った結合キー、ポリシー違反を検出します。BIRD/SpiderのテキストからSQLへのベンチマークで実際のバグを発見しました。









