#1
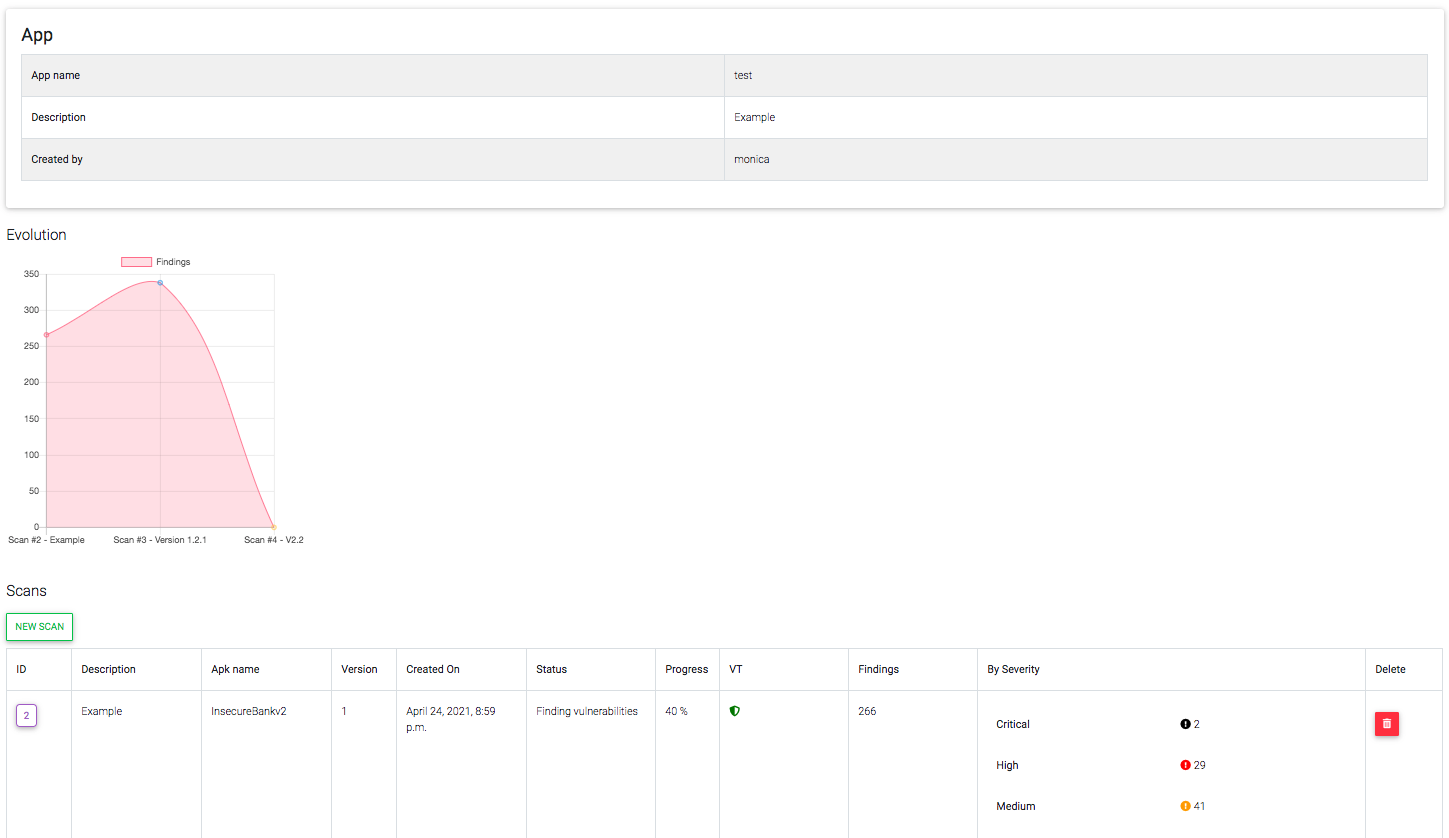
 mpast/mobileaudit
Android APK向けのSASTおよびマルウェア解析を実行するDjangoアプリケーション
 trailofbits/testing-handbook
Trail of Bits テストハンドブック - appsec.guide
 kudelskisecurity/chainoffools
CVE-2020-0601 Windows CryptoAPI なりすまし脆弱性の概念実証エクスプロイト。楕円曲線鍵の操作を用いた不正なCA証明書の生成を実証します。
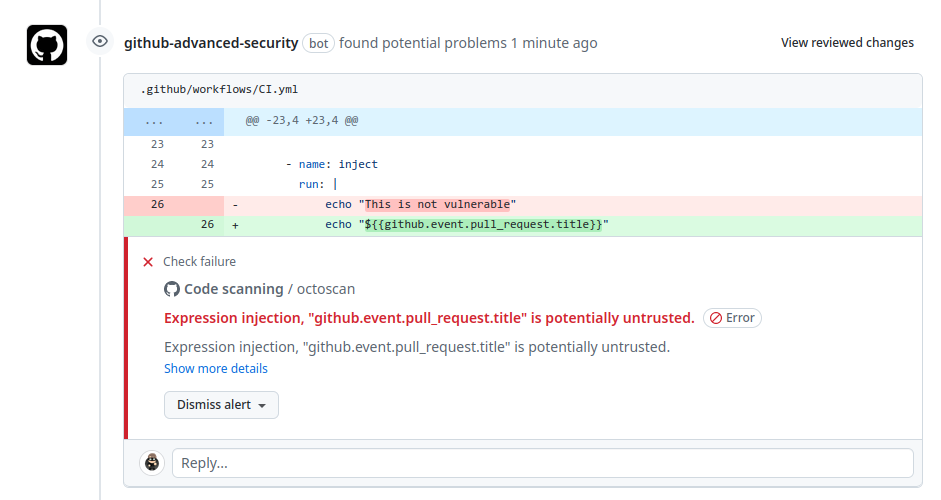 synacktiv/octoscan
Octoscanは、GitHub Actionsワークフロー用の静的脆弱性スキャナーです。
 sslmate/go-pkcs12
PKCS#12ファイルのエンコードおよびデコードのためのGoライブラリ
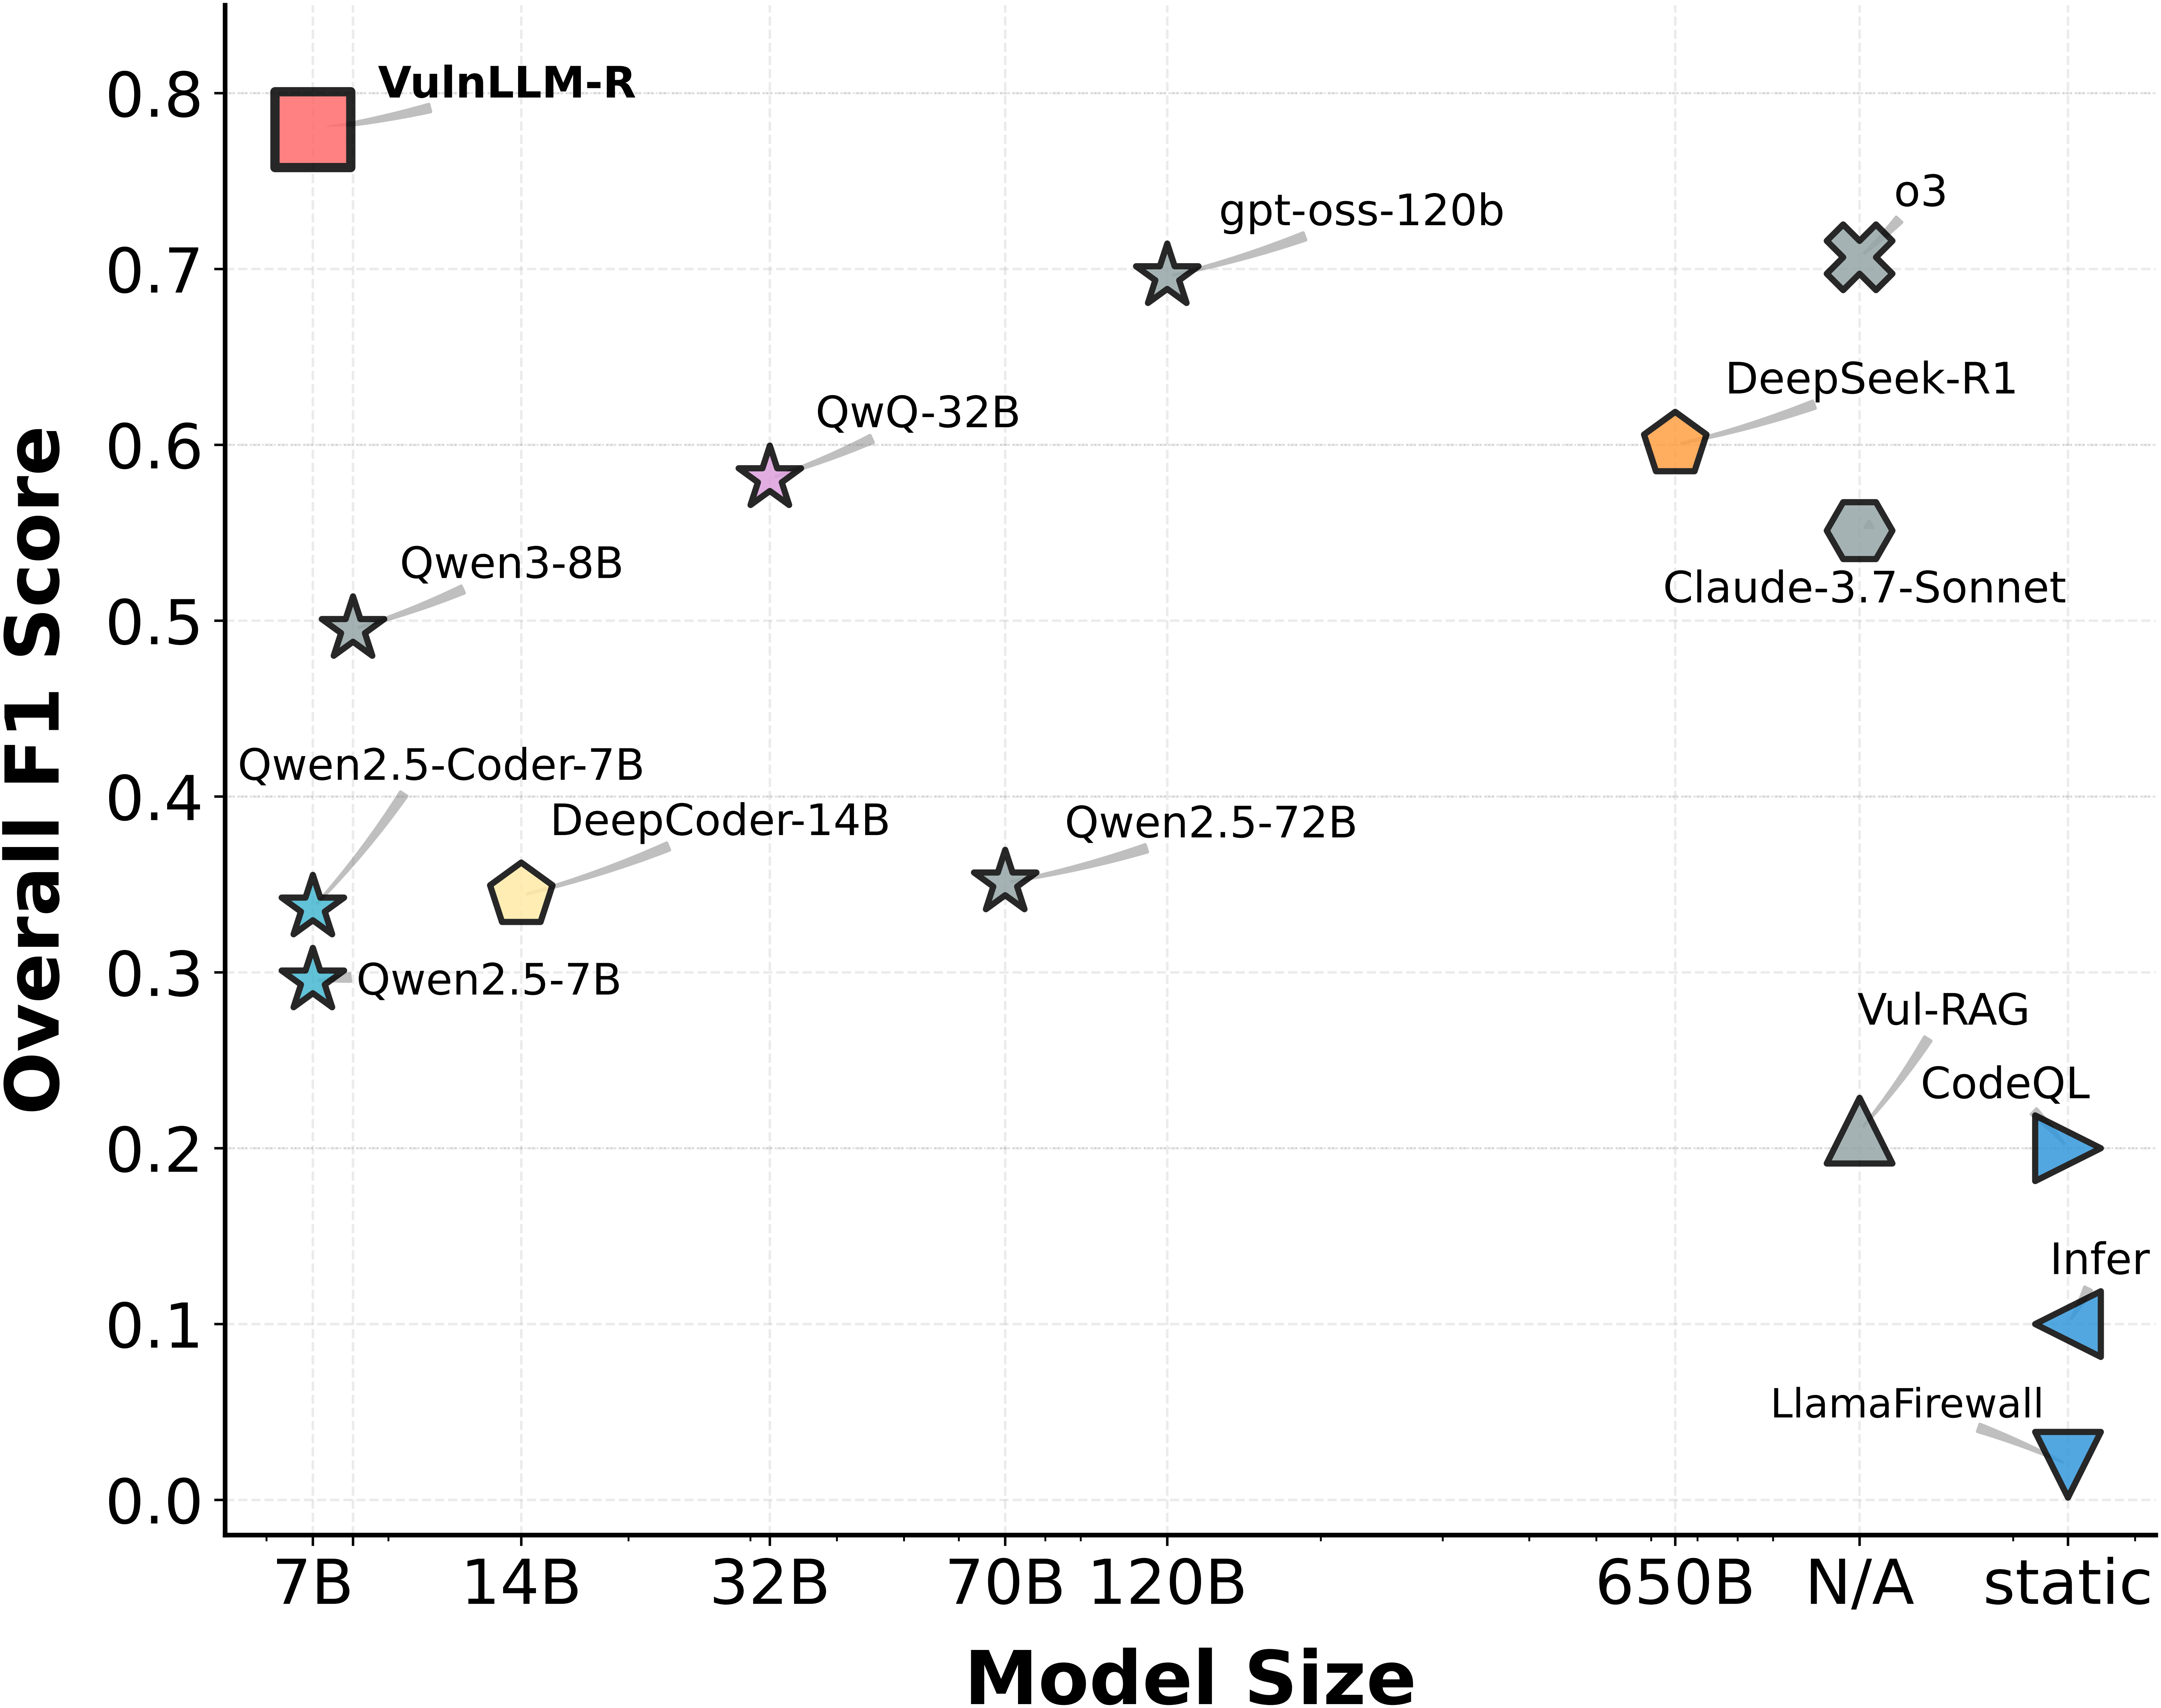 ucsb-mlsec/vulnllm-r
C/C++ および Python のソースコード脆弱性検出に特化した推論 LLM。データセット構築、SFT/DPO トレーニング、および結果再現スクリプトを備えています。
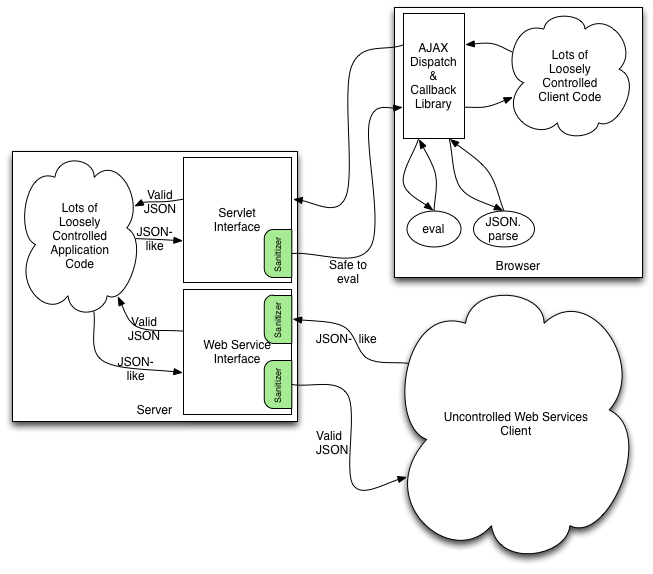 owasp/json-sanitizer
JSON風のコンテンツが与えられた場合、JSON Sanitizerはそれを有効なJSONに変換します。
 elttam/semgrep-rules
脆弱性検出および監査に重点を置いたコードレビューのための静的解析セキュリティルール。Java、Go、Python、C#、Kotlin、PHP、Kubernetes、GitHub Actions に対応。
 jjyg/metasm
これはmetasmのメインリポジトリです。Rubyで書かれたフリーのアセンブラ/ディスアセンブラ/コンパイラです。
 corgea/sighthound
Tree-sitterベースの静的脆弱性スキャナで、パターンマッチングとテイントフロー解析により多言語ソースコードを分析します。結果はテキスト、JSON、CSV、またはSARIF形式で出力し、CI/CD統合に対応します。
 fox-it/log4j-finder
ディスク上およびJavaアーカイブ(JAR)ファイル内にある脆弱なLog4j2バージョンを検出します(Log4Shell CVE-2021-44228、CVE-2021-45046、CVE-2021-45105)
 check-spelling/check-spelling
リポジトリ / プルリクエスト / コミット内のスペルをチェックするスペルチェッカーアクション
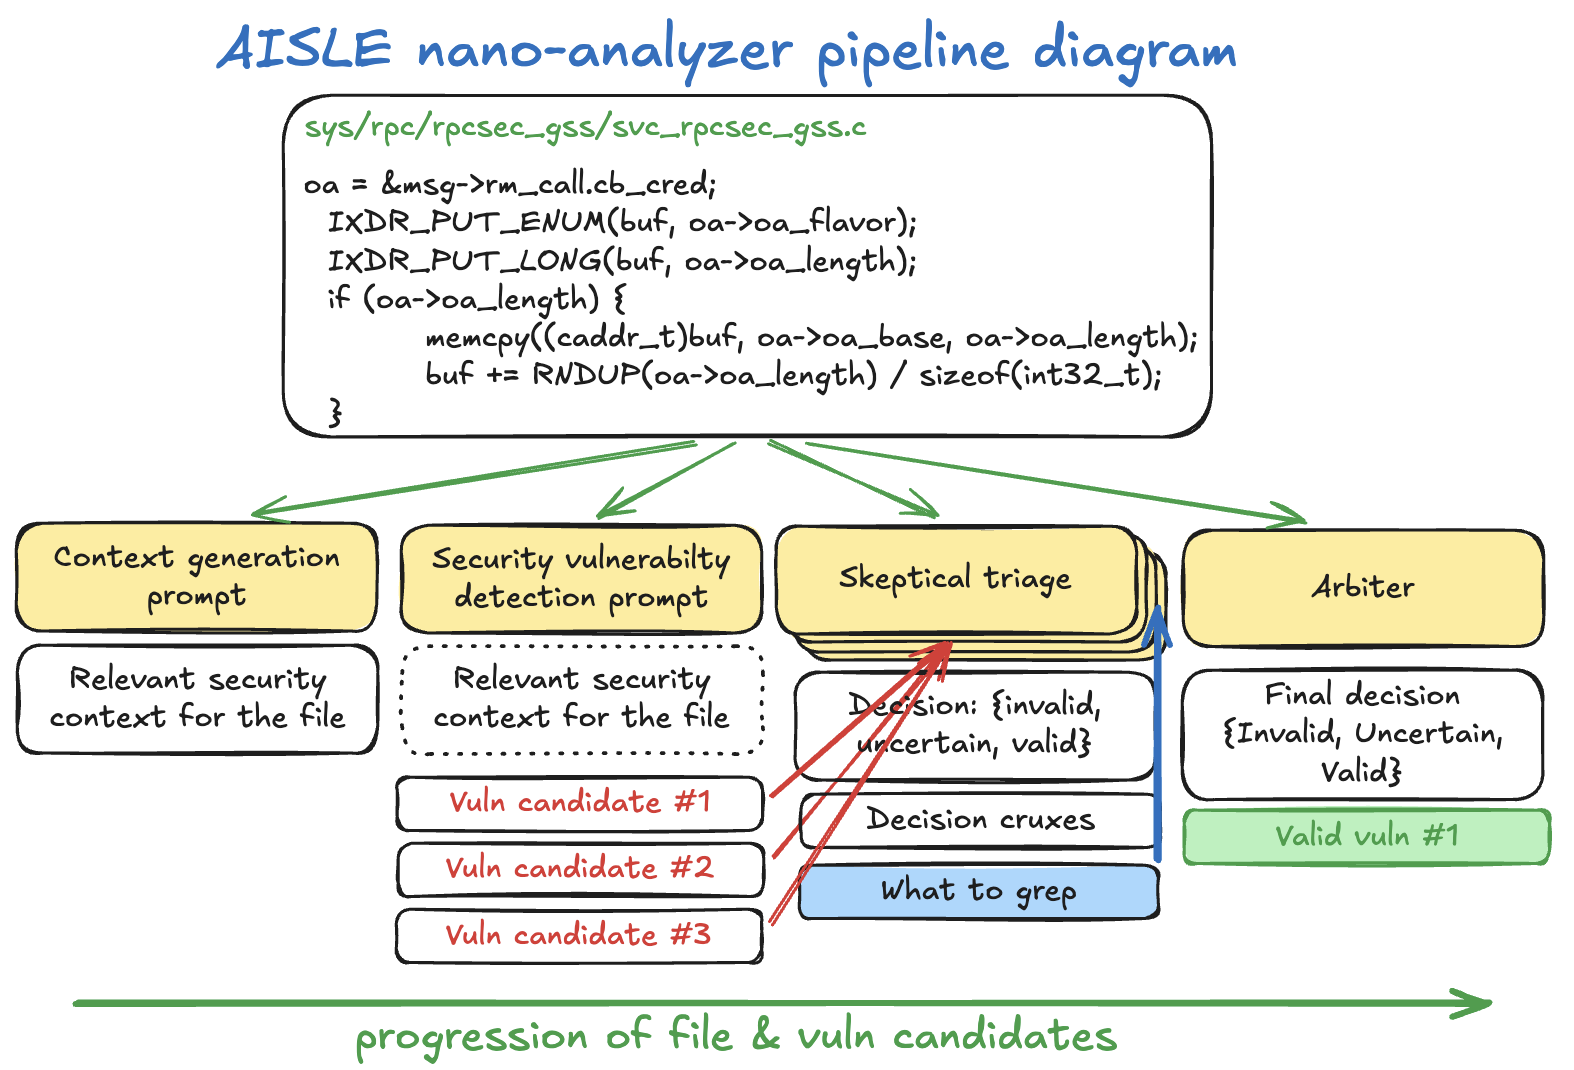 weareaisle/nano-analyzer
AISLEによる最小限のLLM駆動ゼロデイ脆弱性スキャナー。
 adamyordan/cve-2019-1003000-jenkins-rce-poc
Jenkins RCE 概念実証: SECURITY-1266 / CVE-2019-1003000 (Script Security)、CVE-2019-1003001 (Pipeline: Groovy)、CVE-2019-1003002 (Pipeline: Declarative)
 radicle-dev/heartwood
ピアツーピアのコードコラボレーションと公開スタックで、安全で分散型のプロトコル、CLIツール、自律的なコードフォージのためのネットワークデーモンを備えています。
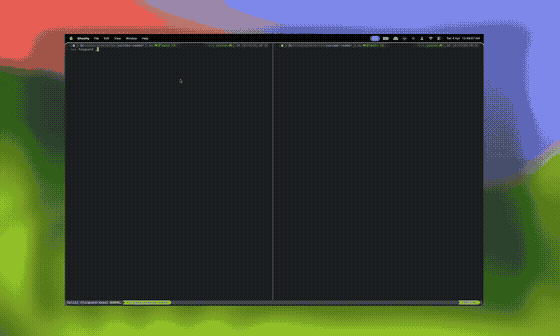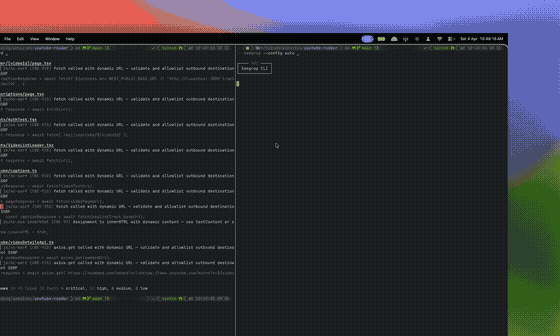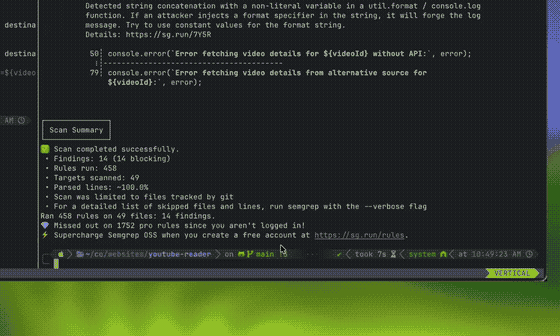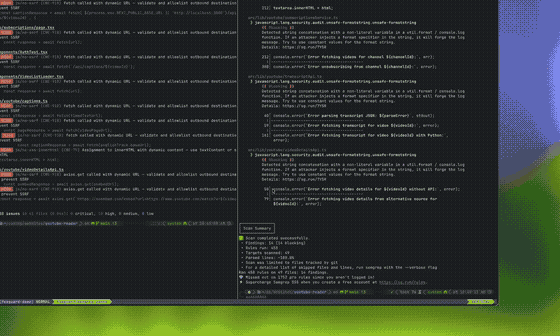 0sec-labs/foxguard
A fast universal code security scanner, written in Rust. Batteries included: supports 14 languages, TUI for triage, secrets, post-quantum audits,…
 makenowjust-labs/recheck
Static analysis tool for detecting ReDoS (Regular Expression Denial of Service) vulnerabilities in JavaScript and Scala codebases, providing…