#1
 redteamoperations/redcloud-os
RedCloudOSは、主要なクラウドサービスプロバイダ(CSP)のクラウドセキュリティを評価するためのレッドチーム向けクラウド敵対シミュレーションオペレーティングシステムです。
 cyberhades/hardening-k8s-containers
デフォルトのデプロイとセキュリティ強化されたデプロイを比較することで、脆弱なメモ作成アプリケーションのKubernetesコンテナ硬化を実演するハンズオンラボ。
 h4wkst3r/adokit
モジュール式の攻撃ツールキットで、盗まれたCookieやPATを使用してAzure DevOps REST APIを悪用し、偵察、権限昇格、持続性を実現します。
 boringtools/git-alerts
GitHub組織ユーザーの公開リポジトリから秘密情報や機密ファイルを検出・監視するツール
 google/gcp_scanner
GCPリソーススキャナーは、Google Cloud Platform全体のクラウドサービス、プロジェクト、IAM権限を列挙し、侵害された認証情報のアクセスレベルを評価します。
 snyk/cli
Snyk CLIは、あなたのプロジェクトをスキャンしてセキュリティ脆弱性を監視します。
 initstring/cloud_enum
マルチクラウドOSINTツール。AWS、Azure、Google Cloudの公開リソースを列挙します。
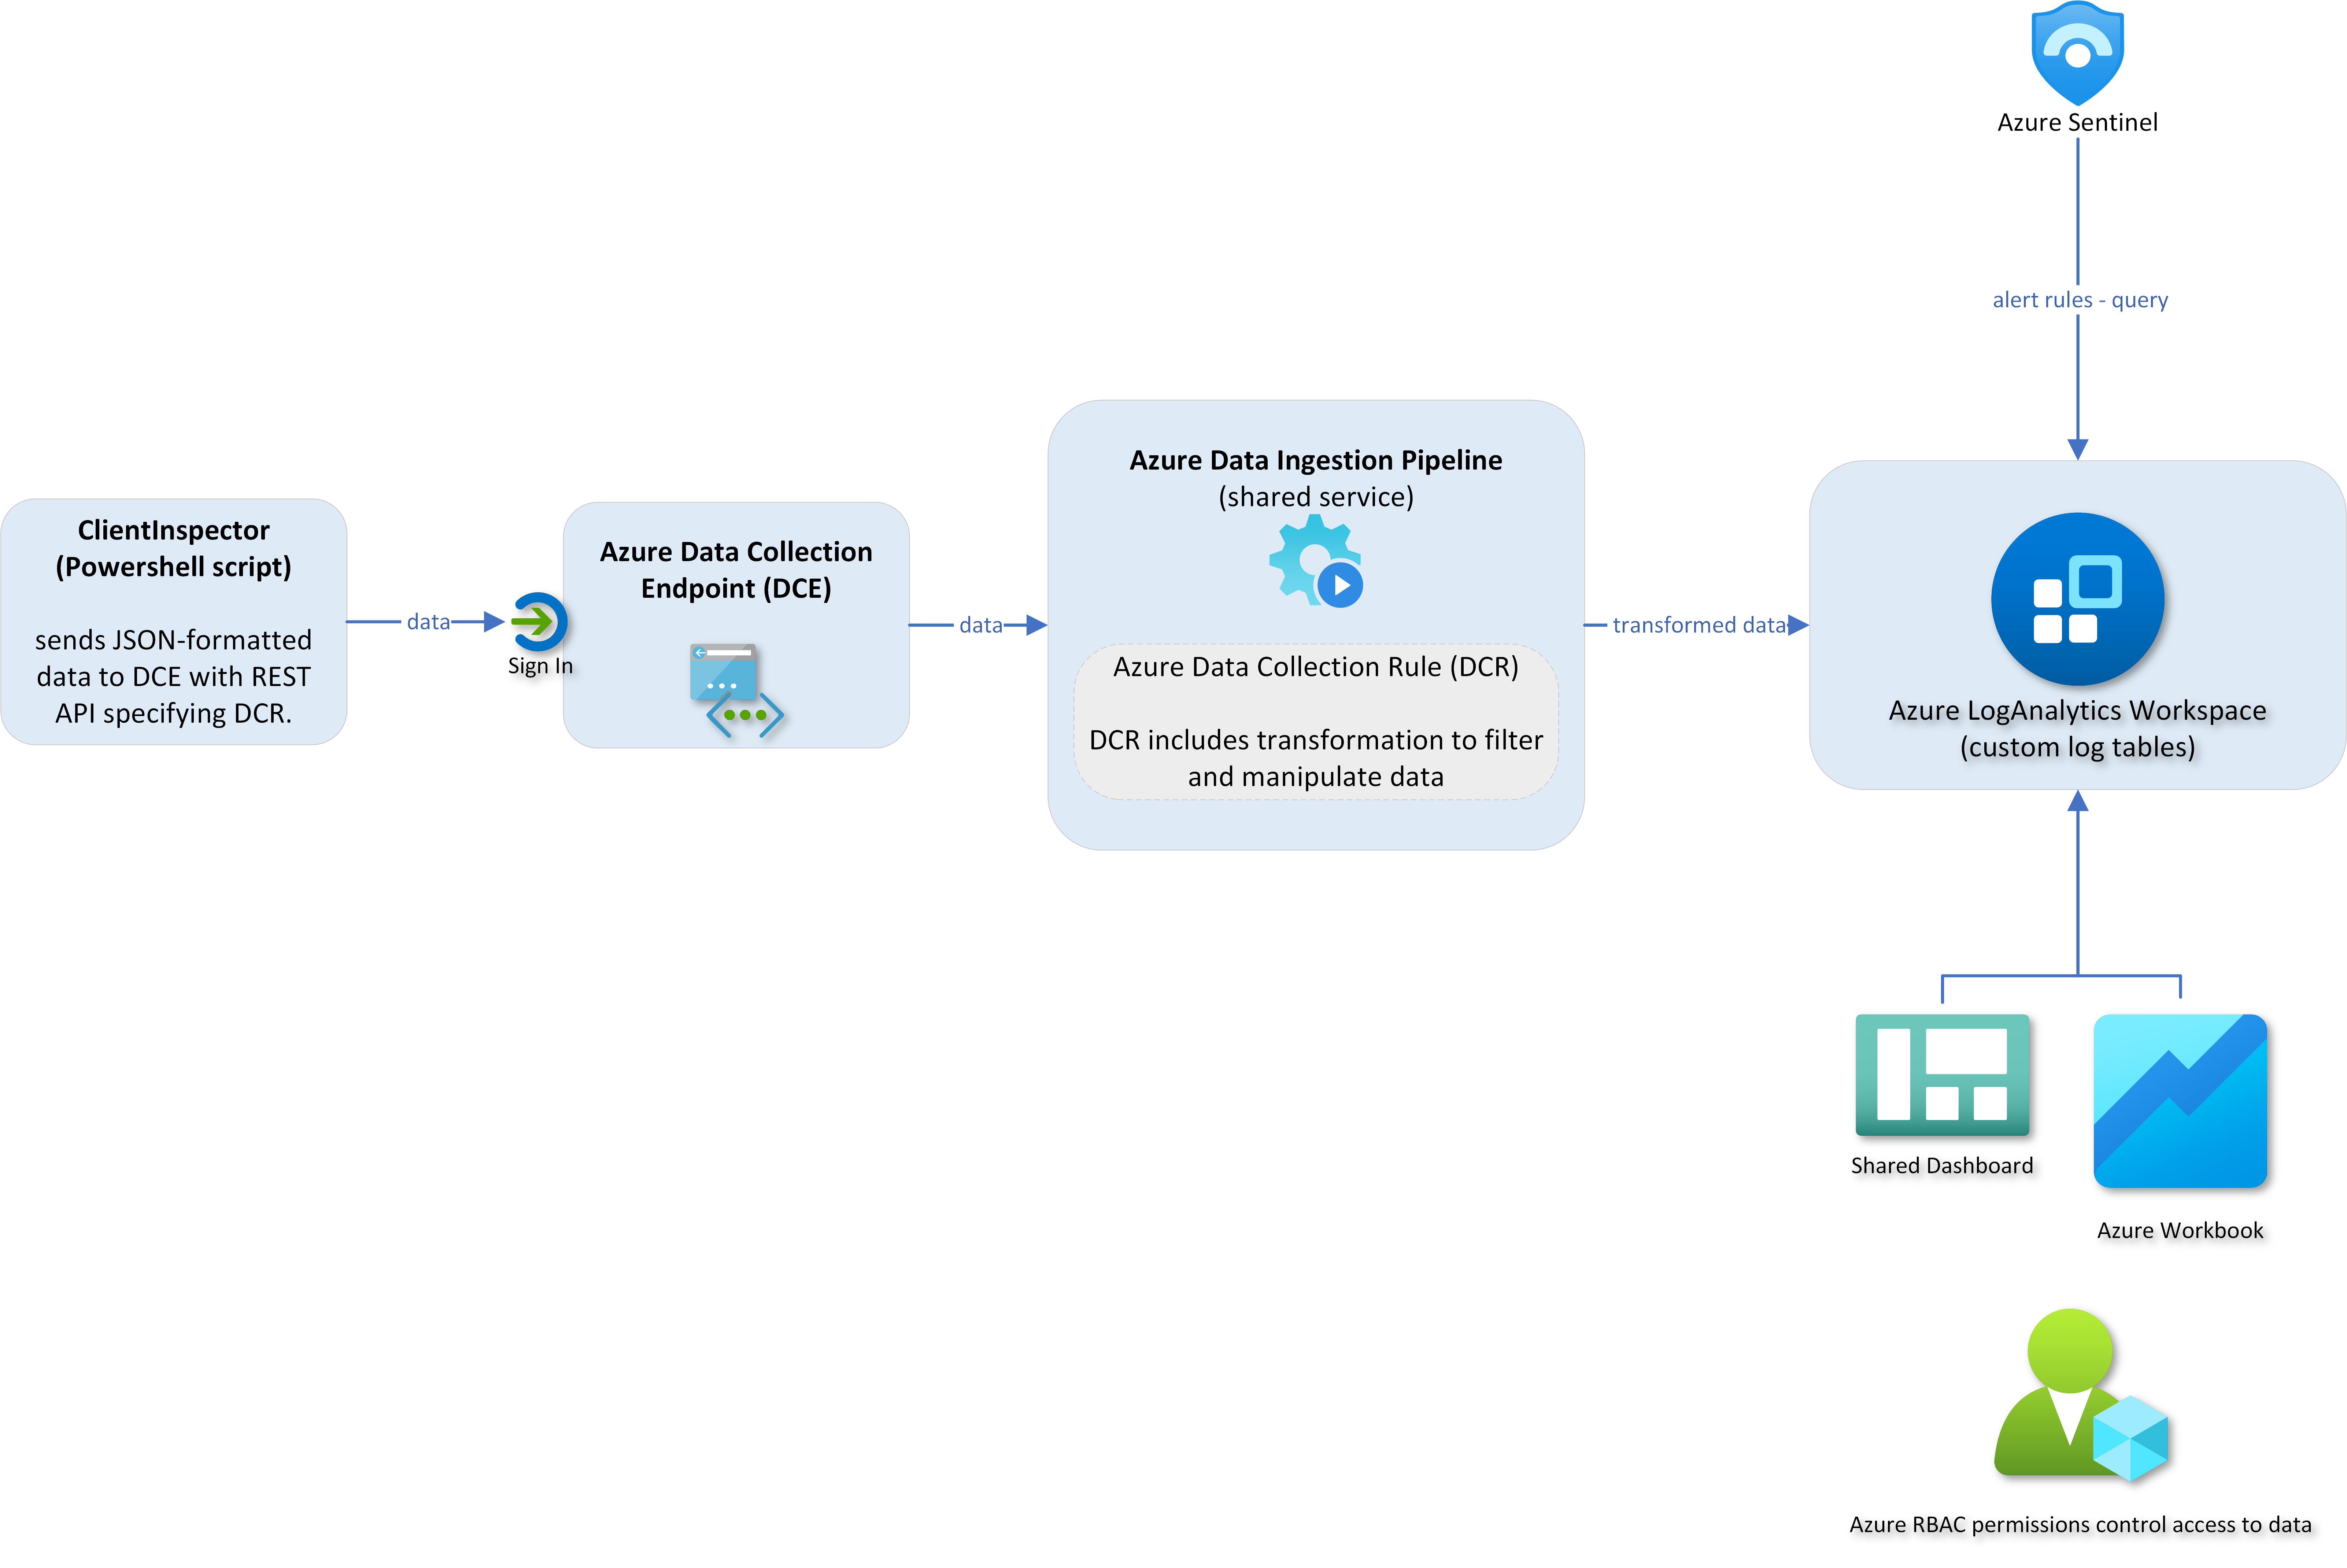 knudsenmorten/clientinspectorv2
Azureベースのクライアントインベントリとドリフト検出ツールで、Windows構成データ(アンチウイルス、パッチ適用、Bitlocker)をLogAnalyticsに収集し、KQL駆動のダッシュボードやSentinelアラートに利用します。
 rolix44/kubestroyer
GoベースのKubernetesエクスプロイトツールで、公開ポートのスキャンやクラスターの設定ミス(匿名Kubelet RCEやetcd読み取りアクセスを含む)を悪用します。
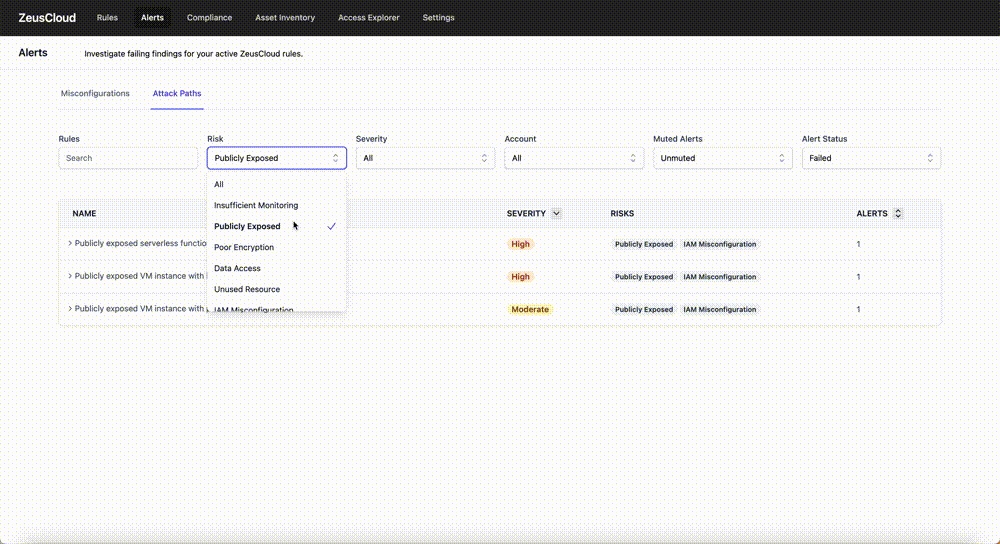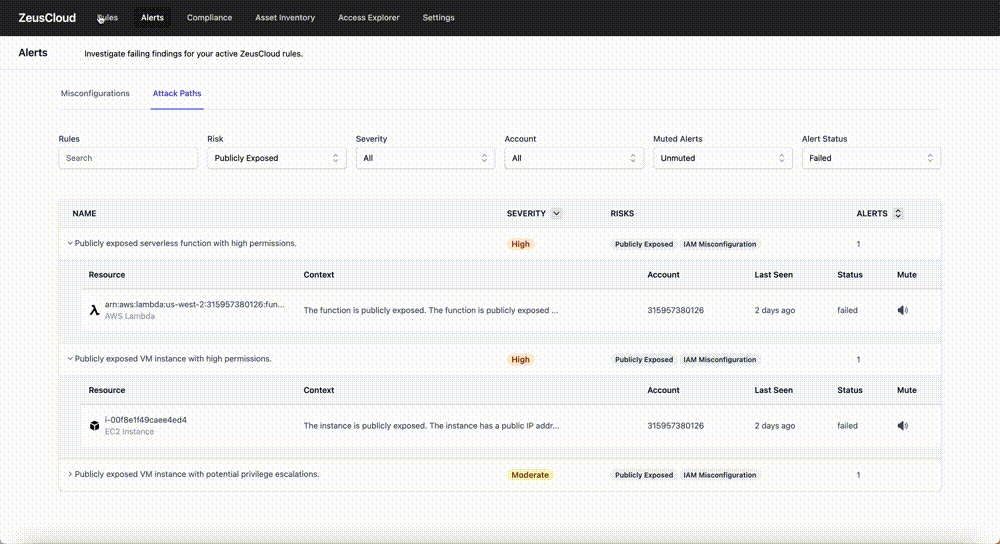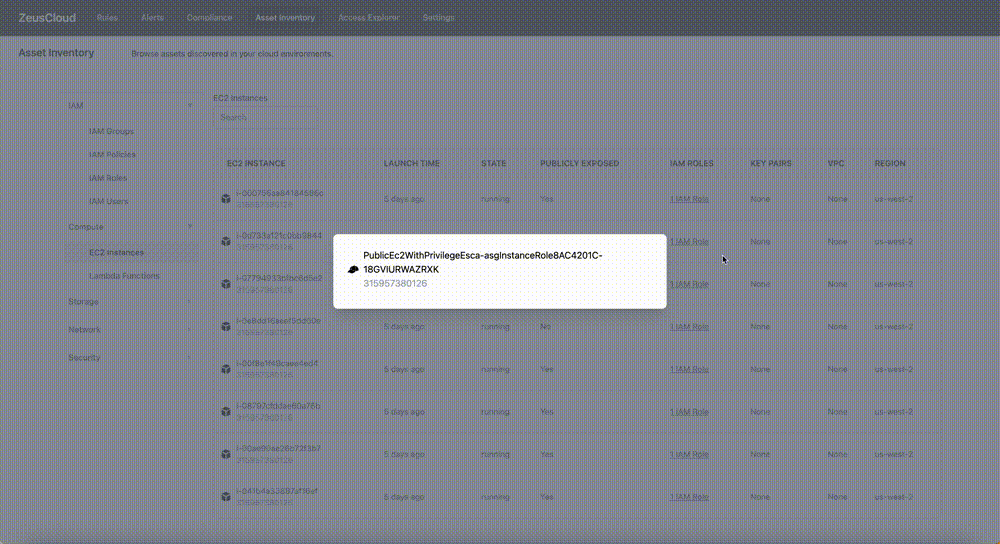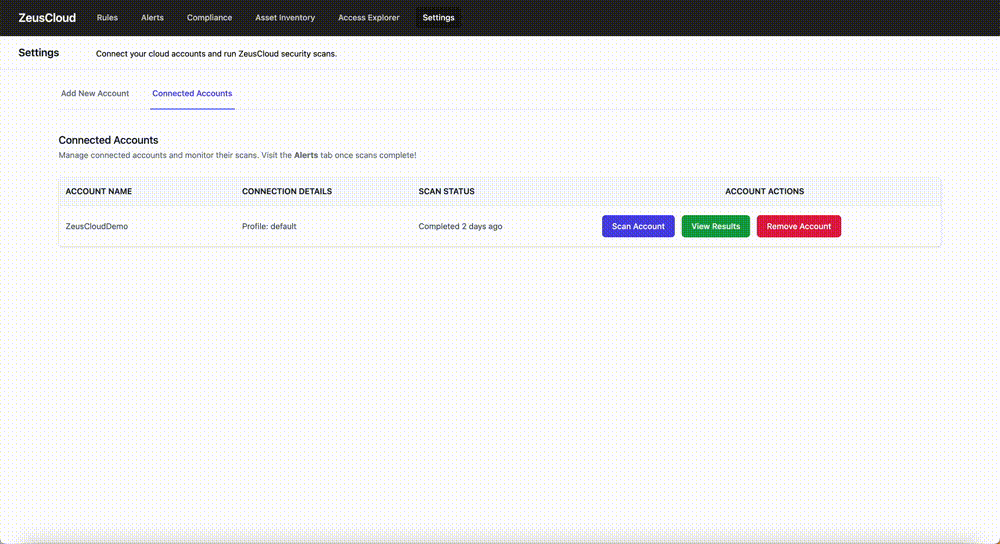 zeus-labs/zeuscloud
オープンソースのクラウドセキュリティプラットフォーム。攻撃経路を発見し、設定ミスを特定し、IAMアクセスを可視化し、AWS環境における準拠レポートを含むステップバイステップの修復手順を提供します。
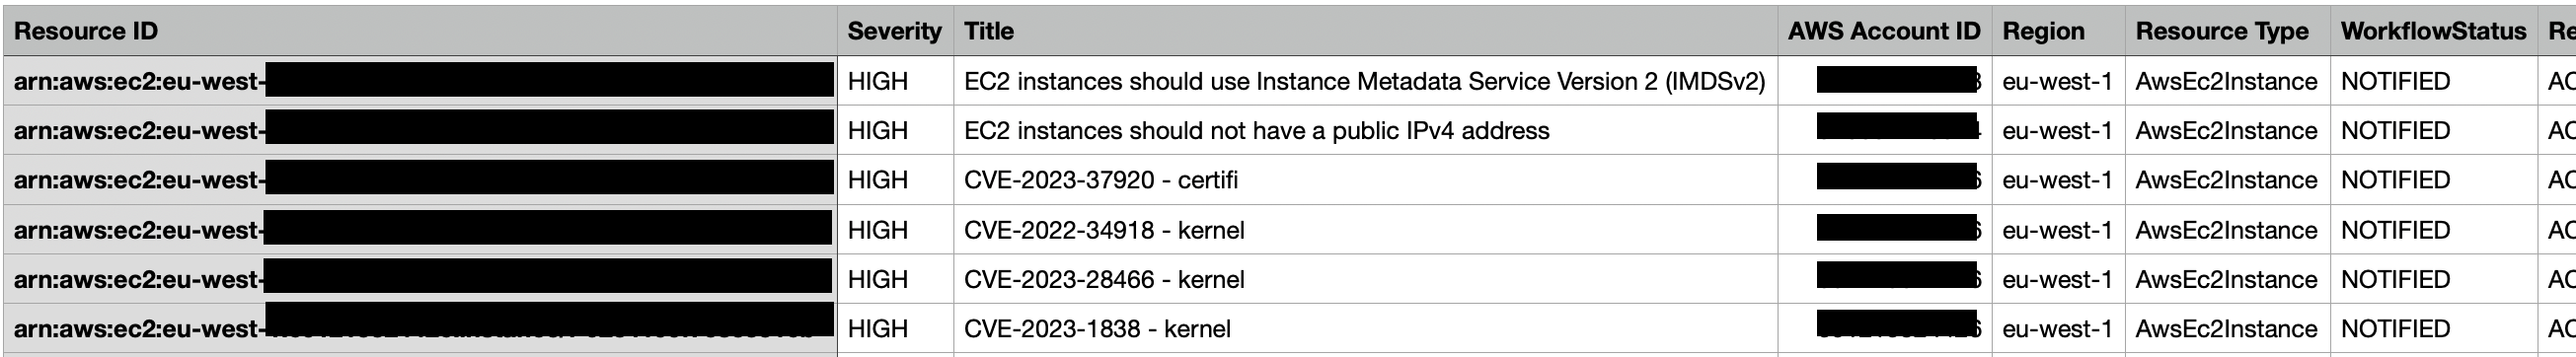 gabrielsoltz/metahub
AWS向けの自動化されたセキュリティ検出事項のエンリッチメントおよび影響評価ツール。リソースコンテキスト、関連付け、タグを用いて脆弱性データを強化し、優先順位付けされた修復のためのコンテキストに基づいた影響スコアを計算します。
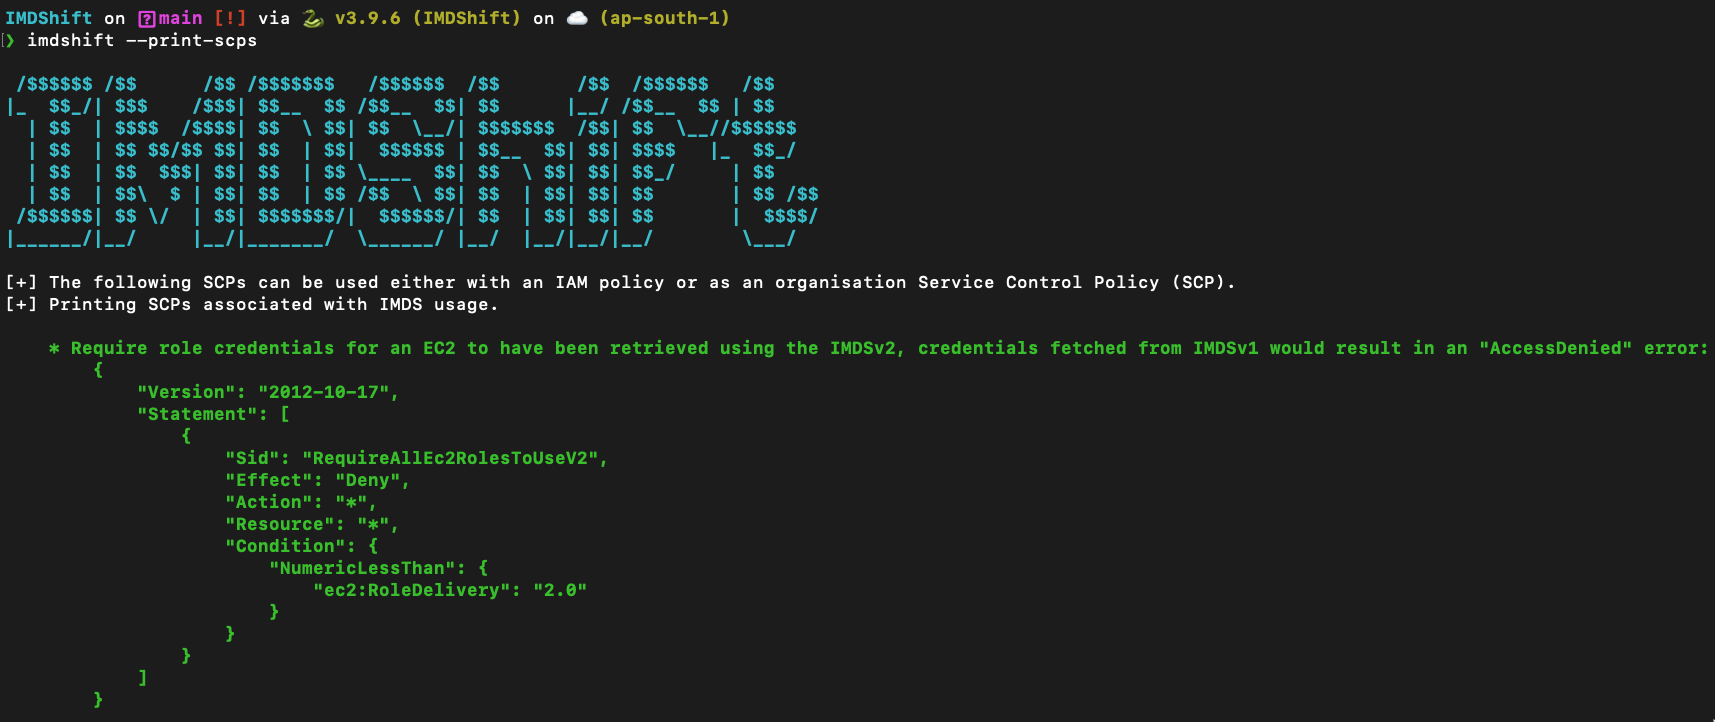 ayushpriya10/imdshift
AWSワークロードのIMDSv1からIMDSv2への移行を自動化し、SSRF攻撃を軽減します。EC2、ECS、EKS、LightsailなどでのIMDSv1の使用を検出し、ホップ制限の更新やSCPの推奨事項を提供します。
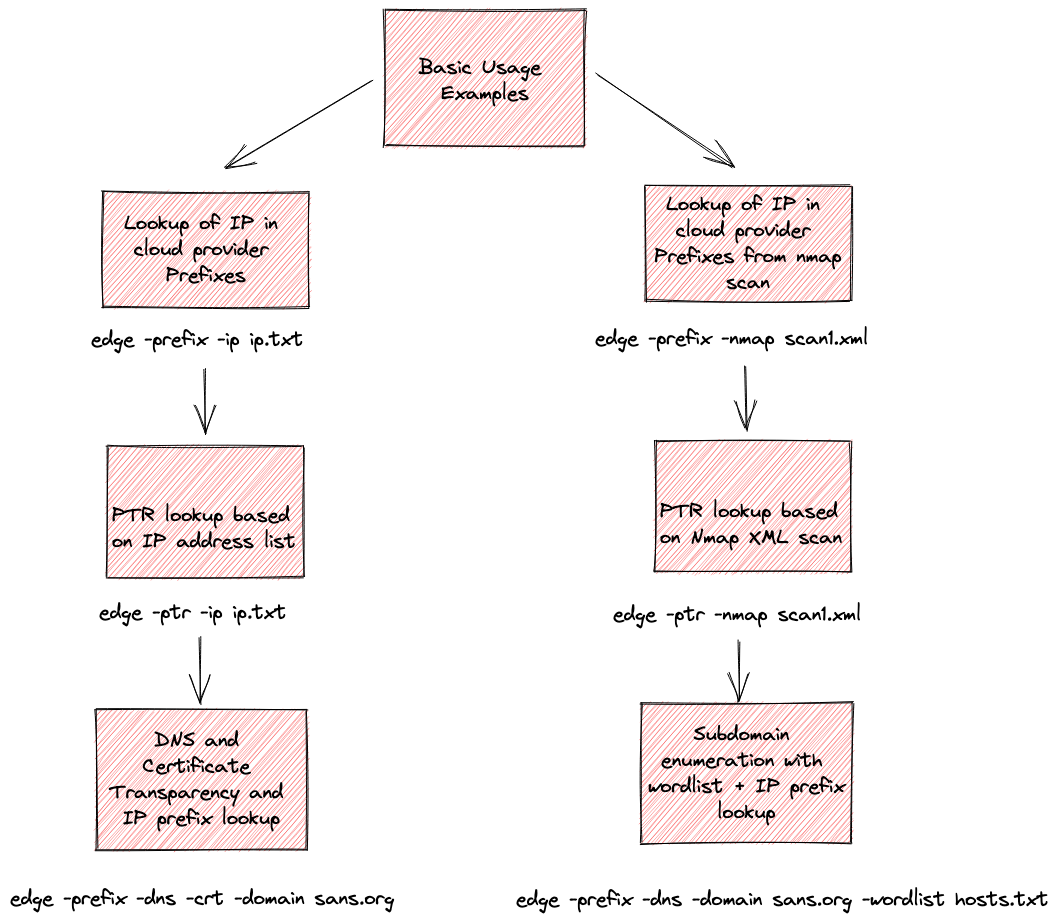 iknowjason/edge
Whis for the Cloud: クラウドプロバイダー属性特定のための偵察ツール。対応: AWS、Azure、Google、Cloudflare、Digital Ocean。
 9rnt/poro
AWSクラウド環境上のパブリックにアクセス可能なアセットをスキャンします
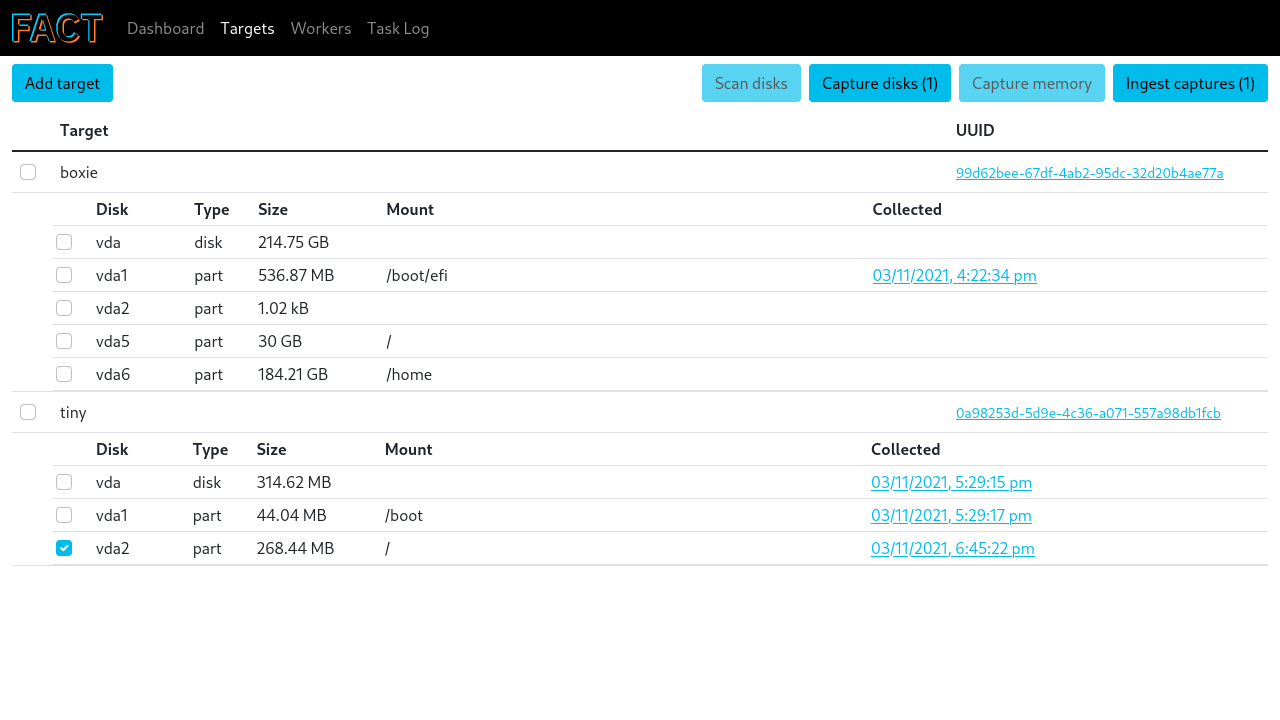 unicornunicode/fact
クラウドおよびオンプレミスのマシンクラスターからフォレンジックデータを収集、処理、可視化し、インシデント対応やデジタル調査を支援します。
 bytedance/elkeid
Elkeid は、ホスト、コンテナ、K8s、サーバーレスなど、さまざまなワークロードのセキュリティ要件を満たすことができるオープンソースソリューションです。ByteDance の社内ベストプラクティスに由来しています。