
 #1
クラウドプラットフォーム(IaaS、PaaS)における構成、権限、およびサービスを監査するためのツール。
Kitploit おすすめ
 offsecpierogi/azure
Azureセキュリティ評価用のBashおよびPowerShellスクリプト。IAM権限昇格、コンテナレジストリの悪用、Key Vaultの露出、Entra ID構成、SQL監査をカバーしています。
 chuzhongyun/cve-2026-53359-kernel-fix
Linuxカーネルアップグレードガイド - CVE-2026-53359の修正
 ziad-hsn/cpra
CPRAは、大規模なマイクロサービスアーキテクチャを管理するプラットフォームチーム向けに設計された高性能インフラストラクチャ監視システムです。Entity-Component-System(ECS)アーキテクチャと待ち行列理論の原理に基づき、CPRAは自動ワーカープールスケーリングによりSLO目標を…
 xiaoqimikko/tomcat85-check
CVE-2025-55752:Tomcat 8.5 はすでに EOL、最終版は 8.5.100。Apache が「8.5 も影響を受ける」と個別に宣言した 2025 年の CVE は 14 件あり、そのうち 10 件は NVD で 8.5.100 では見つからない。オフラインの単一 jar…
 maniak-academy/mitigate-cve-2023-46747
CVE-2023-46747(BIG-IP認証なしRCE)の緩和を自動化するAnsibleプレイブックで、F5の公式スクリプトを複数のデバイスに適用します。
 leitwacht/leitwacht-agent
eBPF + nftables + DNS proxy による GitLab Runner CI/CD ジョブコンテナのエグレス制御 — community edition data plane https://leitwacht.eu/
 chuzhongyun/cve-2026-64561-kernel-fix
Linuxカーネルアップグレードガイド - CVE-2026-64561の修正
 nserser/lr-webpki
LR+ポスト量子認証のWebPKI CAコンテキストにおける参照実装。再現可能な研究のためのコーパスパイプライン、再構築、評価、および来歴マニフェストを備えています。
 barun121/cve-2024-9264-in-grafana-11.x
ツール(ペネトレーションテスト、Grafana、Docker、Kali Linux)を使用した脆弱性の悪用。
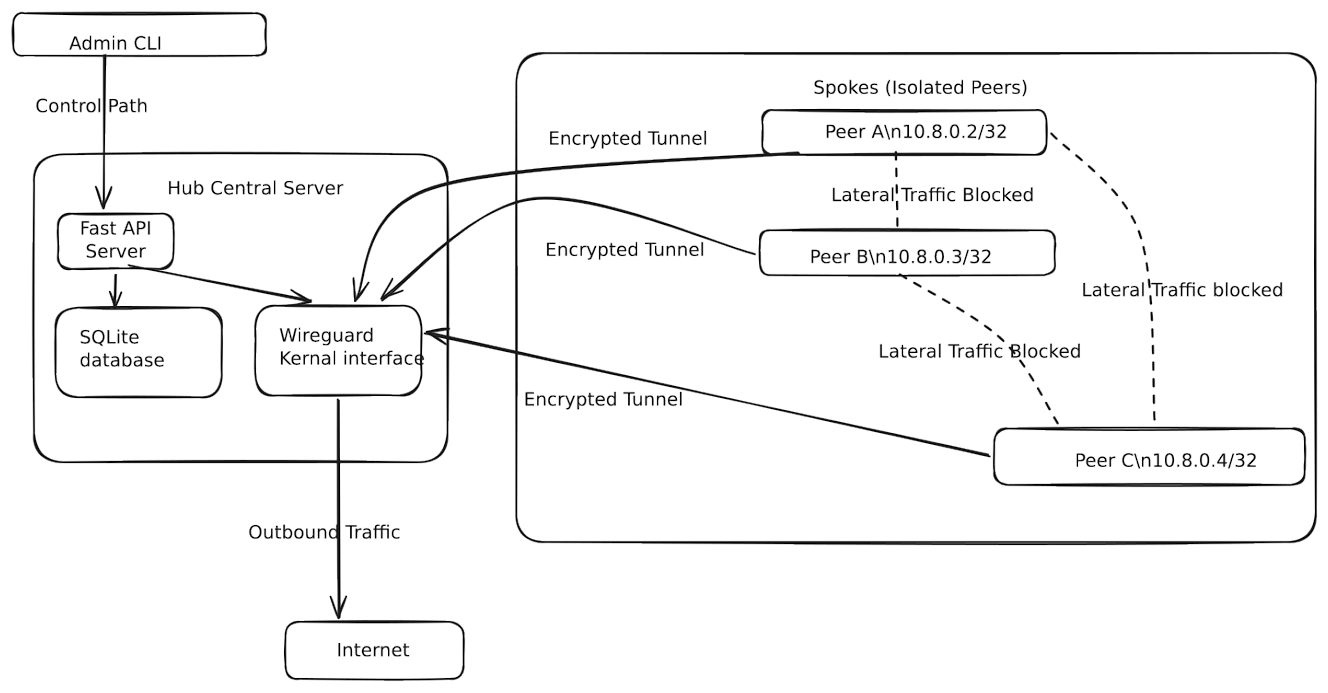 alvin-alvo/safenet-soho-security-framework
軽量でポリシー駆動型のフレームワーク。WireGuardを用いてSOHOネットワークにゼロトラストのマイクロセグメンテーションを導入します。
 thirukguru/aws-perimeter
端末ベースのAWSセキュリティスキャナーで、VPC、IAM、S3、CloudTrail、コンテナ(ECS/EKS)、AI攻撃検出にわたる102以上のセキュリティチェックを実施します。危険なIAM権限、露出したシークレット、設定ミスのあるS3バケット、コンテナの脆弱性、そして新興のLLMjacking…
 pblittle/aws-suture
OpenSSL Heartbleed (CVE-2014-0160) 脆弱性スキャナー。
 aoripus-ltd/zapscape-fix
KVM/x86 shadow-MMU の use-after-free(Zapscape、CVE-2026-64561)に対する汎用カーネルライブパッチ
 bishopfox/cve-2026-58073-check
安全にVeeam Service Provider Consoleの認証バイパスCVE-2026-58073を検出する
 mkhazamipour/log4j-vulnerable-app-cve-2021-44228-terraform
脆弱なアプリケーションをデプロイするためのTerraformと、CVE-2021-44228と連携するJDNIExploit
 first-john/cve_2026_frag_family_fix
CVE-2026-46300 / CVE-2026-43500 / CVE-2026-31431 / CVE-2026-43284 golang hotfix
 rjt-gupta/cve-2021-33104
CVE-2021-33104 - Intel(R) OFU ソフトウェアにおける不適切なアクセス制御
 dumbmachine/cloud-doctor
一つのコマンドであなたのクラウドアカウント全体を評価——設定ミス、可観測性の欠如、セキュリティ態勢まで。








