
 #1
バイナリエクスプロイト技術、ROPチェーン、ヒープエクスプロイト、書式文字列、メモリ破損研究。
Kitploit おすすめ
 0xdeadbeefnetwork/copy_fail2-electric_boogaloo
非特権のLinuxローカル権限昇格エクスプロイト。xfrm ESP-in-UDPのMSG_SPLICE_PAGES no-COWファストパスを悪用して/etc/passwdを上書きし、root権限を取得する。
 structio-labs/n0xis
AI-first reverse-engineering toolkit: static analysis, SSA decompiler, live memory, provenance. Source-available (PolyForm Noncommercial).
 habanada/nativepe
Object Pascal(Delphi)ライブラリ。Windows PEファイルの解析、マッピング、読み込み、ダンプを行い、リロケーション、インポート、TLS、リモートプロセスのメモリ読み取りをサポートします。
 wuyou6956-glitch/cve-2026-1668-poc
TP-LinkスイッチファームウェアのCVE-2026-1668に対する概念実証エクスプロイトで、脆弱なデバイス上でrootシェルを取得するMIPSペイロードを配信します。
 rasetsuu/vmp-devirt
Trace-assisted VMProtect devirtualization research platform: version front-ends feed a shared Remill/LLVM backend to lift handlers, recover dataflow,…
 ariyanpegu/ghostlock-app
GhostLock ワンタップ実行アプリ (CVE-2026-43499)
 wonjj6768/lenovo-tb365fc-ghostlock-cve-2026-43499
GhostLock (CVE-2026-43499) root + KernelSU LKM for the Lenovo TB365FC (ZUXOS / Android 16, kernel 5.15.170)
 aniketlab/poco-m7-plus-jailbreak
Temporary Root Research on Poco M7 Plus (SM6375) via Qualcomm GBL Exploit (CVE-2026-24088) + GhostLock Kernel Analysis (CVE-2026-43499)
 imeiplus/cve-2026-23111-poc
CVE-2026-23111(Linuxカーネルnf_tablesサブシステムにおけるuse-after-free)の動作するローカル権限昇格エクスプロイト。カーネル6.12.x向けのKASLRバイパスとROPチェーンを含む。
 r41n3rzuf477/ps-ppl-bypass
Process Explorer 脆弱なドライバによる PPL バイパス
 mein-0/gvcidrv64
GigabyteのGVCIDrv64.sysカーネルドライバに対するProof-of-Conceptエクスプロイトで、任意の物理メモリおよびI/Oポートの読み書きを通じてローカル特権昇格を実現します。
 fortbridge-uk/libheif-grid-nextjs-rce
CVE-2026-32740 Next.js/sharp のリークから memcpy-GOT に至る RCE チェーンに対する Fortbridge の非公開 PoC
 akatorich/kernelflirt
Windowsカーネルレベルのデバッガ。OllyDbg/IDAスタイルのUI、ソフトウェアおよびハードウェアブレークポイント、PDBシンボル、デコンパイラ、およびVMでのリバースエンジニアリングとマルウェア解析用の17のプラグインを備える。
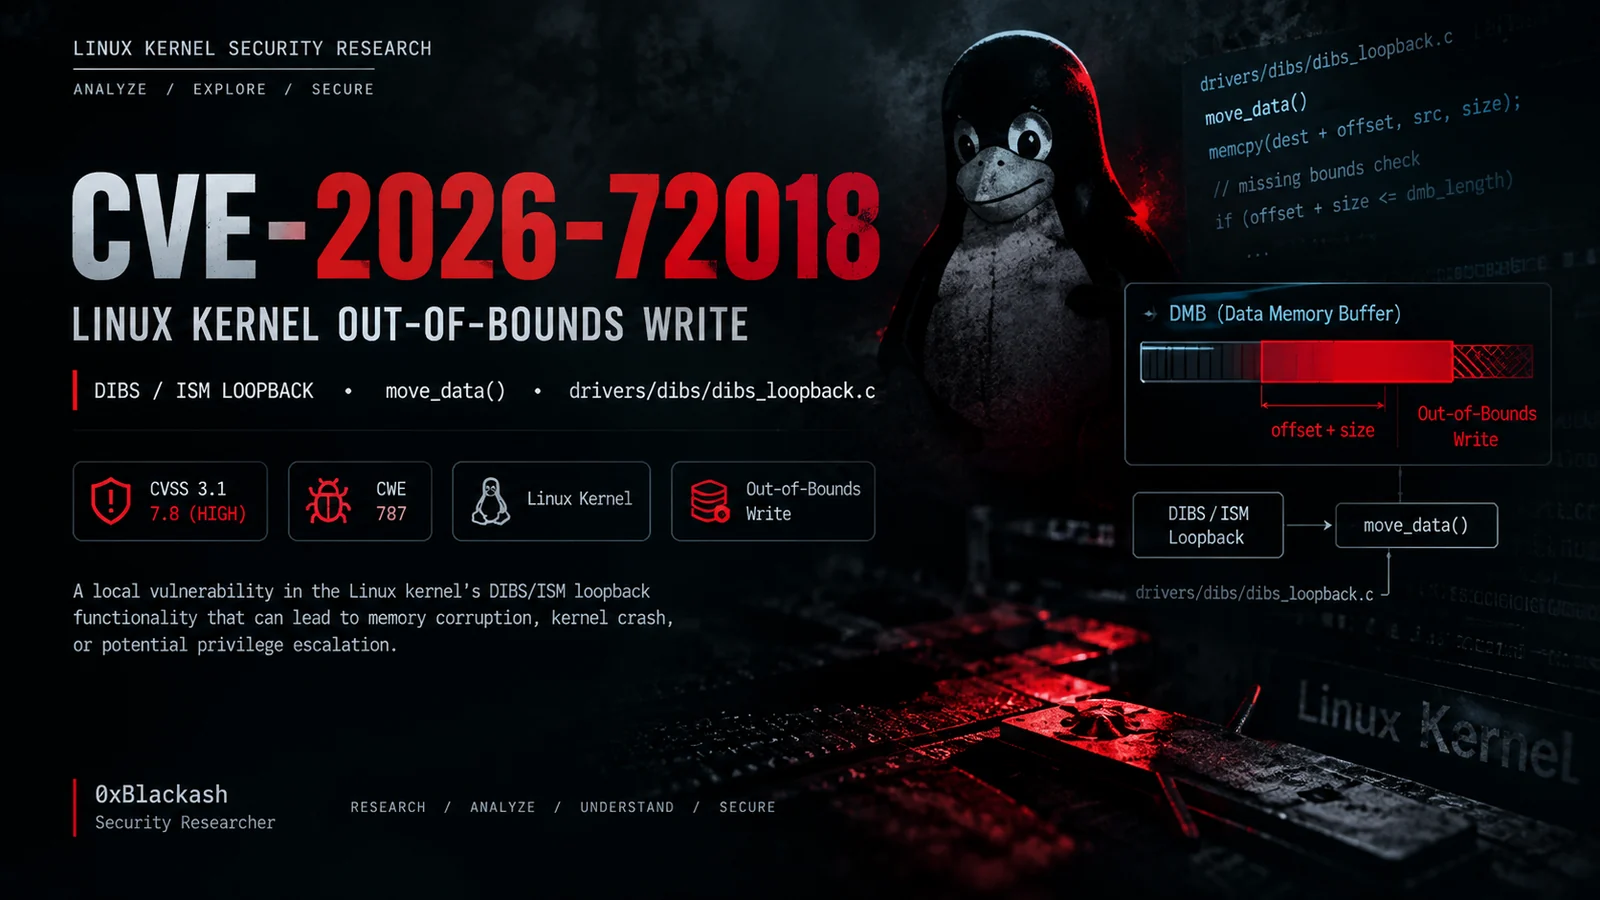 0xblackash/cve-2026-72018
CVE-2026-72018の技術分析。LinuxカーネルのDIBS/ISMループバックにおける境界外書き込みであり、根本原因、影響を受けるバージョン、検出、および緩和策を網羅しています。
 gmh5225/iat-hook
C++ DLLで、PEヘッダーを解析し、インポートされた関数アドレスを対象プロセス内のカスタムフックへリダイレクトすることで、Import Address Tableフッキングを実行します。
 gmh5225/icall-gadget
アンチチートのスタックウォーキングを回避するために、正規のカーネルモジュールの制御フローを自身の不正なカーネルモジュールへリダイレクトするためのエクスプロイト
 vusec/btr
Branch Target Reuse(BTR)Spectre-v2攻撃研究用の成果物。マイクロアーキテクチャ実験、JITエンジンの攻撃対象領域分析、およびエンドツーエンドのLinux cBPFエクスプロイトを含む。
 ntfargo/relapse-exploit
ファームウェア7.00-13.60向けのPS5エクスプロイトチェーン。WebKit JSCの情報リークとtypedarrayの破壊を、カーネルの読み書きのためのaio_multi_wait UAFレースと組み合わせたもの。








