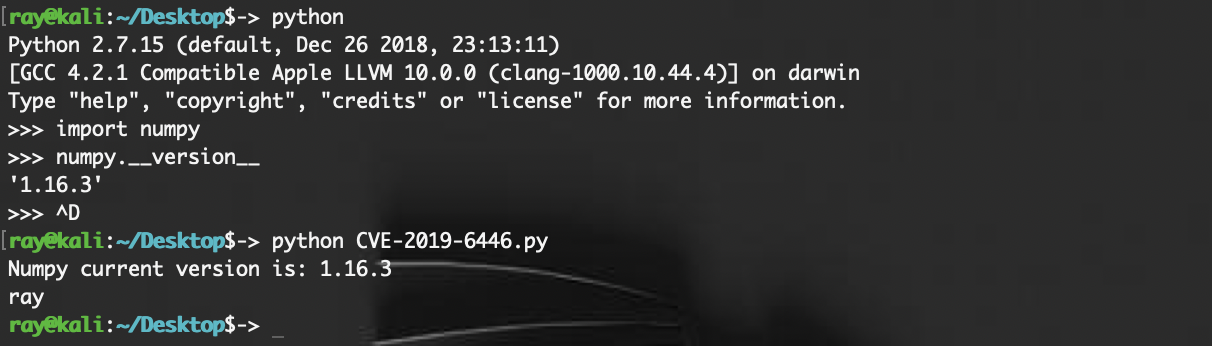
#1

 sangsheng2026/honor-90gt-mag-an00-root-research
Honor 90 GT向けAndroidカーネルrootリサーチツールキット:SELinuxデバイスプロービング、slab sprayプリミティブの検証、オフセットとパッチチェックのためのAArch64カーネルImage逆アセンブル。
 australeo/cve-2021-28476
CVE-2021-28476の概念実証。これはHyper-Vのvmswitch.sysにおける任意ポインタ参照の脆弱性で、ゲストからホストへのサービス拒否(DoS)および潜在的なリモートコード実行(RCE)を可能にします。
 whatthefuzz/openssl-fuzz
Mayhem による CVE-2022-3786 (openssl) の発見
 norvethil/cve-2013-3900-powershell-poc
CVE PoC
 badnack/d_link_880_bug
CVE-2017-14948(D-Link 880 ファームウェア向け)
 dodo-sec/kpot-string-decrypter
KPOTから文字列を復号し、それらをコメントとして設定するIDA Pythonスクリプト
 typeconfused/cve-2025-14174-analysis
CVE-2025-14174 の分析と PoC - ANGLE Metal の領域外書き込み (iOS Safari、macOS Chrome)
 jm00nj/hpe-aruba-aos8-vulnerabilities
ArubaOS 8.13.2.0 の事前認証攻撃面の調査。XXE+SSRF、ICMP リフレクション、バッファオーバーリード、ハードコードされた認証情報 — すべて HPE Bugcrowd に提出済みで、N/A と判定されました。修正は提供されていません。
 bytehackr/unzip_poc
CVE-2022-0529 & CVE-2022-0530
 oxfemale/cve-2020-15999
CVE-2020-15999
 gtgalaxi/electronvulnerableversion
CVE-2023-4863 / CVE-2023-5129 に対して脆弱な Electron アプリを検出する
 kernelm0de/cve-2018-8090
Quickheal Total Security/ Internet Security/ Antivirus Pro (インストーラ) におけるDLLハイジャック
 umbertodellamonica/linksys-wrt54gl-exploitation
はんだからシェルへ: Linksys WRT54GLルーターの完全ハードウェアエクスプロイト (CVE-2022-43973)

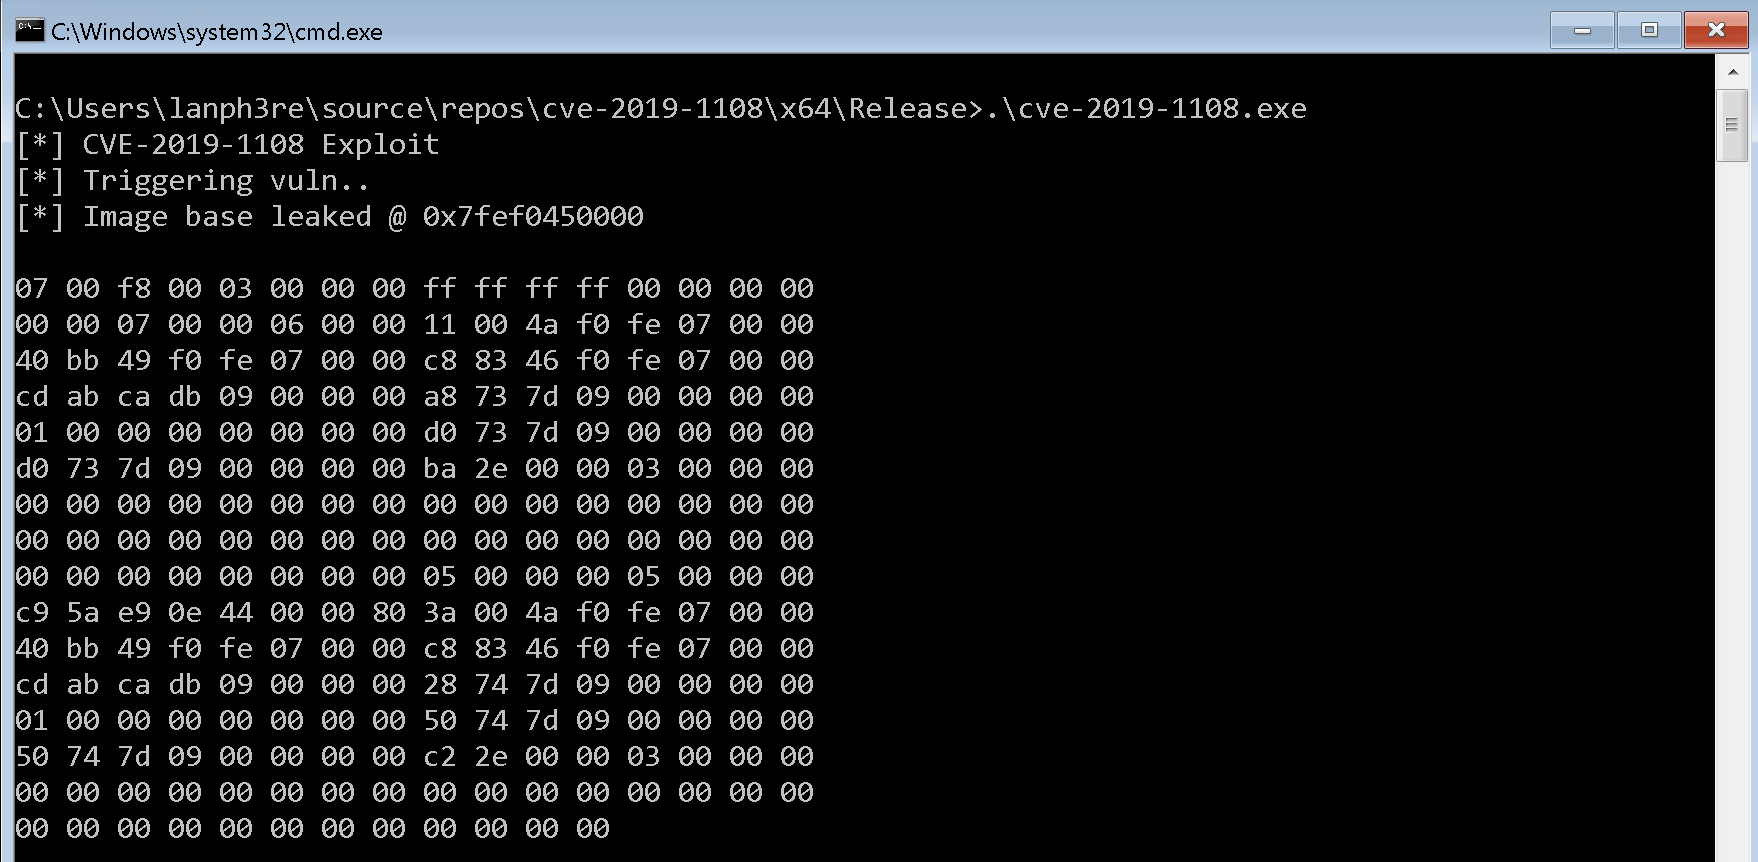 lanph3re/cve-2019-1108
CVE-2019-1108 向けの概念実証エクスプロイト。特別に細工されたリモート接続を介してメモリ内容を漏洩させる RDP クライアント情報漏洩脆弱性。
 abraxas/gatex
FortinetHunter (@YogSoth0) バイナリクラッキングアプリケーション。FortinetHunter の CTF の一部。ELF door: ストリップされた Nuitka onefile、XOR でスクランブルされた Argon2id 検証器、AES-GCM 整合性。
 4onurdemir/tcl-androidtv-root-attempts
TCL Android TVのファクトリーレイヤーのリバースエンジニアリングを文書化したもの: 56 kHz赤外線プロトコル、tclfactoryosデーモン、カーネルIRドライバー、およびソフトウェアルートが達成不可能であるという証拠。