#1
 trailofbits/maat
動的シンボリック実行とバイナリ解析フレームワークで、taint解析、制約解決、GhidraのSleighによるマルチアーキテクチャエミュレーション、および自動脆弱性発見のためのPythonバインディングを備えています。
 foundryzero/binder-trace
Binder Traceは、Android Binderメッセージをインターセプトして解析するためのツールです。「Binder用のWireshark」と考えてください。
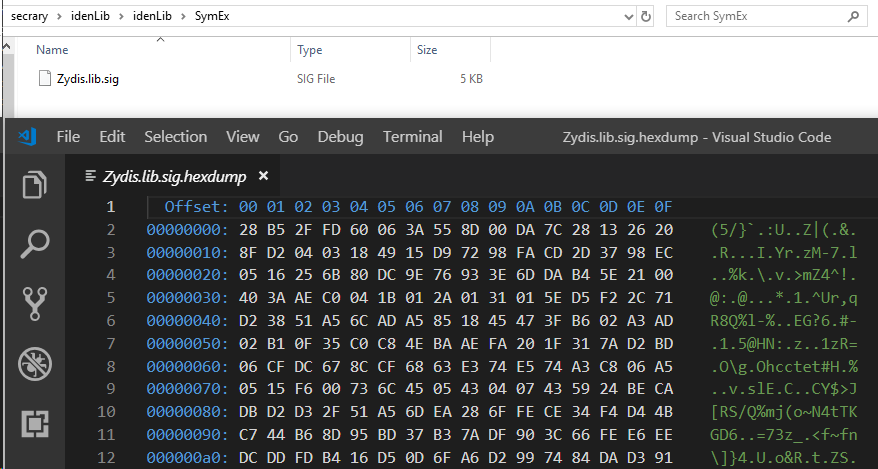 secrary/idenlib
idenLib - ライブラリ関数識別 [このプロジェクトはもうメンテナンスされていません]
 hugsy/defcon_27_windbg_workshop
DEFCON 27 ワークショップ - WinDbg Preview によるモダンなデバッグ
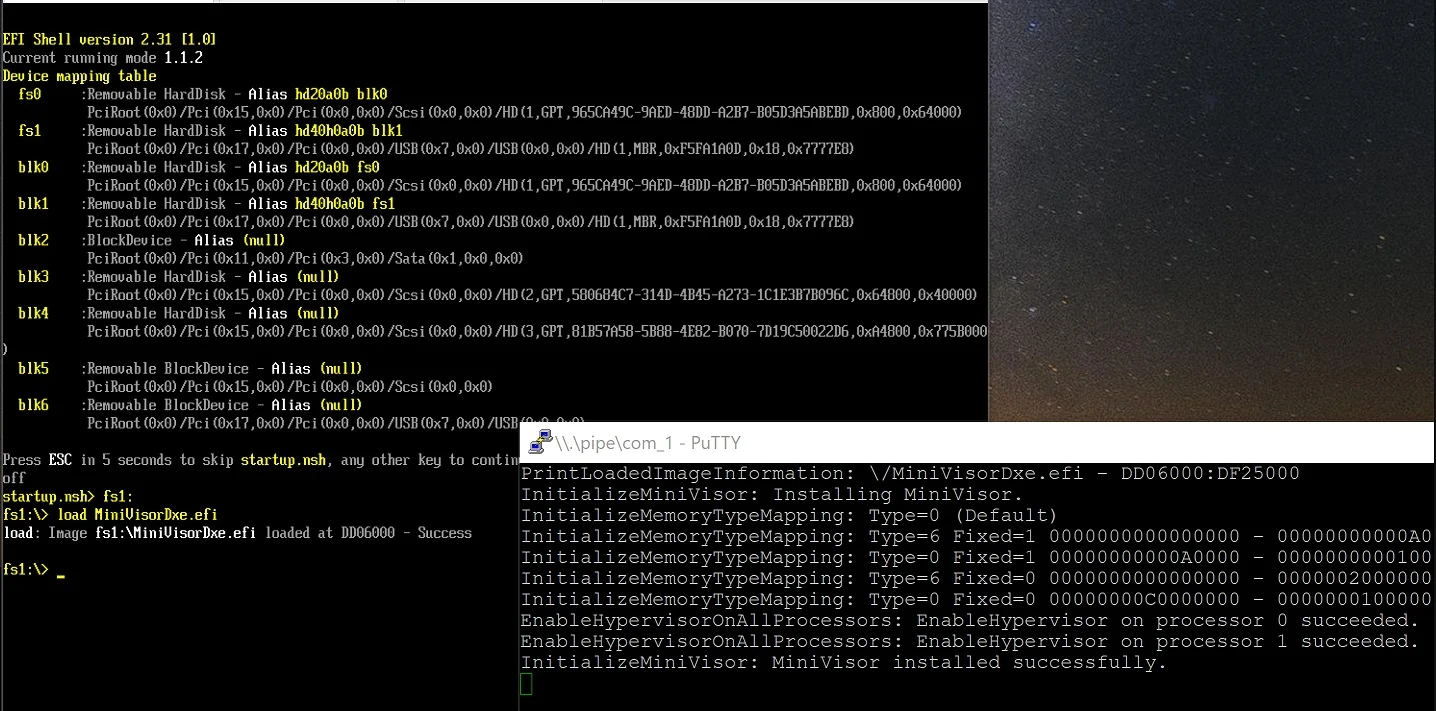 tandasat/minivisorpkg
OSの起動をサポートする研究用UEFIハイパーバイザー。
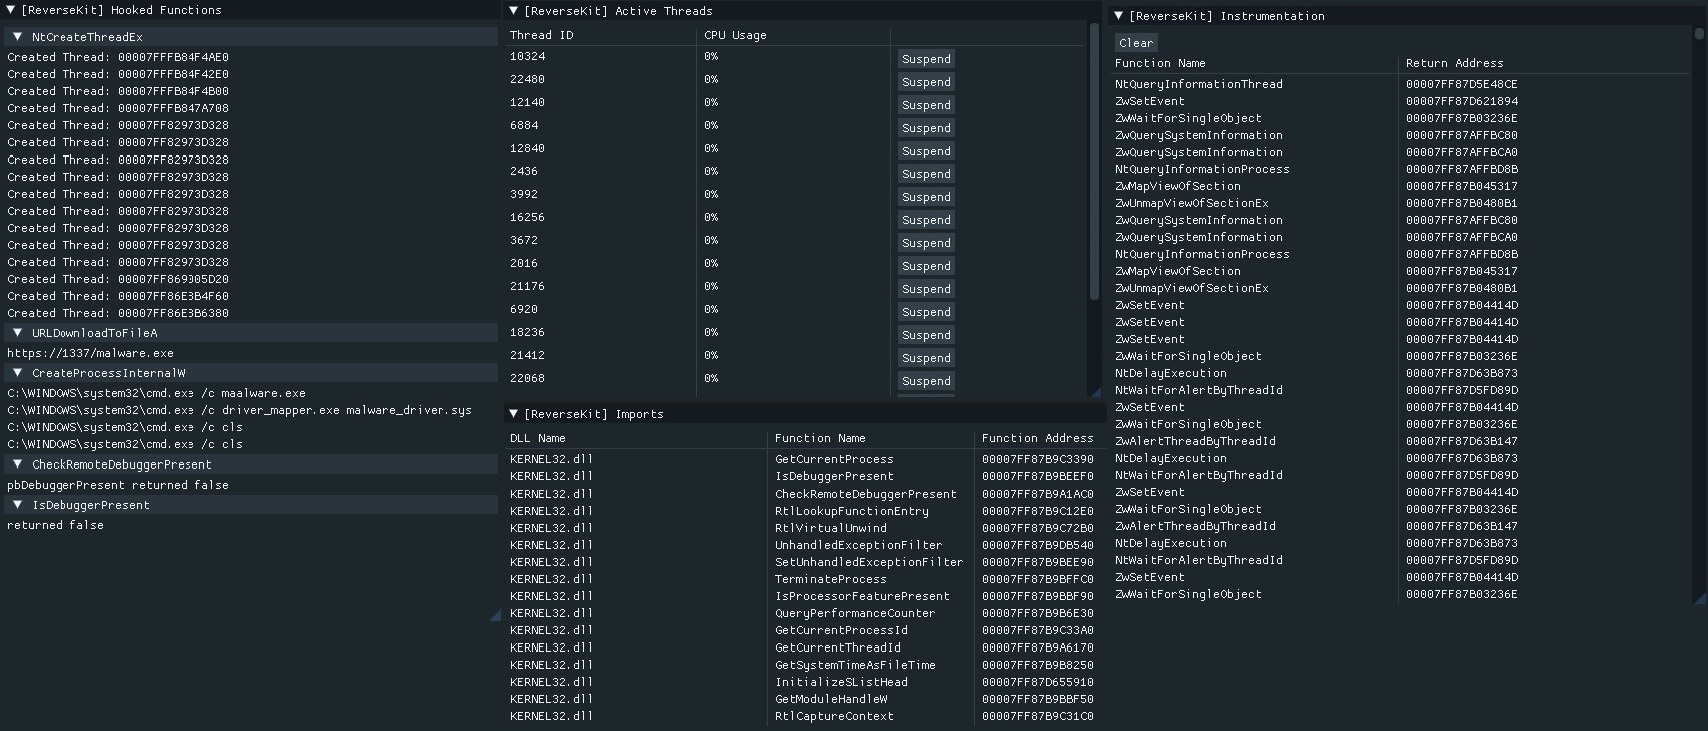 zer0condition/reversekit
x64動的リバースエンジニアリングツールキット
 ucsb-seclab/bootstomp
BootStomp: ブートローダの脆弱性発見ツール
 sterrasec/apk-medit
デバッグ可能なAPKに対してrootやNDKを必要としないメモリ検索・パッチツール
 tothi/pwn-hisilicon-dvr
HiSilicon hi3520d DVR/NVR デバイス向けの概念実証エクスプロイトと脆弱性開示です。Web インターフェースを介した RCE、バックドア認証情報、バッファオーバーフローの解析を実証します。
 soulghost/iblessing
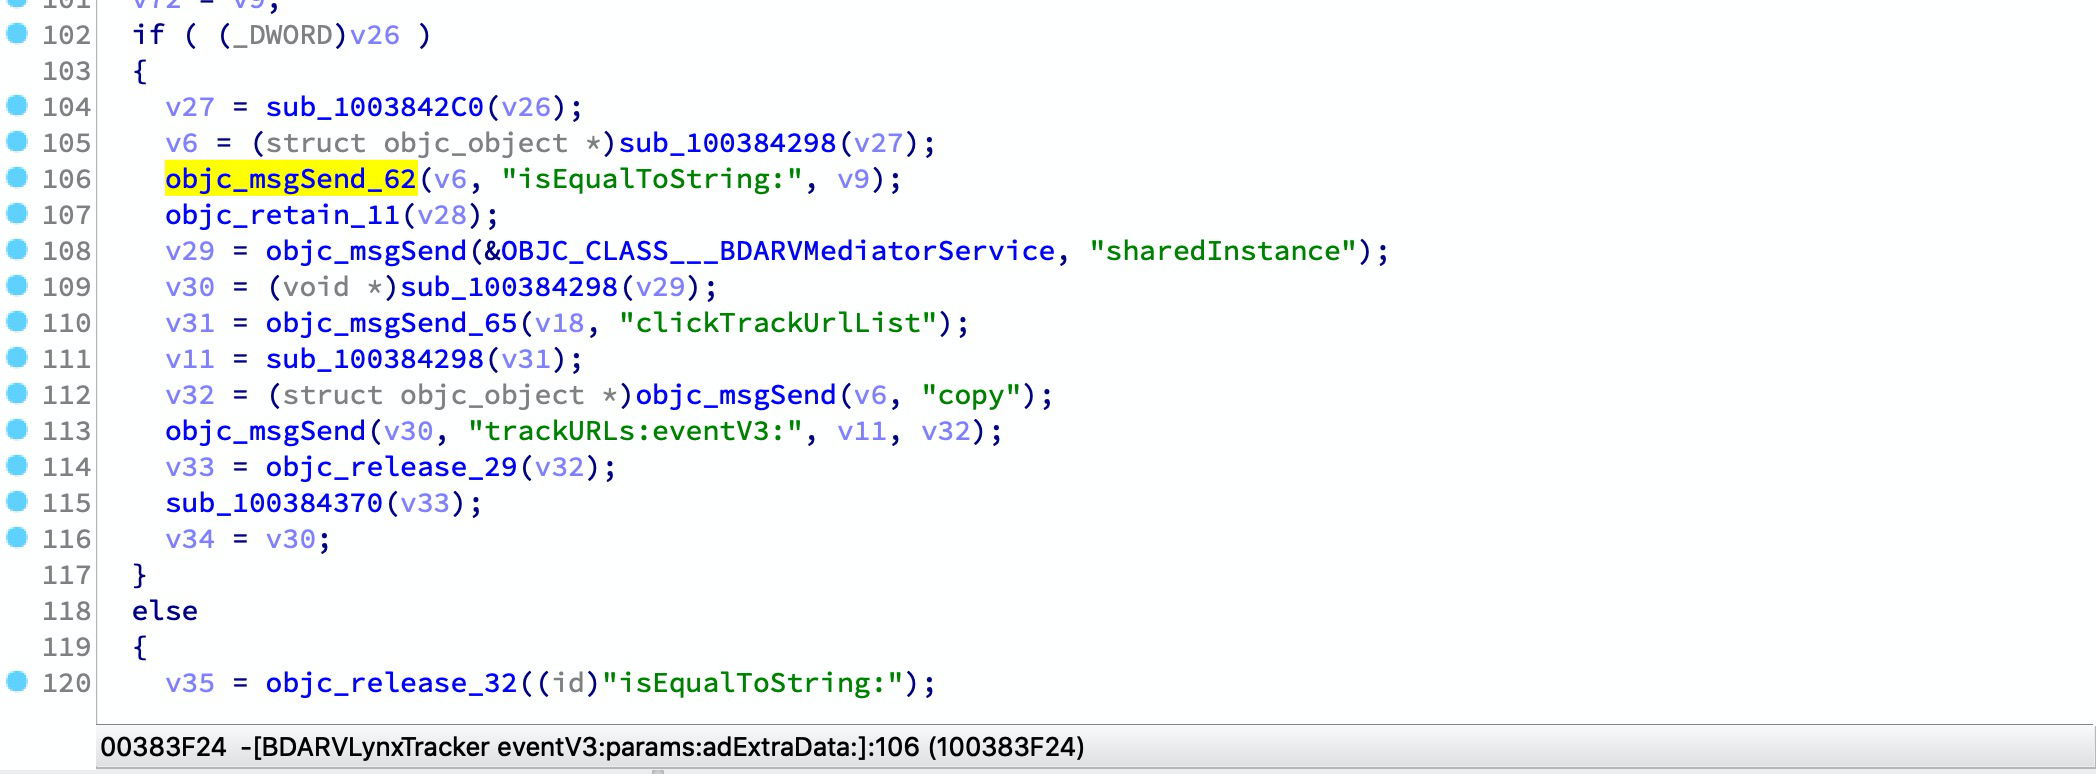
iblessingはiOSセキュリティエクスプロイトツールキットで、主にアプリケーション情報収集、静的解析、動的解析を含みます。リバースエンジニアリング、バイナリ解析、脆弱性調査に使用できます。
 smackers/smack
モジュラーなソフトウェア検証ツールチェーンで、LLVM IRをBoogie中間検証言語に変換し、Cプログラムにおける有界および実験的な無界アサーションチェッキングを行います。
 allthingsida/idasql
Vibe Reverse Engineer with IDA Pro: ライブ仮想テーブルを介したSQLによるIDAのインターフェース。見た目に騙されないでください! :)
 theqmaks/phantom-frida
ソースから検出回避Fridaサーバをビルド。約90のパッチが16の検出ベクトルをカバー、毎週ランダムな名前で自動ビルド。
 eiln/ane
Apple Neural Engine (ANE) 用にリバースエンジニアリングされた Linux カーネルドライバとユーザースペースライブラリで、Linux システム上でのハードウェアアクセスと解析を可能にします。