#1
 rehints/efixplorer
UEFIファームウェア解析とリバースエンジニアリング自動化のためのIDAプラグインおよびローダー
 rasta-mouse/threatcheck
Microsoft Defender / AMSI Consumer がフラグを立てるバイトを特定します。
 rizinorg/rz-ghidra
ghidra デコンパイラと sleigh ディスアセンブラの rizin への深い統合
 jonathansalwan/vmprotect-devirtualization
VMProtect ソフトウェア保護をいじる。シンボリック実行と LLVM を使用した純粋関数の自動難読化解除。
 trustedsec/coffloader
64ビットCOFFオブジェクトファイルをパースすることで、Cobalt Strikeの外部でBeacon Object Files(BOF)を実行します。Beacon互換の引数生成とレッドチームテスト用のヘルパースクリプトを備えています。
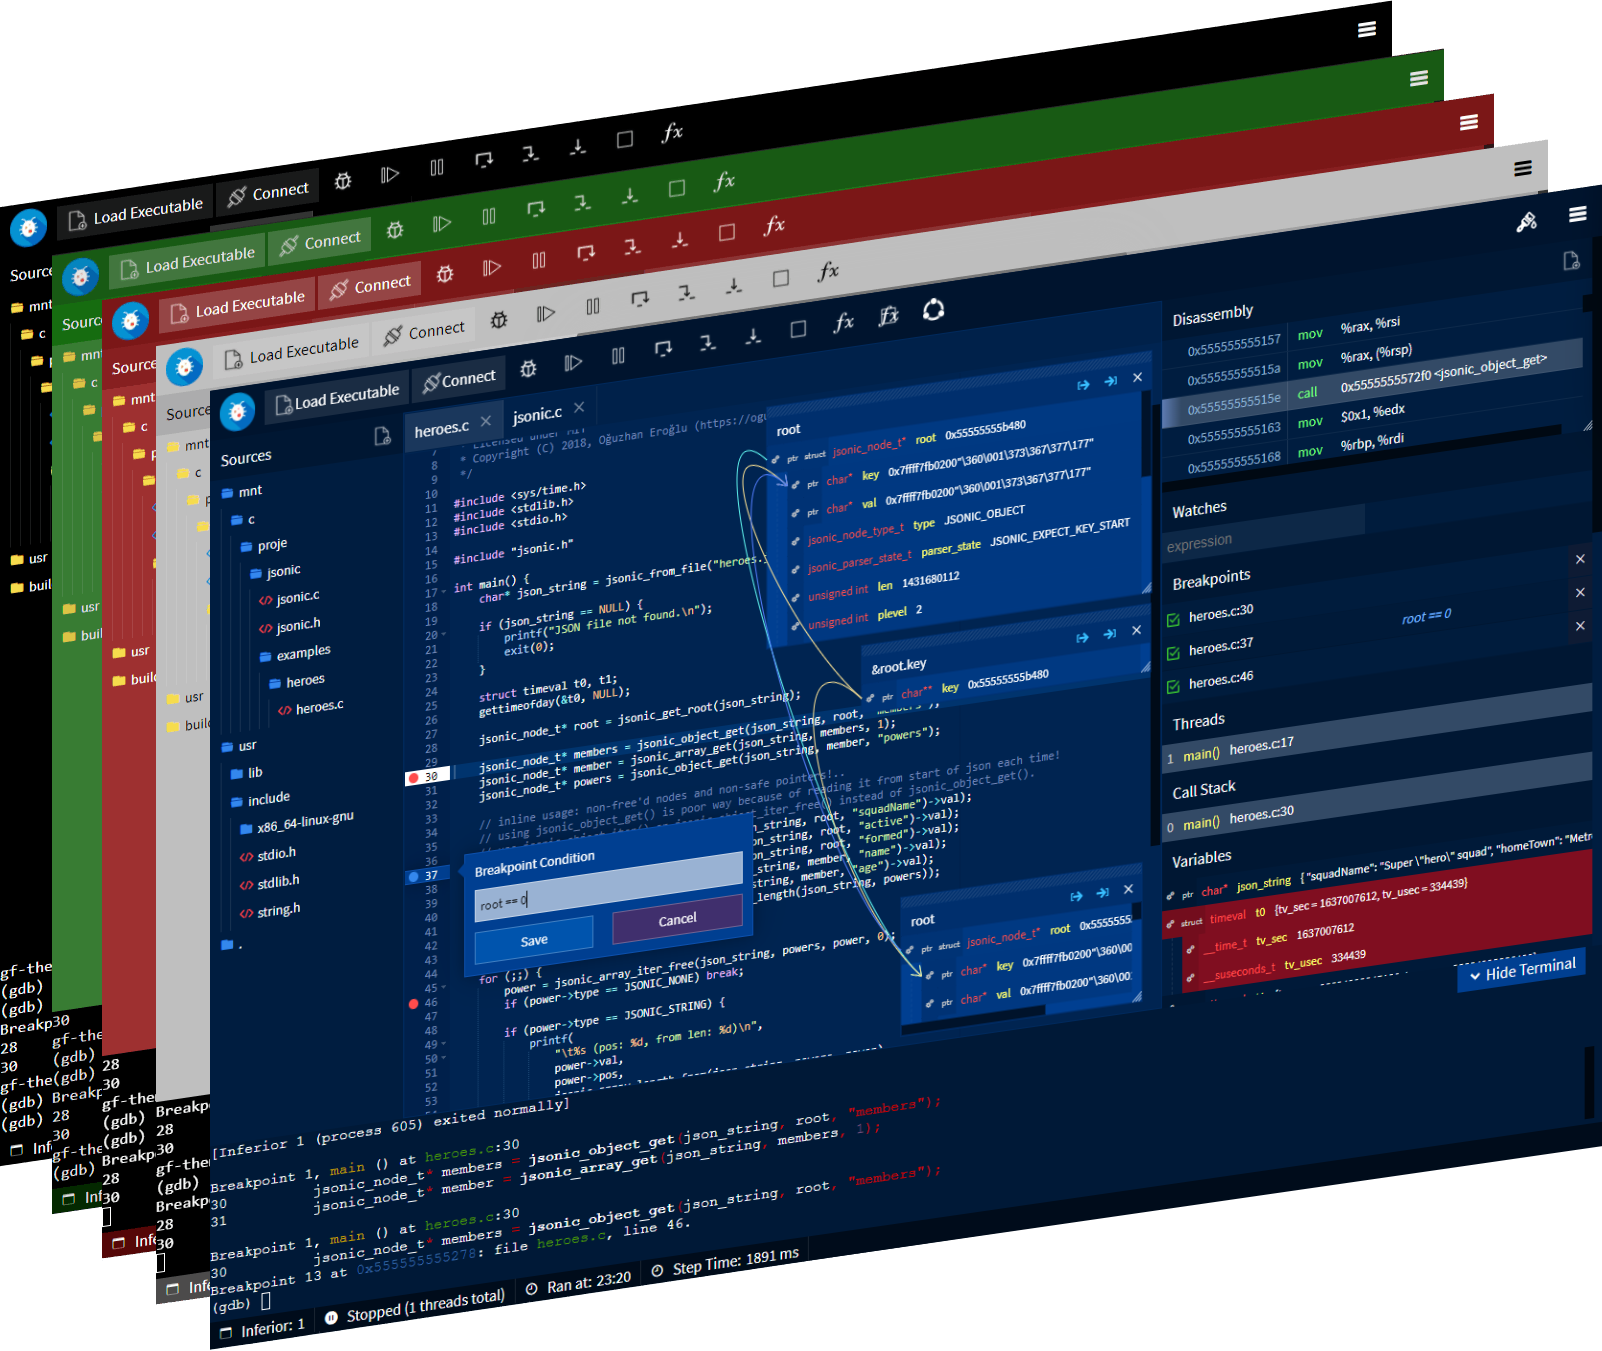 rohanrhu/gdb-frontend
☕ GDBFrontendは、簡単で柔軟で拡張可能なGUIデバッガです。
 igio90/dwarf
PyQt5とfrida上に構築されたフル機能のマルチアーキテクチャ/OSデバッガ
 withsecurelabs/python-exe-unpacker
EXE(Pythonコードからコンパイルされたもの)を展開・逆コンパイルするためのヘルパースクリプト。
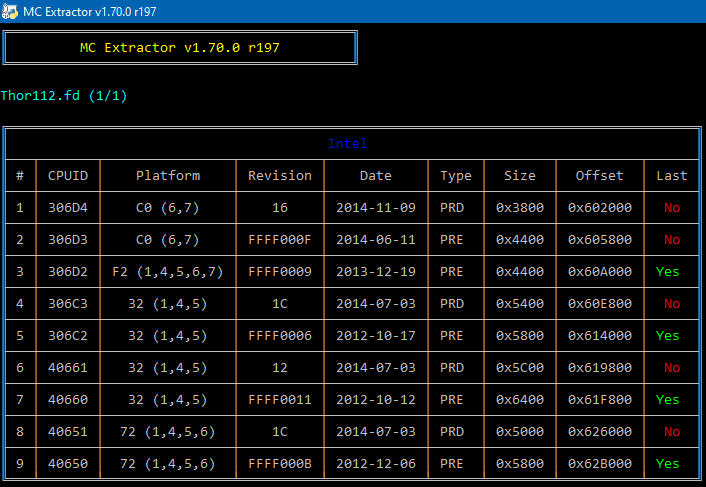 platomav/mcextractor
Intel, AMD, VIA & Freescale マイクロコード抽出ツール
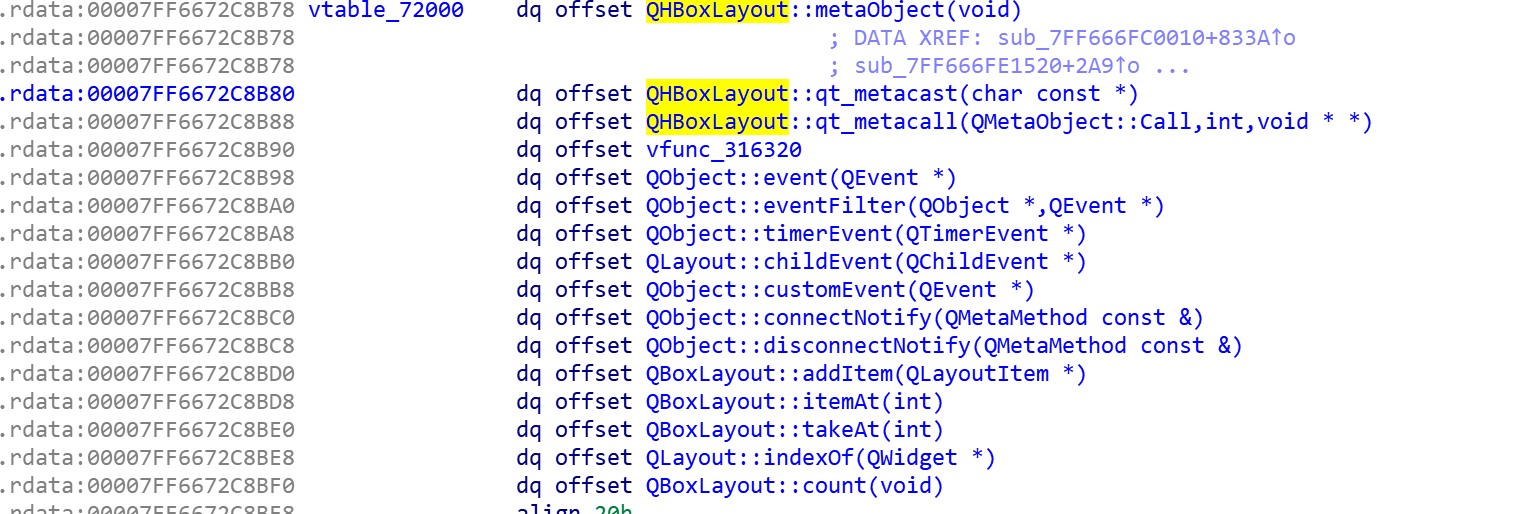 0xgalz/virtuailor
IDA ProでC++仮想関数テーブルを自動生成するIDAPythonツール
 med0x2e/sigflip
SigFlipは、既存の署名を無効にしたり破壊したりすることなく、authenticode署名されたPEファイル(exe、dll、sysなど)にパッチを適用するためのツールです。
 7etsuo/windows-api-function-cheatsheets
Windows API 函数调用参考,包括文件操作、进程管理、内存管理、线程管理、动态链接库(DLL)管理、同步、进程间通信、Unicode 字符串操作、错误处理、Winsock 网络操作和注册表操作。
 chip-red-pill/microcodedecryptor
Intel Atomマイクロコード更新を復号し、復元したRC4キーでXuCodeを展開して、ハードウェアセキュリティ研究向けに内部CPUマイクロコード構造を明らかにします。
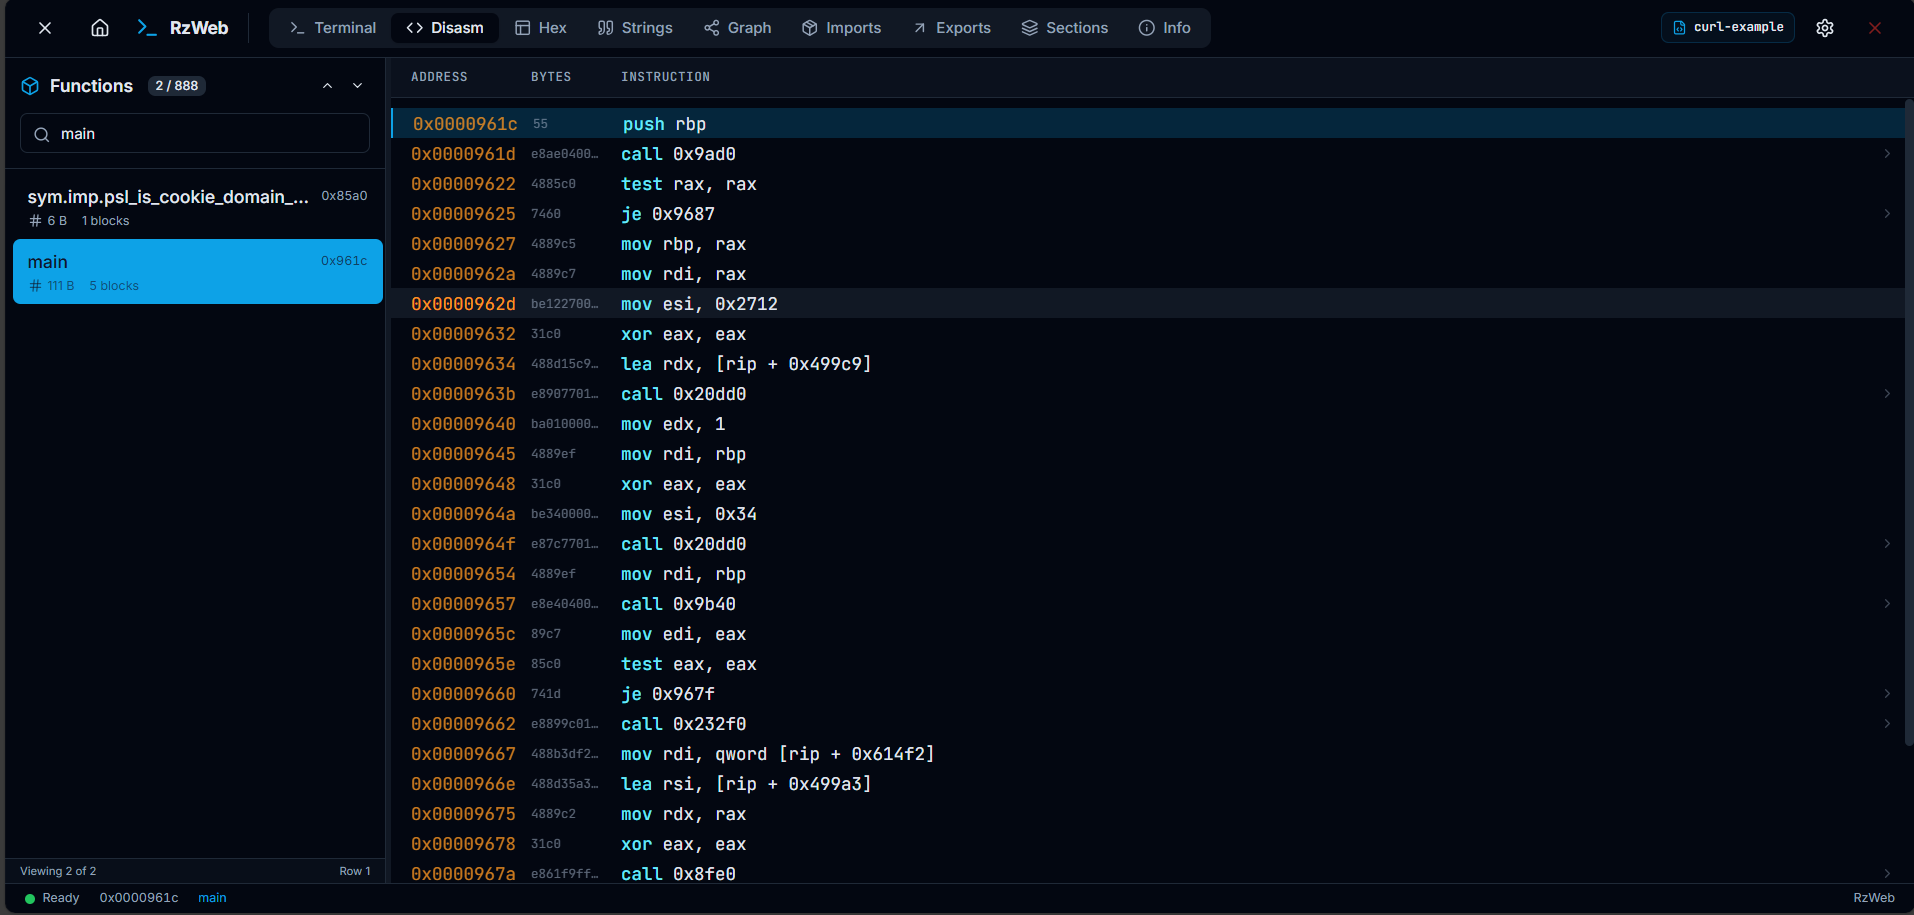 indalok/rzweb
Rizinをベースに構築された、完全なブラウザベースのリバースエンジニアリングプラットフォーム。WebAssemblyを介して完全にクライアントサイドで動作します。
 dere-ad2001/frida-labs
このリポジトリには、Androidエクスプロイテーション向けにFridaを学ぶための一連のチャレンジが含まれています。
 hasherezade/tiny_tracer
Intel Pinベースのトレーサーで、APIコール、システムコール、命令を追跡し、アンチデバッグ回避機能を備えており、パックされたバイナリのマルウェア解析やリバースエンジニアリングに使用されます。