#1
 google/silifuzz
ソフトウェアプロキシからテスト入力を生成してCPU実装をファズし、実際のハードウェア上で実行することで、マイクロアーキテクチャの欠陥やエラータを検出します。
 burrowers/garble
Obfuscates Go builds by wrapping the Go toolchain, replacing identifiers, package paths, and position data with hashes and stripping debug and build…
 ablation-tool/ablation
Reverse engineering framework with disassembly, decompilation, taint analysis, version diffing and semantic search, plus LLM-driven autonomous binary…
 skylot/jadx
AndroidのDexファイルやAPKファイルを読み取り可能なJavaソースコードに逆コンパイルするためのコマンドラインおよびGUIツール。リソースデコード、難読化解除、Smaliデバッグ機能を備えています。
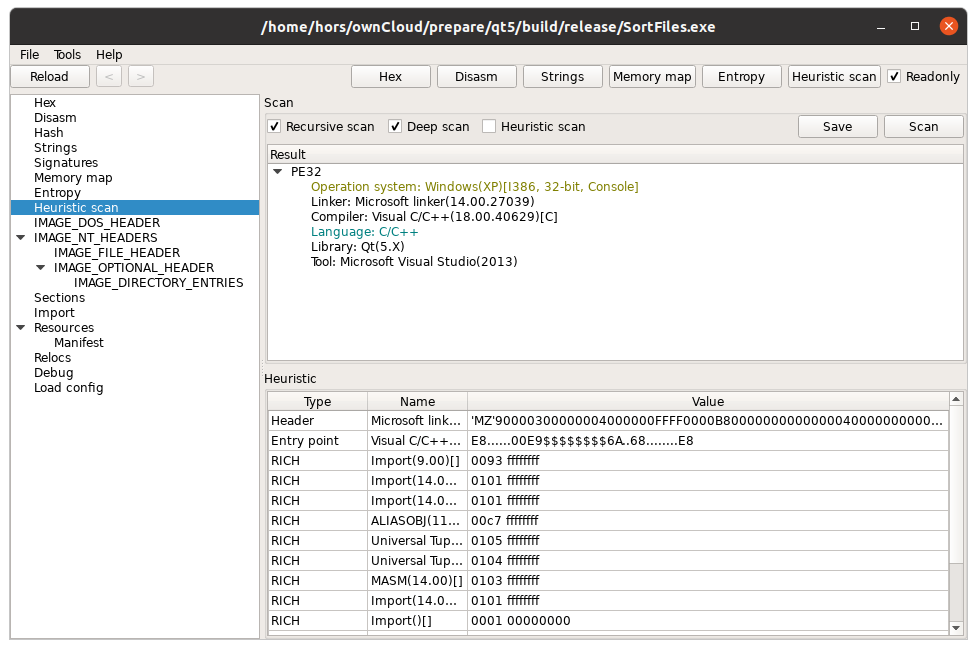 horsicq/xpeviewer
Windows、Linux、MacOS向けPEファイルビューア/エディタ。
 icsharpcode/ilspy
.NET逆コンパイラ - PDB生成、ReadyToRun、メタデータ(その他)に対応 - クロスプラットフォーム!
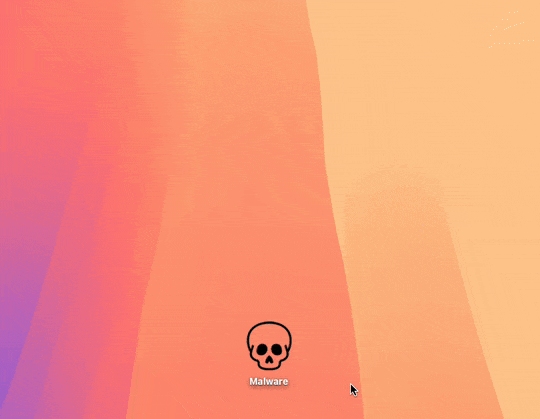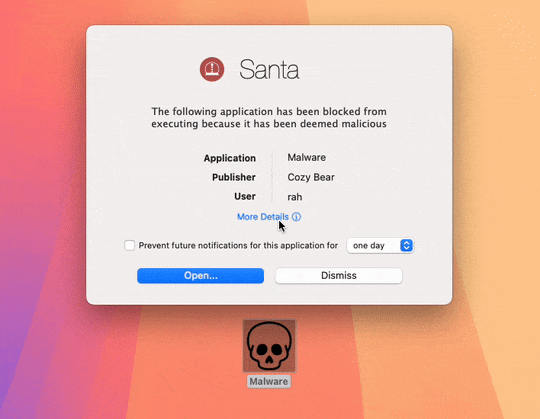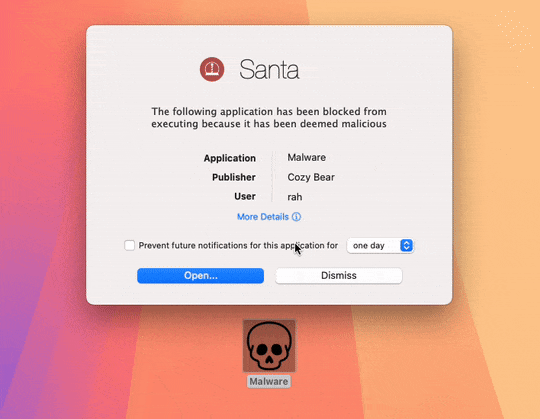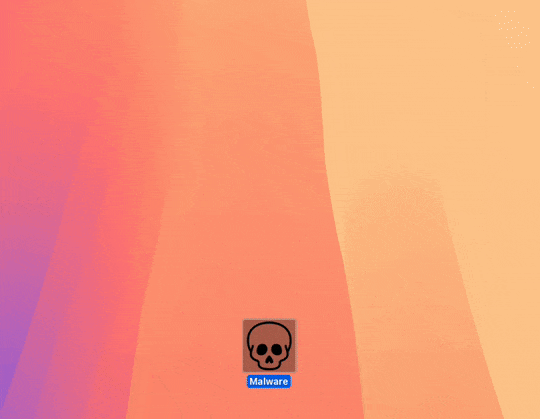 northpolesec/santa
macOS向けのバイナリおよびファイルアクセス認可システム。
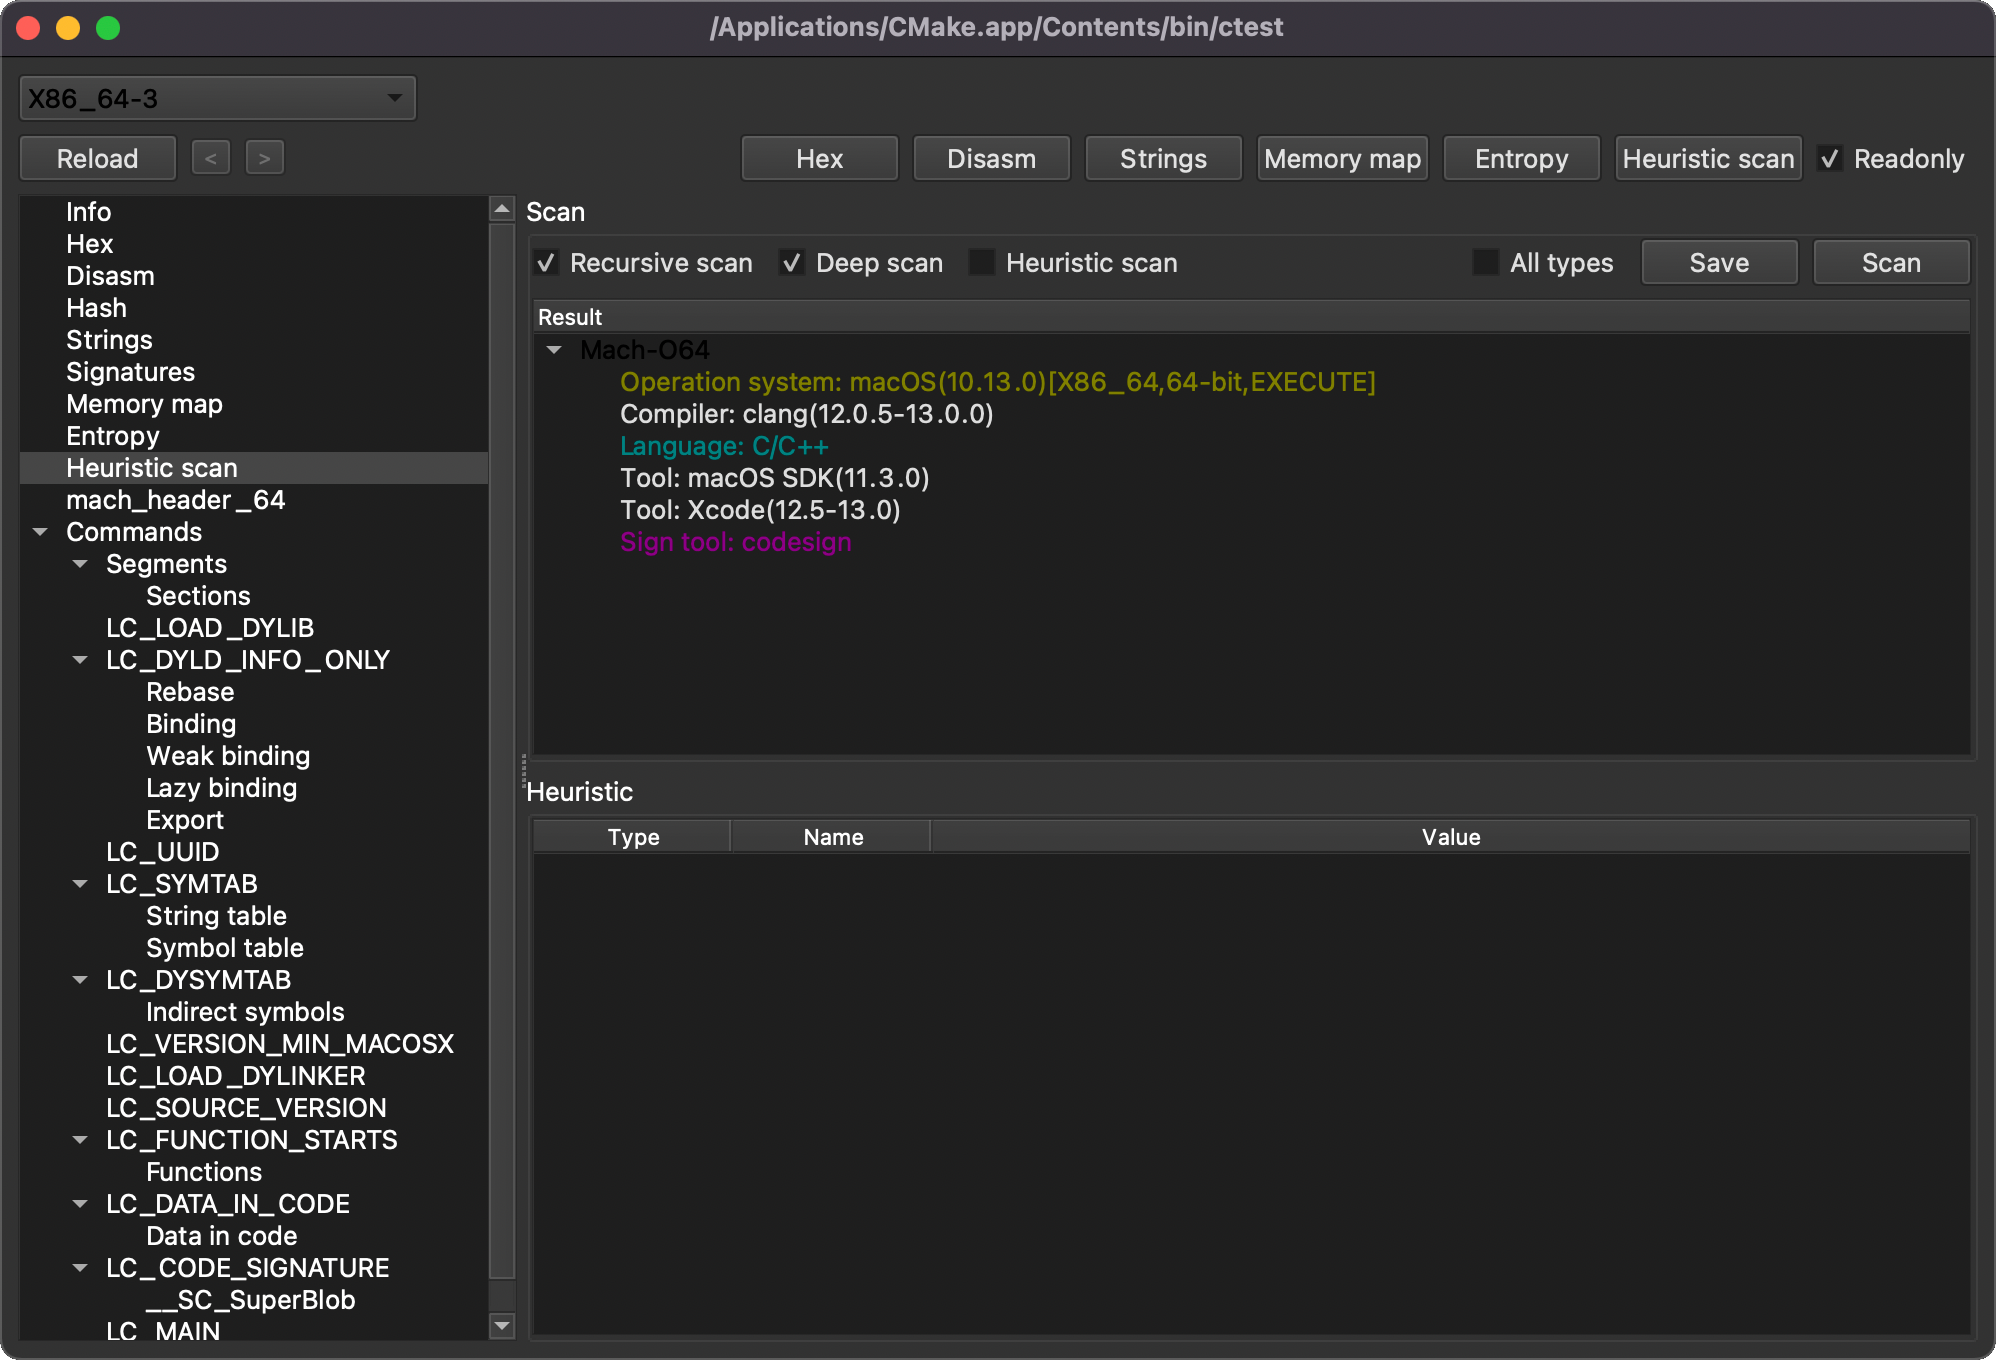 horsicq/xmachoviewer
XMachOViewer は、Windows、Linux、MacOS 用の Mach-O ビューアーです
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 angr/angr
パワフルでユーザーフレンドリーなバイナリ解析プラットフォーム!
 mfthomps/resim
完全なシステムシミュレータを使用したリバースエンジニアリングソフトウェア

 advdebug/brovan
マルウェア解析とリバースエンジニアリングのためのユーザーモード x86_64 バイナリエミュレータ。PE、ELF、メモリダンプ、および raw バイナリをサポートし、サンドボックス環境での syscall トレース、ネットワークダンプ、対話型デバッグを備えています。
 joernio/joern
コードプロパティグラフに基づくC/C++/Java/Binary/Javascript/Python/Kotlin向けのオープンソースコード分析プラットフォーム。Discord https://discord.gg/vv4MH284Hc
 b2r2-org/b2r2
B2R2はF#で書かれたフルマネージドなバイナリ解析フレームワークです。リバースエンジニアリング、プログラム解析、バイナリレベルの検査のための豊富なアルゴリズム、関数、ツールを提供します。
 yukonga/ghostlock-app
GhostLock One-Tap Execution App (CVE-2026-43499)