
 #1
MFA、SSO、パスワードレス、生体認証、IDプロバイダーツール。
Kitploit おすすめ

 abraxas/sonic-gnmi-noauth
SONiC gNMI における fail-open 認証脆弱性を文書化・再現します。空の UserAuth マップにより、未認証での gNMI Set および gNOI 書き込みが可能になる問題を、ループバックラボハーネスを用いて検証します。
 affolter-engineering/ldapin
セキュリティ評価向けの基本的なLDAPタスクを実行するCLIツール
 abraxas/pfsense-api-unix-sock-noauth
pfSense Plus MIM API toolkit b4acd7ca - 高 - ローカル - 権限残留 - unix sock enroll no JWT
 oscerd/cve-2026-95663
CVE-2026-95663 の実行可能な概念実証(PoC)再現ツール。Apache Camel の camel-keycloak がトークン有効期限を過ぎてもキャッシュされたトークンイントロスペクション結果を返していた問題で、Spring Boot と Quarkus のデモを含みます。
 userconnecting/exploit-cve-2023-49070-and-cve-2023-51467-apache-ofbiz
Apache OFBiz < 18.12.10 における認証バイパスの脆弱性
 hakaioffsec/cve-2026-44706
Chatwoot の FilterService における SQL インジェクション
 jed-parsec/cve-2026-79397-authenticated-os-command-injection-in-ont-4ge-rfdw-ping-diagnostics
ONT-4GE-RFDWのWeb Ping診断機能における認証済みOSコマンドインジェクションのアドバイザリおよび概念実証。デフォルトのsuperadmin認証情報を利用して悪用可能です。
 oscerd/cve-2026-85301
Apache Camel camel-keycloak の発行者検証バイパス(CWE-287)に関する実行可能な概念実証(PoC)再現ツールで、Spring Boot と Quarkus における影響を受ける挙動と修正済みの挙動を示します。
 vulncheck-oss/cve-2025-0364
CVE-2025-0364: BigAnt Server の RCE エクスプロイト
 pervinzahidli/cve-2026-104110
FileRise Proクライアントポータルにおける内部フォルダパス、クライアントメール、アップロードポリシーの未認証開示(/api/pro/portals/get.php経由)
 biulove0x/cve-2022-0441
WordPressプラグイン MasterStudy LMS 2.7.5 - 認証されていない管理者アカウント作成
 abraxas/openmeetings-soap-otp-skip
Apache OpenMeetings 9.1.0 - 高 - リモート - 2FA スキップ - SOAP/REST パスワードログインが TOTP をスキップ

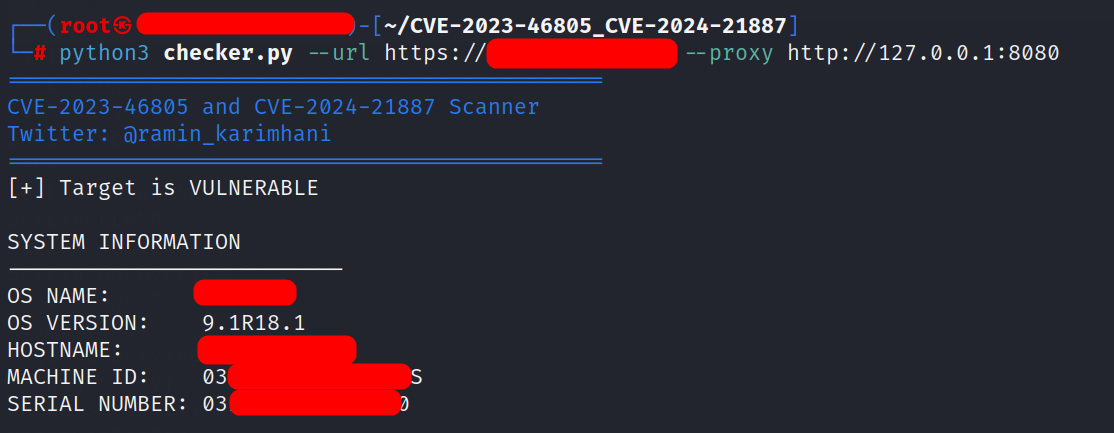 raminkarimkhani1996/cve-2023-46805_cve-2024-21887
このリポジトリ内のスクリプトは、Ivanti Connect Secure 製品に指定された脆弱性が存在するかどうかのみを確認します。
 abraxas/t3code-websocket-ticket-origin
T3 Code 61c3794c origin leftover. wsTicket upgrade ignores Origin. Cookie missing Origin is accepted. Cookie hostile Origin is rejected. Loopback lab.
 iam-s21-caece/poc-cve-2026-33871
Keycloak 20.0.3 におけるサービス拒否(DoS)脆弱性を実証する、設定可能なターゲットと反復的な攻撃バリアントを備えた概念実証(PoC)用 Python スクリプト。
 dpfkdlemtp/epson-eh-tw5350-advisories
CVE-2021-43716/43717/43718(Epson EH-TW5350)のセキュリティアドバイザリ
 trackflaw/cve-2024-10924-wordpress-docker
Really Simple Security (Free、Pro、Pro Multisite) 9.0.0 – 9.1.1.1 – 認証バイパス CVE-2023-50164 用の脆弱性のあるDockerコンテナ








