
 #1

 commando-x/vuln-bank-mobile
意図的に脆弱性を持たせたモバイルバンキングアプリケーションで、モバイルセキュリティテストの練習用に設計されています。実際のアプリケーションに見られる一般的な脆弱性を備えており、セキュリティ専門家、開発者、愛好家がモバイルペネトレーションテストを学ぶための理想的なプラットフォームです。
 synacktiv/aadoutsider-py
AADInternalsのAsOutsider機能をPython3で書き直したもの
 hackmichnet/aztokenfinder
攻撃用トークン収集ユーティリティで、Office、Edge、Teams、PowerShell の x64 プロセスメモリと TokenBroker キャッシュファイルから Azure AD/O365 の JWT トークンを検索します。
 wavestone-cdt/invoke-cleverspray
Active Directory ユーザーの現在および過去のパスワードを検出するパスワードスプレー攻撃スクリプト
 ad-calcium/cve-2023-22515
Confluence の未認証管理者ユーザー追加 (CVE-2023-22515) エクスプロイトツール
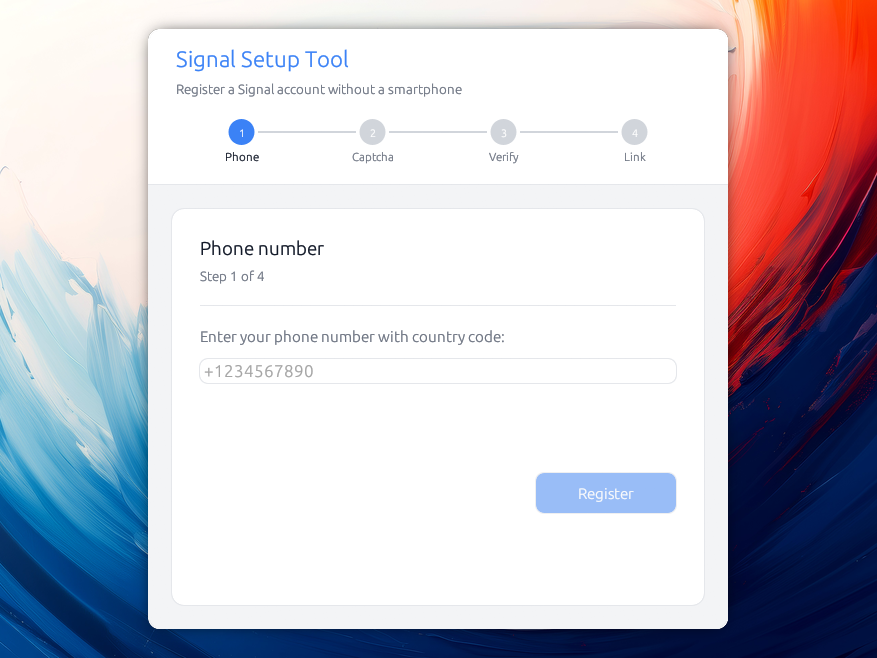 almet/signal-without-smartphone
スマートフォンを必要とせずにSignalアカウントを登録し、Signal Desktopをリンクするためのデスクトップアプリケーション。Signalの暗号プロトコルを使用して安全なデバイスプロビジョニングを実現します。
 iomoath/sharpspray
Active Directory パスワードスプレーイングツール。ユーザーリストを自動取得し、ロックアウトの可能性を回避します。
 aahmad097/tritium
KerberosベースのActive Directory向けパスワードスプレー用フレームワークで、ロックアウト防止、ユーザー列挙統合、再帰的パスワードスプレー、キャンペーン再開機能を内蔵しています。
 digiprosec/microtrick
MikroTik RouterOS デバイス上で認証なしの完全な管理者アクセスを取得するために、MikroTrick SSH チェーン(CVE-2026-86060、CVE-2026-67279)を悪用する自己完結型の Python PoC。
 anonkryptiquz/nextsploit
NextSploit は、Next.js のセキュリティ脆弱性 CVE-2025-29927 を検出および悪用するために設計されたコマンドラインツールです。
 qax-a-team/mscache
Windowsレジストリ内のdcc(ドメインキャッシュ認証情報)を操作するツールで、主にmimikatzとimpacketの研究に基づいています。
 boydhacks/ntlmscout
認証不要のNTLMエンドポイント偵察ツール。HTTP、SMB、MSSQL、SMTP、IMAP、POP3、NNTP、LDAP、RDPにわたるType-2チャレンジをデコードし、ADの詳細と内部IPを抽出します。
 morrubin/negoexrelay
NegoEx/PKU2U Kerberos認証を任意のターゲットにリレーし、資格情報なしの認証、コマンド実行、SMBハッシュのダンプ、および横移動のための対話型セッションを可能にします。
 netsecfish/dlink
D-Link NAS デバイスにおけるコマンドインジェクションとハードコードされたバックドア認証情報の概念実証エクスプロイトと分析。nas_sharing.cgi を介して認証なしのリモートコード実行を可能にします。
 matthart1983/essh
接続が切断されても維持されるリモートシェル。OpenSSHとtmuxを基盤に構築。ターミナルUIで接続とセッションを管理。
 xfreed0m/adfspray
Python3製のツール。多様な手法を用いてMicrosoft Onlineサービスに対してパスワードスプレー攻撃を実行します。
 randomrobbiebf/cve-2023-2982
WordPress Social Login and Register (Discord, Google, Twitter, LinkedIn) <= 7.6.4 - 認証バイパス









