
 #1
 rohansx/wardn
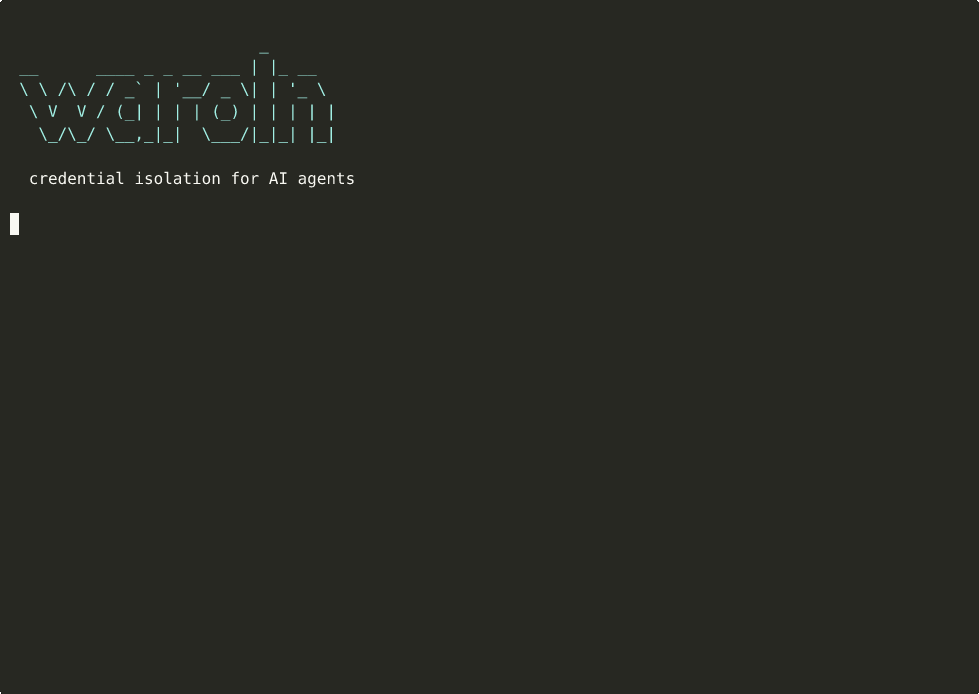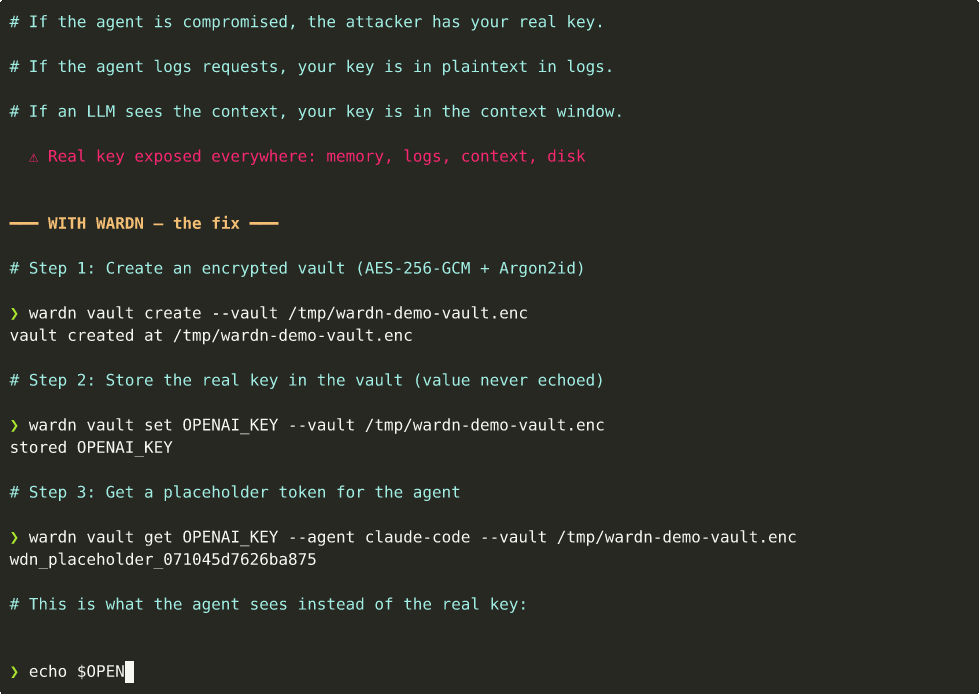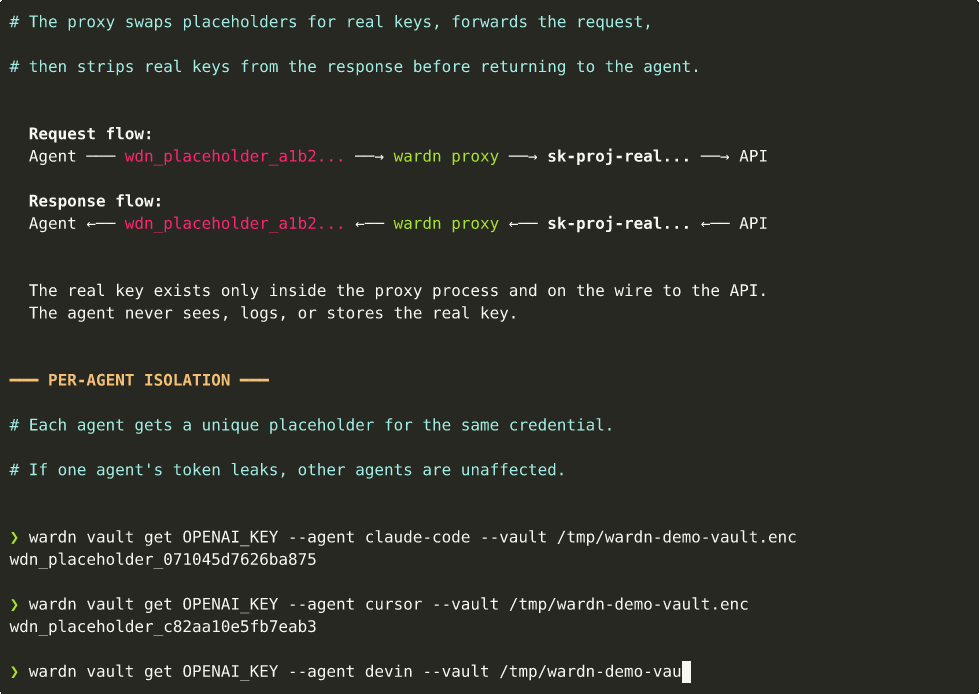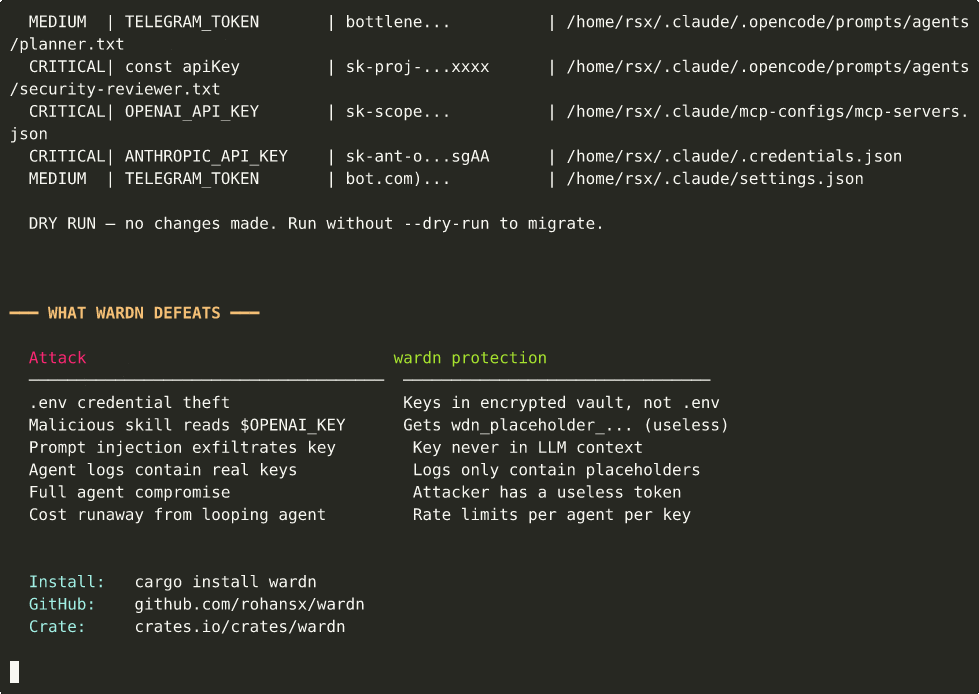
AIエージェントのためのクレデンシャル分離。エージェントは実際のAPIキーを一切見ることがありません - 構造的保証であり、ポリシーではありません。
 stuub/rcity-cve-2024-27198
CVE-2024-27198 & CVE-2024-27199 PoC - RCE, 管理者アカウント作成, ユーザー列挙, サーバー情報
 rootsecdev/secretsstalker
読み取り専用のEntra IDアプリ資格情報評価:Graphの権限、Azure RBAC、到達可能なクラウドデータを列挙し、調査結果を権限昇格と横移動の経路にマッピングします。
 hakivvi/cve-2025-23369
CVE-2025-23369 のエクスプロイト: libxml2 の癖を介した GitHub Enterprise Server の SAML 認証バイパスにより、不正アクセスが可能になります。
 gitlab-org/ruby/gems/declarative-policy
宣言的な認可ライブラリ。ポリシールール、条件、キャッシュを記述するためのDSLを提供。Rubyアプリケーション向けのスケーラブルでDRYな権限管理を実現します。
 pigeonlabshq/pigeon
AIエージェントに対して、署名付き・スコープ限定の認証情報を用いて最小権限の委任を強制します。サブエージェントには狭い範囲の機能とリソースのみを付与し、実行前にアクションを検証して、権限昇格を防止します。
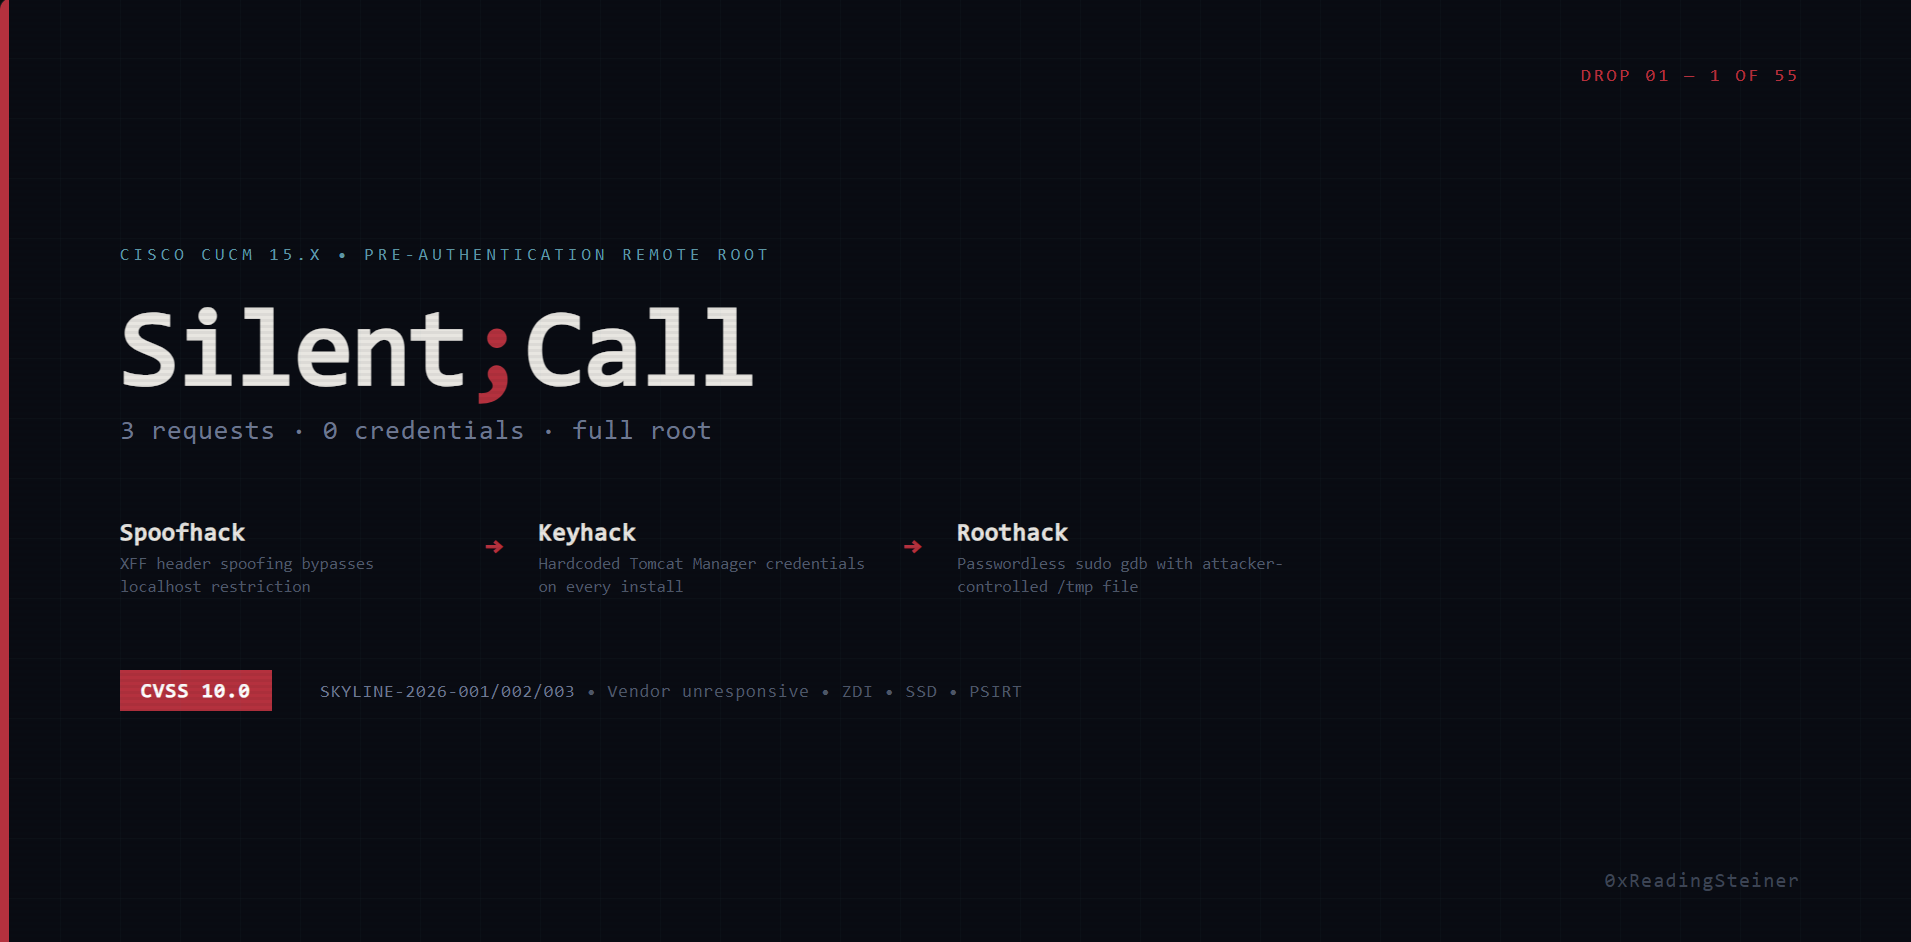 0xreadingsteiner/silent-call
Silent;Call — Cisco CUCM 15.x における認証前リモートルート (CVSS 10.0)
 zeropathai/proftpd-cve-2026-42167-poc
ProFTPD の CVE-2026-42167 を実証する PoC
 h4x0r-dz/cve-2024-3656
Keycloak管理APIは、低権限ユーザーが管理機能を使用することを許可します。
 malwareman007/cve-2022-36537
CVE-2022-36537のPoC
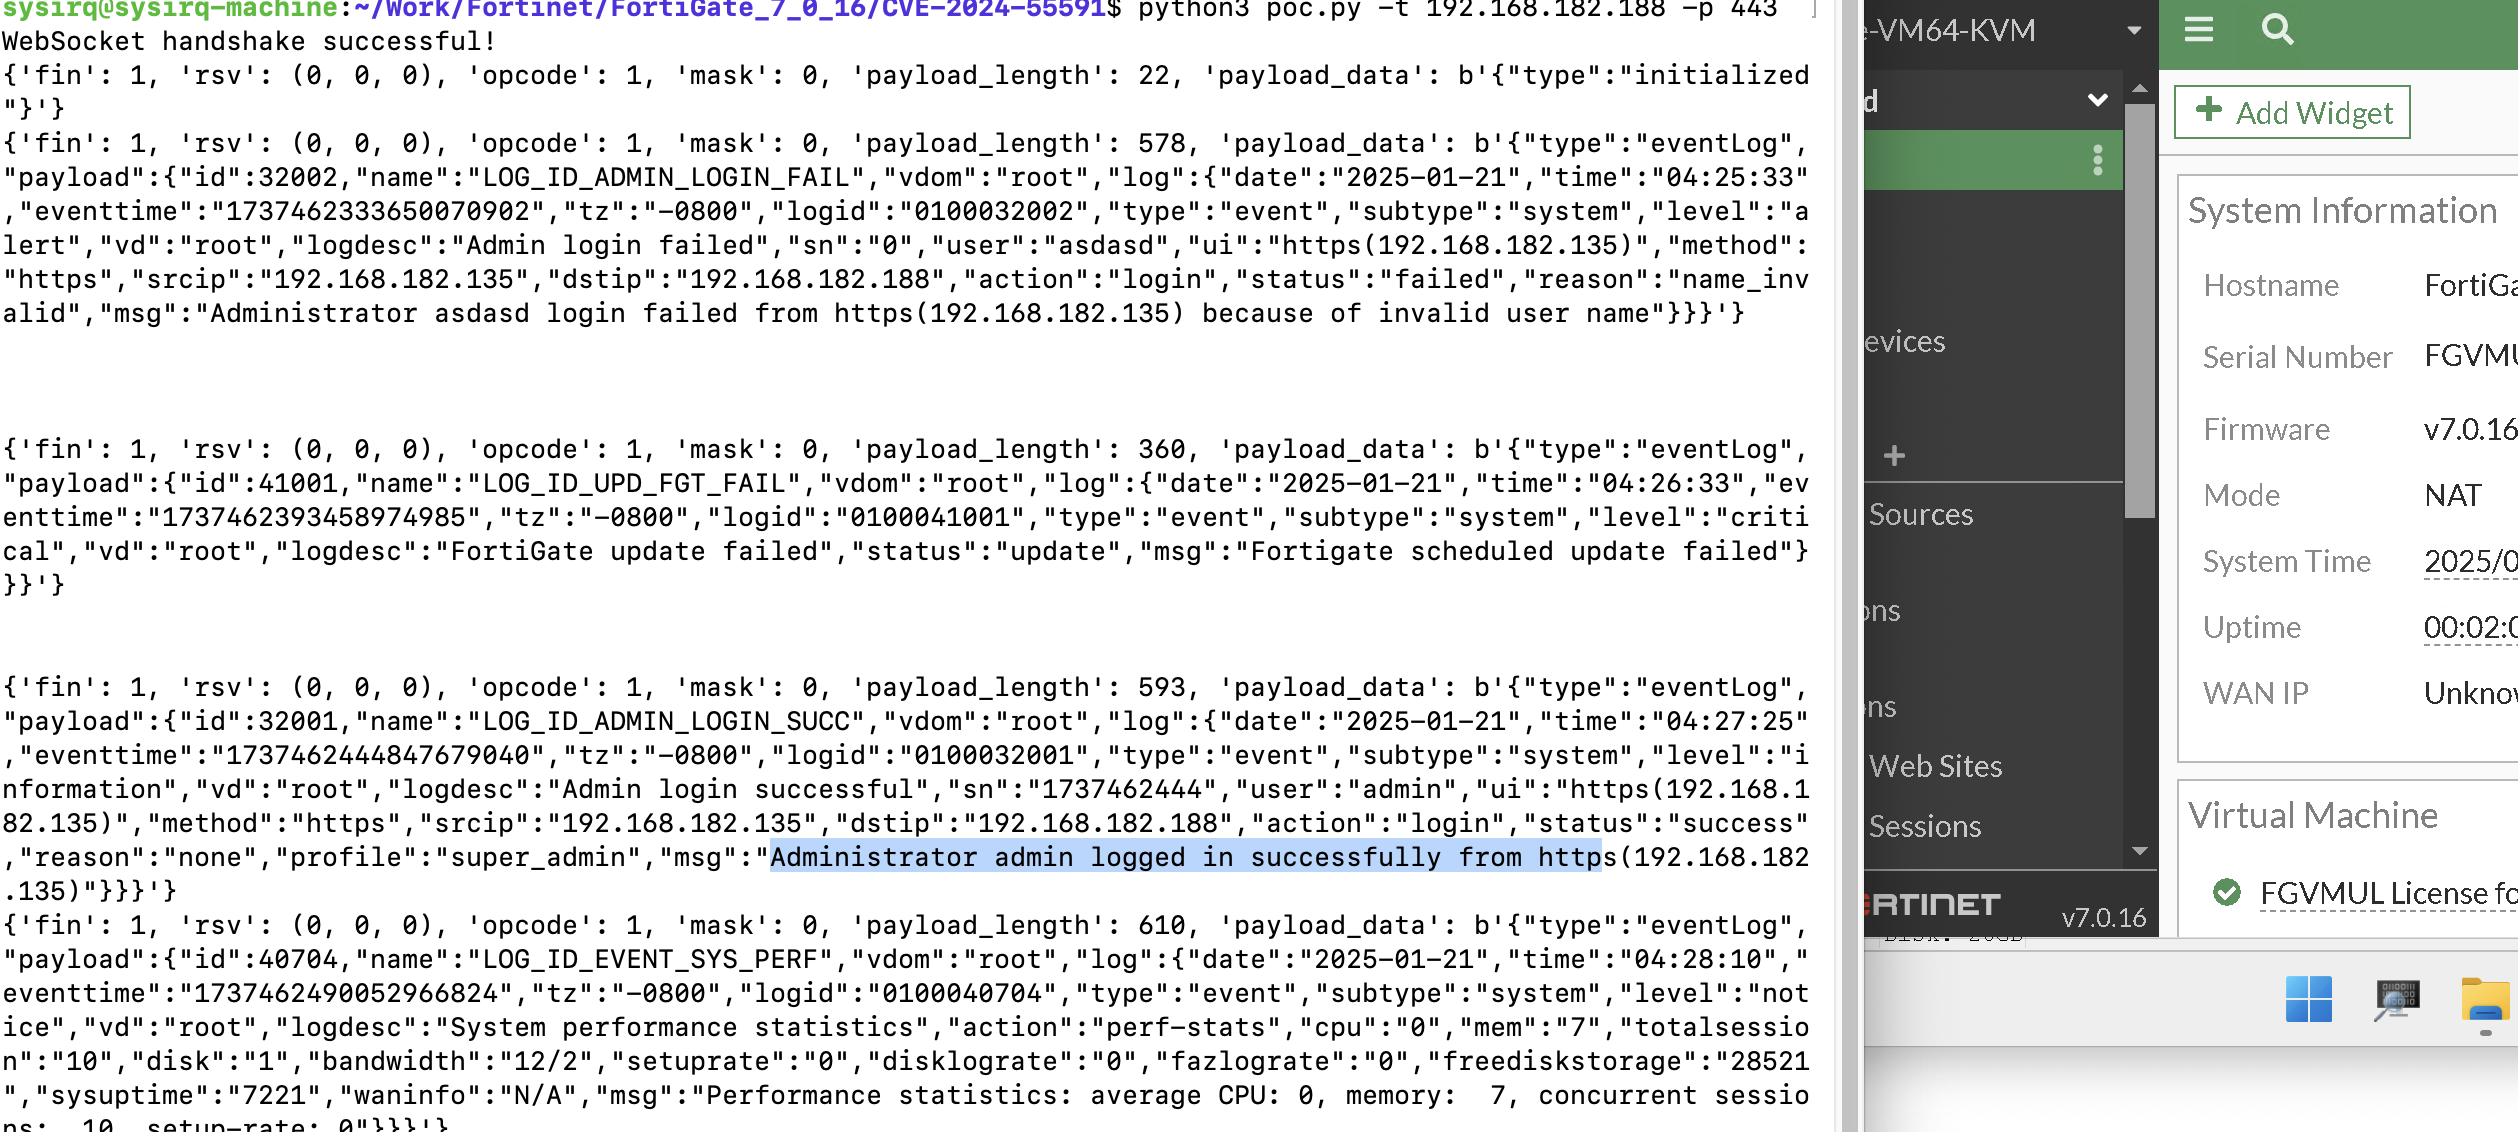 sysirq/fortios-auth-bypass-poc-cve-2024-55591
FortiOSの認証バイパス(CVE-2024-55591)の概念実証エクスプロイト。影響を受けるFortiGateおよびFortiProxyバージョンにおいて、WebSocketを介した未認証でのシステムログへのアクセスを可能にします。
 watchtowrlabs/watchtowr-vs-progress-moveit_cve-2024-5806
CVE-2024-5806 のエクスプロイト
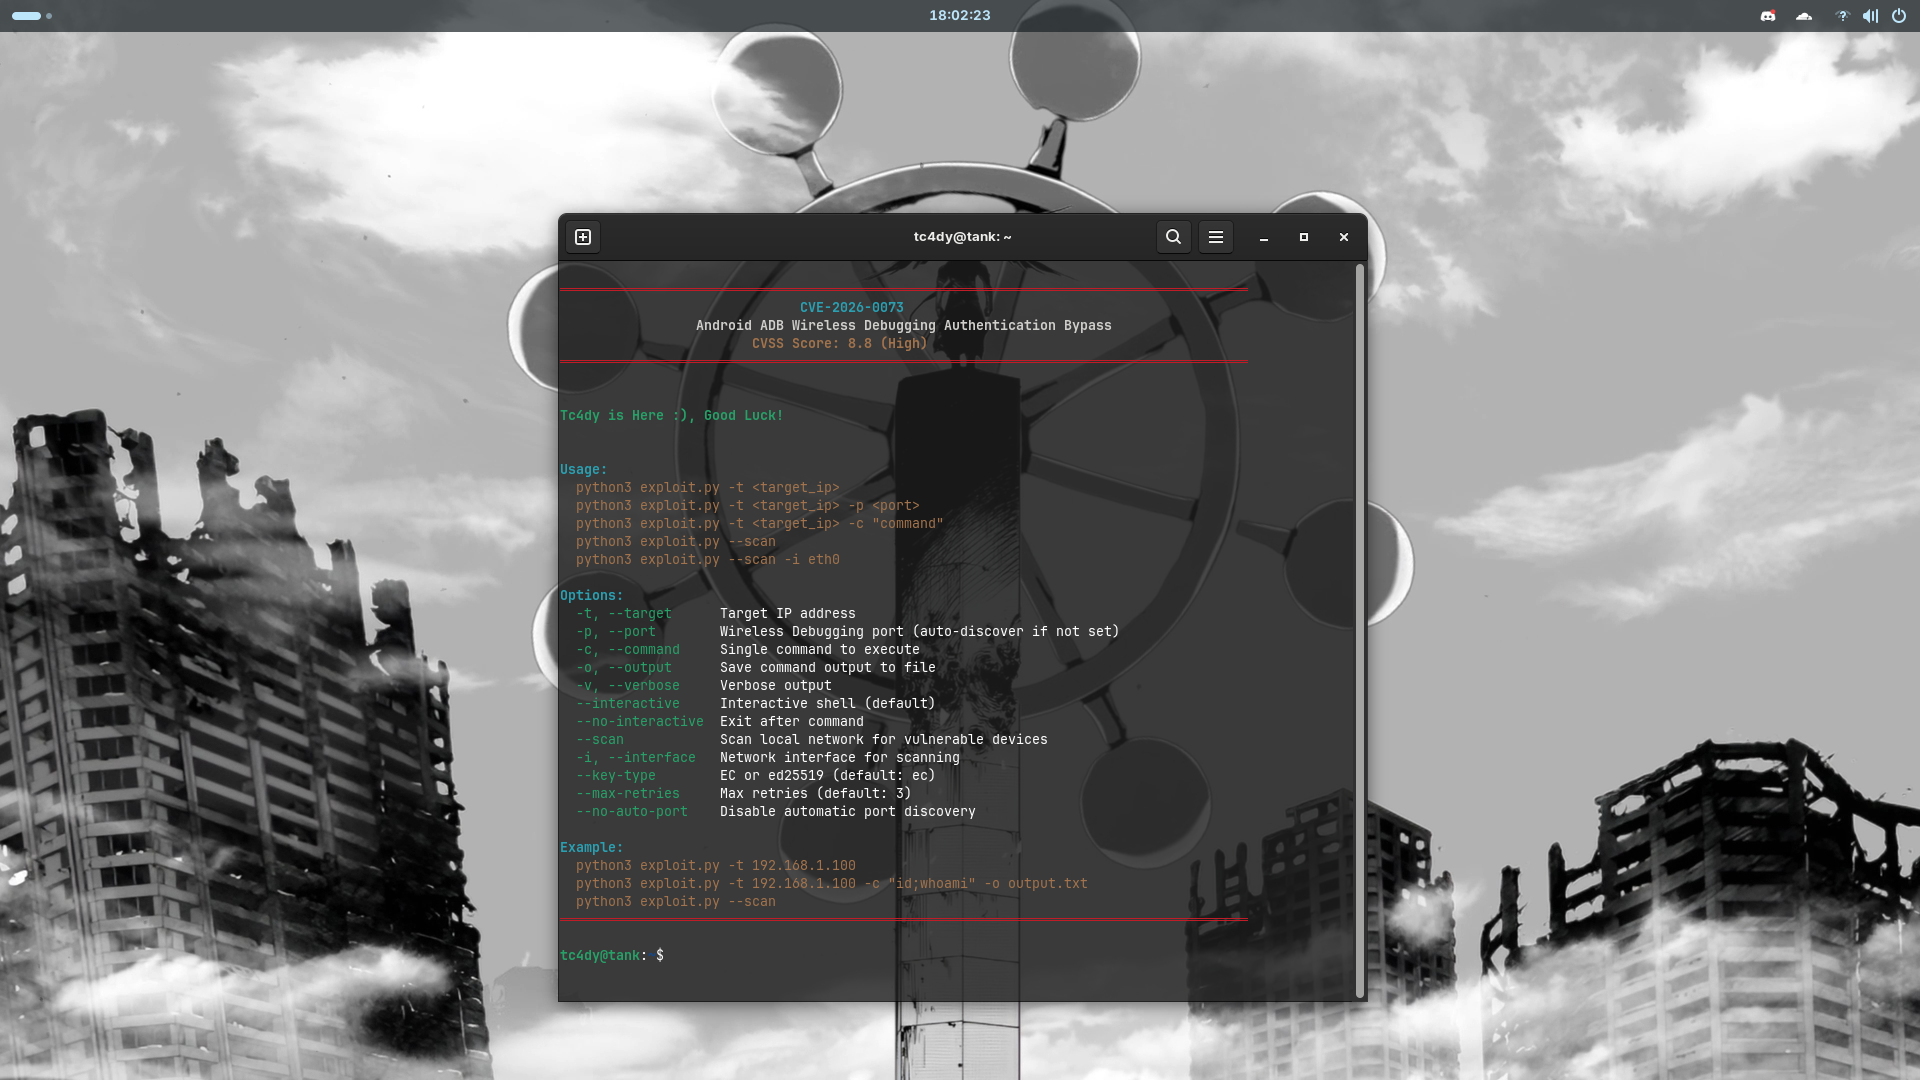 tc4dy/cve-2026-0073-poc-exploit
Android ADB Wireless Debugging(CVE-2026-0073)のゼロクリック認証バイパスエクスプロイト。認可されたセキュリティテスト向けに、インタラクティブシェル、コマンド実行、ネットワークスキャンを提供します。
 l0ading-x/cve-2022-23131
cve-2022-23131
 jakabakos/cve-2023-27524-apache-superset-auth-bypass-and-rce
CVE-2023-27524のエクスプロイト。Apache Supersetの認証バイパスとRCEを対象とする。セッションクッキーを偽造し、データベース/ユーザーを列挙し、OSコマンドを実行し、脆弱なインスタンス上でリバースシェルを開きます。
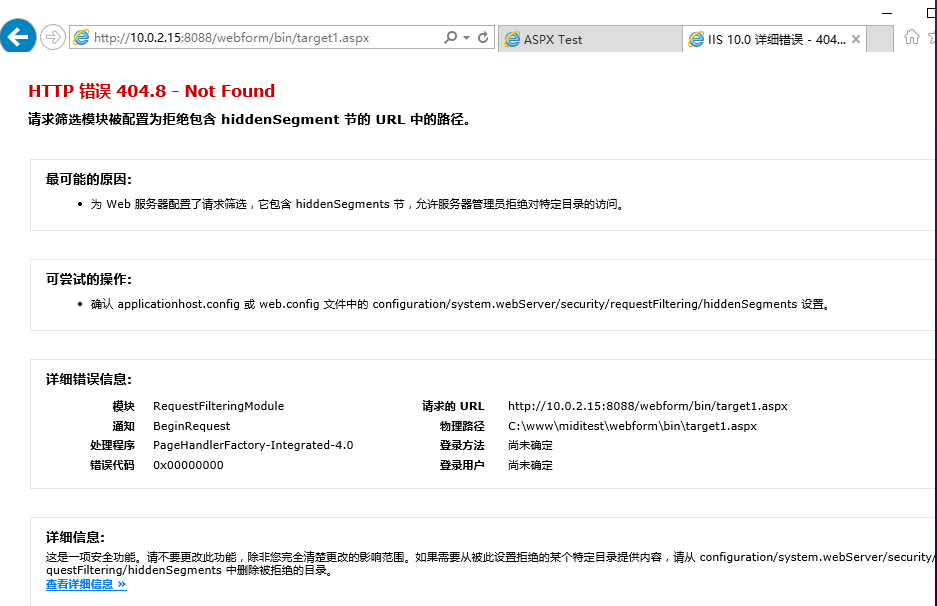 midisec/cve-2023-36899
CVE-2023-36899の脆弱性の再現環境とツール、ASP.NETフレームワークにおけるクッキーレスセッション認証バイパスを対象とする。
 golioth/signy
組み込みデバイス上で署名付きURLを生成するための非対称暗号ライブラリ。PSA Crypto APIを使用し、ZephyrおよびESP-IDFをサポートして時間制限付きリソースアクセスを可能にします。









