#1

 hasherezade/tiny_tracer
Intel Pinベースのトレーサーで、APIコール、システムコール、命令を追跡し、アンチデバッグ回避機能を備えており、パックされたバイナリのマルウェア解析やリバースエンジニアリングに使用されます。
 luckypipewrench/pipelock
Open-source AI agent firewall that scans HTTP, MCP, A2A, and WebSocket traffic for exfiltration, SSRF, and prompt injection, emitting verifiable…
 mukul975/cve-mcp-server
本番グレードのMCPサーバー。Claudeに21のAPIにわたる27のセキュリティインテリジェンスツールを提供 — CVE検索、EPSSスコアリング、CISA KEV、MITRE ATT&CK、Shodan、VirusTotalなど。
 denoland/clawpatrol
AIエージェント向けワイヤーレベルプロキシファイアウォール。HCLルールを使用してSQL、Kubernetes、HTTPトラフィックを傍受・制御し、プロセス単位のトンネル分離とヒューマンインザループ承認を備えています。
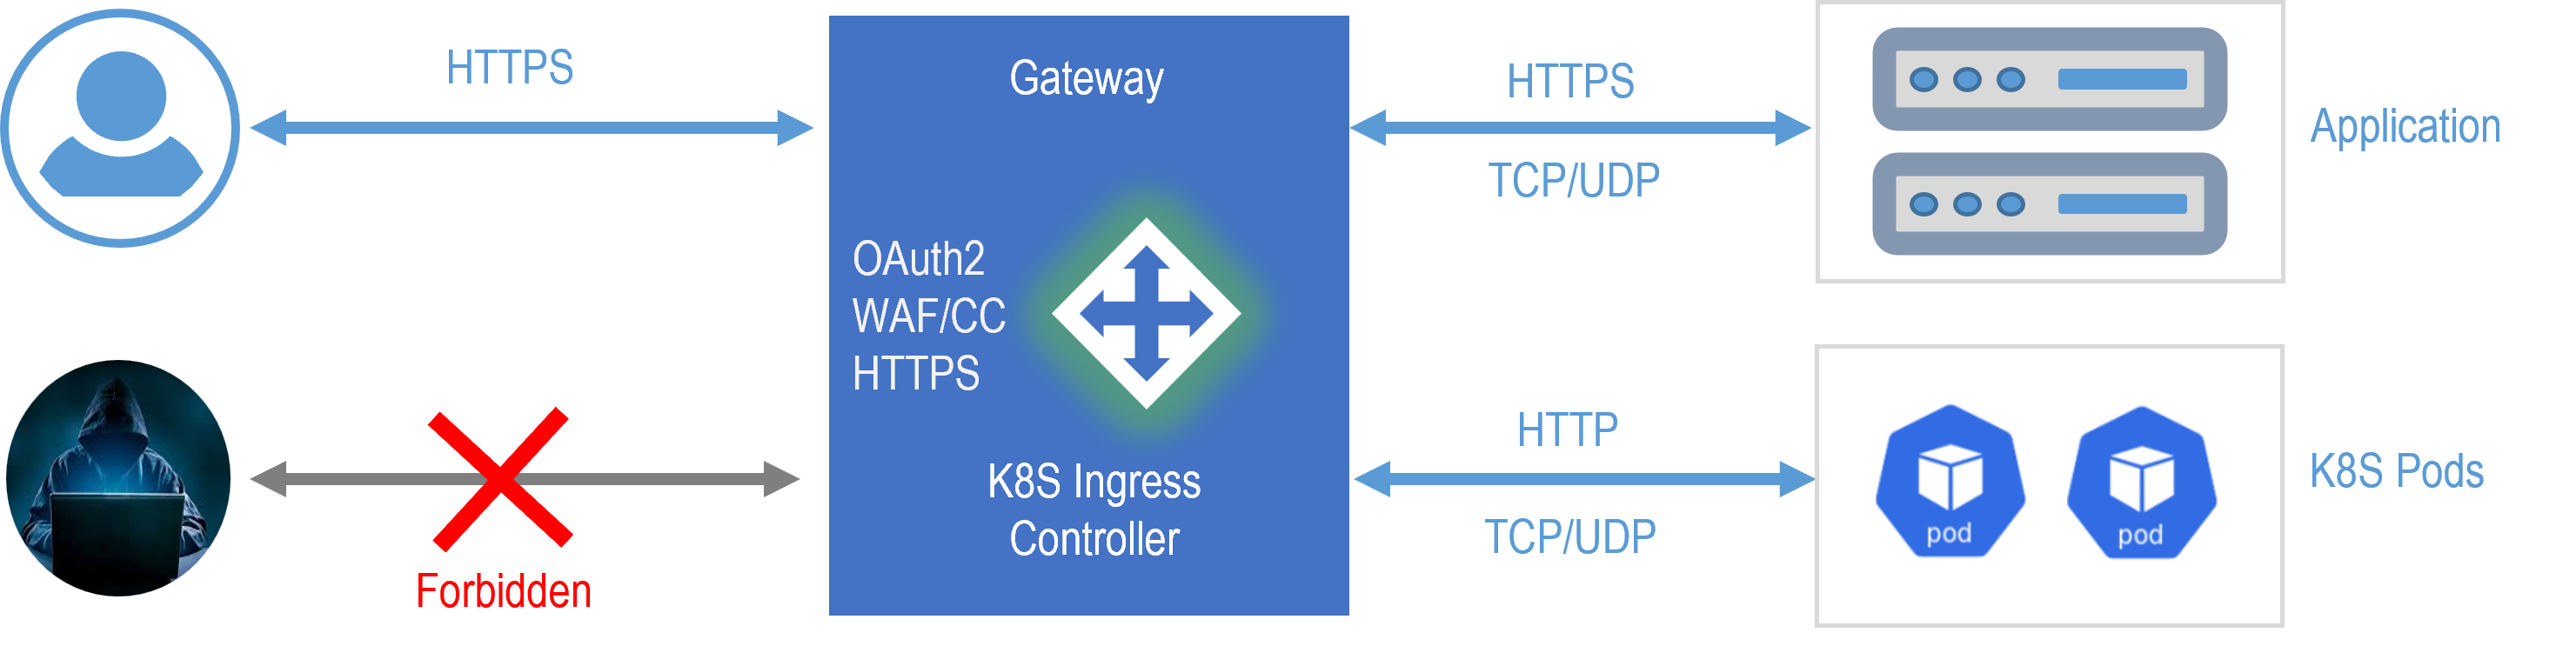 janusec/janusec
統合アプリケーションゲートウェイ。リバースプロキシ、WAF、CC防御、OAuth2認証、ACME証明書自動化、GSLBを提供し、安全でスケーラブルなWebおよびAPI配信を実現します。
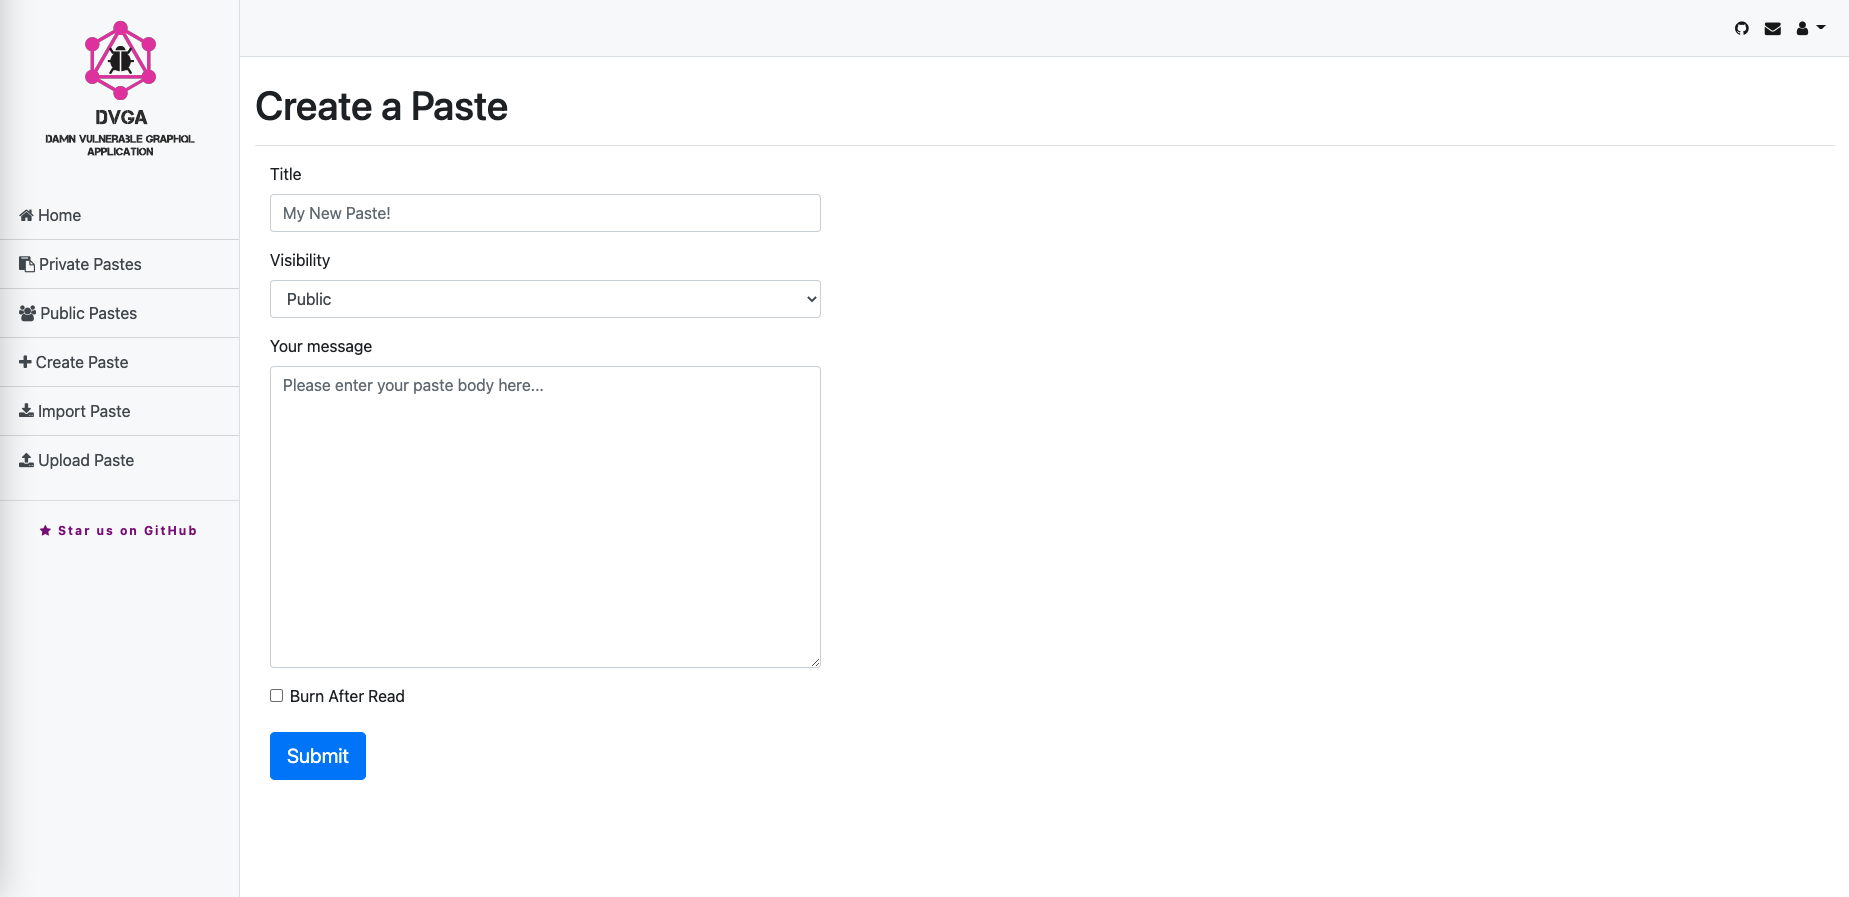 dolevf/damn-vulnerable-graphql-application
Damn Vulnerable GraphQL Application は、GraphQL セキュリティについて学び実践するために設計された、意図的に脆弱性を持たせた GraphQL サービス実装です。
 jenish-sojitra/jsanalyzer
JavaScript静的解析用のBurp Suite拡張機能:ノイズフィルタリングを備え、Webセキュリティテスト向けにAPIエンドポイント、URL、シークレット、メールアドレスを抽出します。
 p0pr0ck5/lua-resty-waf
OpenResty スタック上に構築された高性能 WAF
 behisecc/vibesec-skill
このスキルはClaudeが安全なコードを記述し、一般的な脆弱性を防ぐのに役立ちます。
 roottusk/vapi
vAPIは脆弱で悪意を持ってプログラムされたインターフェースであり、演習を通じてOWASP API Top 10のシナリオを模倣したセルフホスト可能なAPIです。
 owasp/apts
OWASP 自律型侵入テスト標準
 tugcantopaloglu/openclaw-dashboard
🔐 OpenClaw AIエージェント向けの安全でリアルタイムな監視ダッシュボード。認証、TOTP MFA、コスト追跡、ライブフィード、メモリブラウザなど。
 owasp/offat
Automated API security testing tool that generates tests from OpenAPI specs, fuzzes inputs, and checks for OWASP API Top 10 vulnerabilities including…
 umputun/reproxy
軽量なエッジHTTP(S)サーバーおよびリバースプロキシ。自動SSL、Docker/Consulディスカバリー、ルートごとの認証、レート制限、ヘルスチェックベースのフェイルオーバーを備えています。
 metlo-labs/metlo
MetloはオープンソースのAPIセキュリティプラットフォームです。
 xtraceai/xtrace-sdk
xtrace sdkのオープンソース版