#1
 letsencrypt/test-certs-site
CA/Browser Forum Baseline RequirementsのSection 2.2で要求される、有効、失効、および期限切れの証明書をホストするためのシンプルなサーバー。
 dragonjar/burpia
Burp Suite 拡張機能で、人工知能による受動的な脆弱性検出を組み込んでいます。
 d0ge/xsw
XML Signature Wrapping Burp Suite 拡張機能
 kaisonox/apiscope
Windowsアプリケーションをインターセプトおよび監視するためのAPIフッキングフレームワーク
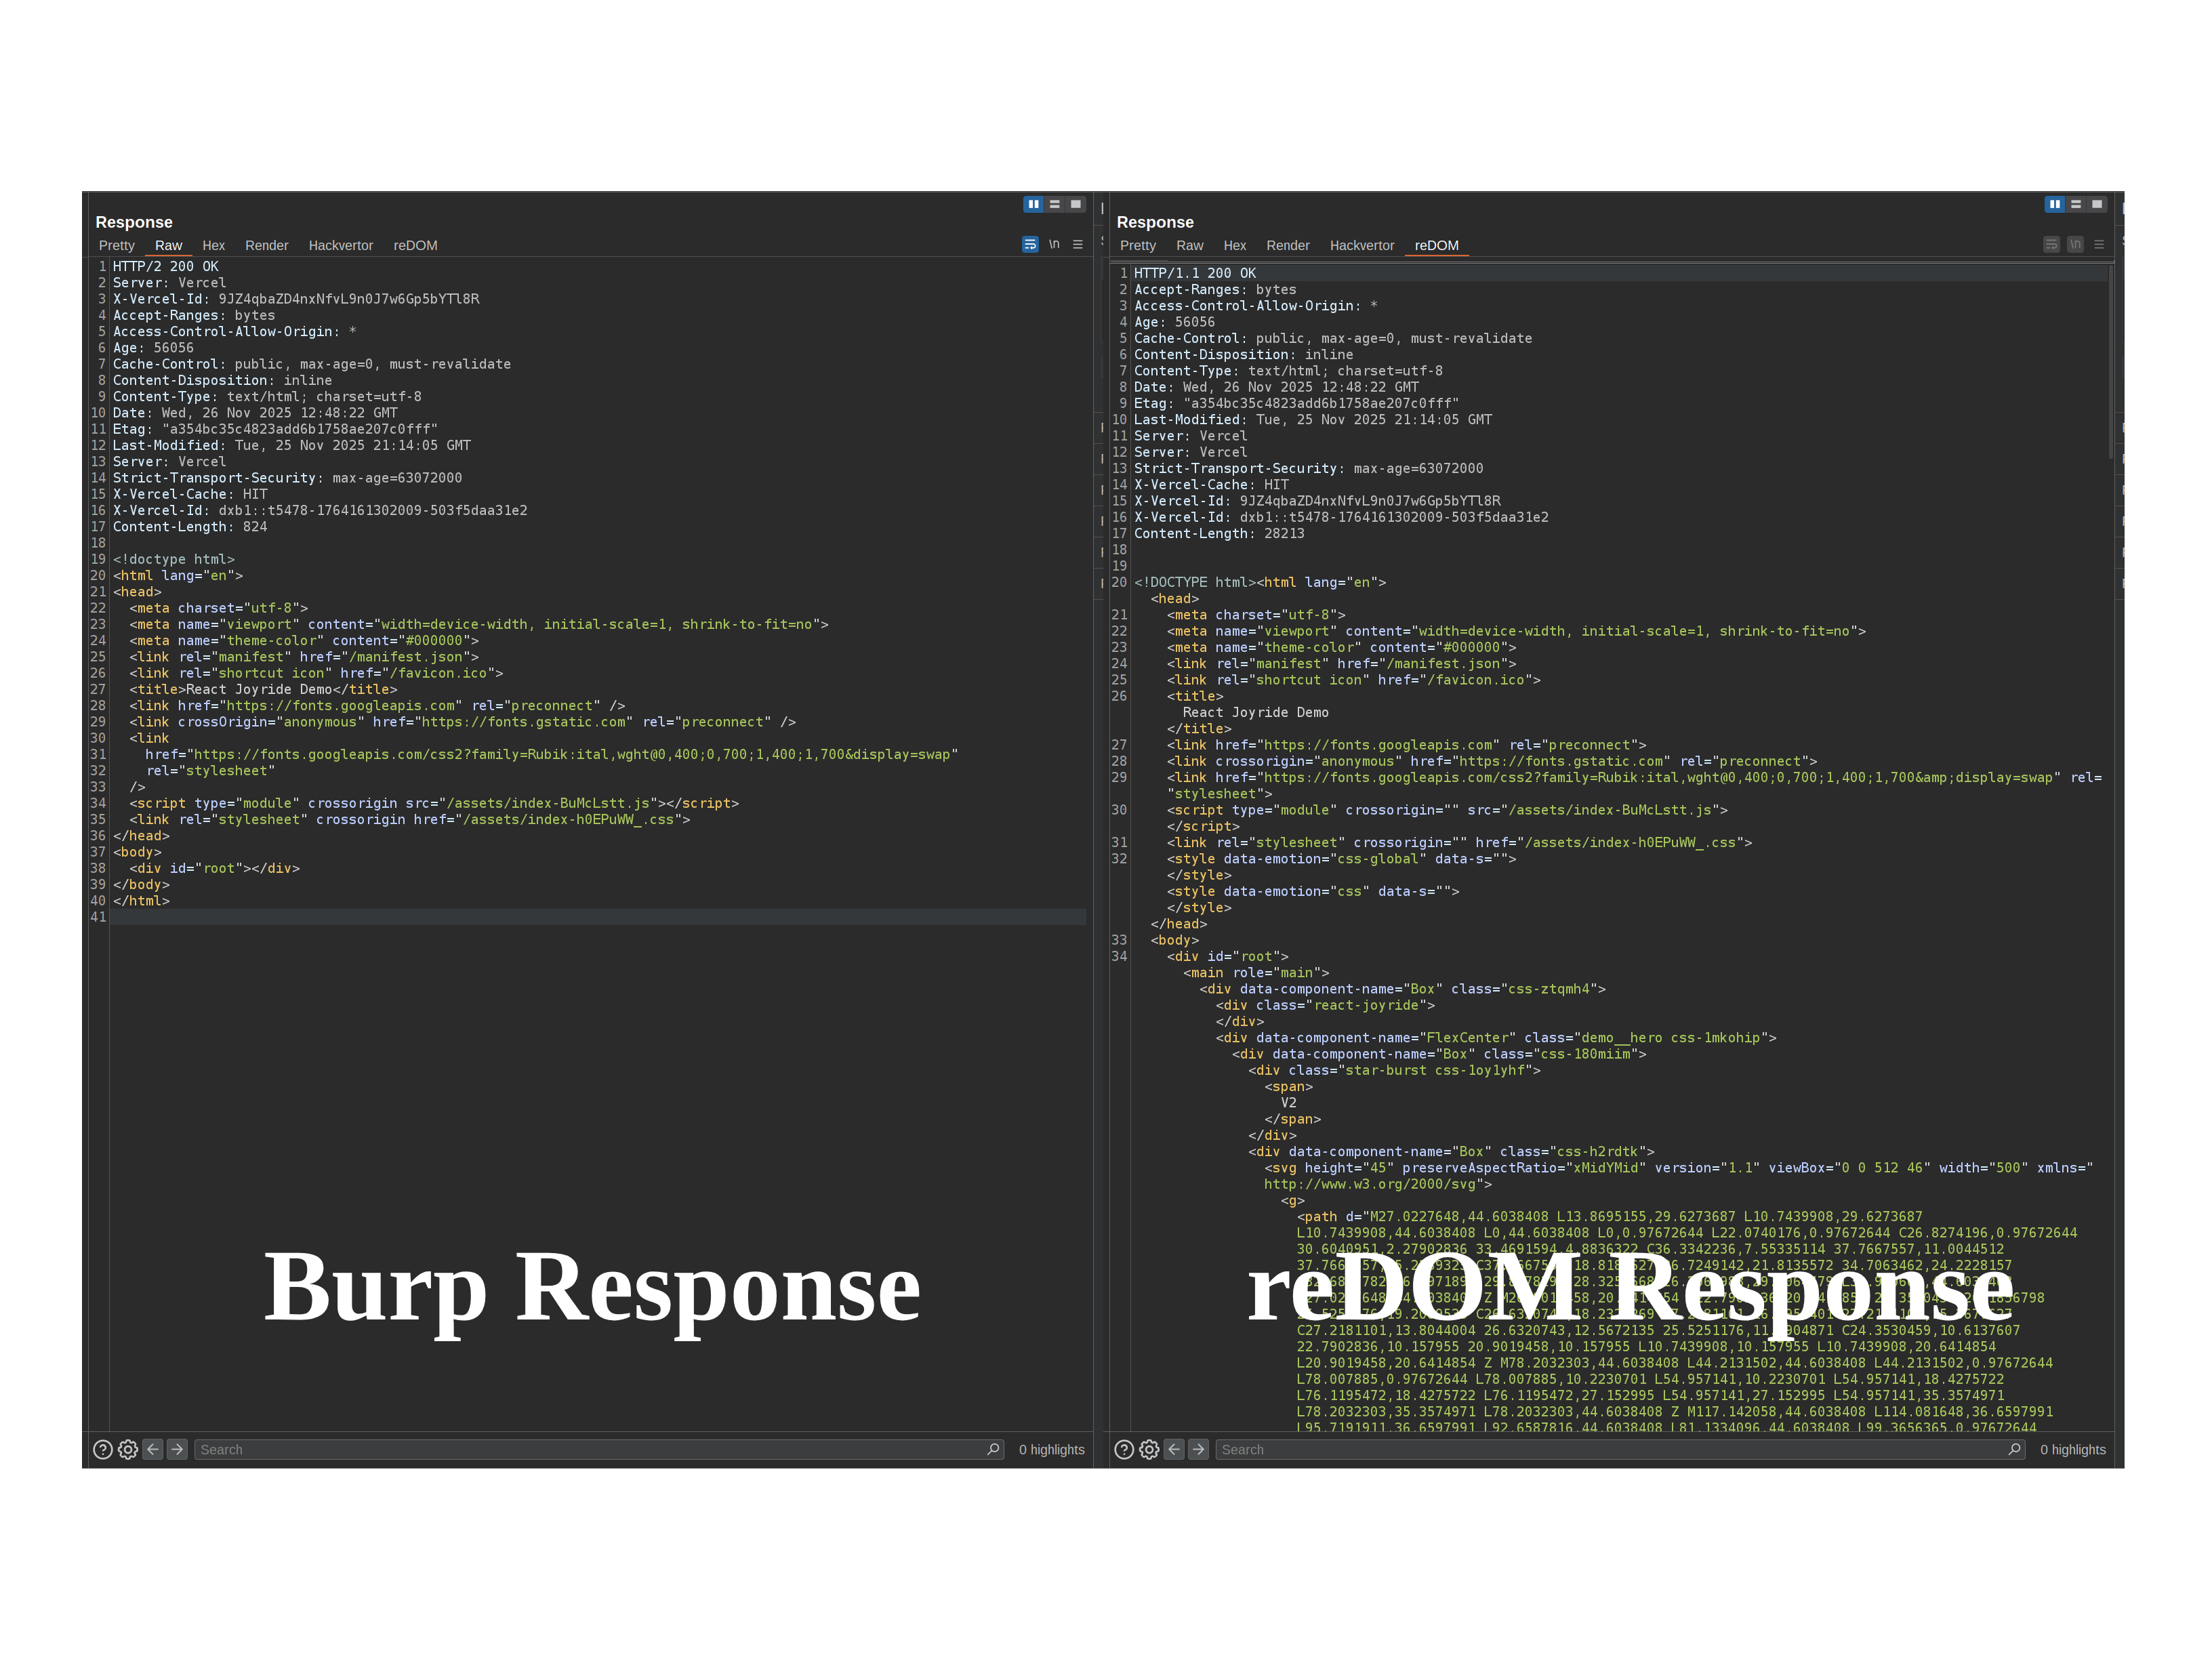 weirdmachine64/redom
A Burp Suite拡張機能で、Burpに直接完全なDOMレンダリング機能をもたらし、ReactJS、VueJS、Angularなどのフレームワークで構築された最新のJavaScriptヘビーなアプリケーションの効果的なセキュリティテストを可能にします。
 zappaboy/vuln-scanner
レポート生成機能付き脆弱性評価スキャナー
 zilbonn/owasp-wstg-rag
ChromaDB と Claude Code 用 MCP を使用した OWASP Web Security Testing Guide の RAG システム
 bishopfox/snowpick
ServiceNowインスタンスから漏えいする機密データを検出します。
 dinosn/gitlab-cve-2026-19478-lab
再現可能なA/Bラボ + GitLab CVE-2026-19478 / CVE-2026-19650 (GraphQL @gl_introduced) 向けの安全なPoC
 m4xsec/apache-apisix-cve-2022-24112
Apache APISIX リモートコード実行 (CVE-2022-24112) の概念実証エクスプロイト
 kamalx06/xxeripper
ブラックボックスXXEスキャナ。統計的ベースライン化、パーサーフィンガープリンティング、OOB確認により、インバンド、エラーベース、ブラインドアウトオブバンドインジェクションを検出し、SARIF出力に対応。
 boreas37/cve-2026-34910-poc
CVE-2026-34910/34909 — UniFi OS 未認証RCE + ..%2f認証バイパスによるファイル読み取り (CVSS 10.0, KEV, Mirai ITW)
 m19o/graphqlgrapper
HTTPリクエスト履歴からGraphQL APIエンドポイントを抽出・収集し、セキュリティテストと偵察を行うBurp Suite拡張機能。
 infobyte/faraday_burp
FaradayでのコラボレーションのためのBurp拡張機能
 thoropass-public/area51
アウトオブバンド検出結果のためのエクスプロイトサーバー。ターゲットを自分が所有するドメインに向ける。送り返されるすべてのHTTPリクエストとメールは自分が管理するダッシュボードに届き、それに対して任意のレスポンスを返すことができる。
 theqmaks/resolver
この拡張機能は、一般的なCAPTCHAソリューションサービスをBurpSuiteに統合し、手動介入なしでさまざまな種類のCAPTCHAを処理します。
 sn1r/mass-assigner
一つのHTTPリクエストからパラメータを抽出し、別のリクエストに適用することで大量代入脆弱性を調査する自動化ツール。カスタムヘッダー、メソッド、レート制限、ネストされたJSONに対応。