#1

 jev-sec/jev-ids
Blazing-Fast Token-Efficient Intrusion Detection System (IDS) based on TypeSafe's Jev.
 tracebyte8/systrace
ptraceを使用してファイル、プロセス、ネットワーク、メモリのアクティビティをトレースするLinuxシステムコールモニター。名前空間分離と、行動ベースのセキュリティ解析のための機械学習分類を備えています。
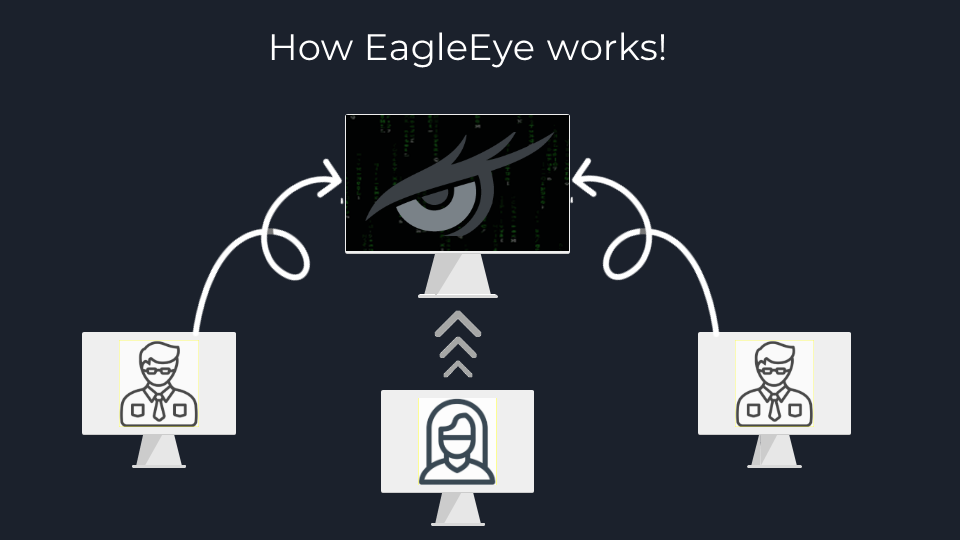 d4vinci/eagleeye
ホスト型IDSおよびネットワーク監視システム(私の卒業プロジェクト)
 ny1024/clawguard
自律エージェント向けのモジュール型セキュリティツールキットで、静的解析、構成監査、ランタイムモニタリング、サプライチェーン検証を提供し、LLM起因のリスクを低減します。
 thegamestopsnow/power-tracks-research
市場のミクロ構造で発見されたPower Tracksに関する研究。
 agentshield-ai/sigma-ai
AIエージェントのセキュリティ監視のためのSigma検出ルール
 c0oki3s/veilgate
敵対的AIエージェントに対する非対称防御。VeilGateは受信リクエストごとに評価を行い、疑わしいエージェントをIPごとに一貫したハニーポット環境にリダイレクトし、攻撃者に課せられた計算コストを定量化します。
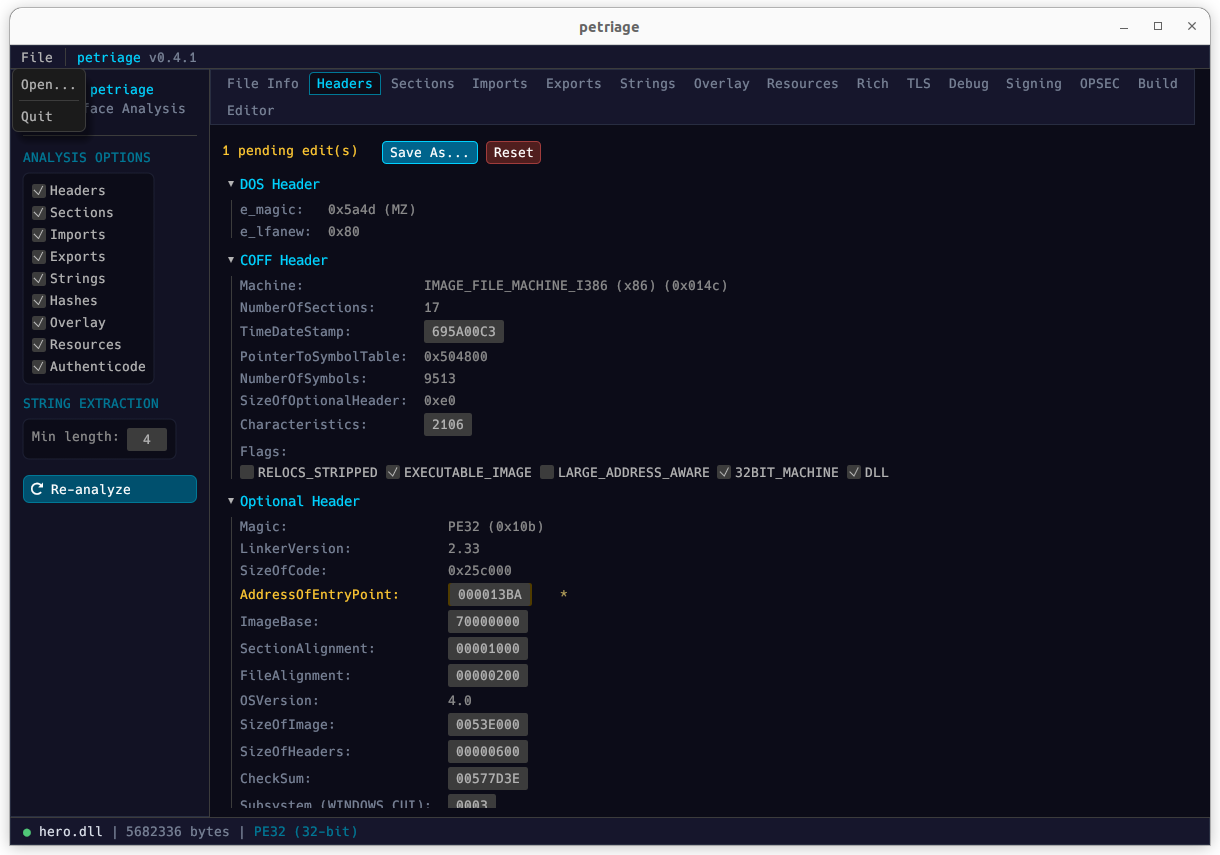 uky007/petriage
PETriage: トリアージのためのシンボル統一型PEファイルリーダー。マルチプラットフォームおよびマルチインターフェースでの使用を想定して構築されています。
 abdeljalilait/kerneleye
Linuxサーバー向けのカーネルレベルのセキュリティと攻撃対応
 corelight/http-stalling-detector
Broを使用してslowlorisなどのHTTPスタリング攻撃を検出します
 edoardottt/offensive-onos
ONOSアプリケーションの武器化に関する私の実験 (https://github.com/opennetworkinglab/onos)
 yjesus/patriot-linux
デスクトップユーザー向けのホスト型IDS
 c2dc/anomaly-flow
フェデレーテッドラーニングモデルを使用してネットワークフロー内の異常を識別することを目的とした、ネットワーク侵入検知システム(NIDS)を実装するためのフレームワーク。
 nccgroup/impossibletravelloganalysis
IPアドレスの地理情報を用いて、不可能な移動(impossible travel)を検出するための基本的なログ分析ツール
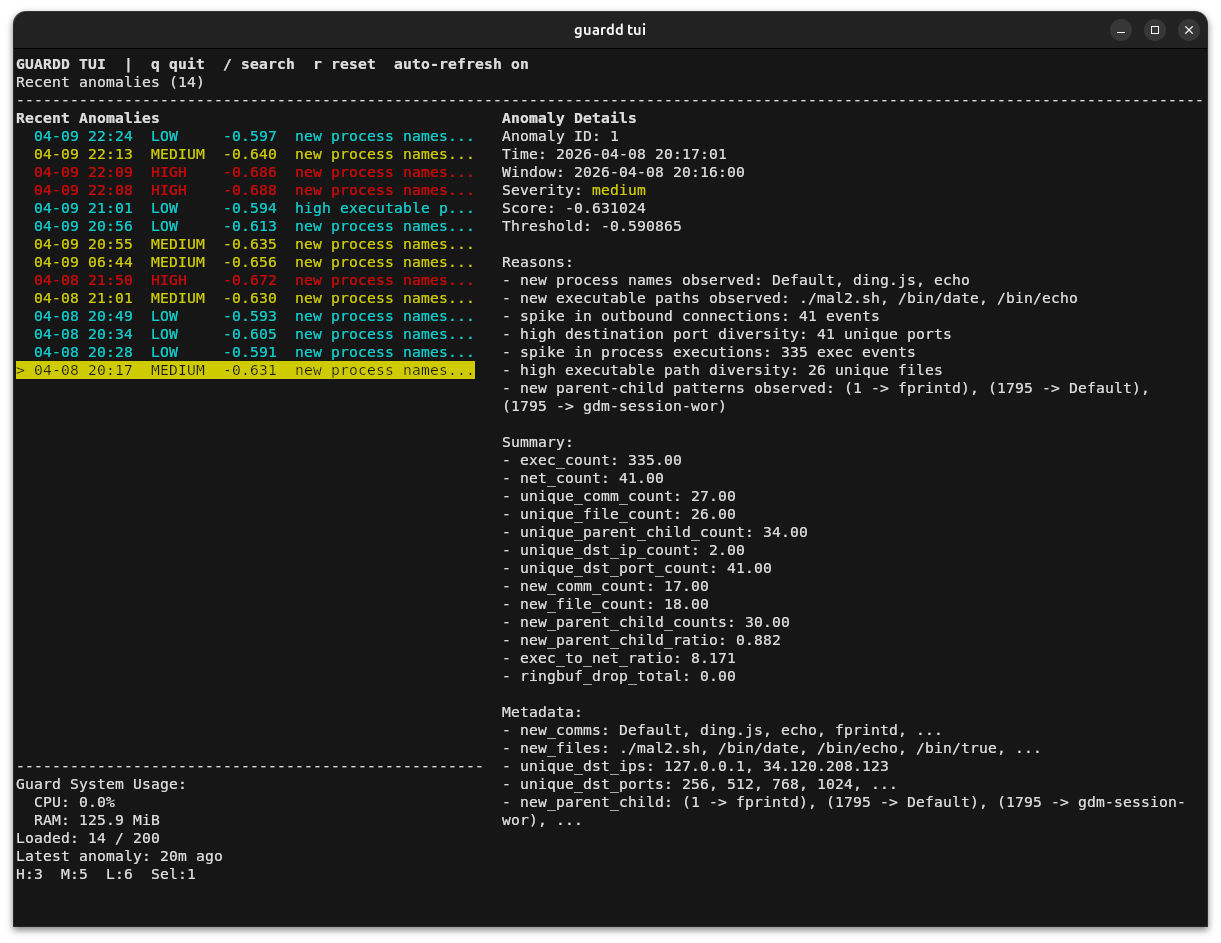 benny-e/guardd
Linuxマシン向けMLベースの行動エンドポイント検出システム
 modzero/burp-responseclusterer
Burpプラグイン。レスポンスをクラスタリングして、受信したレスポンスの概要を表示します
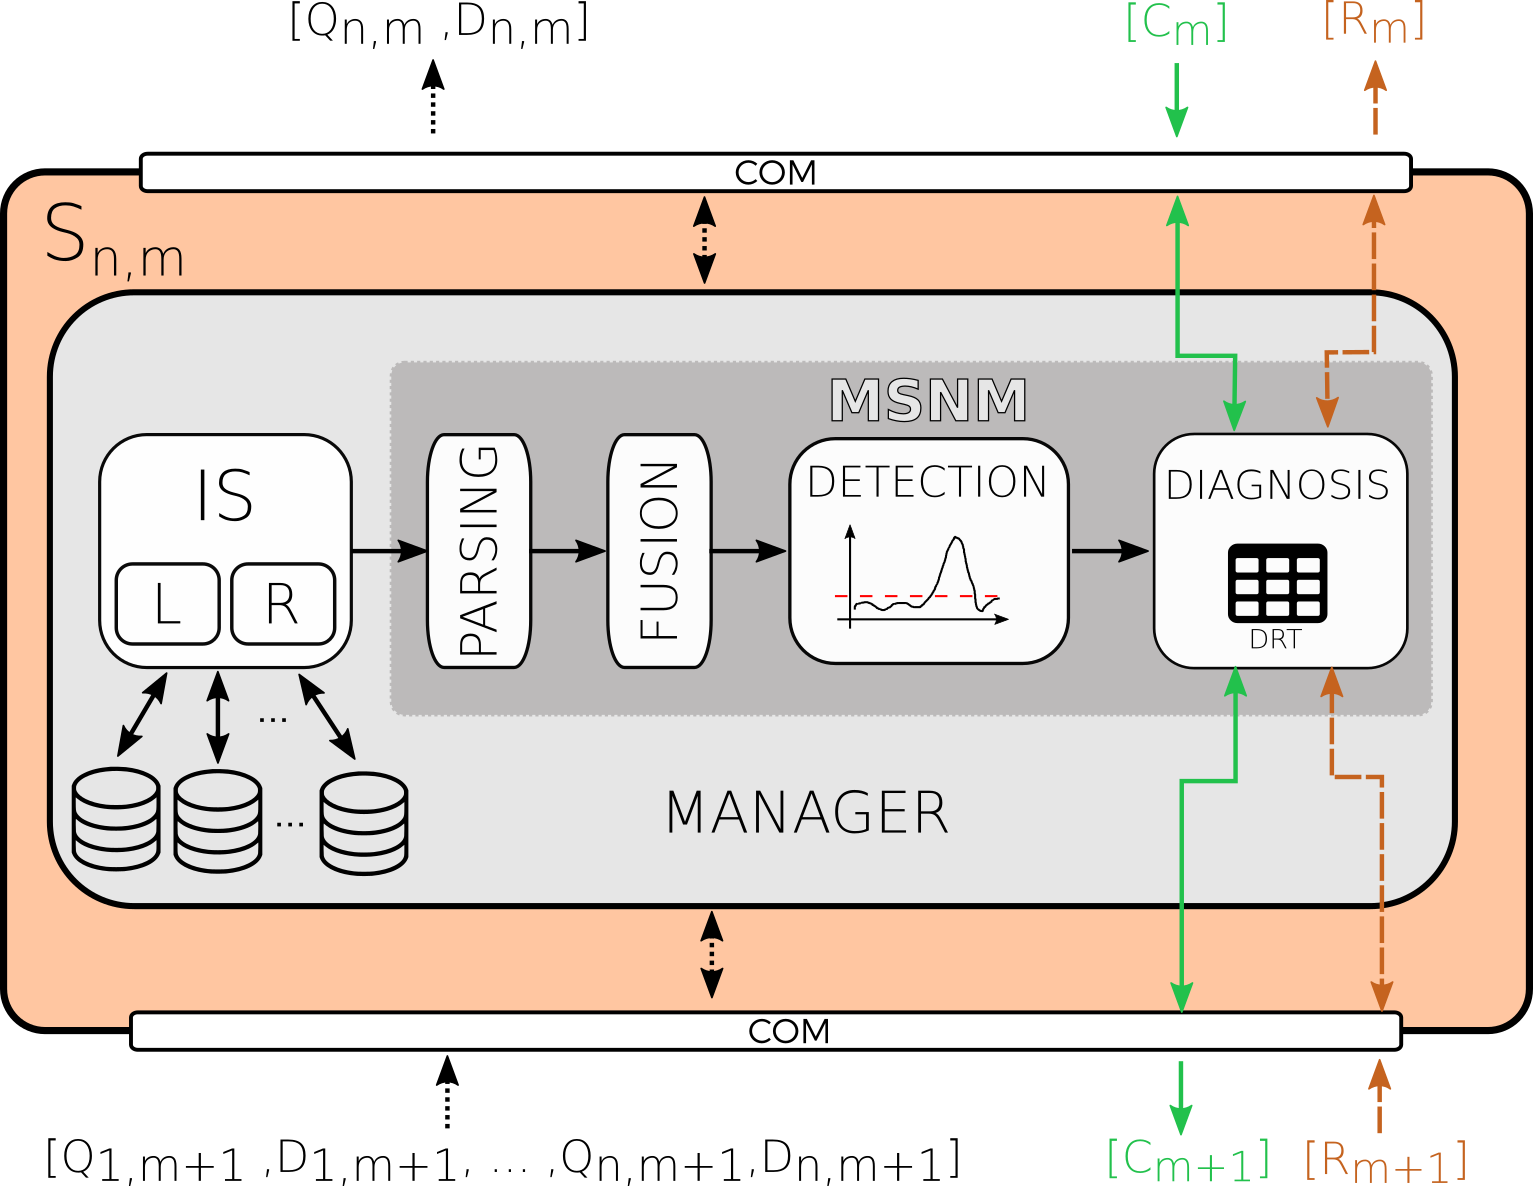 nesg-ugr/msnm-sensor
多変量統計ネットワーク監視センサーで、PCAベースの手法を使用して異常を検出し、階層的なネットワークデバイスから軽量な統計情報を集約してスケーラブルな侵入検知を実現します。