
 #1
行動異常検知、外れ値分析、UEBA、統計的脅威検出ツール。
Kitploit おすすめ
 lokinpendawa/aethel_core
Next-gen logical WAF engine built in SWI-Prolog. Features an inductive learning brain running at 2M+ LIPS with an integrated recursive decoder to…
 amavis/amavis
amavisは、Perlで書かれた高性能な電子メールコンテンツフィルタフレームワークです。
 neur0map/polymaster
PolymarketとKalshiの予測市場で、異常検知を備えた大口取引の監視
 security-onion-solutions/securityonion
脅威ハンティング、侵入検知、ログ管理、インシデント対応、エンドポイント可視性のためのオープンソースのセキュリティ監視プラットフォーム。統合SIEMとフルパケットキャプチャを備えています。
 yingtaoren/d-scan
LLMの内部状態と100以上のアテンション/確率特徴量を分析し、RAGシステムにおけるドキュメントポイズニング攻撃を検出する分類器を訓練します。
 xrazymee/ragsieve
検索拡張生成におけるナレッジポイズニング検出のための自己参照型ローカルコントラスト
 all3xj/fixing-google-secops-detections
Google Chronicle Curated Detections のチューニングとリファクタリングにより、アラート疲れを解消し、ロジックのギャップやバグを修正します。
 yeasen-z/leakgauge
vLLMのオフライン/サーバー検出パイプラインを備え、ログ確率に基づく軽量な挙動プローブをトレーニングすることで、LLMコンテキスト漏洩攻撃を検出します。
 pavel-odintsov/fastnetmon
非常に高速なDDoSセンサー(sFlow/Netflow/IPFIX/SPAN対応)
 tracebyte8/systrace
ptraceを使用してファイル、プロセス、ネットワーク、メモリのアクティビティをトレースするLinuxシステムコールモニター。名前空間分離と、行動ベースのセキュリティ解析のための機械学習分類を備えています。
 lethal-forensics/memprocfs-analyzer
MemProcFSを使用してWindowsメモリフォレンジックスおよびDFIRワークフローを自動化:YARA/ClamAVスキャン、プロセス異常検出、アーティファクト/ログ抽出。
 0x0allenace/soc-analyst-portfolio
私のSOC調査、脅威ハンティングプロジェクト、DFIRラボ、検知エンジニアリング、技術ブログ、そしてサイバーセキュリティ研究を紹介する厳選ポートフォリオです。
 ait-aecid/logdata-anomaly-miner
このツールはログデータを解析し、異常検知のための分析パイプラインを定義できます。限られたリソースと最低限の権限で分析を実行できるように設計されており、本番サーバーでの使用に適しています。
 kreotic/sentrygrid
ML駆動の脅威検出と継続的監視を実現するプラットフォームで、連邦政府のゼロトラストアーキテクチャ向けに構築されています。
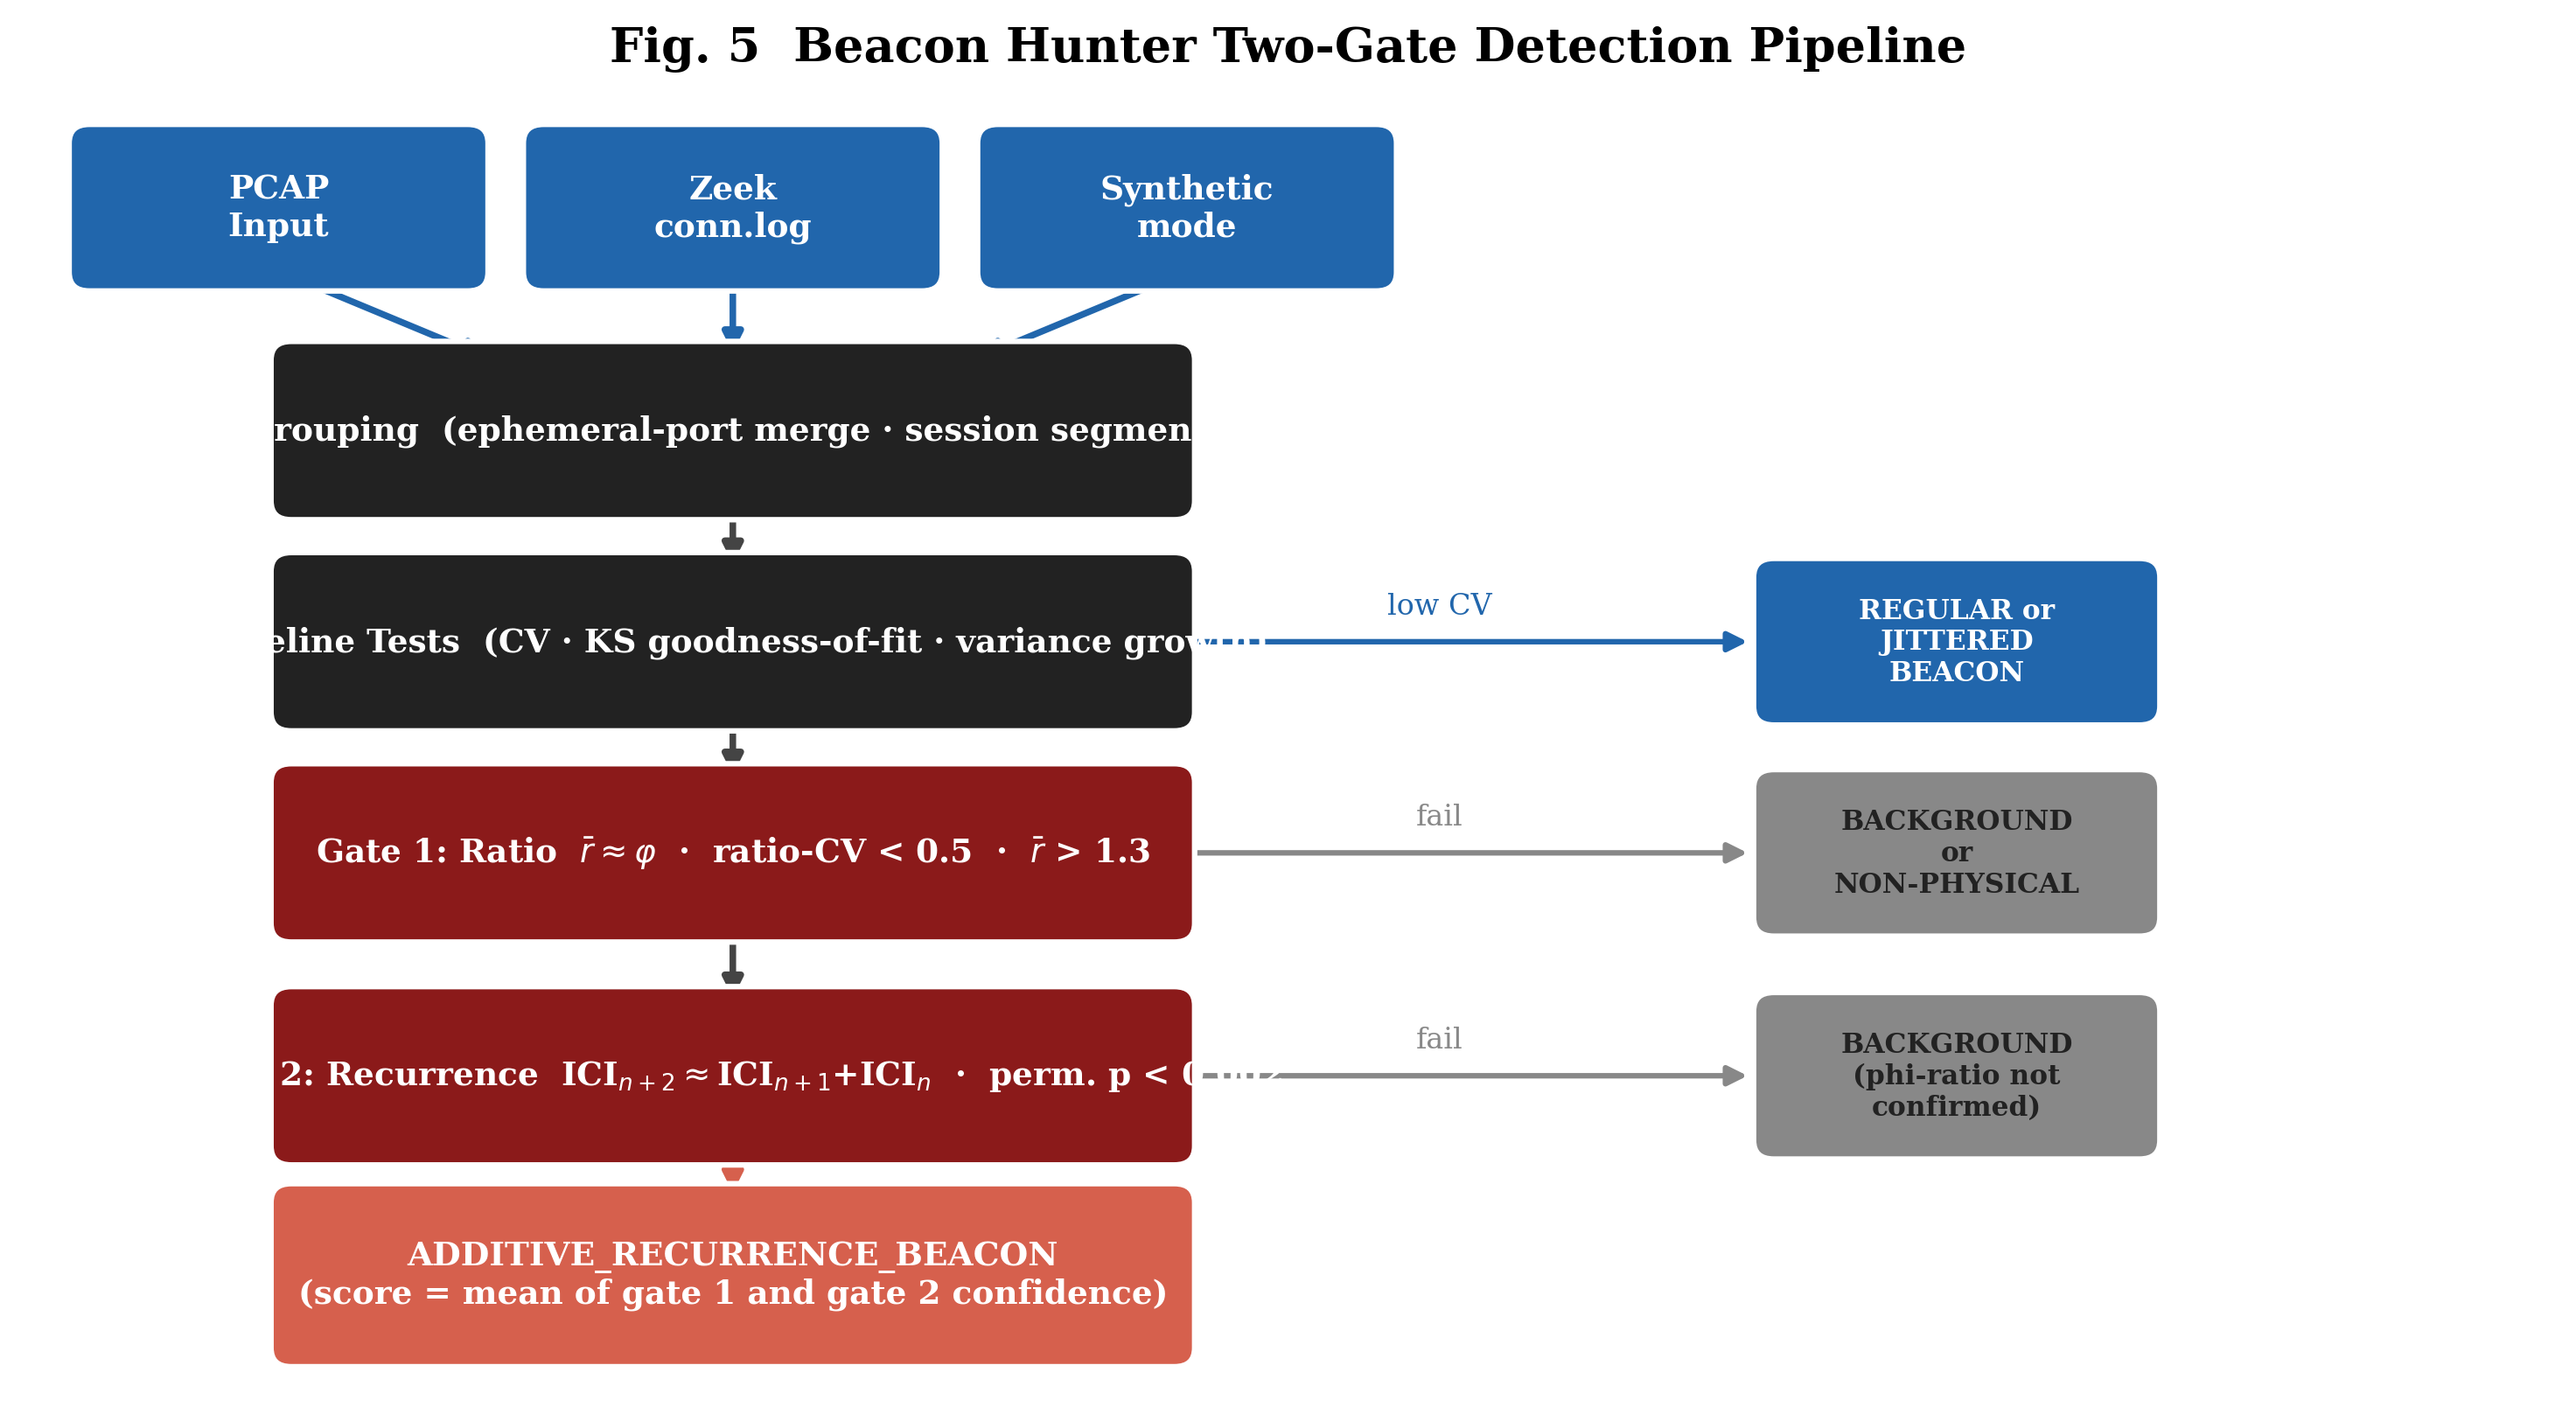 mrcord77/beacon-hunter
RITAおよび標準的な規則性ベースの検出器を回避するphi構造C2ビーコンを検出します。
 mattijsmoens/intentshield
エージェントの事前実行意図検証。AIが述べていることではなく、これから行おうとしていることを監査します。依存関係ゼロ、決定論的、ハッシュシールド。








