
 #1
 joehquak/mi8e5-unlocker-by-cve-2026-43499
マルチOS対応: MacOS/LinuxおよびWindows向けバージョン、英語に完全翻訳済み
 janewas/cve-2026-98260-vivo-gki-research
Research notes: porting CVE-2026-98260 to vivo/iQOO GKI 6.6.127 (no exploit code; coordinated disclosure planned)
 tea9/cve-2020-0096-strandhogg2
CVE-2020-0096-StrandHogg2 再現
 datfooldive/ghostlock-emerald
GhostLock (CVE-2026-43499) は、ブートローダーがロックされたPoco M6 Pro (emerald)向けのカーネルエクスプロイトです。
 b4sith-sec/gu3ssweak
モバイルセキュリティ研究とバグバウンティの練習のための意図的に脆弱なAndroidアプリ - OWASP Mobile Top 10
 nanoturtle1145/cve-2026-98260-uaf
CVE-2026-98260(posix-cpu-timers exec UAF)エクスプロイト研究:S9280 Android 14 GKI 6.1 — UAFトリガー + ゼロ書き込みプリミティブ + SELinux Permissive。引き継ぎドキュメントはHANDOFF.mdにあります。
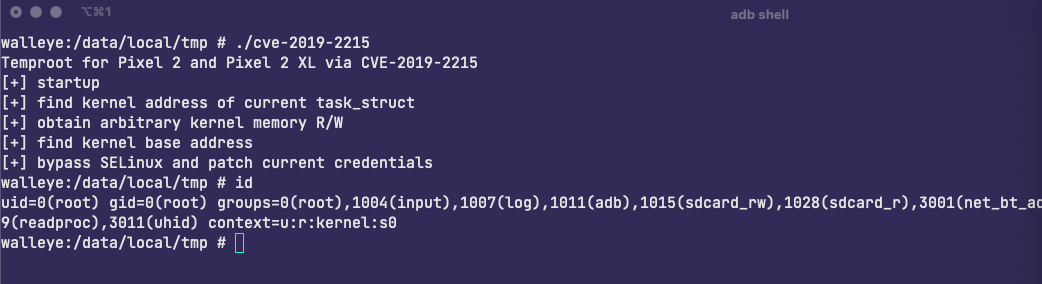 stevejubx/cve-2019-2215
Android カーネル脆弱性 (CVE-2019-2215) 一時 root 権限 PoC
 no-22-github/unplus
CVE-2026-43499 ブート毎のrootエクスプロイト — 中核ロジック (arm64 Android GKI 6.6)
 sorrow404null/cve-2026-43499-rmx5200
LD_PRELOADベースのpreload.soチェーンを使用して、CVE-2026-43499を介して一時的なrootアクセスを達成する、realme RMX5200向けAndroid 16ローカル権限昇格エクスプロイト。
 mobilehackinglab/cve-2026-0047-poc
CVE-2026-0047: ActivityManagerService.dumpBitmapsProto() における権限チェックの欠落 — 権限ゼロで実行中のすべてのアプリからUIビットマップを窃取可能 (Android 16 QPR2 Beta)
 demining/pixnapping-attack-on-android
Pixnapping攻撃:CVE-2025-48561の脆弱性を通じて秘密鍵とシードフレーズを侵害することは、ビットコインネットワークとAndroidインフラストラクチャに対する新たな重大な脅威を表しています
 sterrasec/apk-interceptor
倫理的ハッキング向けのAndroidディープリンク、Intent、WebViewブリッジ評価支援ツール
 wrlu/cve-2023-40130
CVE-2023-40130のPoC
 bartixxx32/cve-2026-43499-oneplus15
OnePlus 15上のAndroid 16ローカル権限昇格の教育用概念実証で、カーネルオフセット検出、ターゲット生成、LD_PRELOADベースのエクスプロイトビルドを備えています。
 qm4rs/cve-2026-0023-update-ownership-poc
CVE-2026-0023を実証する概念実証コード。Androidのアップデート所有権の信頼バイパスにより、アプリ更新時の所有権警告が抑制されます。この脆弱性の再現と調査のための3つのAndroidアプリが含まれています。
 re13orn/cve-2024-0044-exp
CVE-2024-0044 Androidの権限昇格を利用して任意のターゲットAppのサンドボックスファイルをダウンロードします。

 ykupriyanov/bakablocker
Stop Secret Phone Slowdowns & 24/7 Spyware in One Tap — Autonomous Local ADB Debloater & Background Jail (No PC, No Root, 100% Safe)









