
 #1

 amnestytech/inside-pegasus
WhatsApp Inc.およびMeta Platforms, Inc.対NSO Group訴訟において公開記録となった、NSO Groupの内部文書、製品資料、および宣誓証言を厳選したセット。
 mailinneberg/broadpwn
Broadpwn バグ (CVE-2017-9417)
 jianqiangzhao/cve-2016-2434
CVE-2016-2434 のエクスプロイト。Android mediaserver のバッファオーバーフローを利用し、巧妙に細工されたメディアファイルを介して任意のコード実行を可能にします。
 danieldev23/frida-ssl-bypass
AndroidアプリのSSL/TLS証明書ピンニングをバイパスするFridaツールキットで、Java TrustManager、OkHttp、Conscrypt、およびネイティブのOpenSSL/BoringSSLレイヤーをフックします。
 0xdad0/papimonitor
FridaベースのAndroidアプリ向けランタイムAPIモニターで、事前定義またはカスタムカテゴリにわたって、呼び出されたAPI、パラメータ、戻り値、呼び出し元をログ記録します。
 anonymous941/zygote-injection-toolkit
Android Zygote injection (CVE-2024-31317) を悪用するコマンドラインユーティリティ
 mobilehackinglab/cve-2026-28576-poc
Android 17のContacts ProviderにおけるSQLインジェクションの脆弱性を実証する教育用の概念実証で、ゼロ権限アプリが単一連絡先URIグラントを介して連絡先データベース全体を外部に持ち出せるようにします。
 google/permhash
Chromium 拡張機能と APK で宣言された権限をハッシュ化し、潜在的に悪意のあるパッケージ間でのクラスタリング、ハンティング、ピボッティングを可能にするフレームワーク。
 scs-labrat/android_autorooter
Android 12および13のアプリからCVE-2024-0044脆弱性をリモートで利用して機密ユーザーデータを流出させる。
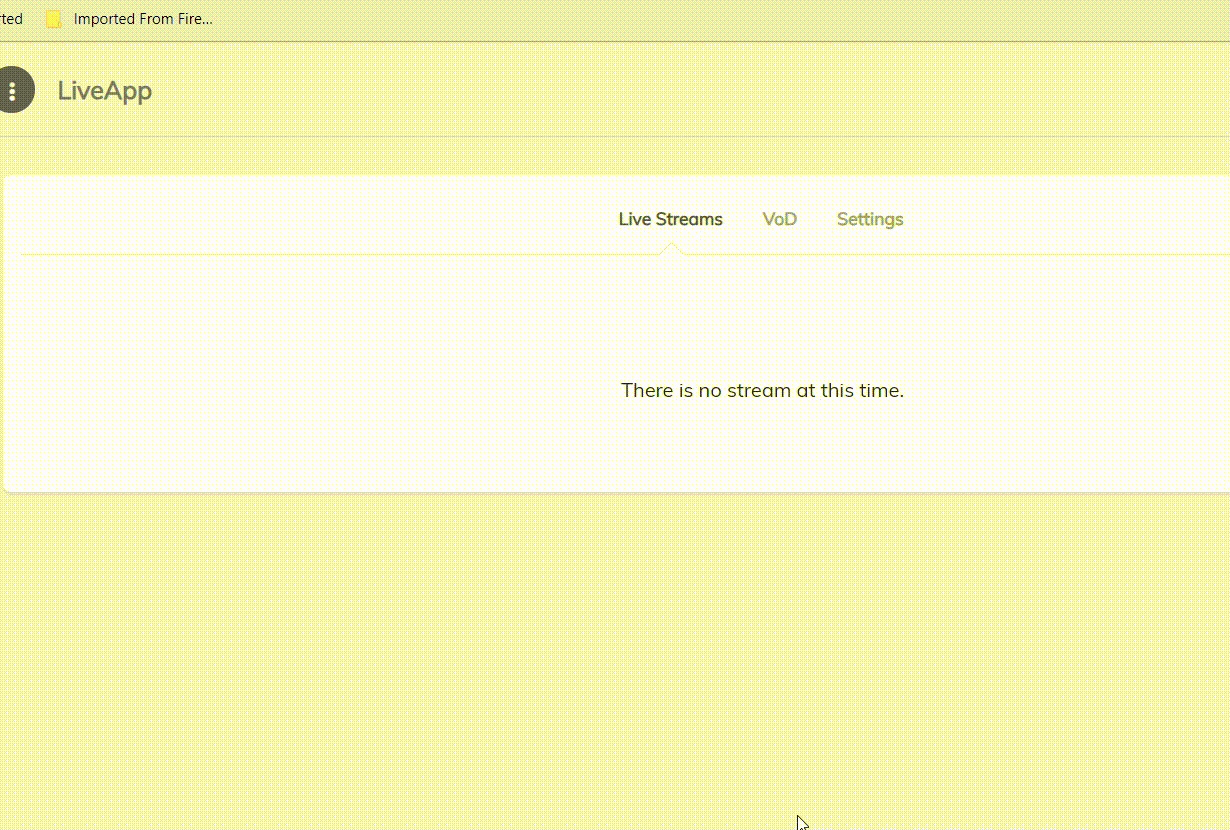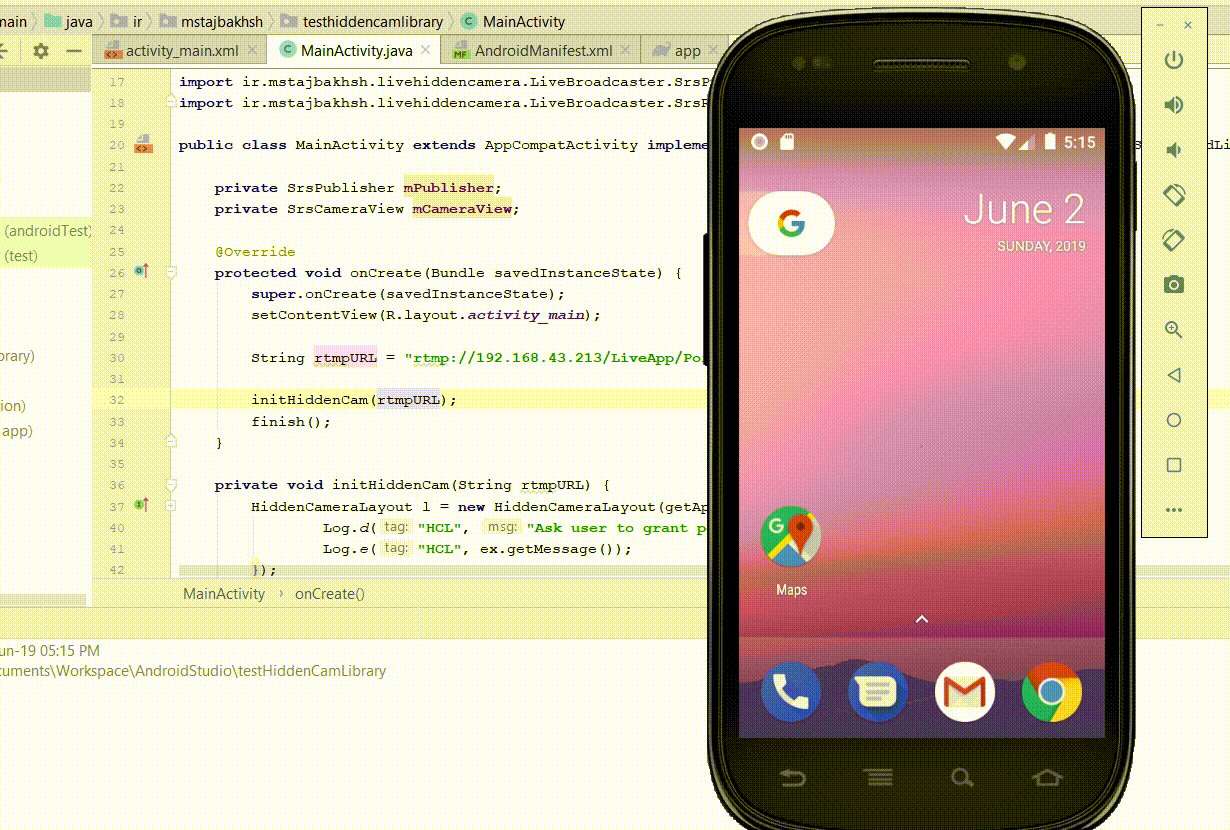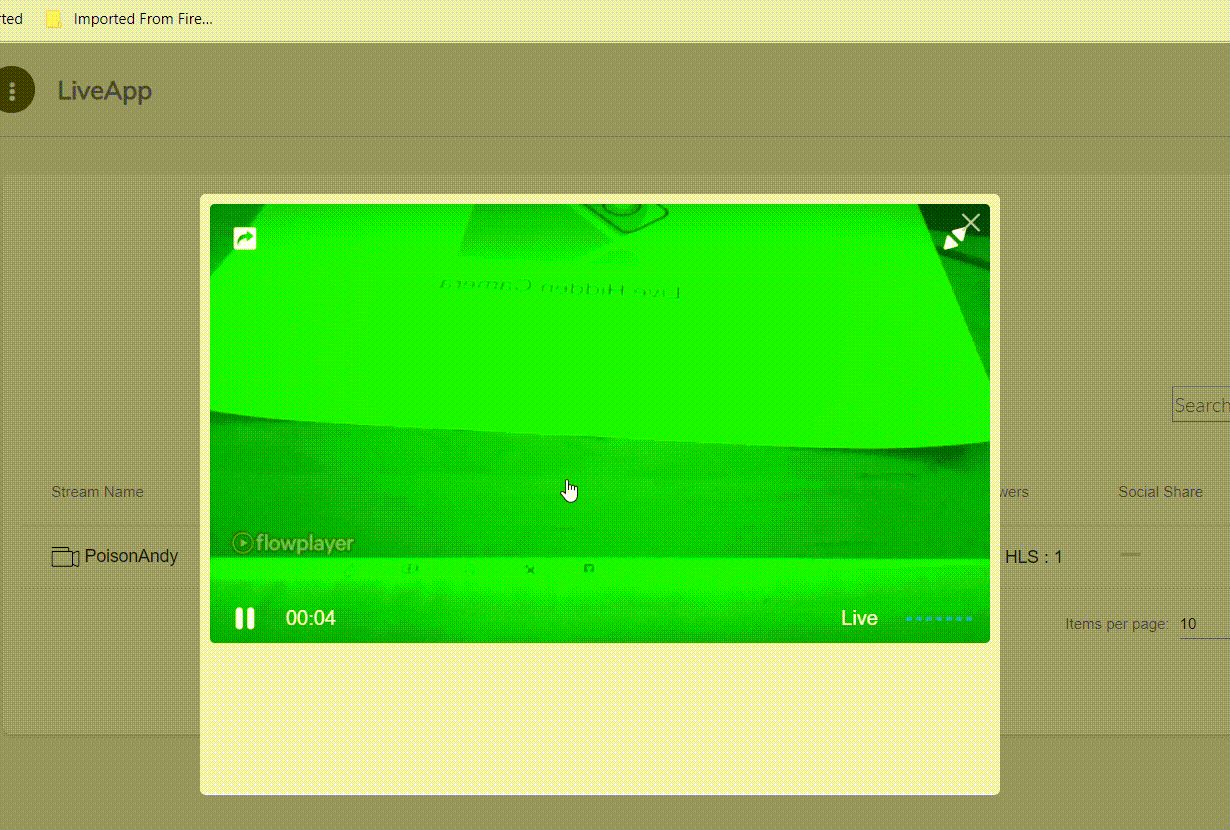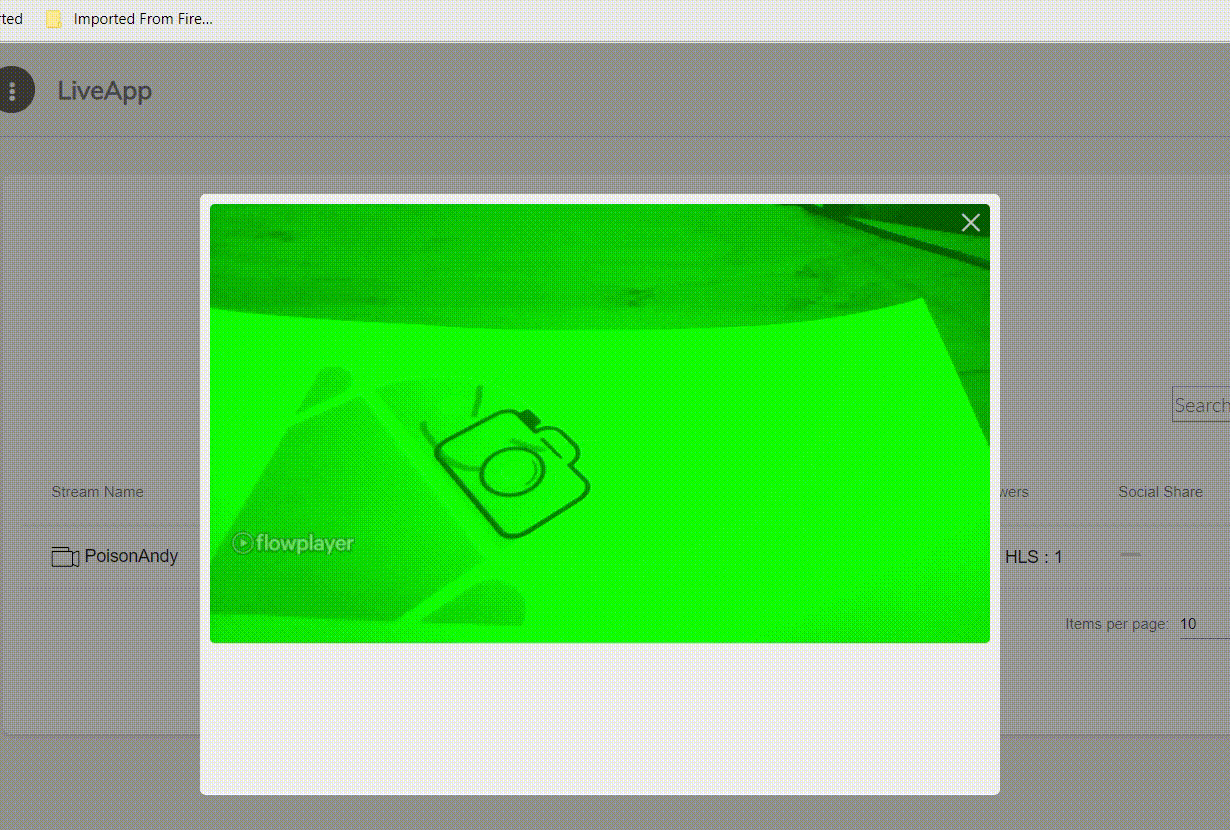 mirsamantajbakhsh/livehiddencamera
Live Hidden Cameraは、Android端末からプレビューを表示せずにライブビデオとオーディオを録画するライブラリです。
 takito1812/firestorepwn
fsp - APKを使用したFirestoreデータベース脆弱性スキャナー
 amrudesh1/morf
Mobile Reconnaissance Frameworkは、強力で軽量かつプラットフォームに依存しないオフェンシブモバイルセキュリティツールであり、ハッカーや開発者がモバイルアプリケーション内の機密情報を特定して対処するのに役立つように設計されています。
 leommxj/cve-2020-0022
CVE-2020-0022の概念実証エクスプロイト。Android Bluetoothスタックを標的とし、細工したL2CAPパケットを介してバッファオーバーフローを引き起こし、影響を受けるデバイス上でサービス拒否を発生させます。
 aancw/sslpindetect
SSLPinDetectは、Android APKを解析して、デコンパイルされたコード内の既知のパターンをスキャンすることでSSLピンニングの実装を検出するツールです。これは、セキュリティ研究者やペネトレーションテスターがモバイルアプリケーションで使用されるSSLピンニングメカニズムを特定するのに役…
 deemoun/pulseapk
PulseAPKは、apktoolおよびuber-signer向けのWPFフロントエンドで、ドラッグアンドドロップ対応、ライブ逆コンパイル出力、smali解析、統合されたAPK再構築と署名を備えています。
 laginimaineb/cve-2016-2431
Qualcomm TrustZone カーネル特権昇格
 crissyfield/super-trouper
MCPサーバーは、コーディングエージェントがデバイスに接続し、プロセスを検査し、セッションを管理し、JavaScriptスクリプトをロードするためのツールとしてFridaインストルメンテーションを公開します。









