#1
 hamz-a/frida-android-libbinder
Android libbinderトラフィックを表示するためのPoC Fridaスクリプト
 0x742/noia
モバイルアプリケーションのサンドボックスを閲覧し、SQLiteデータベースやバイナリファイルをプレビューし、Fridaインストゥルメンテーションを介してアプリデータをダウンロードするためのWebベースのツール。
 retme7/cve-2014-4322_poc
権限を取得:system -> root、https://github.com/retme7/CVE-2014-7911_poc の一部として
 t0thkr1s/frida
Fridaスクリプトによるモバイルアプリケーションの動的解析。
 nccgroup/conscrypttrustusercerts
Android 14向けMagiskモジュール。ユーザーがインストールしたCA証明書をシステムのConscryptトラストストアに追加し、Burp SuiteなどのプロキシツールによるHTTPS傍受を可能にします。
 sectestannaquinn/cve-2026-0073-android-adbd-authentication-bypass-poc
CVE-2026-0073の概念実証エクスプロイト。Android ADB認証バイパスにより、ネットワーク攻撃者がADB over TCPが有効なデバイスに接続できるようになります。Android 14でテスト済み。
 lntrx/cve-2021-28663
CVE-2021-28663 の概念実証エクスプロイト。Mali GPU Android カーネルドライバの設計上の欠陥で、メモリエイリアスとエビクション操作を介して任意読み取りを可能にします。
 quarkslab/cve-2020-0069_poc
MediaTek Android デバイスにおける CVE-2020-0069 の概念実証エクスプロイトで、カーネルメモリの読み書きとシステムコールフックを可能にし、権限昇格を実現します。
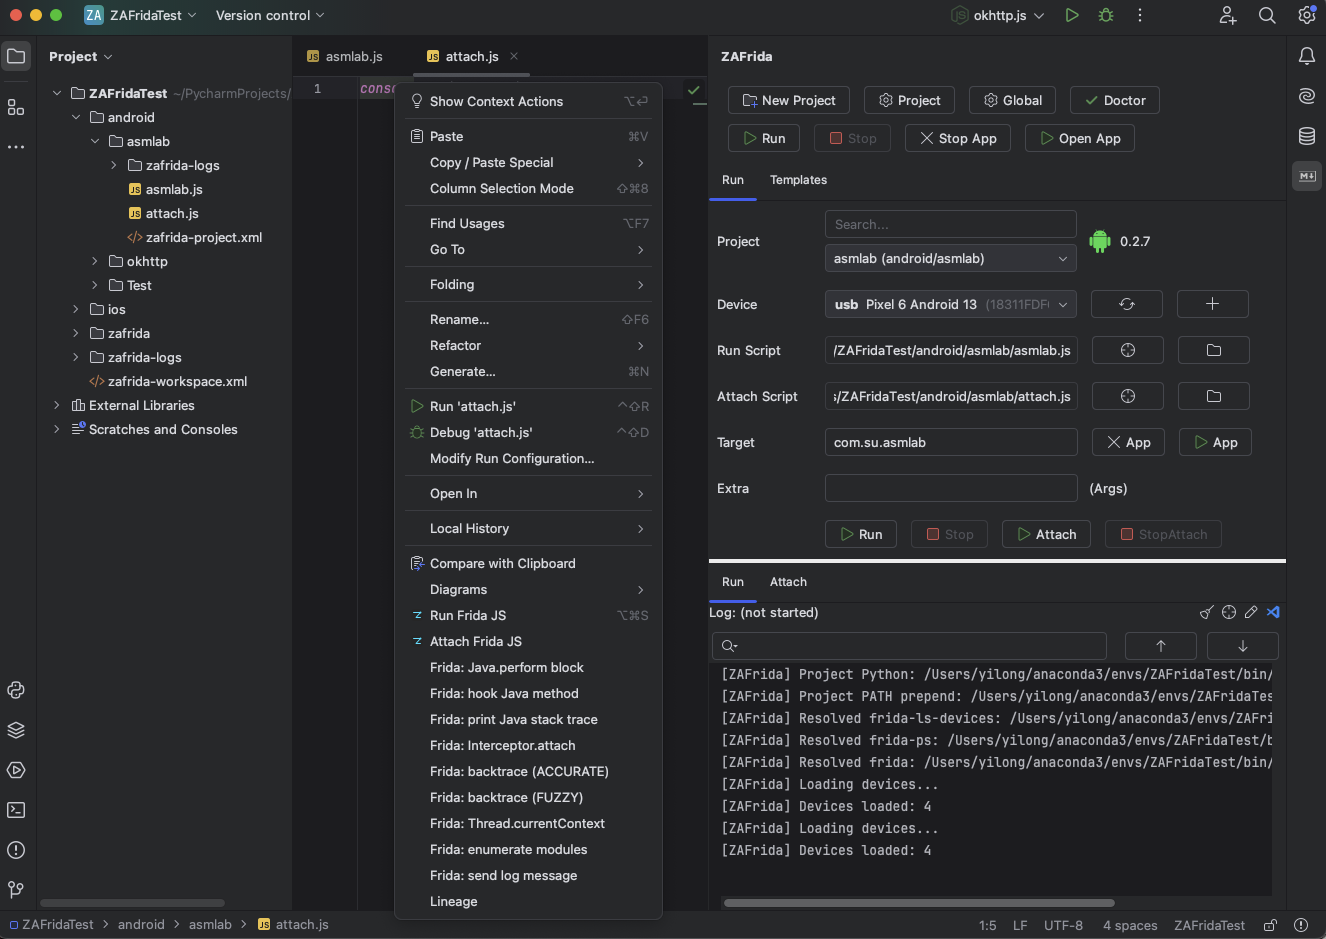 yilongmd/zafrida-ui
PyCharm / JetBrains IDE 内の Frida UI ツールウィンドウ。
 hyblove/iqoo-temp-root
vivo/iQOO 一時 root ツールボックス (アンロック不要の一時root, CVE-2026-43499) - ソースコードとスクリプト
 kalilinux/nethunter/build-scripts/kali-nethunter-installer
Android上にモバイルペネトレーションテスト環境を展開する、フラッシュ可能なインストーラーZIPをビルドします。カーネルブートパッチ、rootfs統合、TWRP/Magiskフラッシュ対応を含みます。
 google/permhash
Chromium 拡張機能と APK で宣言された権限をハッシュ化し、潜在的に悪意のあるパッケージ間でのクラスタリング、ハンティング、ピボッティングを可能にするフレームワーク。
 viralsecuritygroup/knoxout
KNOXout(CVE-2016-6584)のPoC - Samsung KNOX保護を回避し、Samsung Galaxy S6 Android デバイスをroot化する。
 tamirzb/cve-2021-1961
CVE-2021-1961 用のエクスプロイトコード
 dzmitry-savitski/android-pentest-tool
Kali Linux用Androidペネトレーションテストツール
 alephsecurity/initroot
Motorola Untethered Jailbreak: CVE-2016-10277を悪用したセキュアブートおよびデバイスロックのバイパス
 michalbednarski/resourcepoison
CVE-2025-22441のライトアップとエクスプロイト:Androidでインストール済みアプリからSystemUIプロセスへの権限昇格。信頼されていないApplicationInfoがLoadedApkに渡されることが原因。