#1

 bluefrostsecurity/cve-2020-0041
Android BinderのバグCVE-2020-0041に対するエクスプロイト
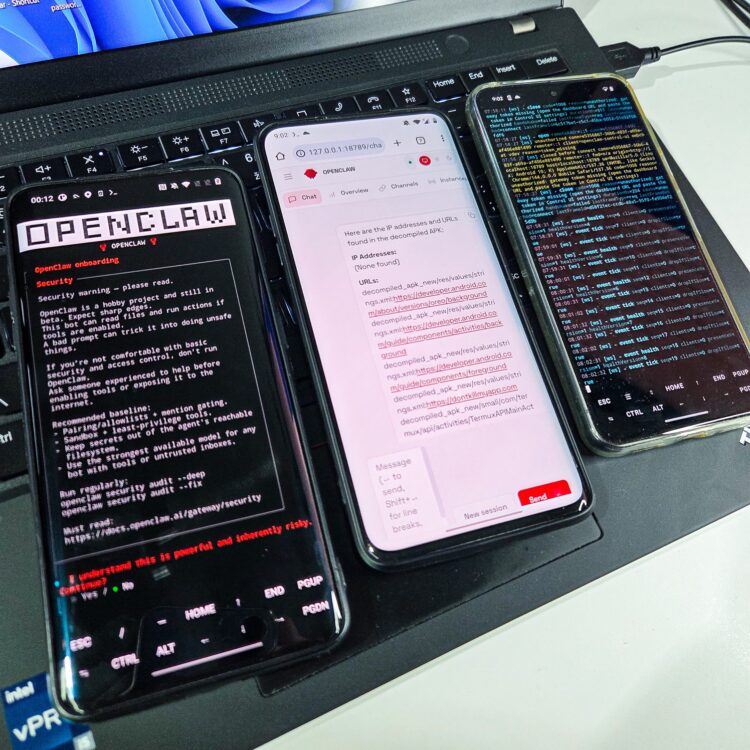 androidmalware/openclaw_termux
Android端末にOpenClawをインストールし、WhatsApp経由で制御する方法
 t0thkr1s/allsafe-android
意図的に脆弱性を持たせたAndroidアプリケーション。
 farazsth98/chronomaly
CVE-2025-38352 に対する Android カーネルエクスプロイト。以前、実環境(in-the-wild)での悪用が確認されています。脆弱な x86_64 Linux カーネル v5.10.x を標的とします。
 zhuowei/cheese
CVE-2025-21479 の概念実証、だと思う
 flankerhqd/jebmcp
JEB Pro用のMCPサーバープラグイン。APKリバースエンジニアリング時にAI支援の逆コンパイル、メソッド/フィールドの検査、自動リネームを実現します。
 secure-system/insular
ビッグブラザーアプリを隔離しよう https://secure-system.gitlab.io/Insular/
 jduck/cve-2015-1538-1
CVE-2015-1538-1 用の Python エクスプロイト。Stagefright の 'stsc' MP4 アトム整数オーバーフローを標的として、Android デバイス上でリモートコード実行とリバースシェルを実現します。
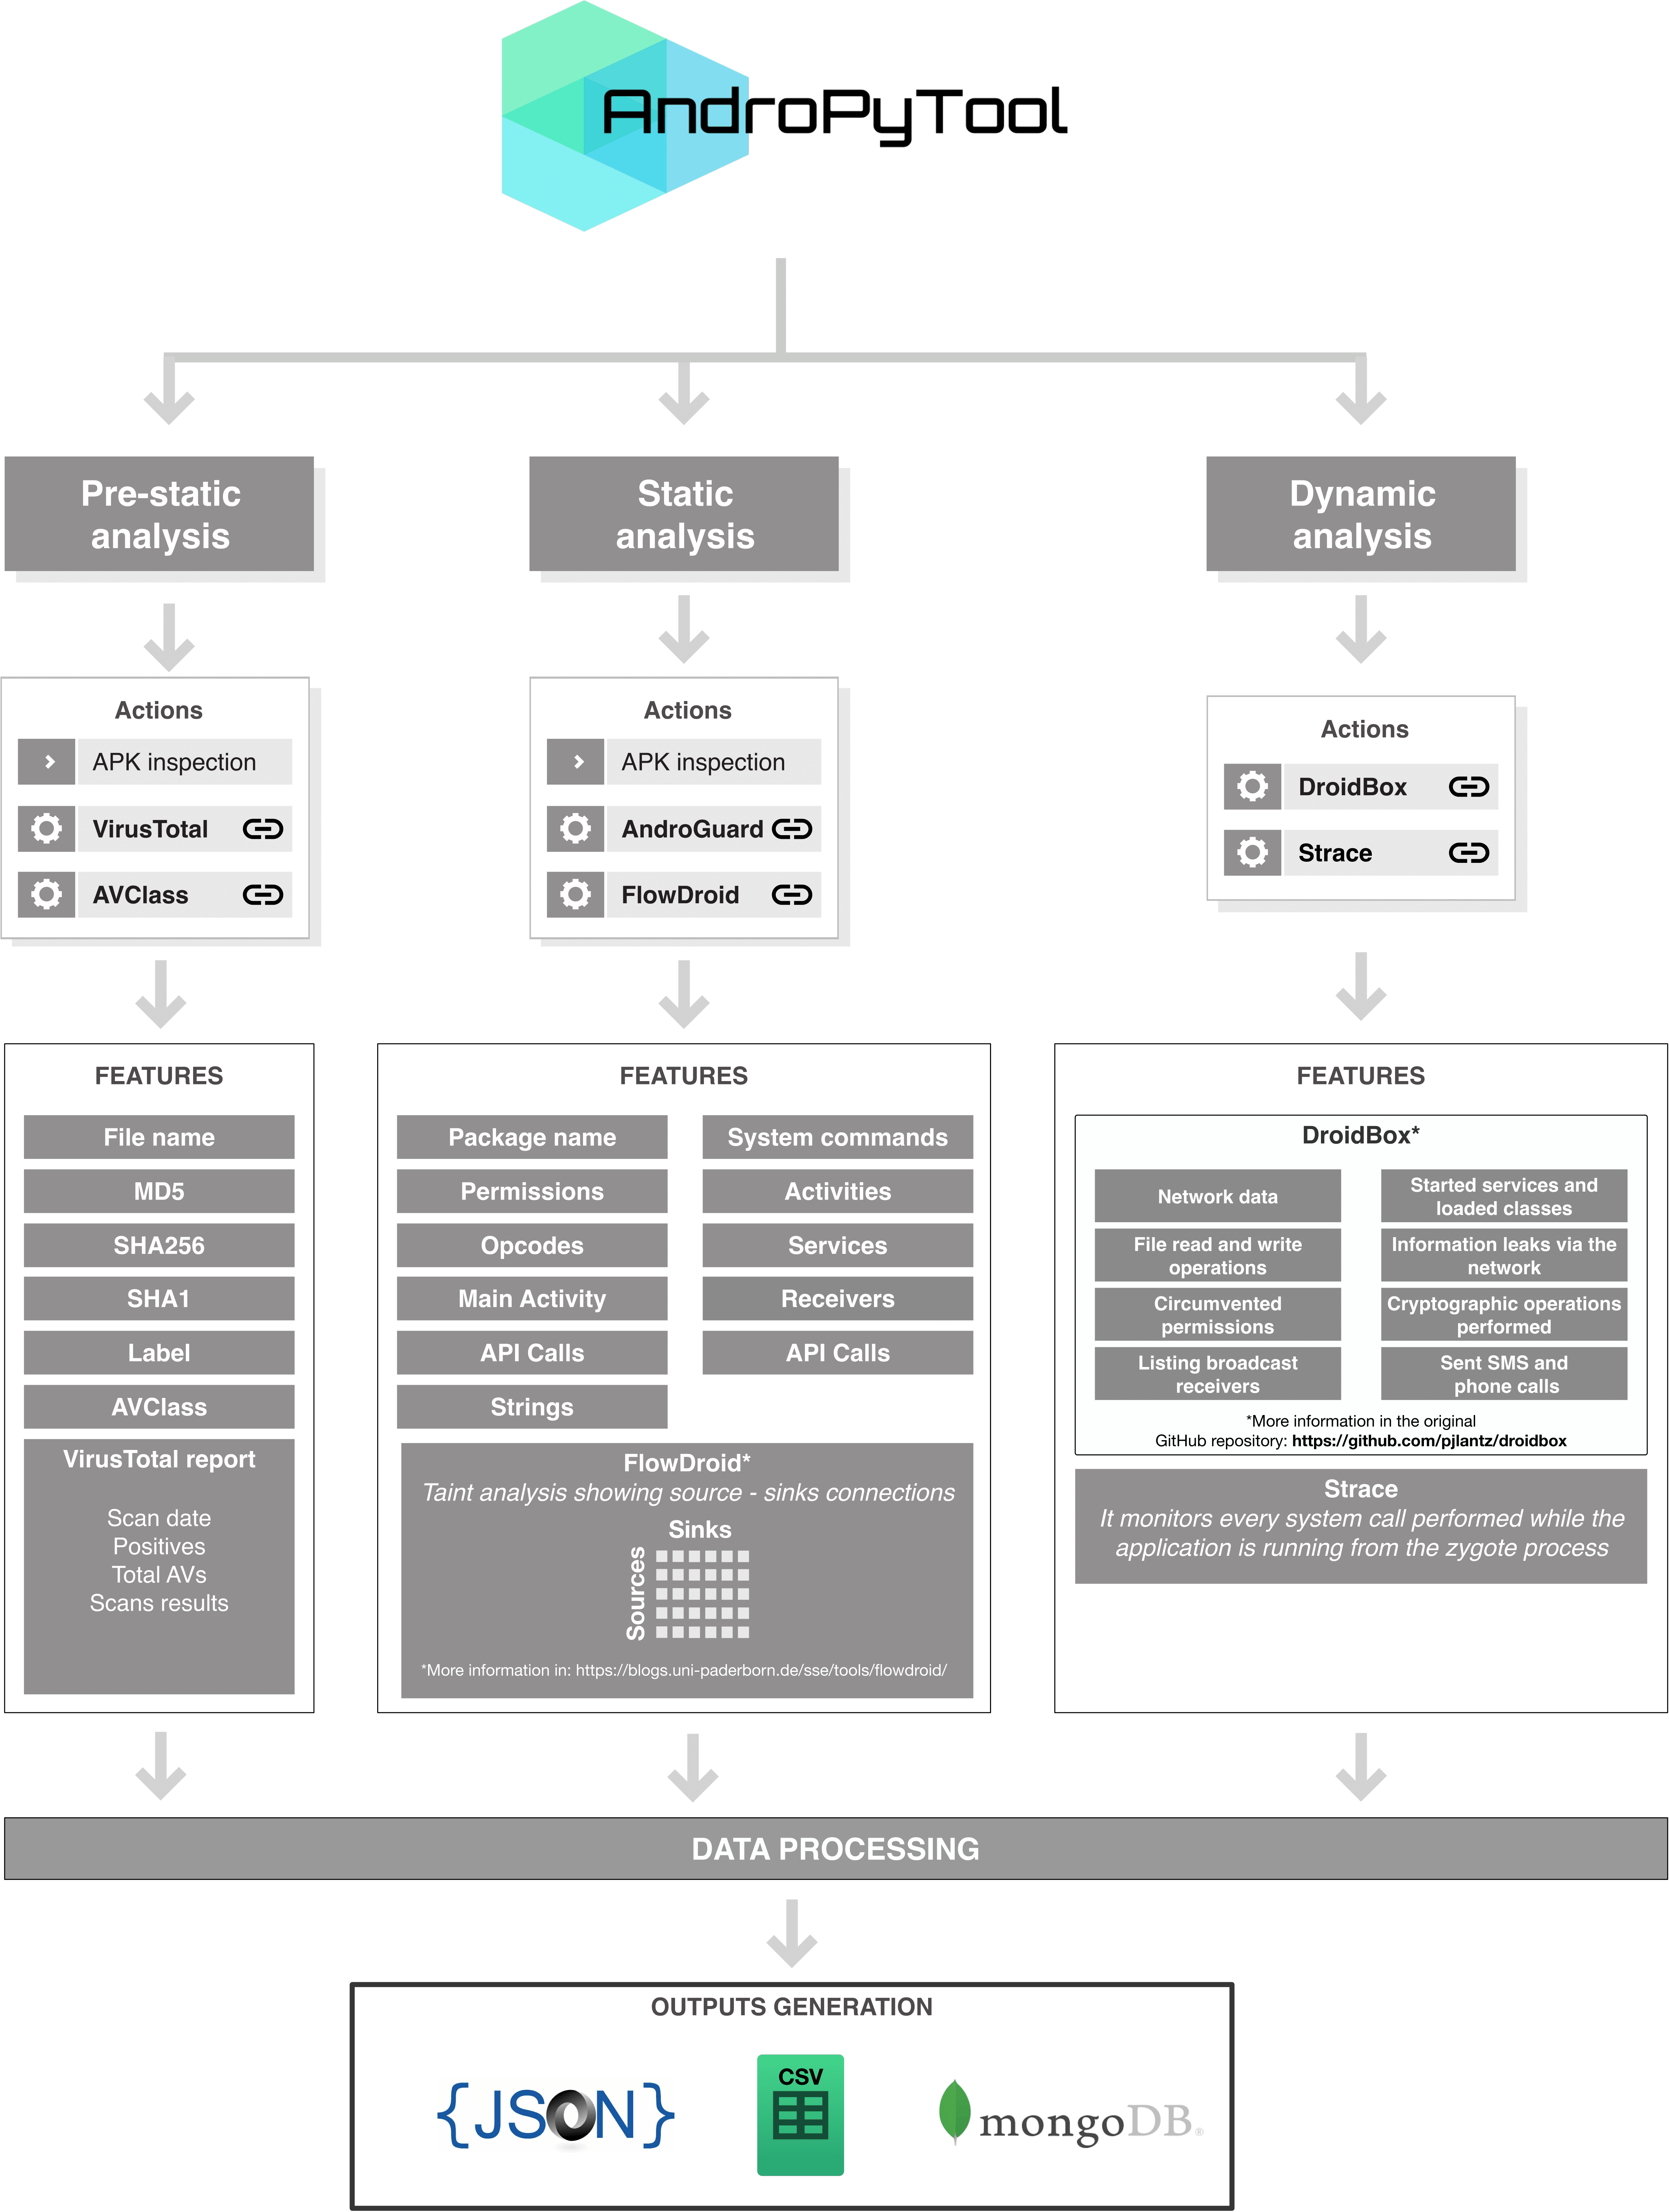 alexmyg/andropytool
Androidアプリケーションから静的および動的特徴を自動抽出するためのフレームワーク
 ernw/androtickler
Androidアプリ向けのペネトレーションテストおよび監査ツールキット。

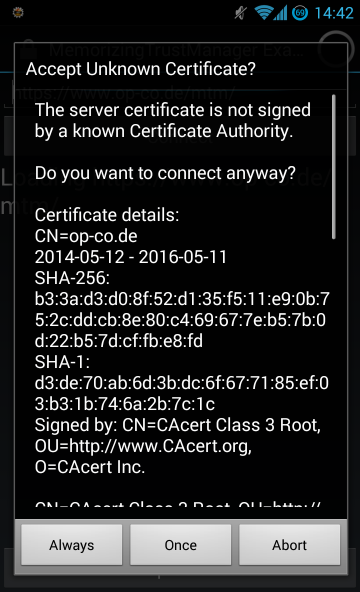 ge0rg/memorizingtrustmanager
Android Java用の「プラグイン」で、SSL証明書についてユーザーに確認を求めることを可能にする
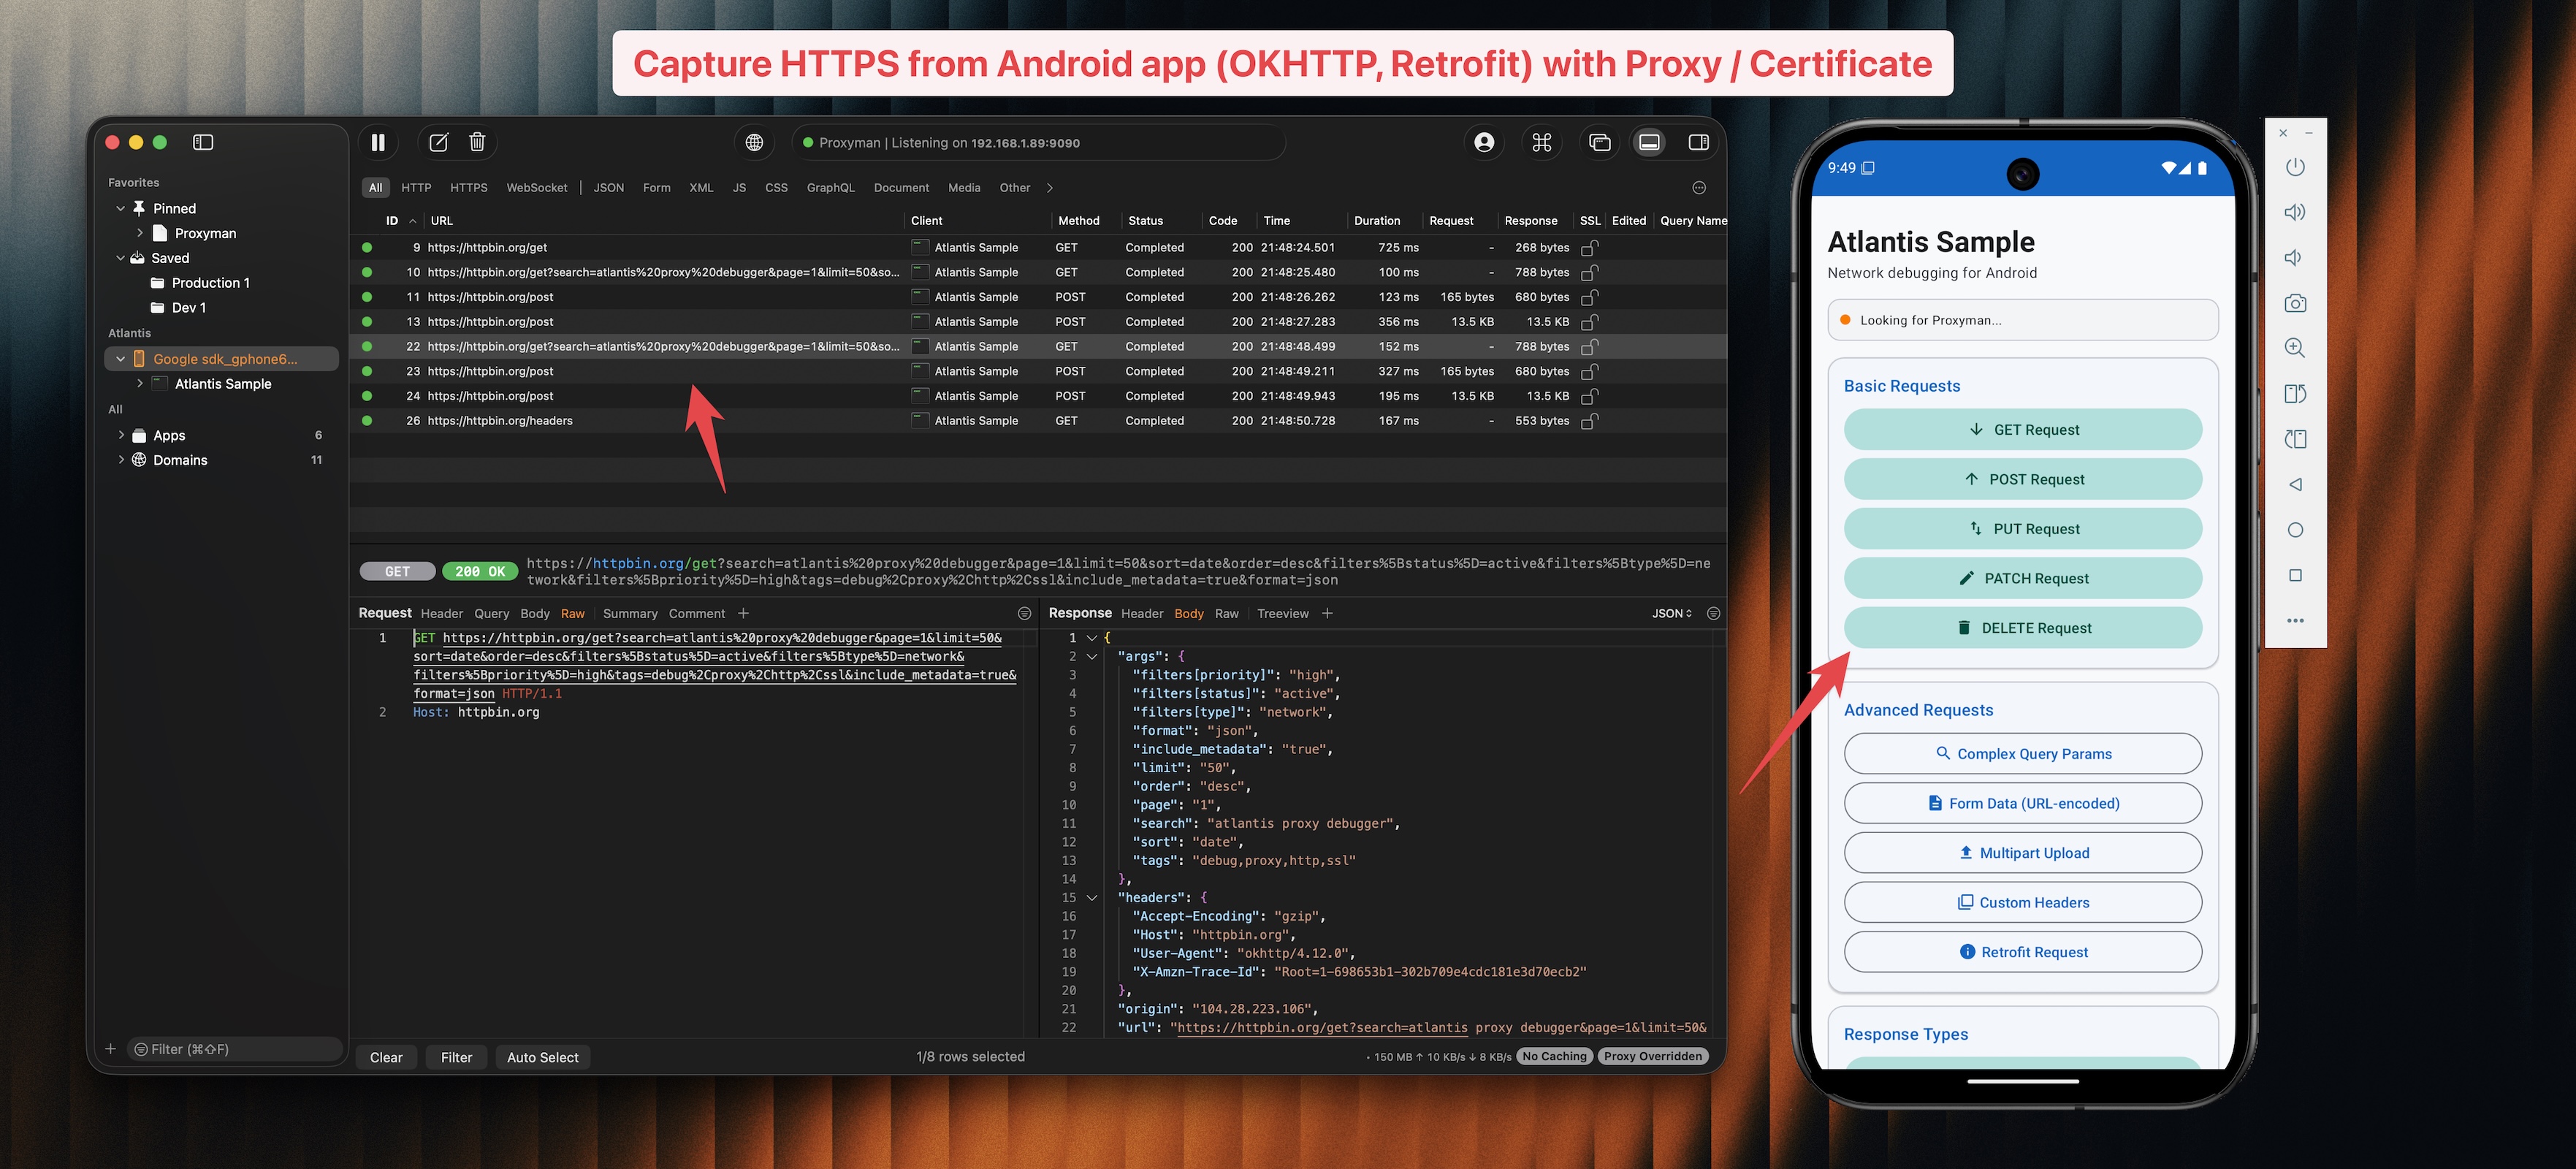 proxymanapp/atlantis-android
AndroidアプリのHTTP/HTTPSトラフィックをキャプチャし、Proxymanに送信してデバッグします。
 santoku/santoku-linux
モバイルセキュリティ、マルウェア解析、フォレンジック向けLinuxディストリビューション
 rovellipaolo/ninjadroid
Android APKパッケージの忍者リバースエンジニアリング
 monkeylord/xposedfridabridge
Xposedフレームワークをインストールせずに、XposedBridgeを実装し、XposedモジュールをロードするFridaスクリプト。