
 #1
AndroidアプリとAndroid OSのペネトレーションテスト、リバースエンジニアリング、および保護に焦点を当てたツール。
Kitploit おすすめ

 droid-ash/finalrun-agent
AI駆動のCLIで、自然言語を使ってAndroidおよびiOSアプリをテストします。エミュレーター/シミュレーター上でエンドツーエンドテストを生成、実行、修正し、合格/不合格レポートと動画ログを提供します。
 globalpolicy/phonemonitor
Androidデバイス向けリモート管理ツール
 android1500/androidfaker
Android Faker は、デバイス ID の値を偽装するシンプルな Xposed モジュールです。Android 8.1+ をサポートしています。
 mpast/mobileaudit
Android APK向けのSASTおよびマルウェア解析を実行するDjangoアプリケーション
 maddiestone/conpresentations
カンファレンス発表のスライドデッキ
 pixel-props/build.prop
自分だけのsystem.propを構築するためのBashスクリプト
 0xbinder/cve-2024-0044
CVE-2024-0044: "run-as any app" 高深刻度の脆弱性、Android バージョン 12 および 13 に影響を与える
 cyb0r9/androspy
自動化されたAndroidバックドア生成ツール。暗号化、IPポイズニング、Metasploitペイロード統合を備え、侵入テストやレッドチーム運用向け。
 flankerhqd/vendor-android-cves
Android ベンダー CVE の私の POC のコレクション
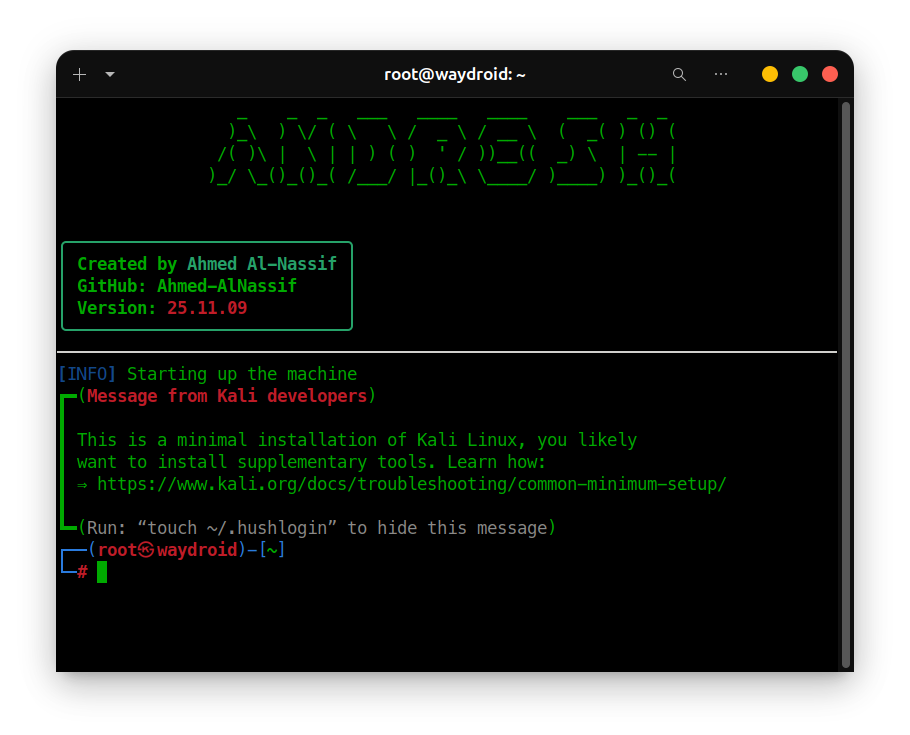 ahmed-alnassif/androsh
AndroSH No-Root Android上のマルチディストロLinux(Shizuku/ADB経由) - Arch, Fedora, Alpine, Debian, Ubuntu, Kali, Void, Manjaro, OpenSUSE &…
 sarabpal-dev/ionstack-s22u
Samsung Galaxy S22 Ultra(Android 5.10 カーネル)向け CVE-2026-43499 完全エクスプロイトチェーン
 huntoai/rdroid
[Android RAT] PHPインターフェースを使用してAndroidスマートフォンをリモート管理
 barghest-ngo/mesh
暗号化されたピアツーピアのメッシュVPNで、リモートモバイルフォレンジックを実現。ワイヤレスADBおよびlibimobiledeviceの取得、ネットワーク監視、侵入検知をNATやファイアウォールを越えて可能にします。
 muellerberndt/apkx
複数のバックエンドを使用したワンステップAPK逆コンパイル
 0xkol/badspin
Bad Spin: Android Binder 権限昇格エクスプロイト (CVE-2022-20421)
 bluefrostsecurity/cve-2020-0041
Android BinderのバグCVE-2020-0041に対するエクスプロイト
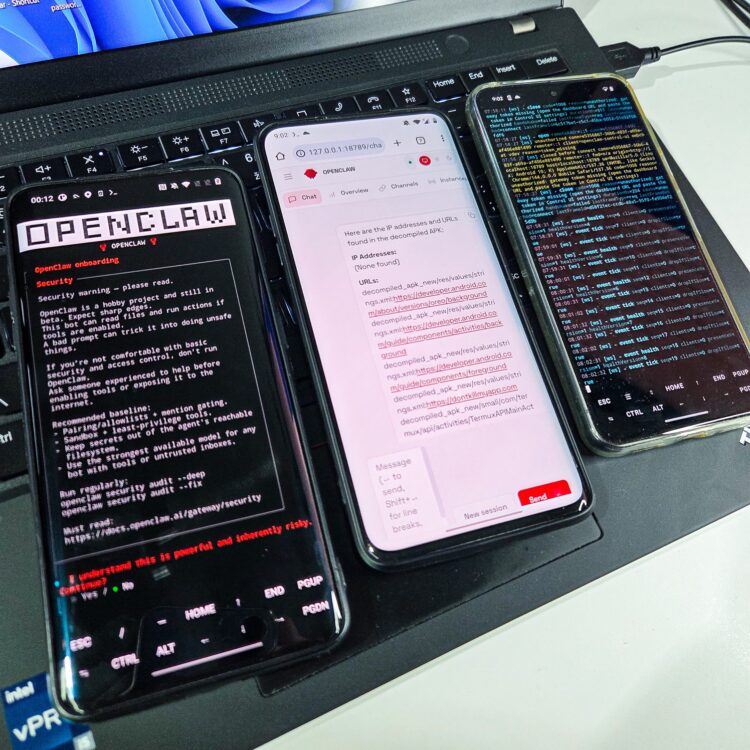 androidmalware/openclaw_termux
Android端末にOpenClawをインストールし、WhatsApp経由で制御する方法
 t0thkr1s/allsafe-android
意図的に脆弱性を持たせたAndroidアプリケーション。








