
 #1
AndroidアプリとAndroid OSのペネトレーションテスト、リバースエンジニアリング、および保護に焦点を当てたツール。
Kitploit おすすめ
 theandersmadsen/humane-aipin-ghostlock
CVE-2026-43499に対する、ガードされたソースのみのHumane AI Pin root PoC
 devrodt2/cve-2026-28609-matroska-pcm-oob
CVE-2026-28609の概念実証および計測可能な再現ハーネス。これはAndroidのMatroskaExtractorにおける境界外書き込みであり、ビッグエンディアンPCMオーディオトラックを含む細工されたWebMファイルを介して到達可能です。
 minanagehsalalma/zte-smartlife-app-pwned
ZTE SmartLifeのセキュリティ脆弱性によりアカウント乗っ取りが可能に:Google Playでの10万件以上のダウンロードとCVE-2026-86552からCVE-2026-86555。
 anksgls-sj/-help-vivo-y200i-5.10.218-gki-cve-2026-43499-stack-reclaim-reaches-0x300-need-0x318
CVE-2026-43499(GhostLock)vivo Y200i Android 14 におけるカーネル UAF に関する調査ノートと PoC 開発。futex PI チェーンのスタック再利用プリミティブとフレームレイアウトの制約を扱う。
 danieldev23/frida-ssl-bypass
AndroidアプリのSSL/TLS証明書ピンニングをバイパスするFridaツールキットで、Java TrustManager、OkHttp、Conscrypt、およびネイティブのOpenSSL/BoringSSLレイヤーをフックします。
 rmdycz/k80pro-miro-cve-2026-64560
RedMi K80pro miro OS 3.0.304.0向けのデバイスバインド型CVE-2026-64560適応
 muhamadrifkii/cve-2026-43499-poco-x3-gt
POCO X3 GT Androidデバイス上のCVE-2026-43499を標的とした概念実証エクスプロイトで、脆弱性とその影響を実証します。
 google/artemis
ADB経由で実機を操作し、Logcatとスクリーンショットを取得し、AI IDEやCIテストパイプライン向けにMCPサーバーを公開する、自然言語によるAndroid自動化エージェント。
 ramenfast/zenfone9-root
ブートローダーロックされたASUS Zenfone 9上で、CVE-2025-21479とperfベースの物理アドレスリークを利用して一時的なroot(uid 0)を取得する。GPLv3。
 cxlfhx/ghostlock-pfem10
GhostLock(CVE-2026-43499 / IonStack)OPPO Find X5 Pro(PFEM10)向けリサーチ:エクスプロイトチェーン、進捗、ブロッカーログ、OPPO 5シリーズカーネルノート
 imeiplus/galaxy-a37-root
Samsung Galaxy A37(A376BXXS4AZG4、カーネル 6.1.138-android14-11)向けの CVE-2026-43499 エクスプロイトペイロード
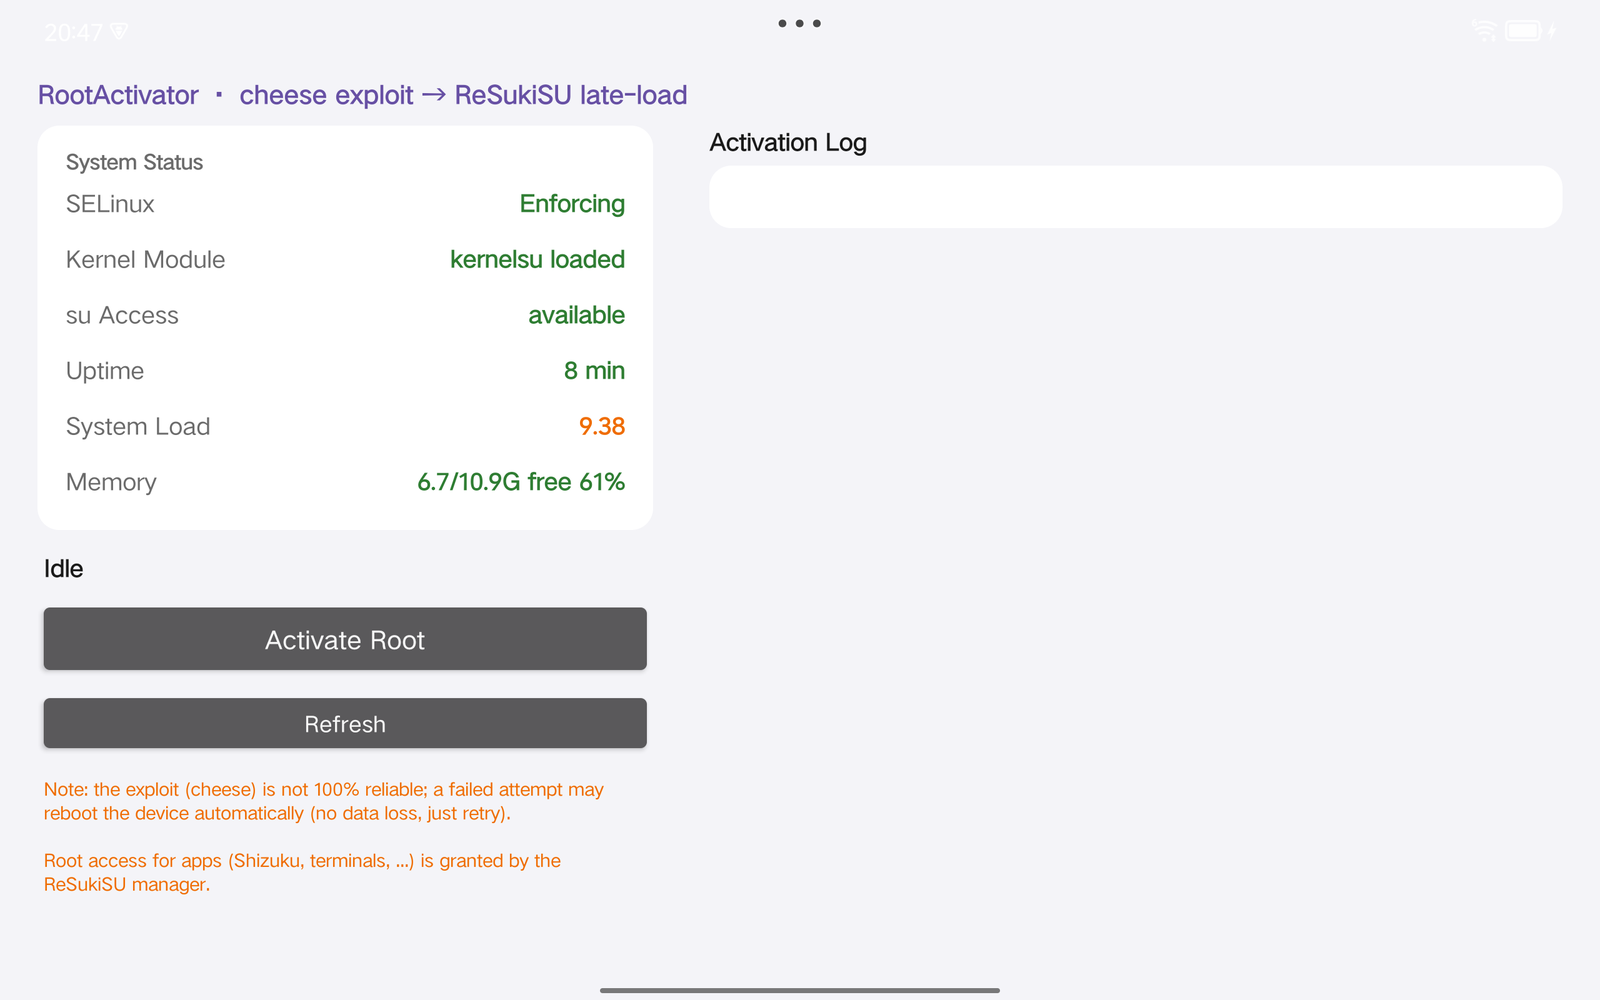 xjoker/lenovo_y700_tb320fc_on_cve-2025-21479
Lenovo Legion Y700 2023 (TB320FC) 向けのインメモリカーネル特権昇格。Qualcomm Adreno GPU の SMMU 脆弱性 CVE-2025-21479 を悪用し、ReSukiSU による root 管理を行う。
 huaguiqi/asus-i005-cve-2026-43499
CVE-2026-43499(GhostLock)の ASUS ROG Phone 5S 向け適応 — UAF トリガー + pselect スタック再利用、KASLR リークをブロック
 redzrush101/zte-blade-v40-vita-unlock
CVE-2022-38694 を利用した ZTE Blade V40 Vita (P606F02 / Unisoc UMS9230 / UFS) のブートローダー解除 - Linux スクリプト、FBE 解除後ハング修正、そして誰も文書化していない2つの罠
 hui191/cve-2026-43499-aak-an00
Honor WIN RT (AAK-AN00) CVE-2026-43499 一時的root - 調査ノート
 1ndevelopment/ghostlock-s26
GhostLock(CVE-2026-43499)Galaxy S26シリーズ向けアプリ
 funfactor1/cve-2026-82090-18-years-all-versions-cvss-9.2-critical-the-pocket-forever-day
CVE-2026-82090 · CVSS 9.2 クリティカル · Mozilla Pocket における 0-click ストアド XSS — 全バージョン (v0 → v8.33.0.0) · 18年間の forever-day · パッチなし · MITRE 公開
 kurtulusakyuz/ionstack_s21
Samsung Galaxy S21 を対象とした CVE-2026-43499 のエクスプロイトチェーン研究








