
 #1
AI駆動の逆コンパイル、バイナリ解析、コード要約、マルウェア解析ツール。
Kitploit おすすめ
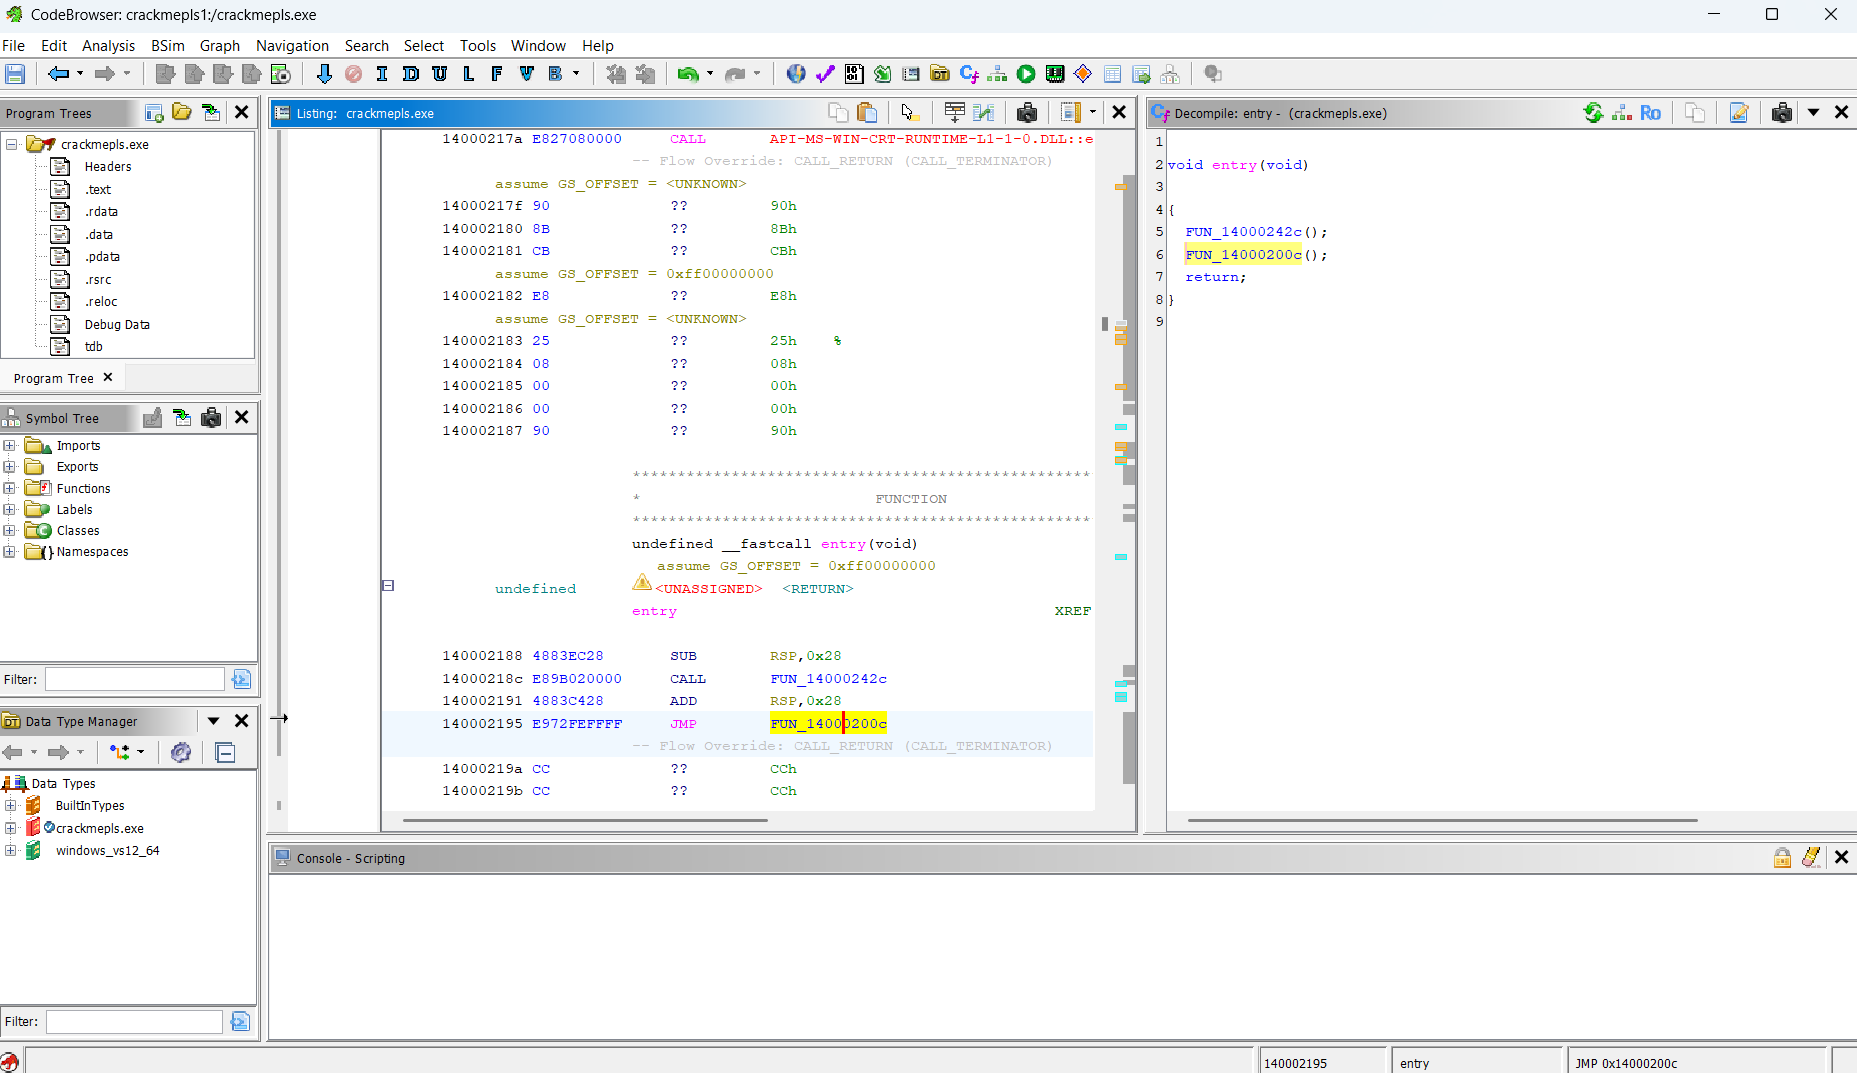
 markoglasgow/gemma_crackme_tutorial
GoogleのGemma 4 E4BローカルAIモデルを使用してGhidraでWindowsのクラックミーをリバースエンジニアリングするためのステップバイステップのチュートリアル。ローカル推論のセットアップと自動的な関数/変数のリネーミングを含む。
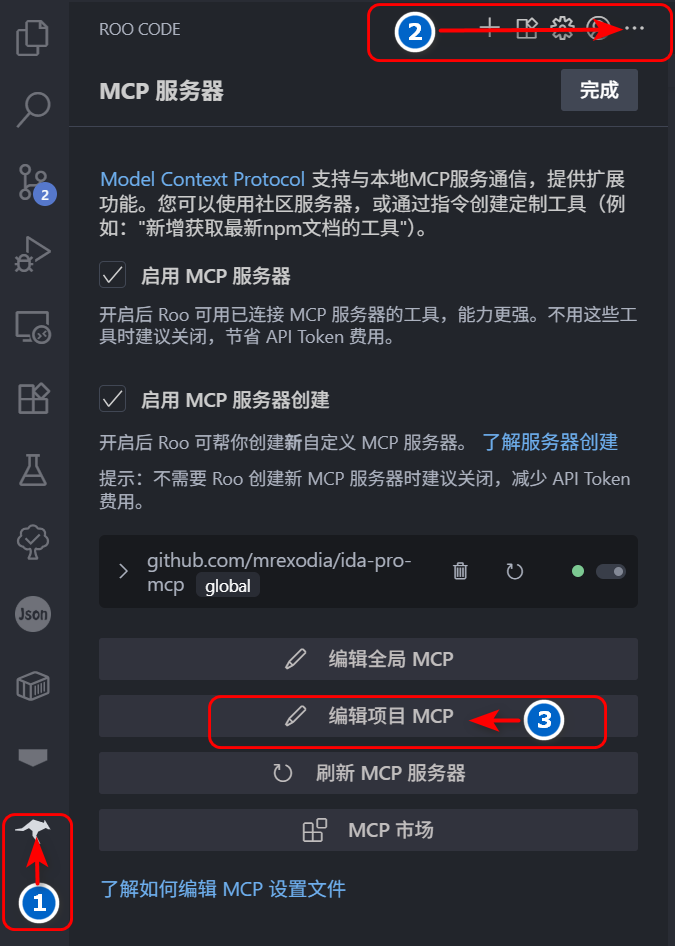 flankerhqd/jebmcp
JEB Pro用のMCPサーバープラグイン。APKリバースエンジニアリング時にAI支援の逆コンパイル、メソッド/フィールドの検査、自動リネームを実現します。
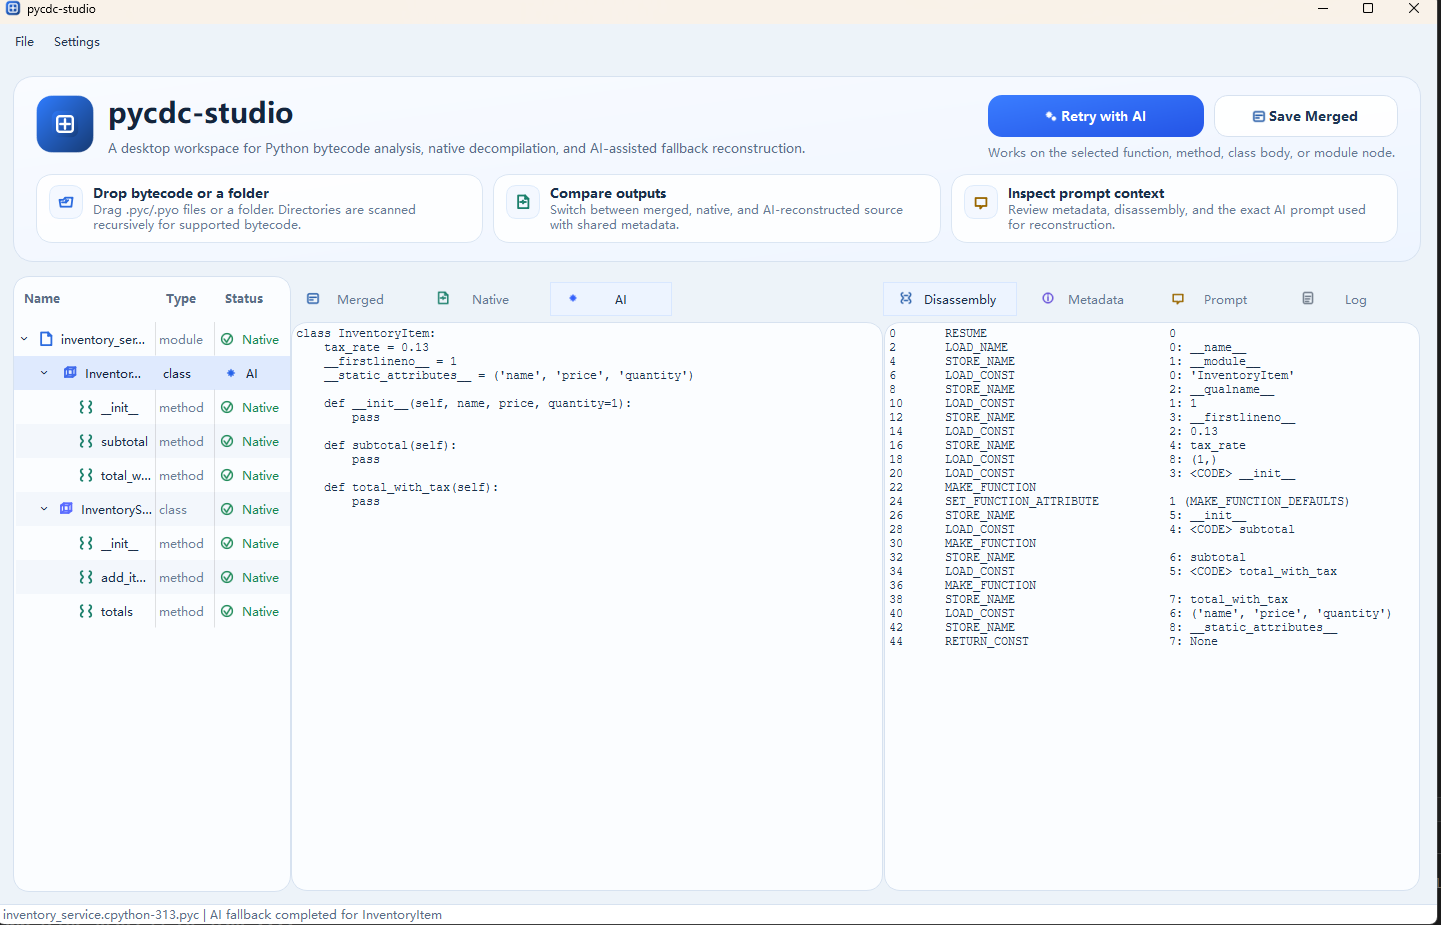 ddouworld/pycdc-studio
pycdc/pycdasを用いてPythonバイトコードを調査し、ネイティブデコンパイルを検査し、未対応のコードオブジェクトに対してAIフォールバックを利用するQt WidgetsデスクトップUI。
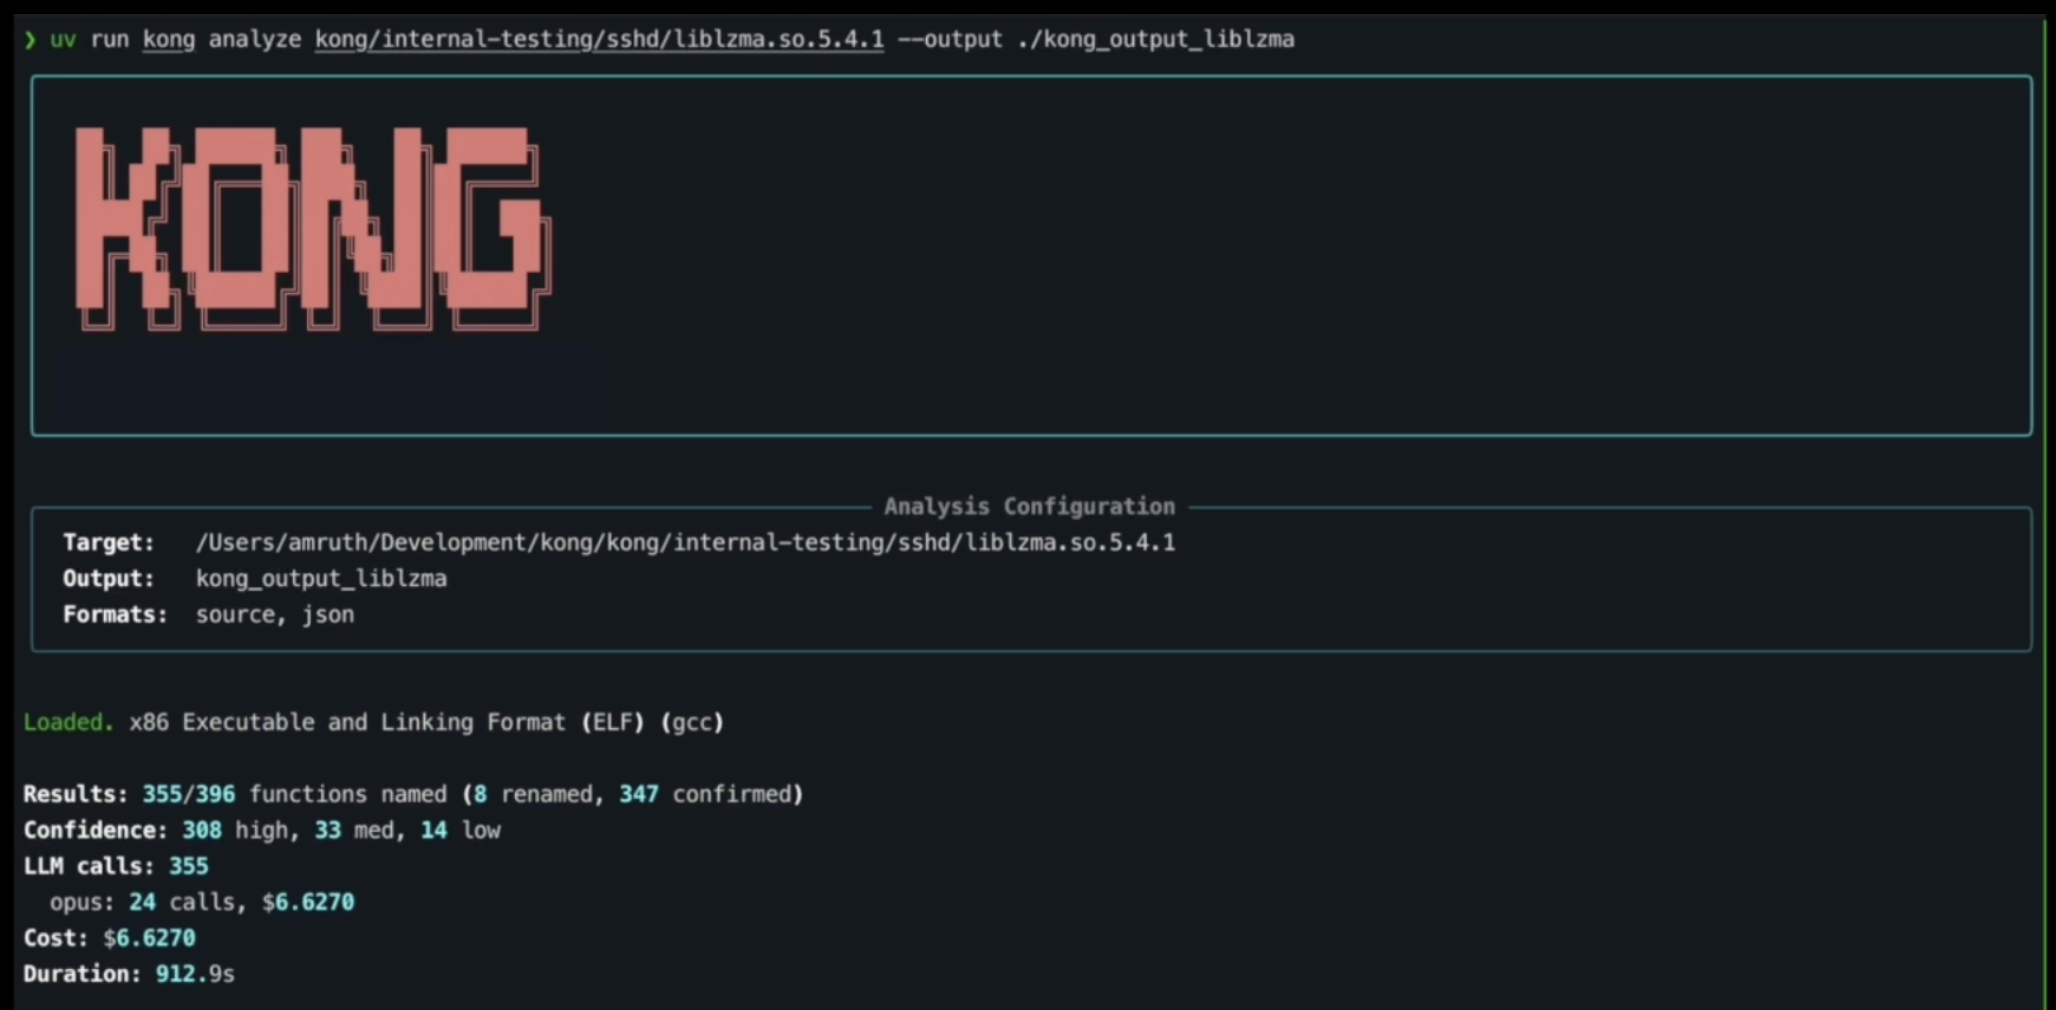 amruth-sn/kong
世界初の自律型リバースエンジニア
 fatmike-gh/mcpdebugger
Windows実行ファイル(x86およびx64)向けのMCPデバッガーサーバー。デバッグ対象の静的/動的解析とメモリ検査のためのデバッガー機能を、クリーンなインターフェースを通じてMCP Toolsとして公開します。
 knifeyspoony/ghidra-copilot
Ghidra内でチャットベースのLLM支援リバースエンジニアリング体験を提供します。
 unicorn-engine/unicorn
Unicorn CPUエミュレータフレームワーク (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
 albertan017/llm4decompile
リバースエンジニアリング: 大規模言語モデルによるバイナリコードの逆コンパイル
 gmh5225/ida-claude-code-plugins
Claude CodeをIDA Proと統合し、AI駆動の逆アセンブリとコード理解を通じてリバースエンジニアリングおよびバイナリ解析ワークフローを支援するプラグイン。
 silverplate3/my-cves
私が見つけたCVE。技術的なwriteups、エクスプロイトの例、ファジングセッションのウォークスルー
 akamai/cve-2025-60719-afd.sys
CVE-2025-60719の概念実証と根本原因分析。Windowsのafd.sysにおけるuse-after-free脆弱性で、ローカル権限昇格につながります。パッチ差分の洞察も含みます。
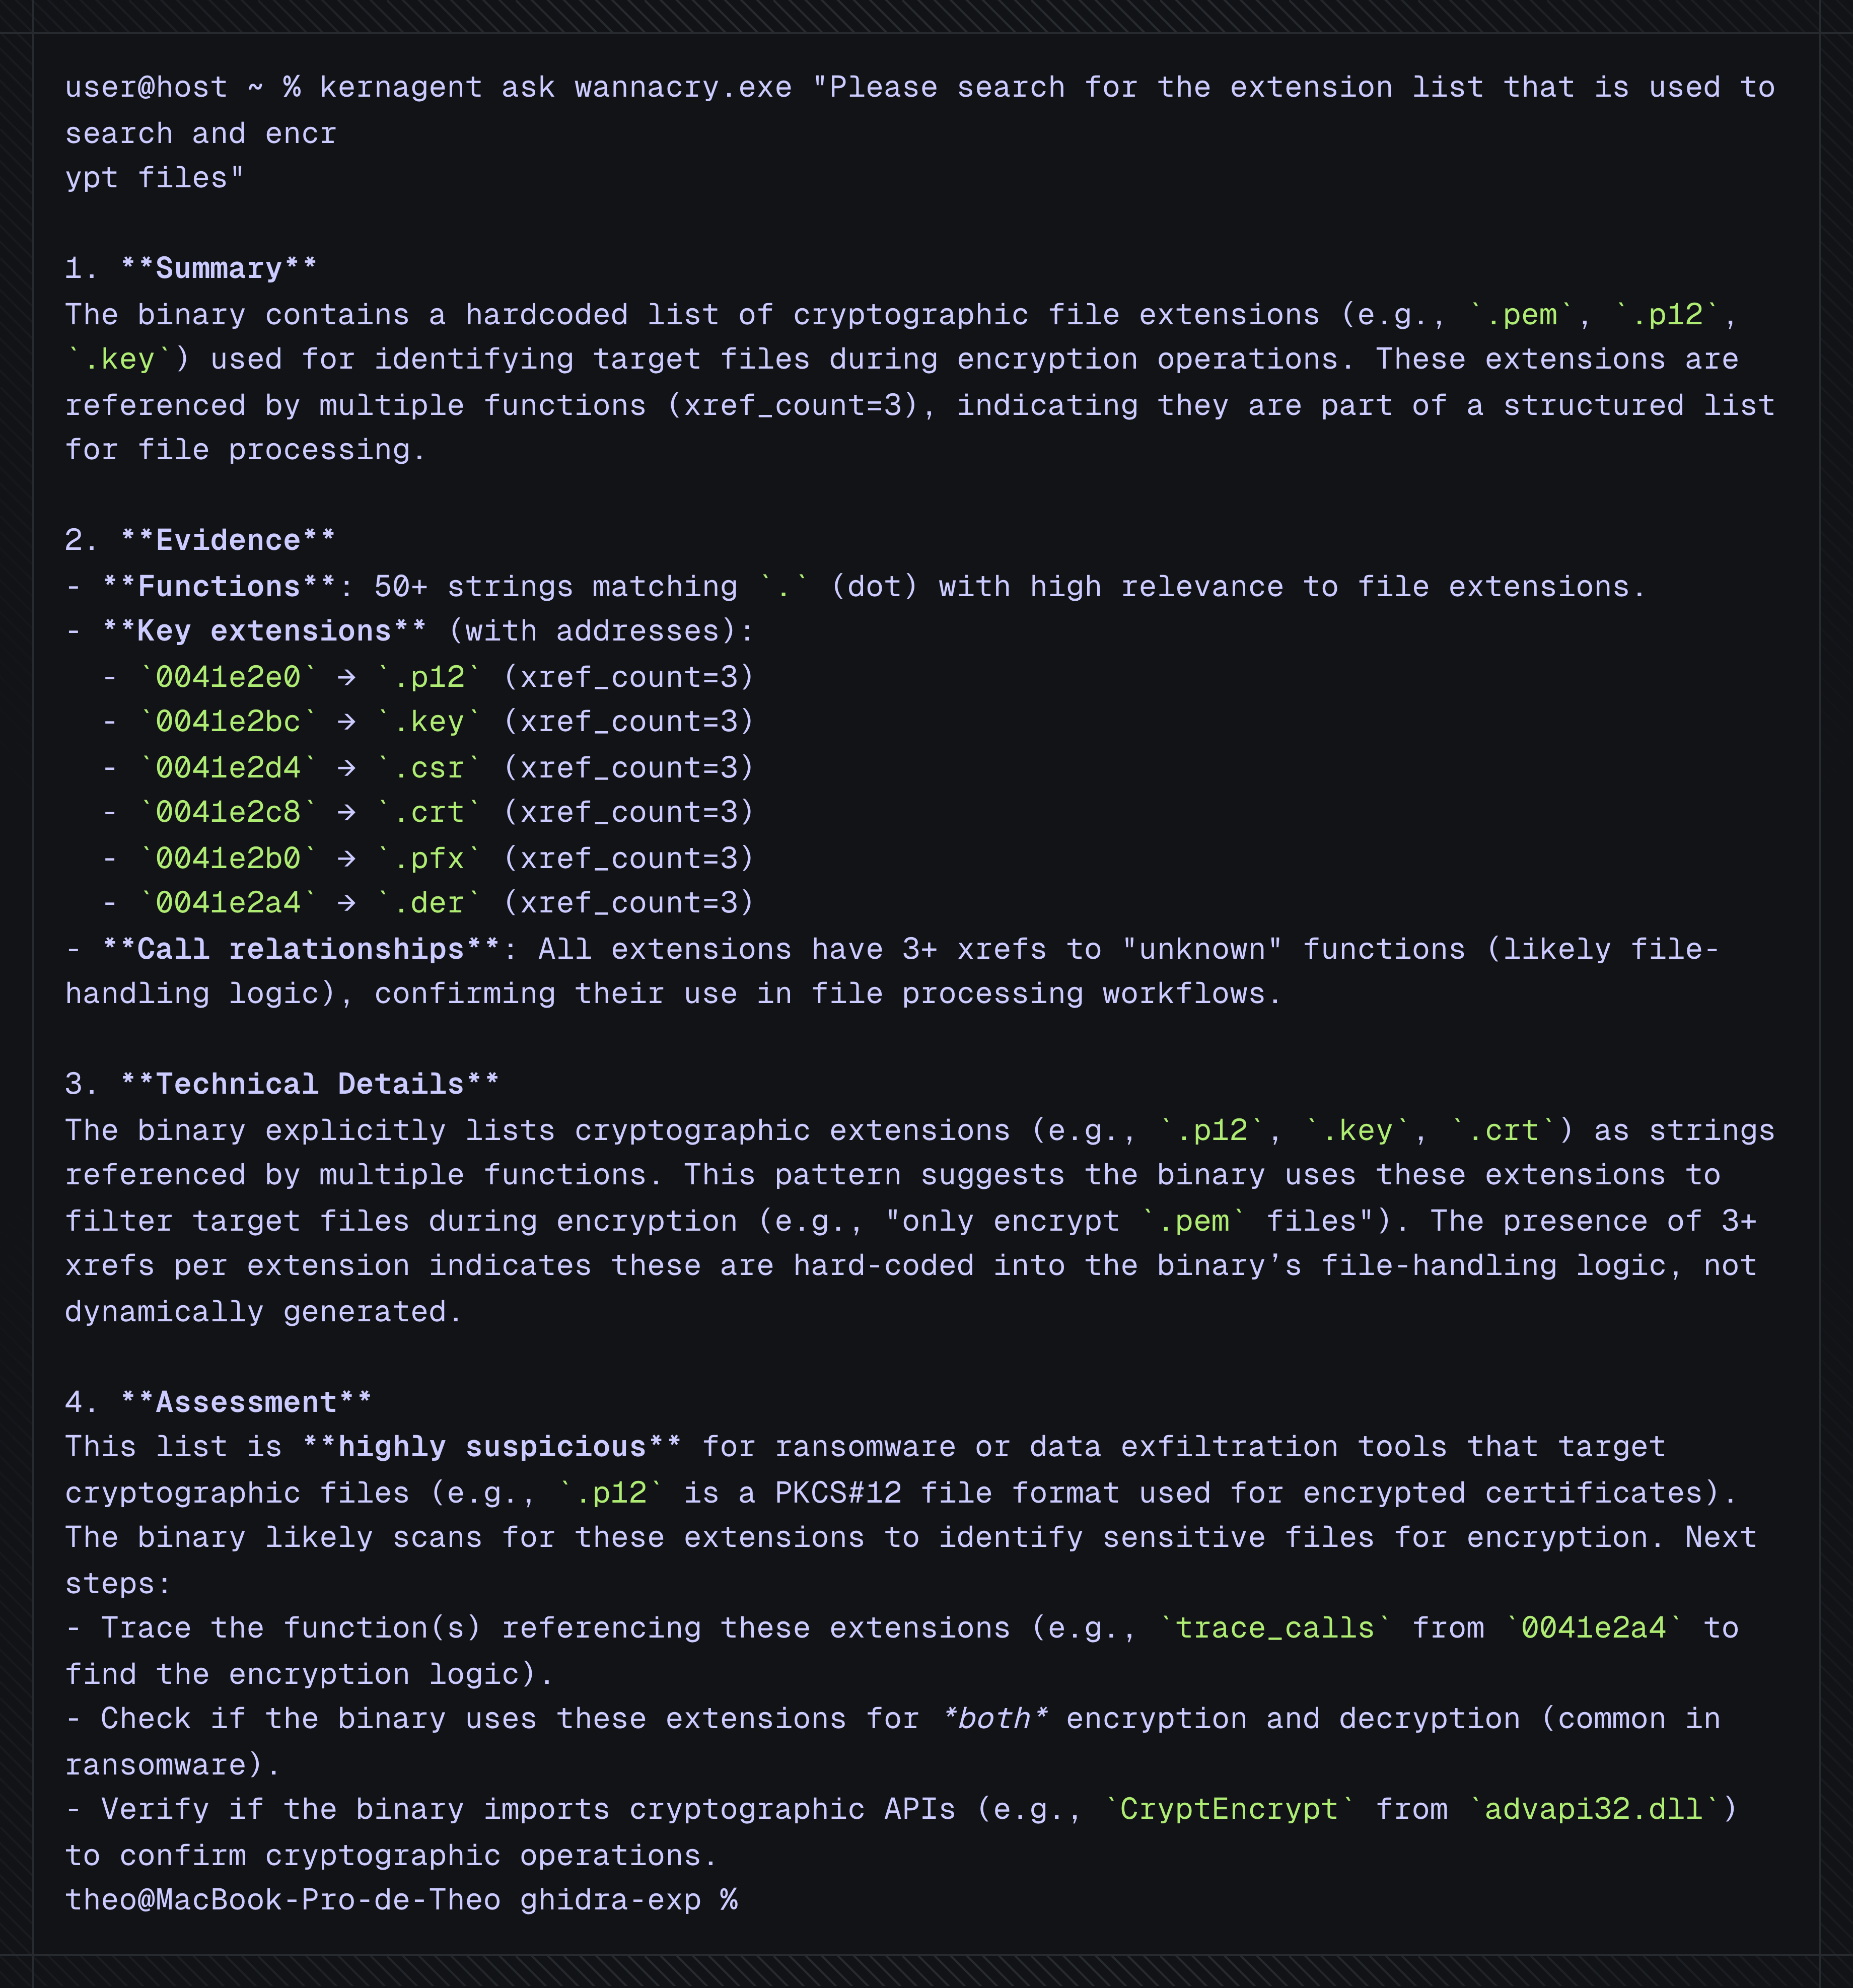 karib0u/kernagent
決定論的リバースエンジニアリングのためのヘッドレスAIエージェント。
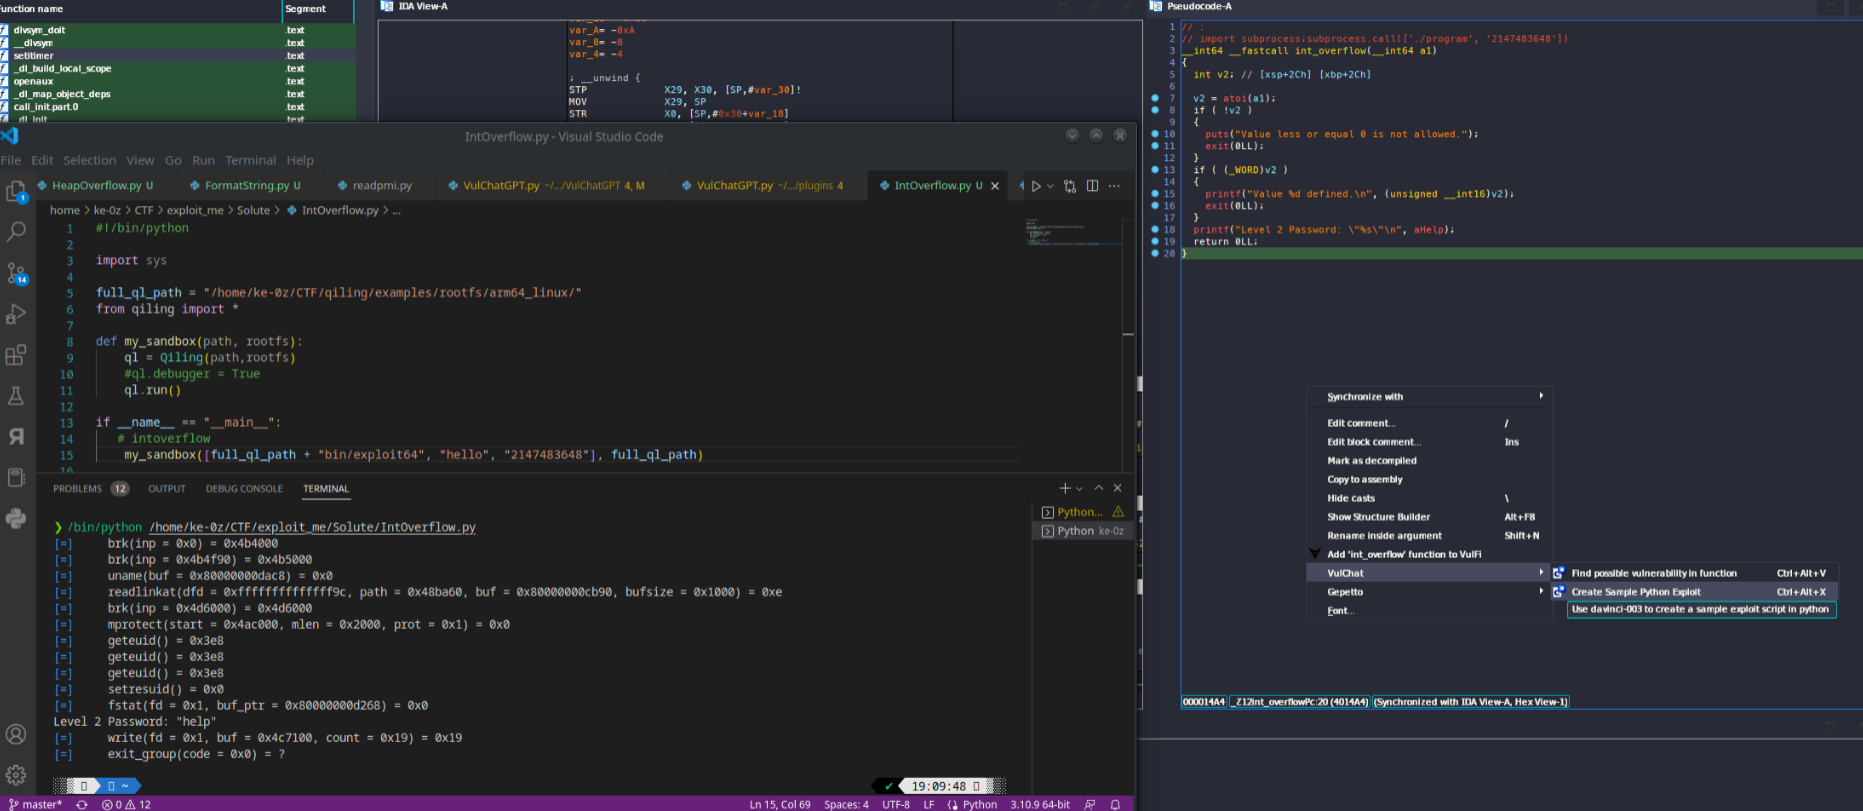 ke0z/binaivulhunter
IDA PRO HexRaysデコンパイラをOpenAI(ChatGPT)と組み合わせて、バイナリ内の潜在的な脆弱性を発見します。
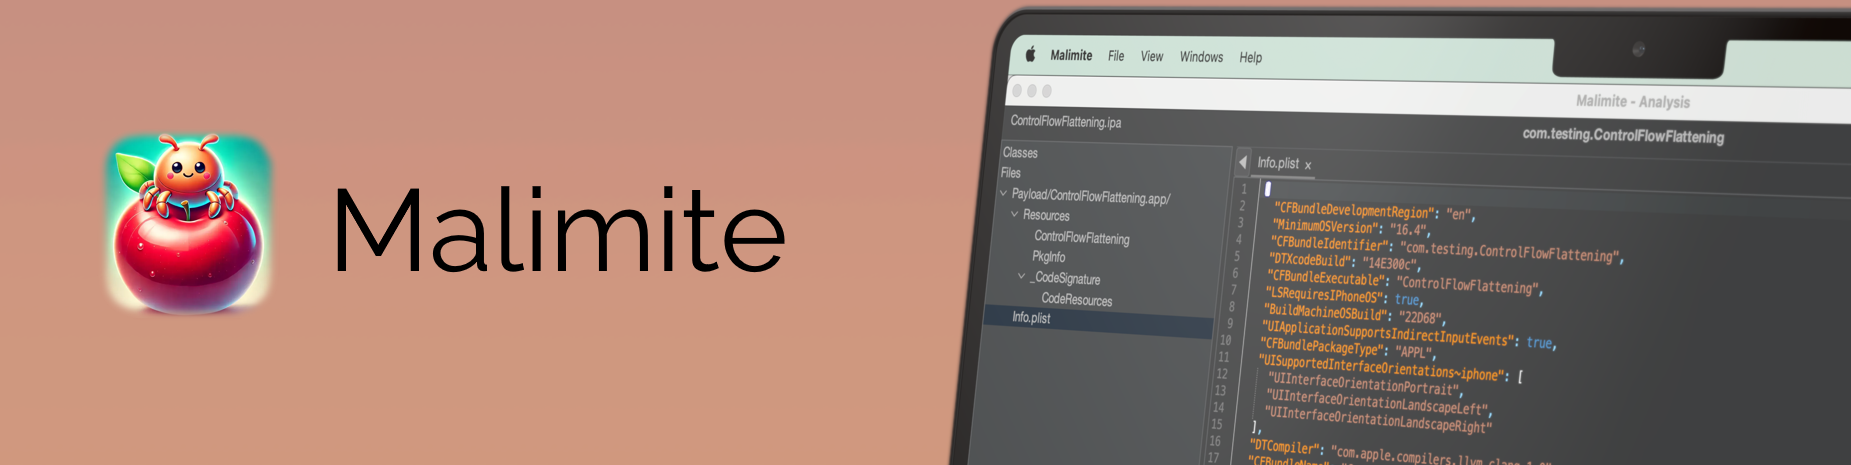
 20urc3/sekiryu
Ghidra headless向けの包括的なツールキット。
 lt-asset/resym
CCS24論文🏆「ReSym: LLMを活用してストリップされたバイナリから変数とデータ構造シンボルを復元する」(著者: Danning Xie, Zhuo Zhang, Nan Jiang, Xiangzhe Xu, Lin Tan, Xiangyu Zhang) のために。🏆 ACM…
 ant4g0nist/lisa.py
LLDB MCP Integration + その他の便利なコマンド
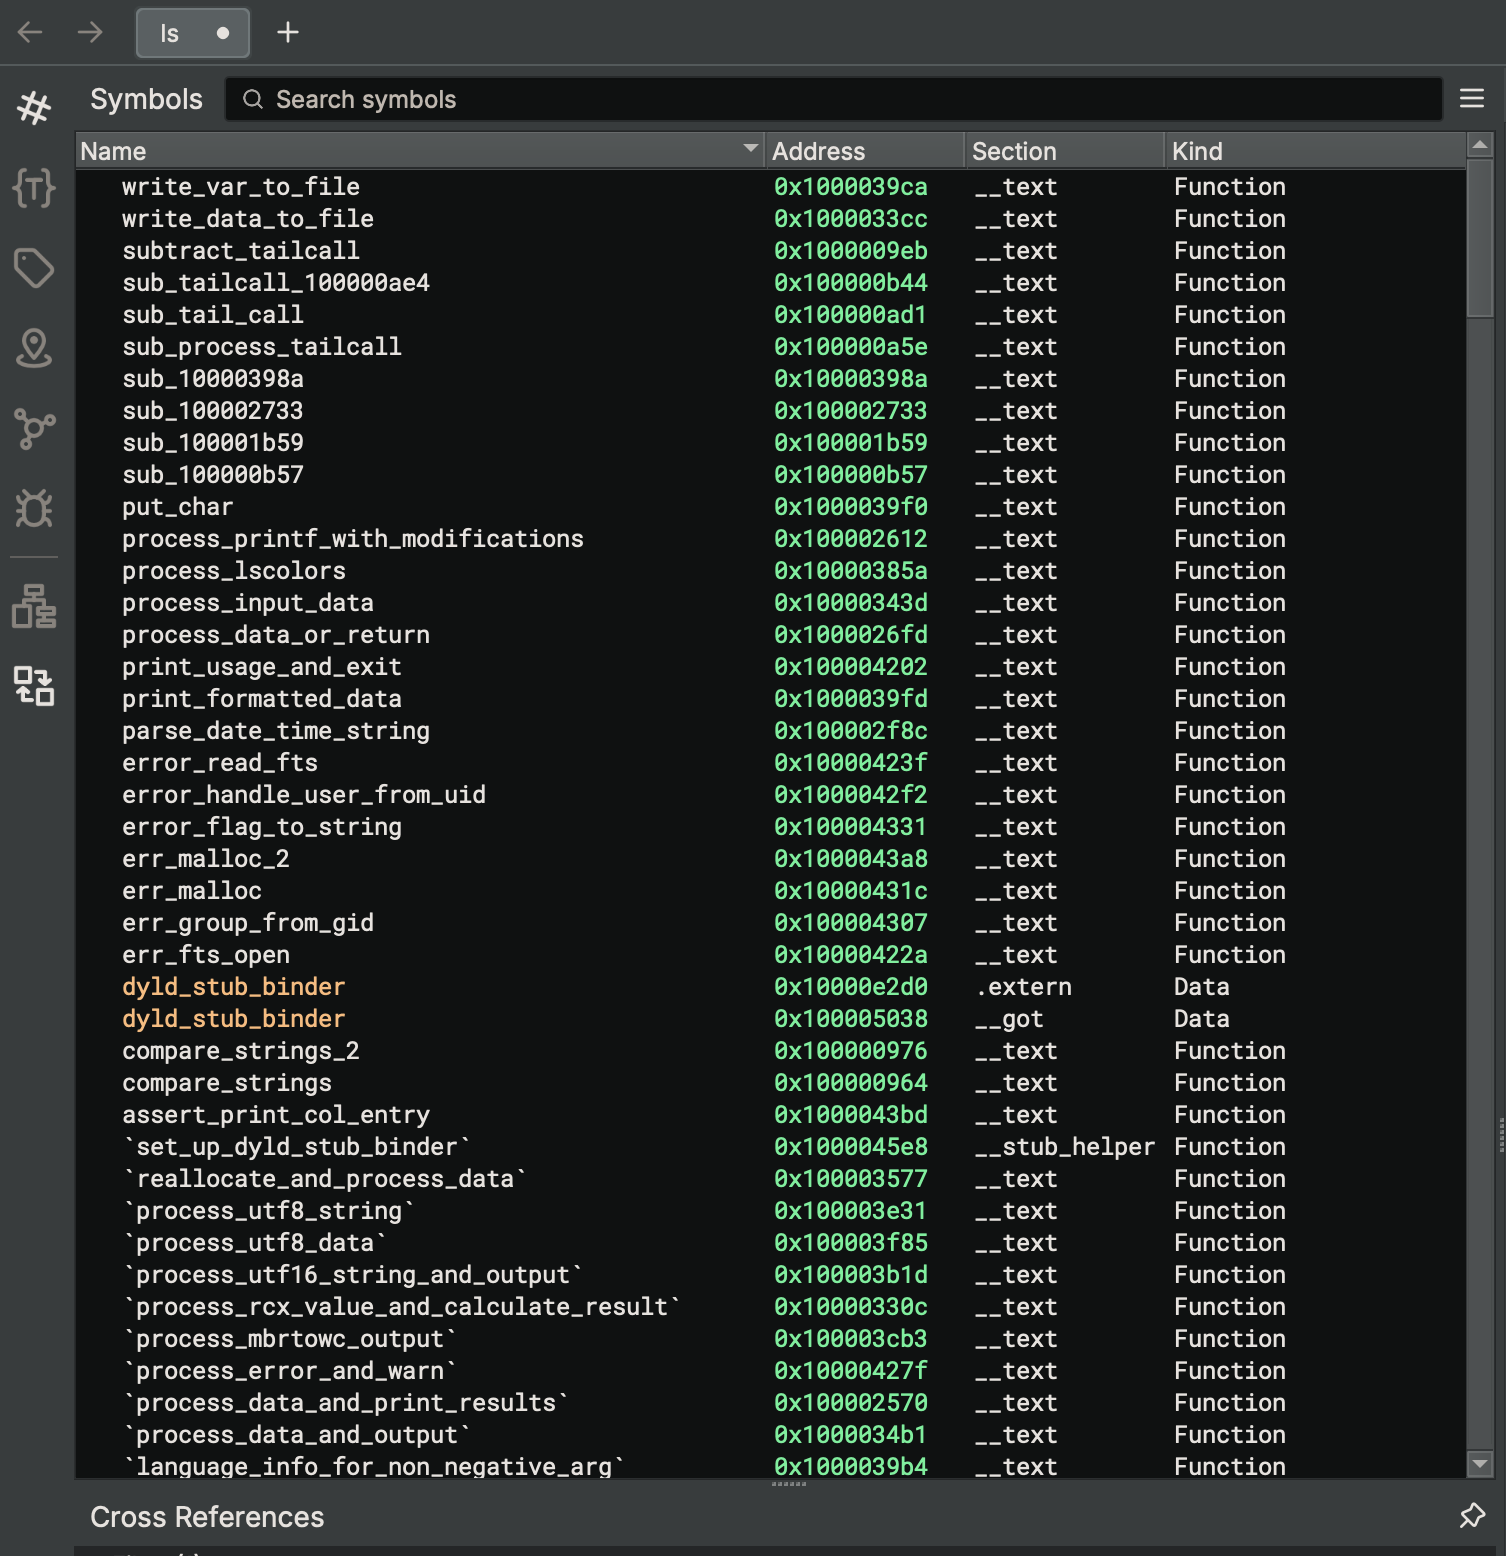 ahaggard2013/binaryninja-ollama
Binary Ninja用プラグイン。ローカルのOllamaモデルを統合し、逆コンパイルされたHLILコード内の関数と変数をリネームします。解析を完全にローカルかつオフラインで行うことで、プライバシーを保護します。








