#1

 nationalsecurityagency/ghidra
Ghidraは、ソフトウェアリバースエンジニアリング(SRE)フレームワークです。
 pwndbg/pwndbg
GDB & LLDBを使ったエクスプロイト開発とリバースエンジニアリングを簡単に
 githubsecuritylab/seclab-taskflows
Web、Android、iOSプロジェクト全体のソースコード監査、イシュートリアージ、脆弱性検出のためのAIエージェントタスクフローとMCPサーバーの例。
 mandiant/capa
Rule-based static and dynamic analysis tool that identifies capabilities in PE, ELF, .NET, and shellcode files, mapping them to MITRE ATT&CK…
 giveen/decomp.anything
decomp.wtf フォーク: Windows PE マッチング、MinGW/clang-cl ツールチェーン、およびオプションの REA MCP ブリッジ
 radareorg/r2ai
ローカルまたはリモートのLLMを使用して、逆コンパイル、関数の説明、脆弱性検出、リネーム、スクリプト駆動のリバースエンジニアリングを実行するRadare2 AIプラグイン。
 amd2g2zz/kunglao-agent
リバースエンジニアリングのエキスパートエージェント:自ら分析経路を計画し、あらゆる事実を生の証拠から導き出し、機械的な検証ゲートの下で収束する — ファームウェア、プロトコル、Web/JS、リスク管理、バイナリ。
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 zhengxr930/apex_official
Defender framework for LLM agent security that compiles task contracts, validates capability manifests, and checks effects via PLANT/WRAP proof…
 zinja-coder/jadx-ai-mcp
JADXにMCPサーバーを統合するためのプラグイン
 krxi/asmsense
ストリップされたx86-64バイナリ内の関数に名前を付け、説明する小規模言語モデル。オープンデータセット、ベースライン、LoRAファインチューニング実験を備える。
 x64dbg/x64dbg
オープンソースのWindows用ユーザーモードデバッガ。リバースエンジニアリングとマルウェア解析に最適化されています。
 blackvectorops/semantic_firewall
Go関数の決定論的セマンティックフィンガープリントを生成します。SSA(静的単一割り当て)解析とスカラー進化解析を用いて、xzスタイルのバックドアを検出し、セマンティック等価性を検証します。
 happytotoro116/ghidra-llm-pipeline
C再実装のための決定論的PyGhidra抽出、トリアージ、ローカルLLMコンパイラバックエンドパイプライン。
 dnspyex/dnspy
有名な .NET デバッガーおよびアセンブリエディター dnSpy の非公式復活版
 0xdea/oneiromancer
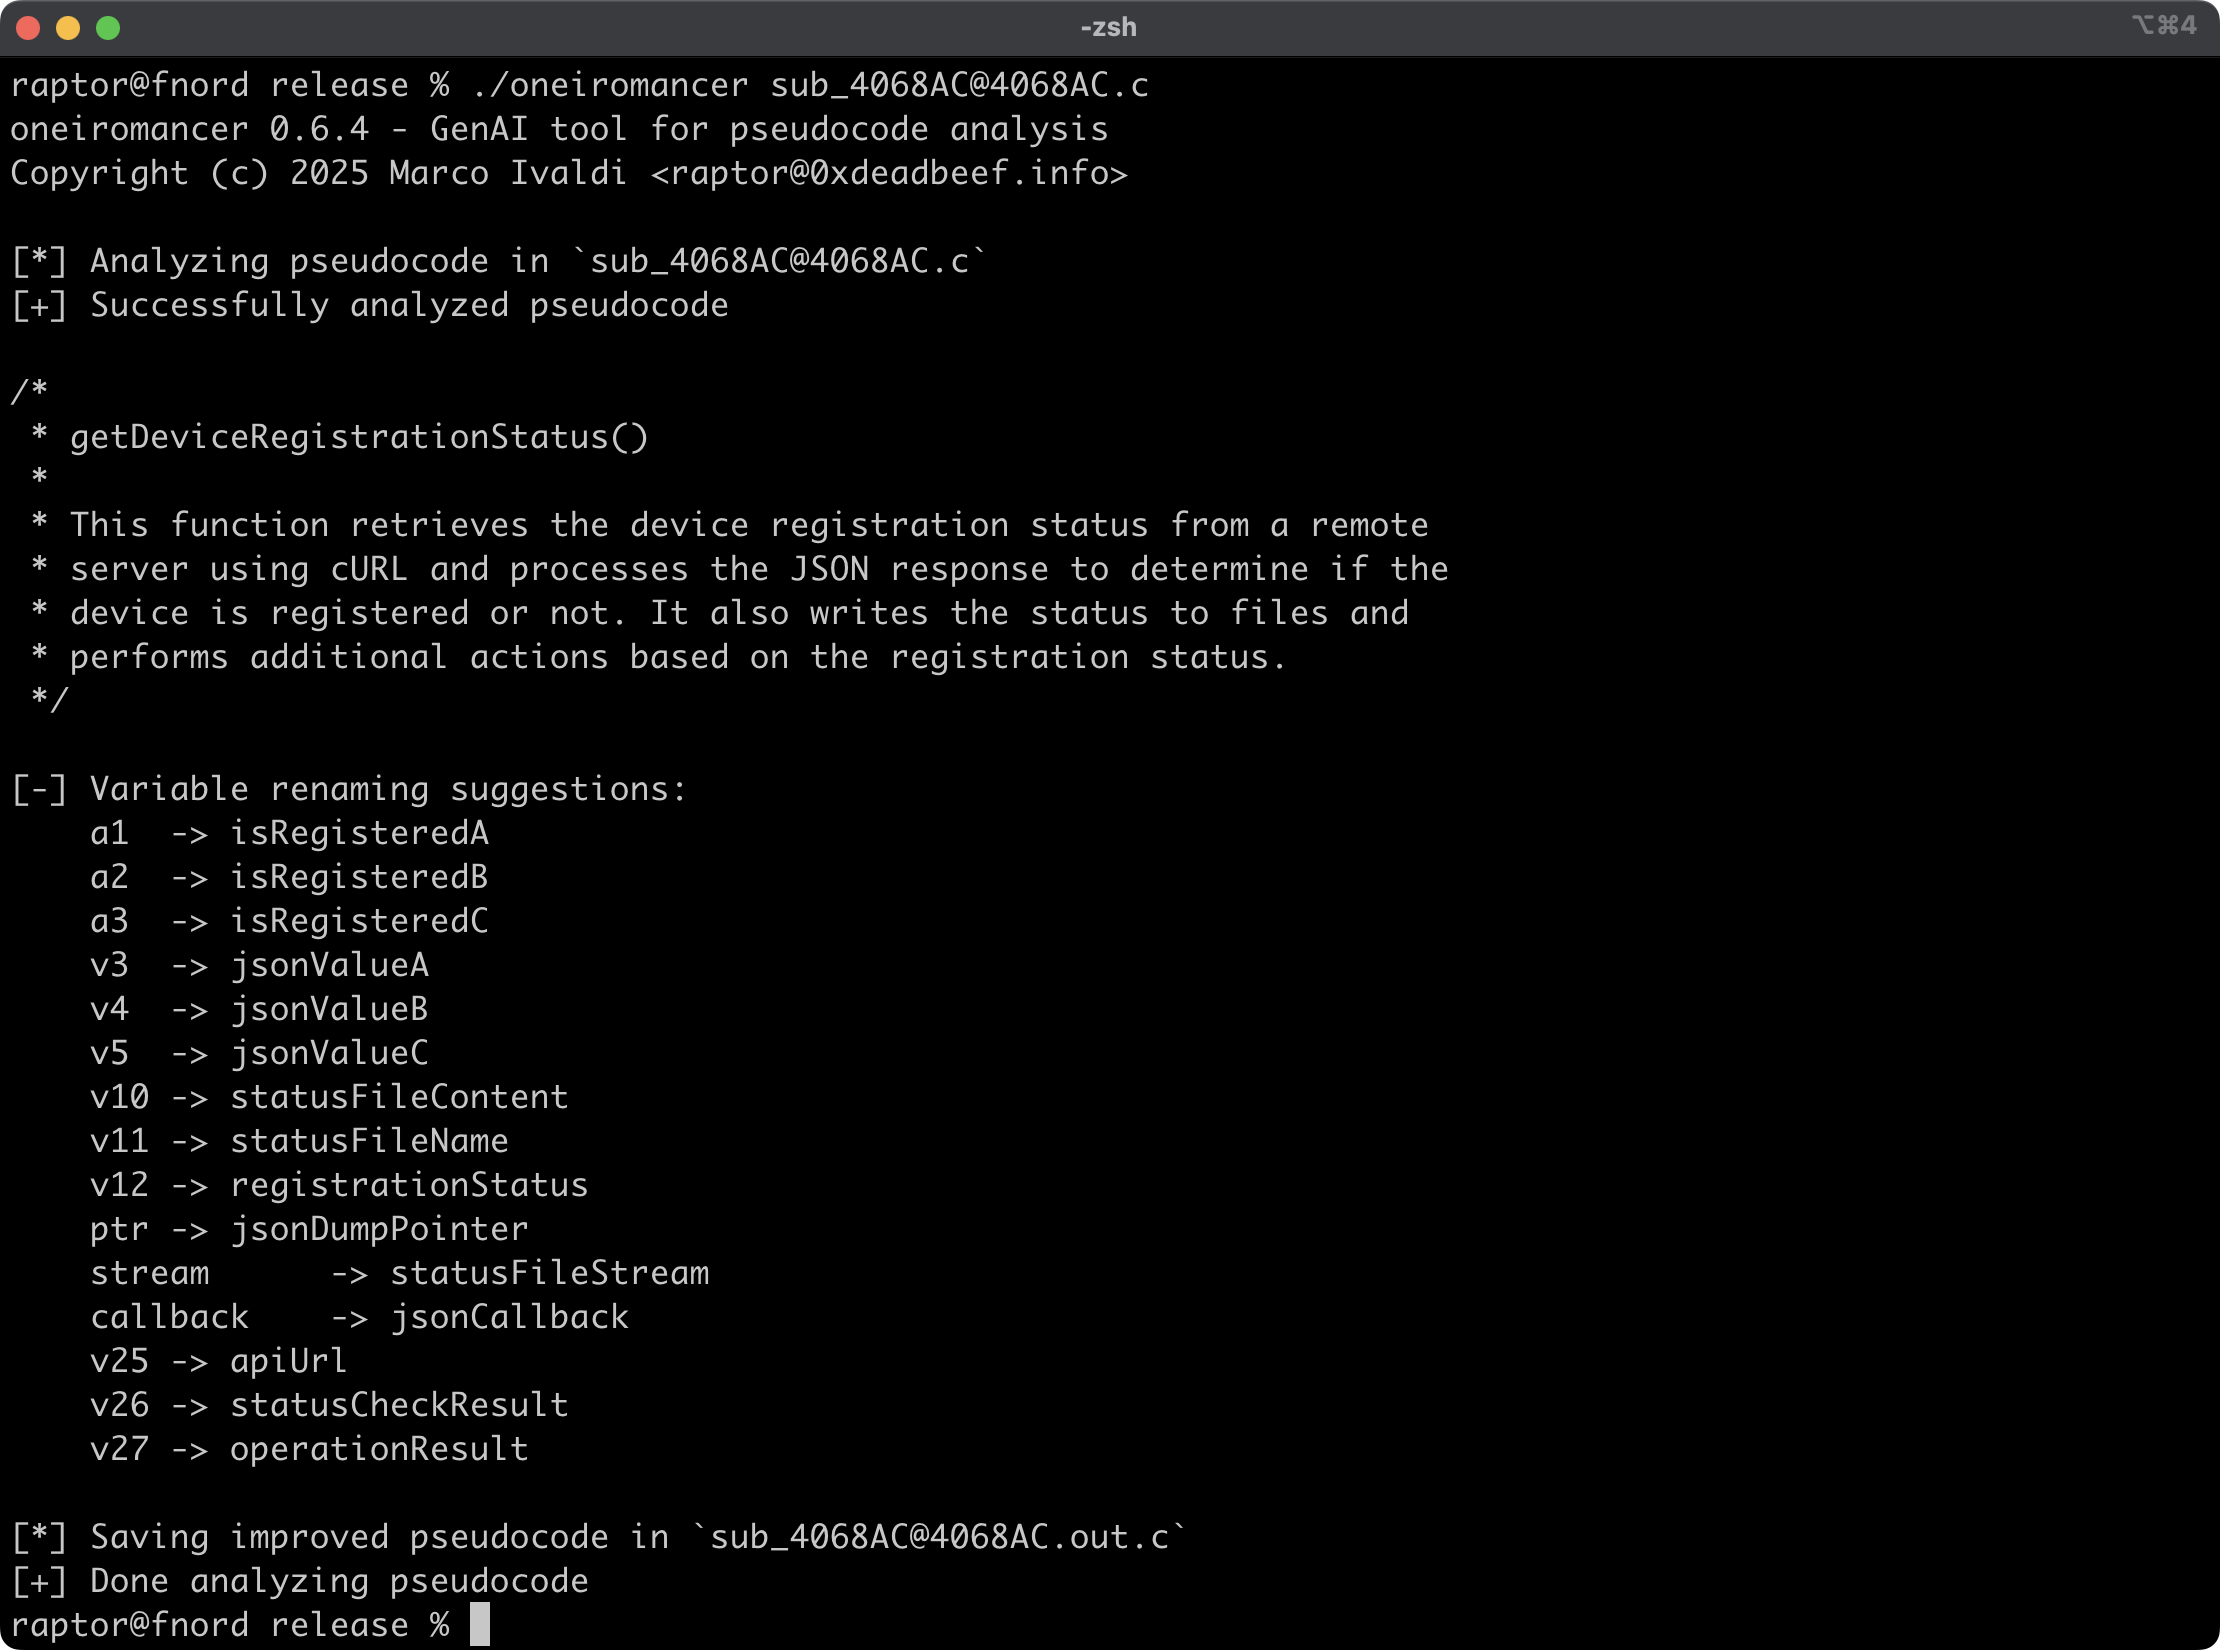
ローカルで動作するLLMを利用して擬似コード解析を支援するリバースエンジニアリング支援ツール。