
 #1

 trailofbits/skills
Trail of Bits Claude Code skills for security research, vulnerability detection, and audit workflows
 blackvectorops/semantic_firewall
Go関数の決定論的セマンティックフィンガープリントを生成します。SSA(静的単一割り当て)解析とスカラー進化解析を用いて、xzスタイルのバックドアを検出し、セマンティック等価性を検証します。
 horsicq/detect-it-easy
Windows、Linux、MacOS向けのファイルタイプ判定プログラム。
 happytotoro116/ghidra-llm-pipeline
C再実装のための決定論的PyGhidra抽出、トリアージ、ローカルLLMコンパイラバックエンドパイプライン。
 miscusi-peek/cheatengine-mcp-bridge
お気に入りのAIエージェントをMCP経由でCheat Engineに直接接続。自然言語を使ってリバースエンジニアリング、ポインタスキャン、メモリ分析を自動化。
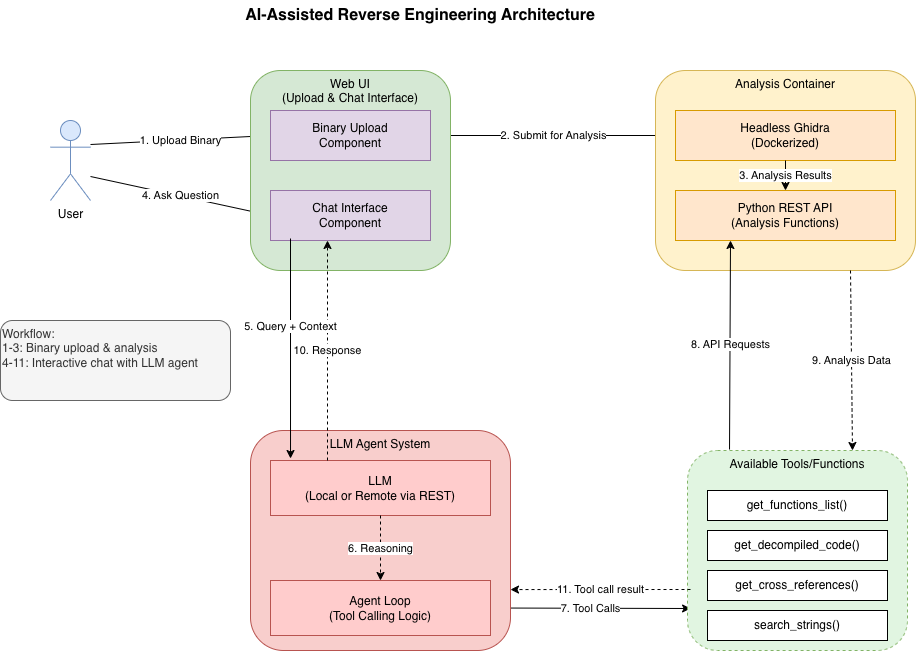 biniamf/ai-reverse-engineering
Ghidraを使用したAI支援リバースエンジニアリング
 rizinorg/cutter
rizinを搭載したフリーでオープンソースのリバースエンジニアリングプラットフォーム
 mandiant/flare-floss
FLARE Obfuscated String Solver - マルウェアから難読化された文字列を自動的に抽出します。
 yuatemycat/superghidra
高性能Ghidraアーキテクチャ&GPUアクセラレーションスイート:LZ4/Zstd B-Treeコーデック、永続ロックフリーデーモン、WGPU ARM64スキャナー、Z3 SMT証明器、ニューラルデコンパイラ
 lief-project/lief
ELF、PE、MachO の実行可能ファイル形式を解析・変更・抽象化するクロスプラットフォームライブラリ。C++、Python、Rust の API をサポートし、逆アセンブラ、アセンブラ、デバッグ情報の各機能を備えています。
 lt-asset/resym
CCS24論文🏆「ReSym: LLMを活用してストリップされたバイナリから変数とデータ構造シンボルを復元する」(著者: Danning Xie, Zhuo Zhang, Nan Jiang, Xiangzhe Xu, Lin Tan, Xiangyu Zhang) のために。🏆 ACM…
 1llu50ry/mcp-gamehacking
4,100以上のスキルを備えたゲームハッキングおよびリバースエンジニアリングのナレッジベースを公開するMCPサーバー。ソースアーカイブ、専門エージェント、サブエージェント、プラグイン、ワークフローツールをClaude、Cursor、その他のMCPクライアント向けに提供します。
 dnspyex/dnspy
有名な .NET デバッガーおよびアセンブリエディター dnSpy の非公式復活版
 unicorn-engine/unicorn
Unicorn CPUエミュレータフレームワーク (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
 symgraph/ghidrassist
Ghidra 用 LLM 拡張機能。RE(リバースエンジニアリング)における AI 支援を可能にします。
 ddudle/ctxdebug
MCPを活用したリバースエンジニアリングプラットフォーム。WinDbg、IDA Pro、x64dbgを接続し、160以上のAI対応デバッグ・解析ツールを備えています。
 hugsy/gef
GEF (GDB Enhanced Features) - Linux上でエクスプロイト開発者やリバースエンジニアに高度なデバッグ機能を提供する、GDBのモダンなエクスペリエンス







