#1
 ioactive/i-know-where-your-page-lives
I Know Where Your Page Lives: Derandomizing the latest Windows 10 Kernel - ZeroNights 2016
 cybrly/badsuccessor
Windows Server 2025のdMSA権限昇格の脆弱性を悪用して、書き込み可能なOUを列挙し、任意のドメインユーザーへ権限昇格し、資格情報を抽出して、許可されたADセキュリティ評価においてドメイン乗っ取りを可能にします。
 rasta-mouse/process-inject-kit
Cobalt StrikeのProcess Inject Kitの移植
 mitre/brawl-public-game-001
BRAWL自動敵対エミュレーション演習からのデータ
 promptfoo/modelaudit
AI/MLモデルファイル向けセキュリティスキャナー。デプロイ前に悪意のあるコード、バックドア、脆弱性を検出します。
 sh0ckfr/lockbit3.0-mpclient-defender-poc
Lockbit3.0 Microsoft Defender MpClient.dll DLL ハイジャック PoC
 santanderai/autoguardrails
アライメント研究用スキャフォールド(自動研究スタイル)for LLMガードレール:単一の`policy.md`サーフェスを検索する
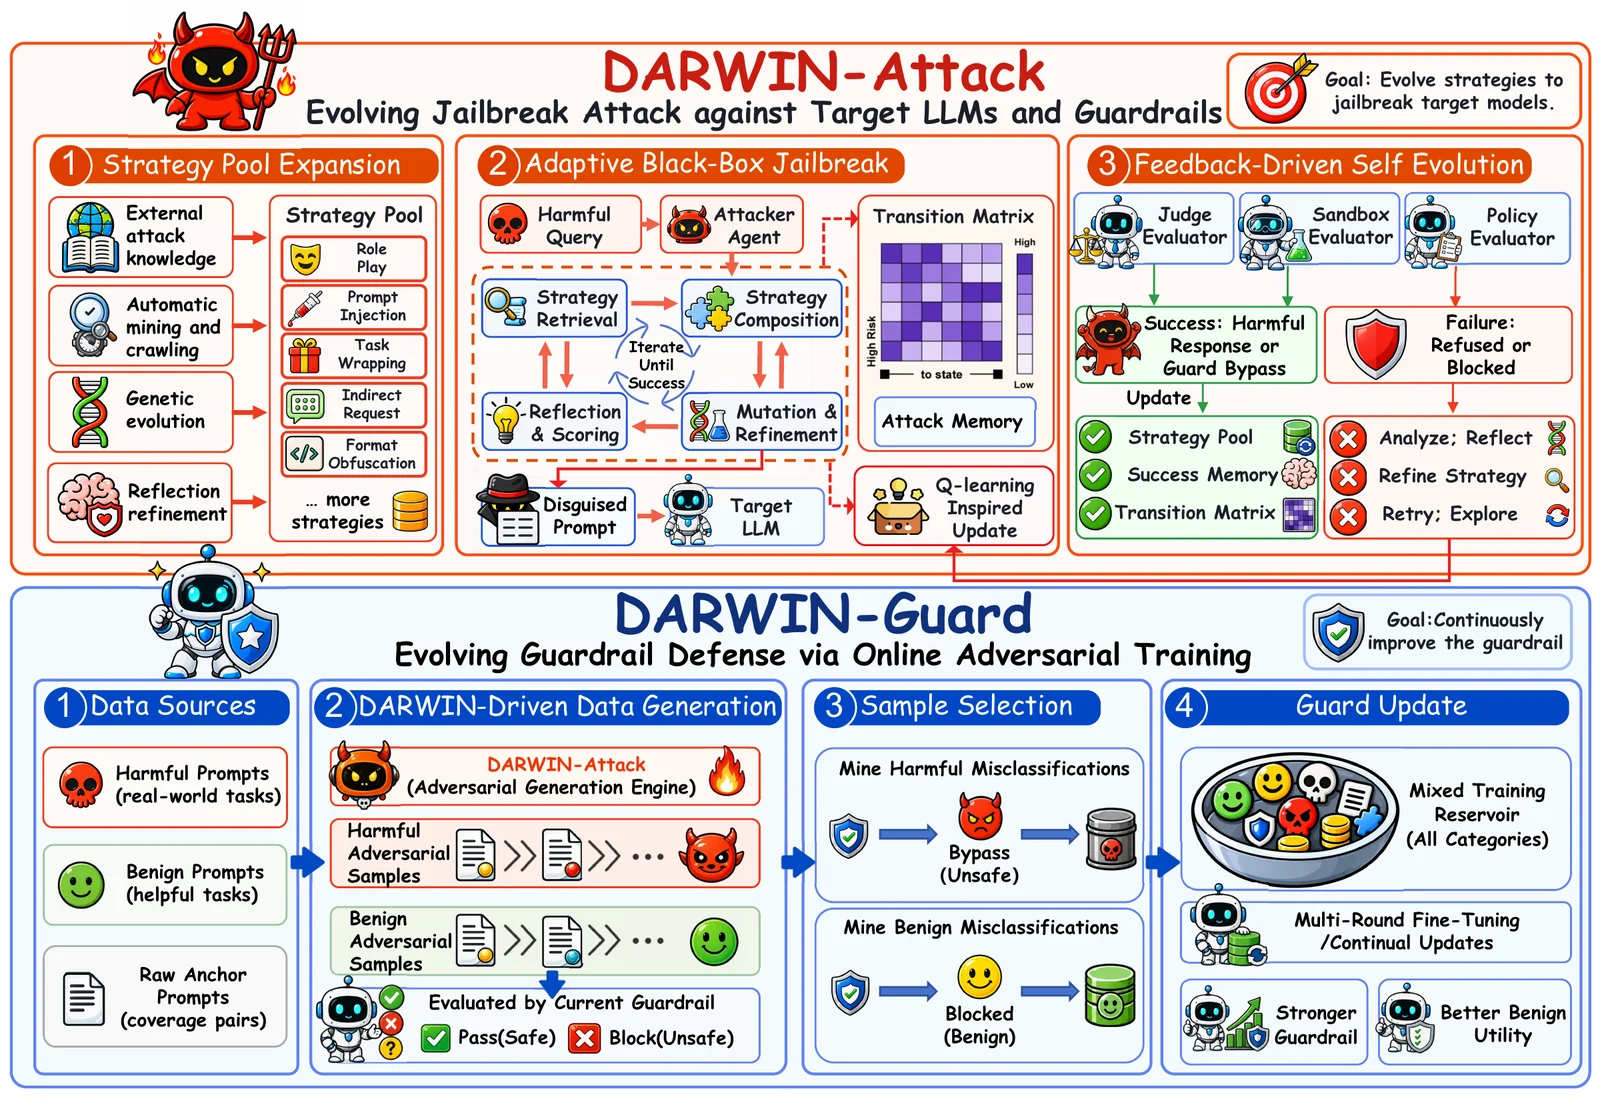 zju-llm-safety/darwin
進化的LLMジェイルブレイクおよびガードレールフレームワーク。遺伝的変異、マルコフ選択、オンライン敵対的トレーニングにより、再利用可能な戦略プールを成長させ、安全性評価を行う。
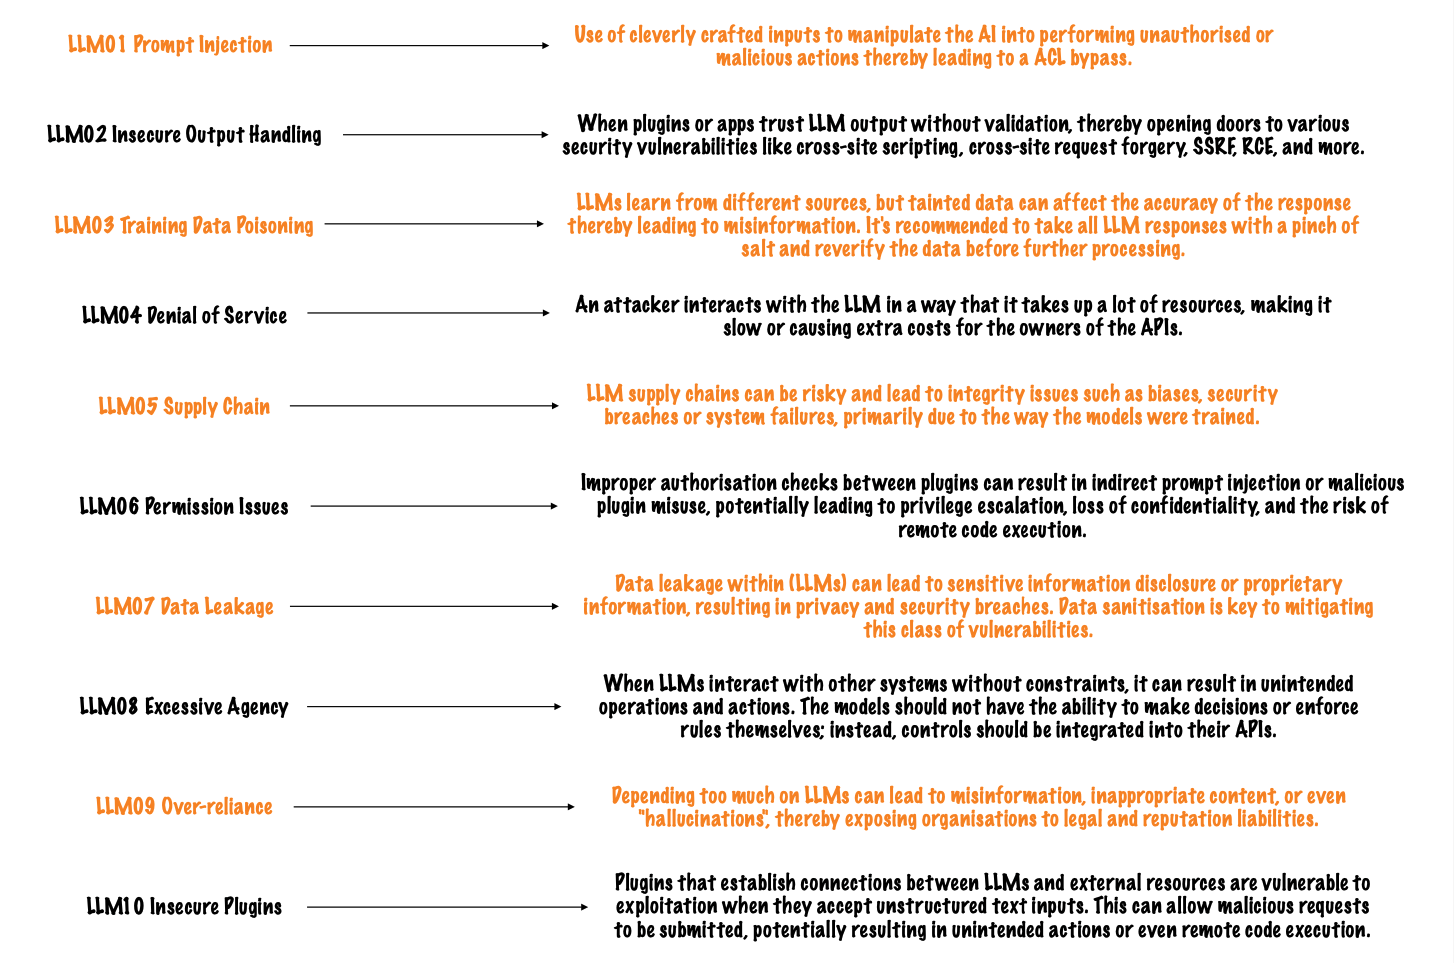 seezo-io/llm-security-101
LLMセキュリティの領域を掘り下げる:攻撃的および防御的ツールの探求、その現在の能力を明らかにする。
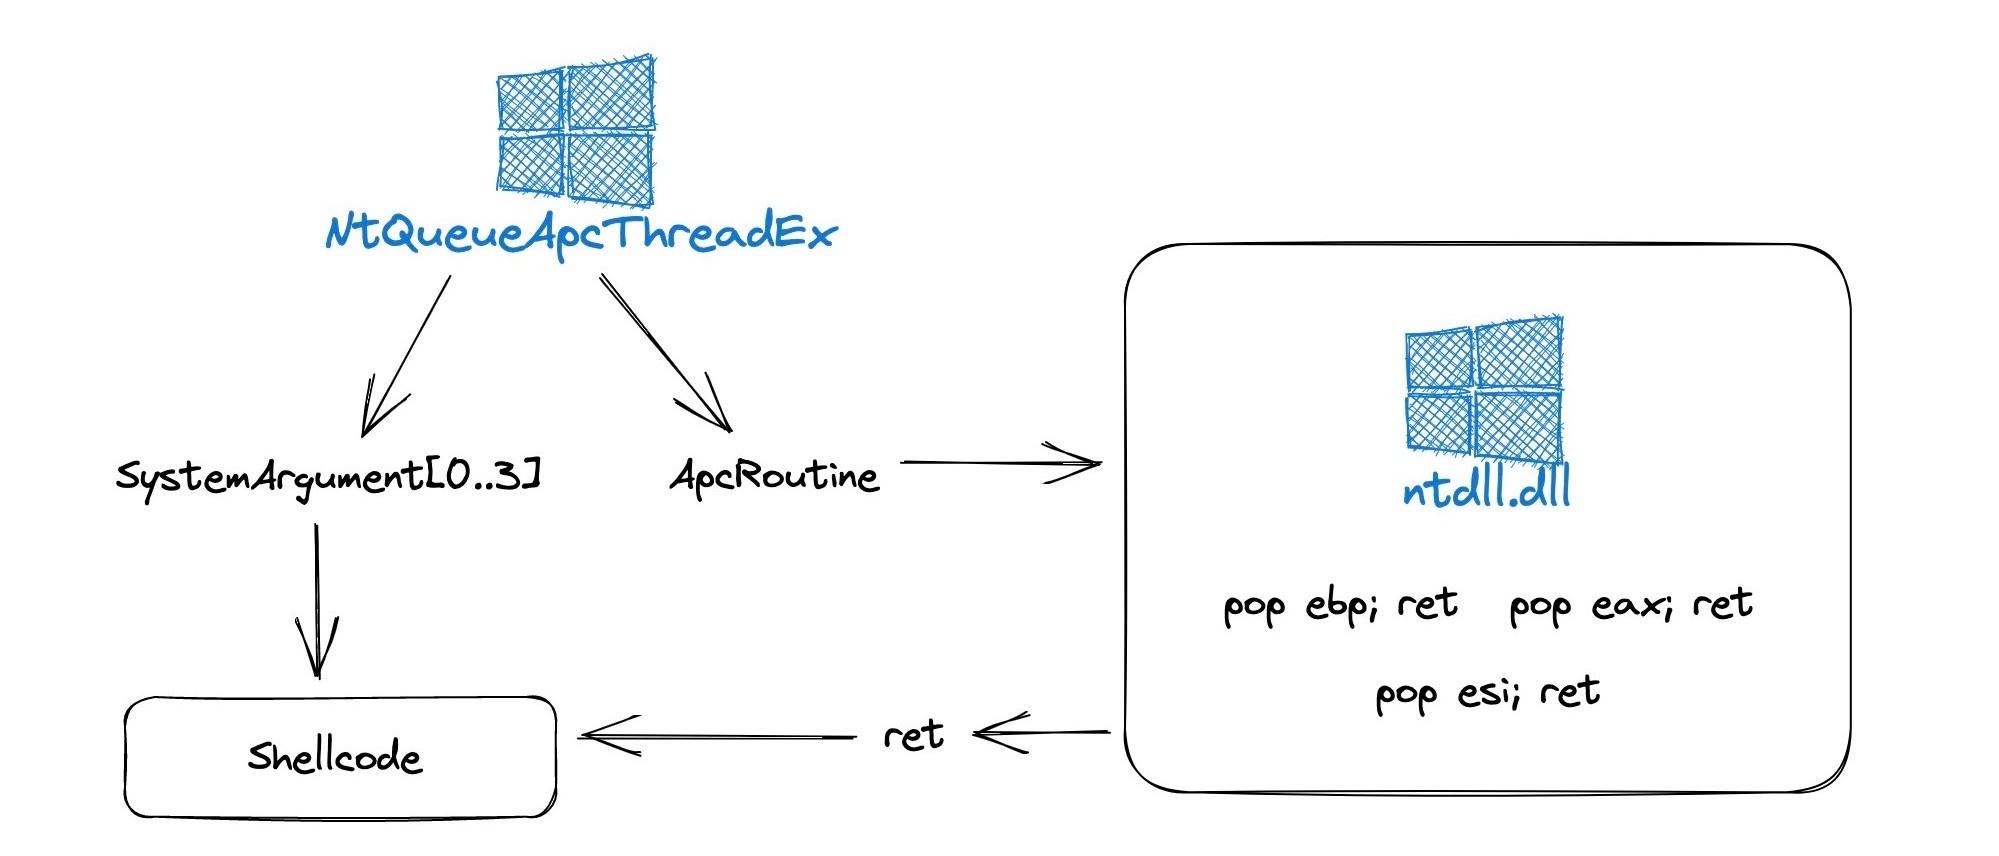 lloydlabs/ntqueueapcthreadex-ntdll-gadget-injection
ランダムな pop r32; ret ガジェットを渡して ApcRoutine と SystemArgument[0-3] パラメータを悪用するという、NtQueueApcThreadEx のこの斬新な使用方法は、ステルスなコードインジェクションに使用できます。
 acedef/synthapt
プレイブックベースの敵対的シミュレーションフレームワーク。JSONで定義された攻撃パスを位置独立型シェルコードペイロードにコンパイルし、高度な検出機能やAIベースの調査エージェントを検証します。
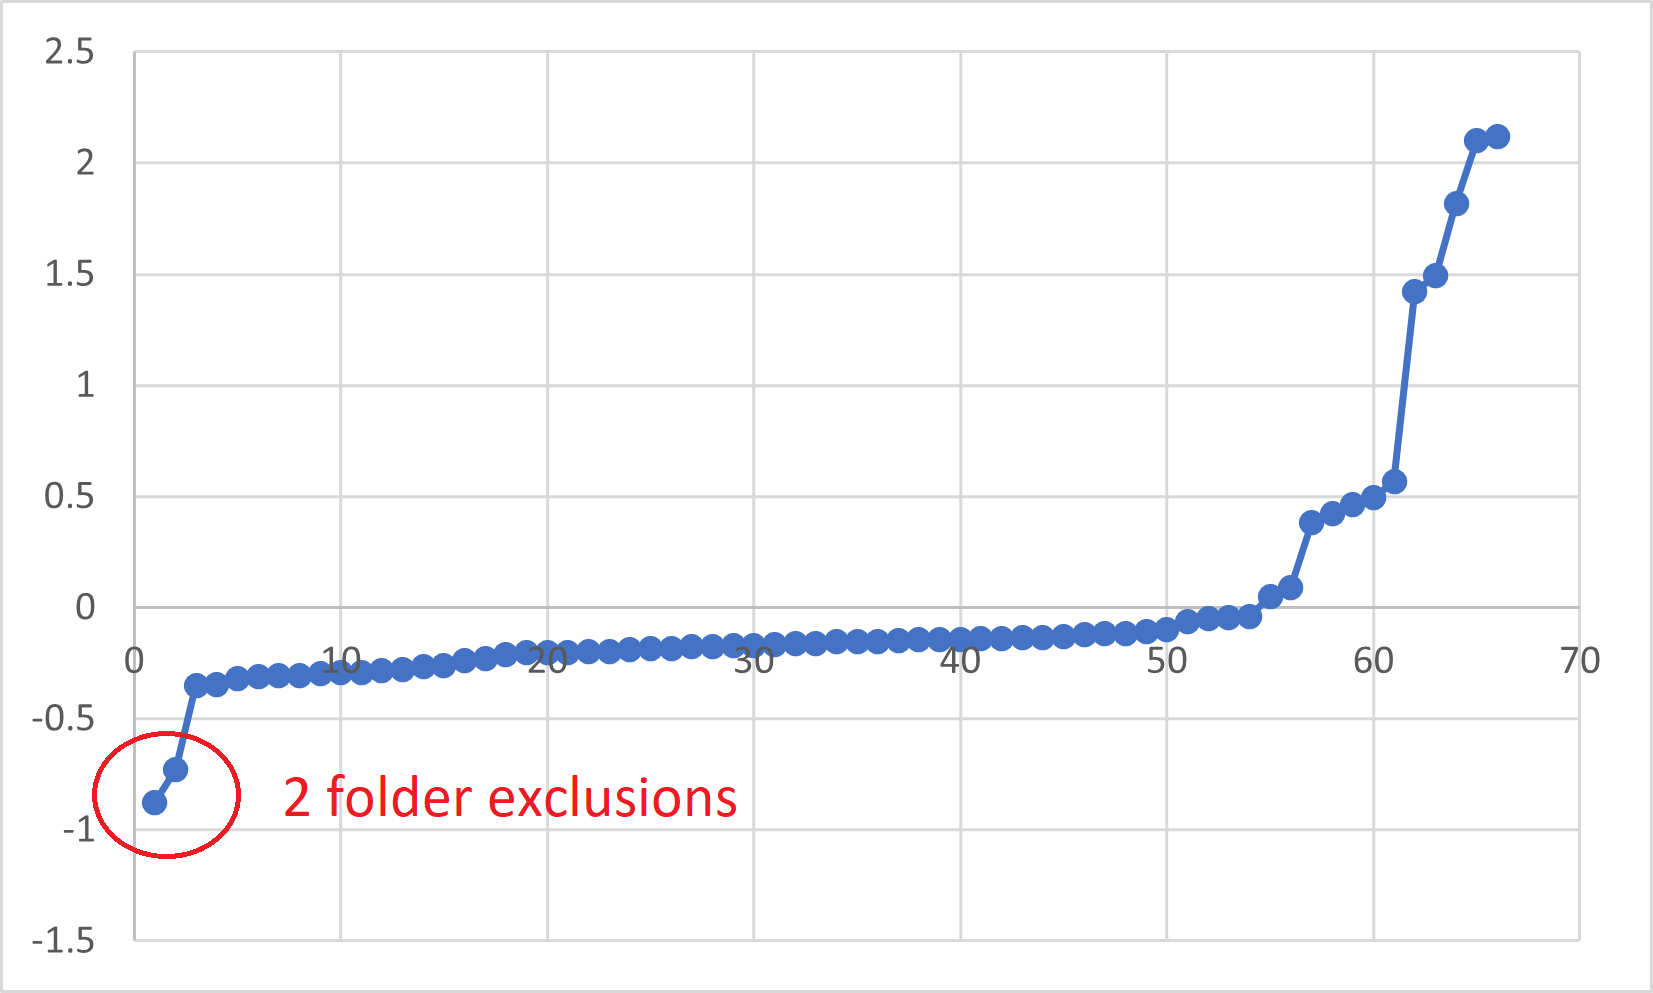 bananabr/timeexception
AVリアルタイムスキャンから除外されたフォルダーをタイムオラクルを用いて発見するツール
 nvisosecurity/cobaltwhispers
CobaltWhispersは、Cobalt Strike用のBeacon Object Files(BOF)コレクションを利用するアグレッサースクリプトで、プロセスインジェクション、永続化などを実行し、直接システムコール(SysWhispers2)を利用してEDR/AVをバイパスします。
 bishopfox/brokenhill
大規模言語モデル(LLM)向けの実運用対応グリーディ座標勾配(GCG)攻撃ツール
 idov31/jormungandr
Jormungandr は COFF ローダーのカーネル実装であり、カーネル開発者がカーネル内で COFF をロードして実行できるようにします。
 adepts-of-0xcc/vba-macro-experiments
Twitter / ブログで公開した VBA マクロのコレクション