
 #1
敵対的ML攻撃フレームワーク、回避技術、モデルロバストネス評価ツール。
Kitploit おすすめ
 george0papasotiriou/cve-2026-6060-quic-handshake-amplification-via-address-validation-bypass
QUICのアドレス検証バイパスを利用し、ハンドシェイク増幅を引き起こす教育用Python PoC。脆弱なサーバーシミュレーションと攻撃デモを含みます。
 george0papasotiriou/cve-2026-21019-kubernetes-cronjob-suspended-execution-via-time-manipulation
ノードのクロックを操作してKubernetes CronJob を早期実行させ、CVE-2026-21019 を再現するツール。脆弱な YAML マニフェストと Python エクスプロイトを含む。
 george0papasotiriou/cve-2026-23010-ccsds-telecommand-replay-without-sequence-number
衛星コマンドシステムにおける重大なCCSDSテレコマンド・リプレイ脆弱性のPoCシミュレーション。シーケンス番号検証の欠如とコマンドの重複実行を実証します。
 george0papasotiriou/cve-2026-0101-ble-address-spoofing-via-weak-resolvable-private-address
CVE-2026-0101 向け Python PoC。キャプチャした Resolvable Private Address をリプレイして BLE アドレスを偽装し、信頼済みペリフェラルになりすますことを実証します。
 hunt-benito/the-sanitizer-is-the-weapon-cve-2026-68749-cve-2026-68750-quadratic-dos-in-elixir-html-sanitize-ex
細工されたHTMLを介してElixirのhtml_sanitize_exにおける二次方的DoSを実証するPoC。タイミングベンチマーク、リモートエクスプロイト用のcurl、パッチ適用済みバージョンに対する検証を含む。
 george0papasotiriou/cve-2026-21016-malicious-pypi-package-install-hook-setup.py-execution-
悪意のあるPythonパッケージがsetup.pyを介してpip install中に任意のコマンドを実行する方法を示し、PyPIのサプライチェーンおよびタイポスクワッティングのリスクを強調しています。
 george0papasotiriou/cve-2026-22020-weak-seed-in-quantum-key-distribution-error-correction
CVE-2026-22020 を実証する Python PoC: 量子鍵配送のプライバシー増幅において悪用可能な弱いシードにより、最終鍵のエントロピーが低下します。
 joertx07/printnightmare-detection-lab
Sysmon、Windowsイベントログ、およびカスタムSPL検出ルールを使用してCVE-2021-34527 (PrintNightmare) の悪用をシミュレートおよび検出するSplunk SIEMラボ。
 josh-blythe/bordair-detector
2段階のプロンプトインジェクションとジェイルブレイク検出器: 正規表現ゲートと量子化されたDeBERTa-v3 ONNX分類器、画像、ドキュメント、音声に対応。Bordair/bordair-multimodalで学習し、実際のレッドチームゲームからの攻撃でテスト済み。
 wattocyber/gradient-untangler
オープンウェイトLLM向けローカル・ホワイトボックス勾配攻撃: レッドチーム向けのGCG/PEZサフィックス探索、レイヤー顕著性、重みスナップショット、およびランク1サフィックス-デルタフィッティング。
 mthamil107/db_audit_research
Self-Defeating Audits: 低権限のPostgreSQLロールがトリガーベースの監査者を可逆的に失明させ、さらに帰属(attribution)を汚染(ポイズニング)できることを示す再現可能なラボ(PG14/16)。防御策付き。合成データを使用。CVE-2018-1058のプリミティ…
 ragib-amin-nihal/pe-coa
"Pattern Enhanced Multi-Turn Jailbreaking: Exploiting Structural Vulnerabilities in Large Language Models" のコード実装
 cognitive-functors/c4-meta-system
7層の保護を備えた本番環境向けAI防御:数学的制約、オブジェクト能力アクセス、分散型O2コンセンサス、SVETILO倫理。初のオープンソースThoughtVirus防御。BSL 1.1。
 96kihyun/batch_jailbreak
このリポジトリには、論文「[Safety in Batches? Understanding and Mitigating Safety Failures in Batch Prompting]」の公式実装が含まれています。
 sonnelon/cve-2026-23744-poc
CVE-2026-23744のPoC
 horkimhab/llm-prompt-injection-resources
LLMプロンプトインジェクション攻撃、防御、およびセキュリティを学習・研究するための厳選リソース集。
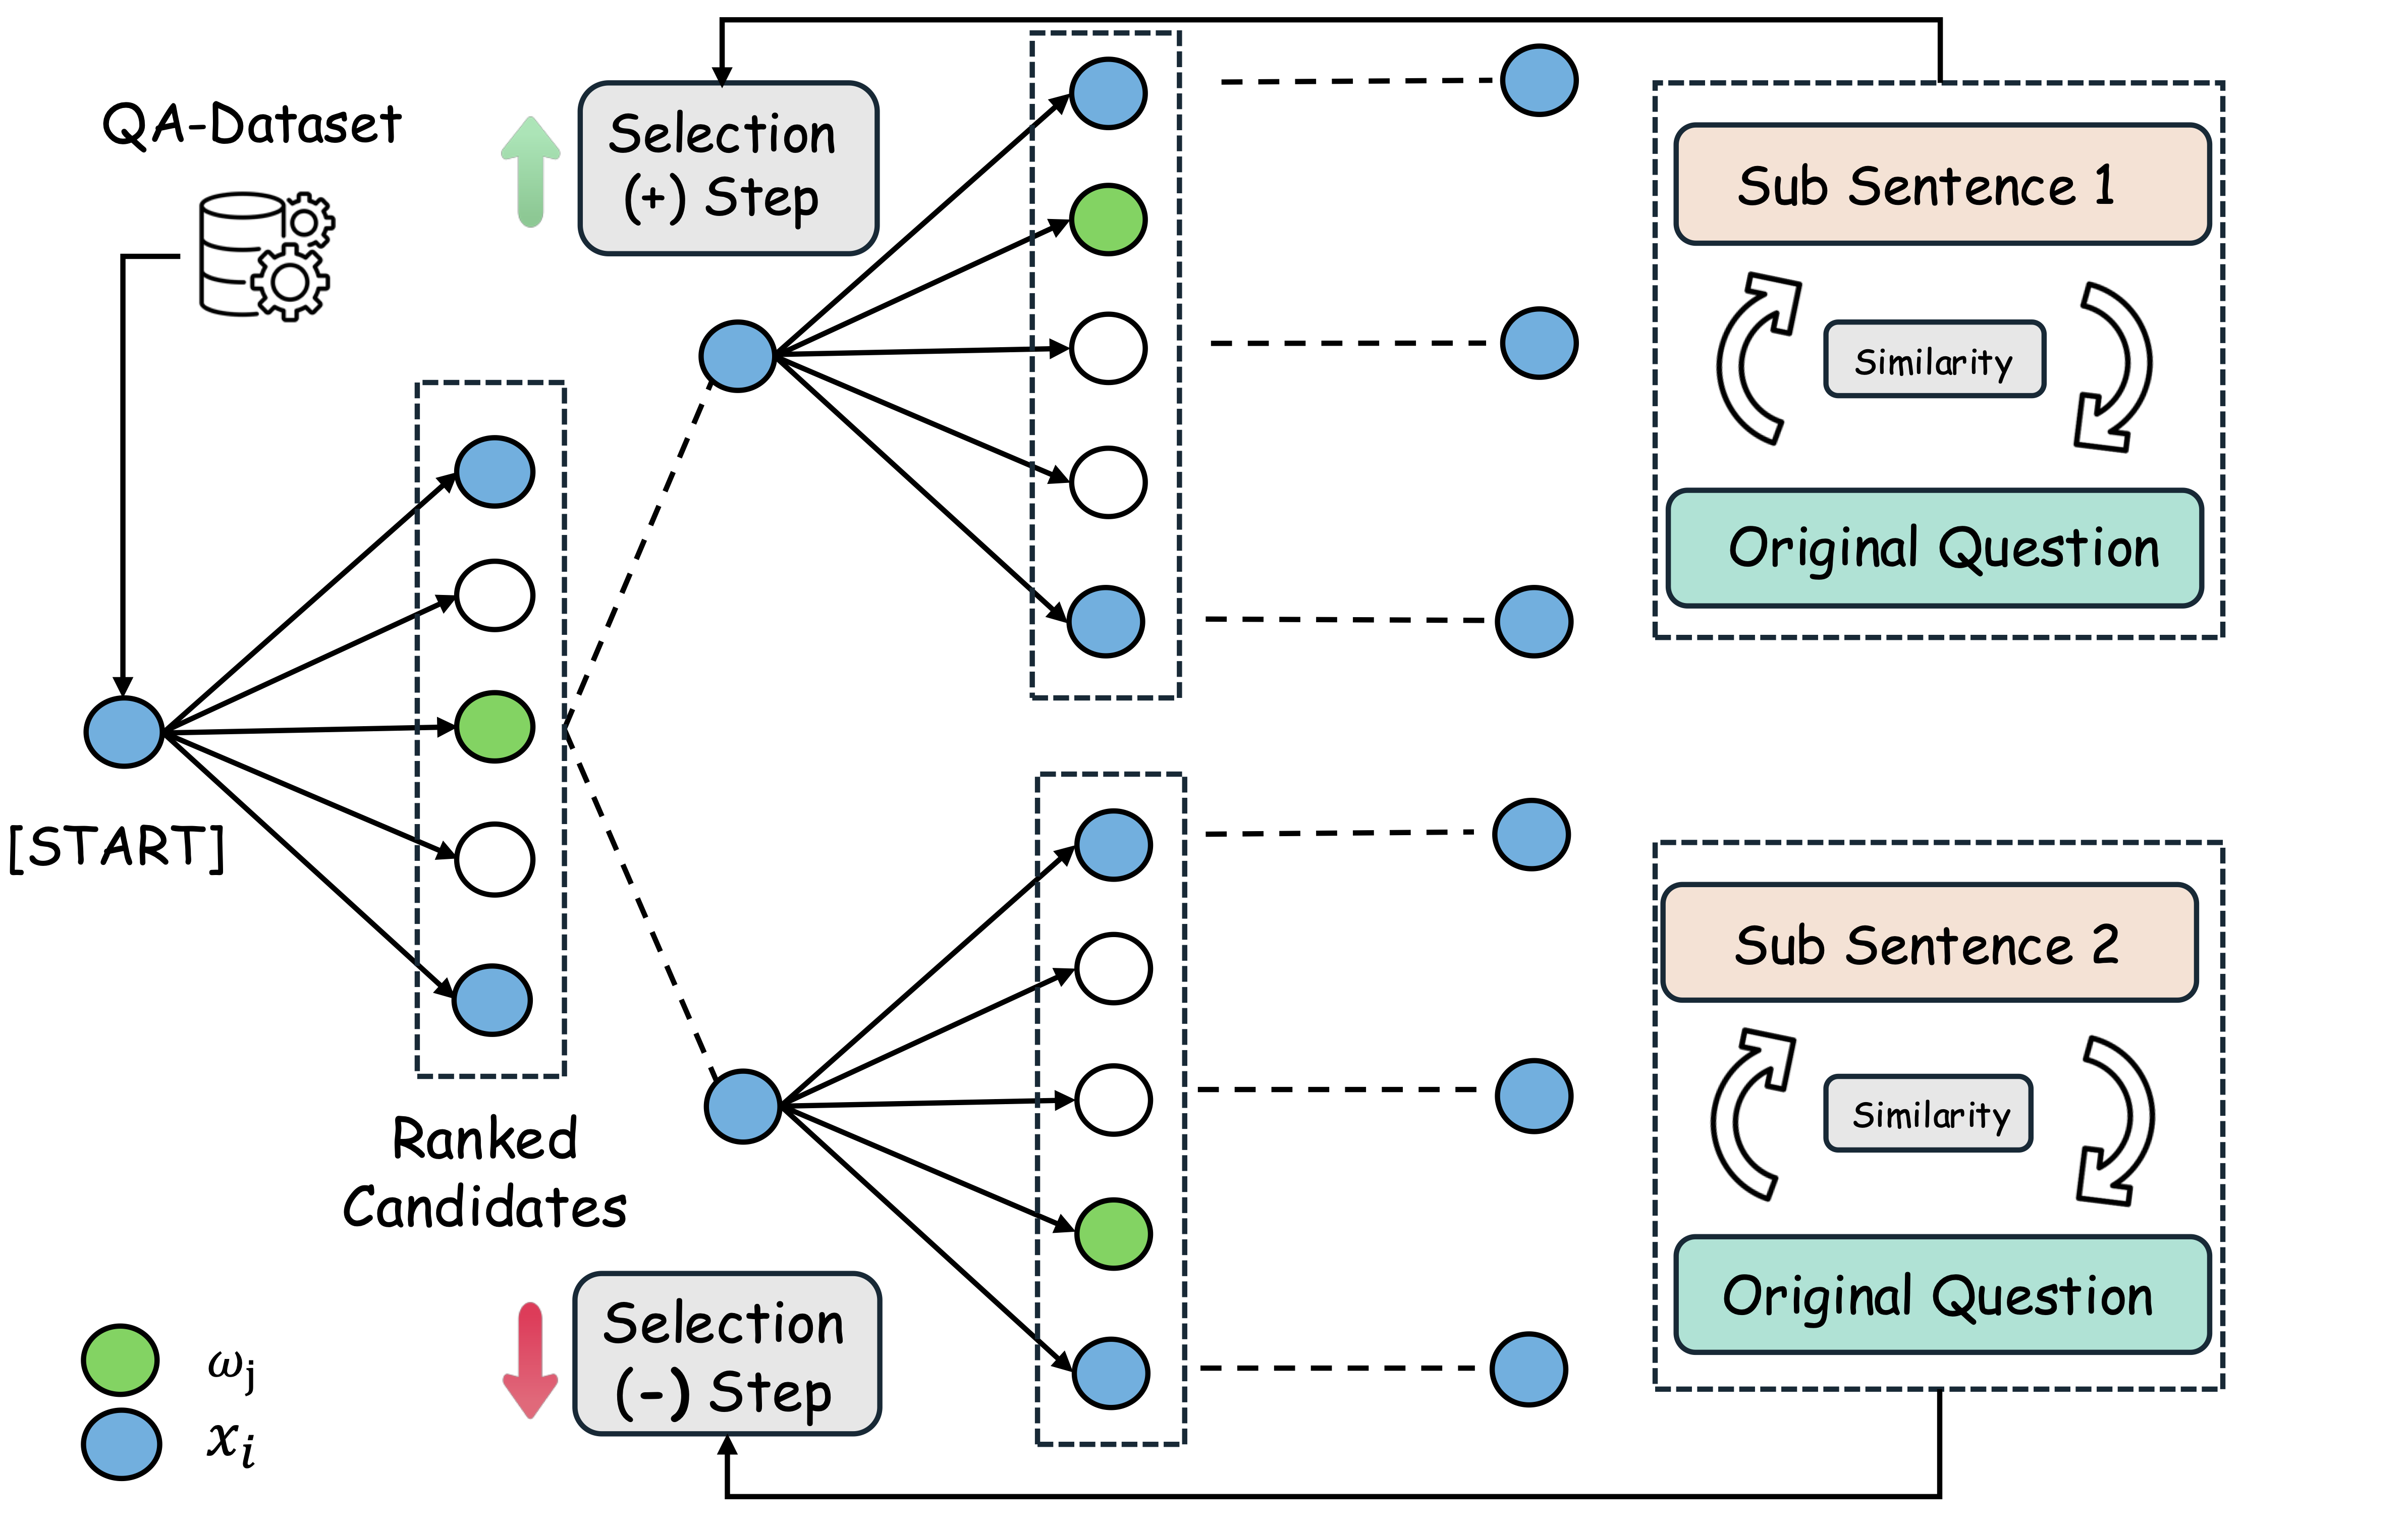 franz-chang/adaptive_greedy_local_search
AGLS
 owasp/damn-vulnerable-ml-model
意図的に脆弱性を持たせた機械学習モデルで、実践的なセキュリティトレーニングを提供します。安全なラボ環境で、一般的なMLの脆弱性、敵対的攻撃、防御技術を探索・学習できます。








