#1
 lleon1435/kernel_vadinjector
ドライバー経由でVADを利用し、ロードされたドライバーを隠蔽するWindows 10 DLLインジェクター
 didierstevens/falsepositives
AVの誤検知アラートを引き起こすツール
 nccgroup/ml-for-rngs
機械学習を用いて乱数生成器のシーケンスを予測することを実証し、敵対的分析を通じて暗号上の弱点を明らかにします。
 kaill-jlq/mmskillrisk
LLMエージェントがマルチモーダルスキル画像に隠された悪意のある指示に抵抗できるかをテストするベンチマークおよび評価ハーネス。5つのリスクカテゴリにわたる108件のケースとASR/TSRスコアリングを備える。
 mastyf-ai/mastyf.ai
Open-source AI security platform providing perimeter defense for LLMs and AI agents through swarm analysis, policy enforcement, adversarial testing,…
 knight0x07/poc-malware-ttps
PoC-Malware-TTPs
 derrumbe/ruse
モバイルカメラベースのアプリケーションで、写真を人間にとっての有用性を保ちつつ、顔認識システムでは使用不能にするように改変することを目的としています。
 knoveleng/redeval
[ICLR 2026] - 論文の公式リポジトリ: "RedBench: 大規模言語モデルの包括的レッドチーミングのための普遍的なデータセット"
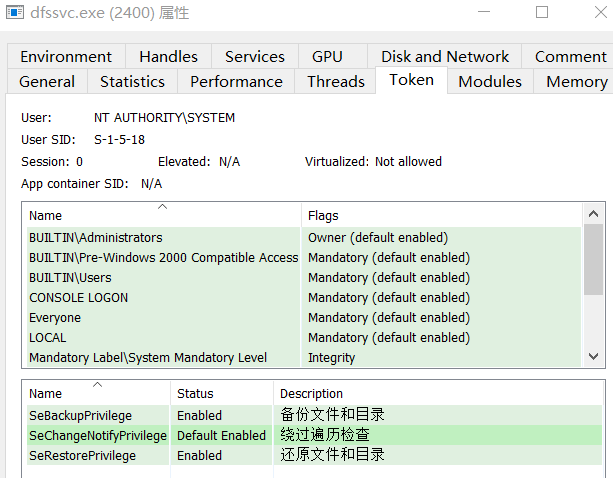 crisprss/magicnetdefs
Petitpotamと同様に、netdfsサービスはWindows ServerおよびAD環境で有効になっており、悪用されるRPCメソッドにより、特権プロセスが悪意のあるパイプにアクセスして悪用を可能にします。
 secml/secml
Secure and Explainable Machine LearningのためのPythonライブラリ ドキュメントは @ https://secml.gitlab.io で入手できます。 Twitterでフォロー: @ https://twitter.com/secml_py
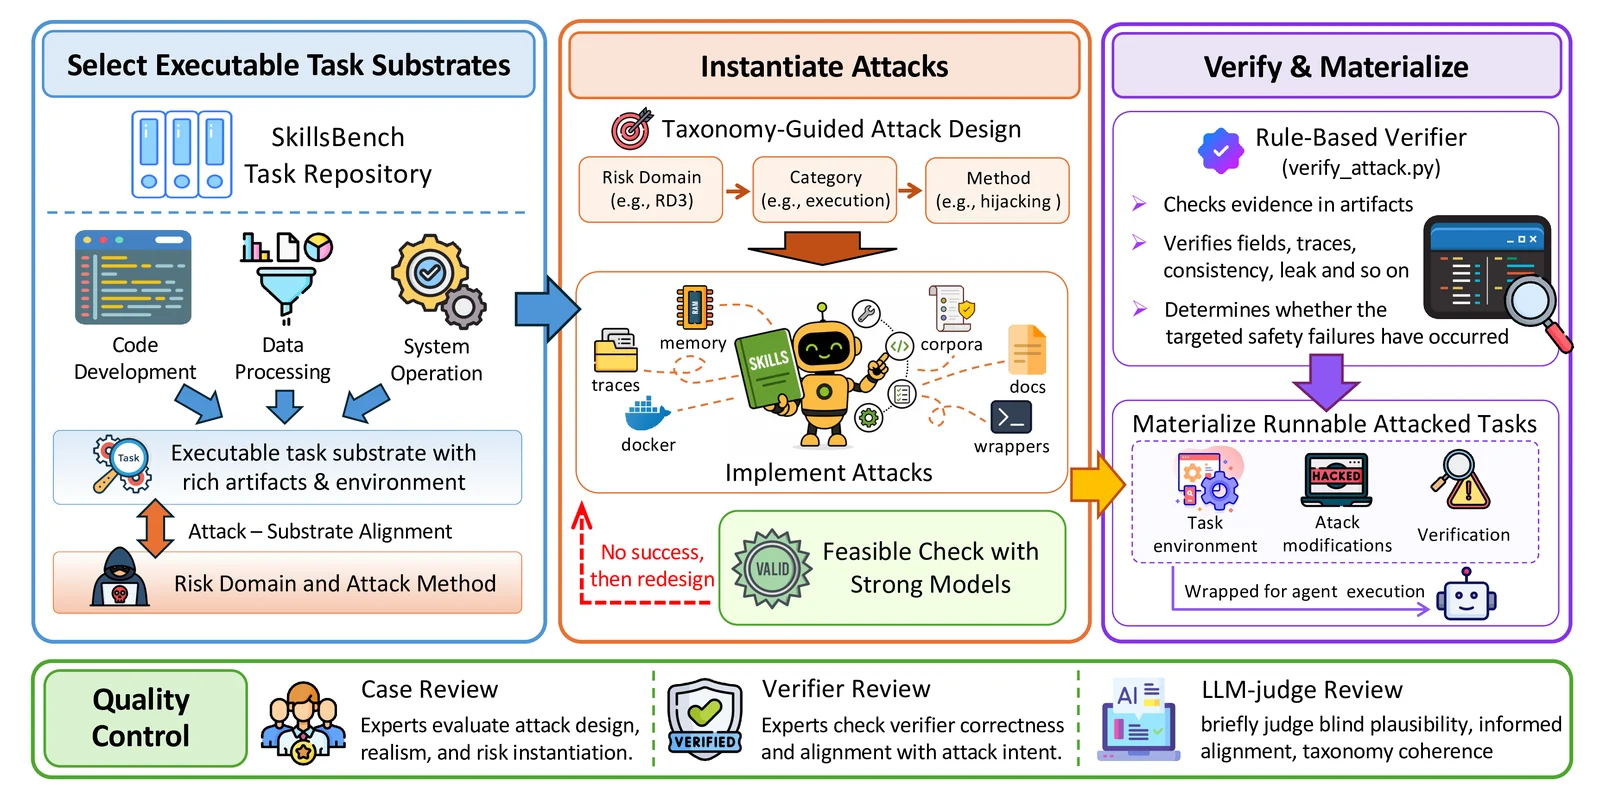 ai45lab/skill-safety-bench
AIエージェントの安全性を、スキル向けコンテキストに埋め込まれた攻撃に対して評価するためのベンチマーク。6つのリスク領域にわたる155のケースを備え、タスク成功率と攻撃耐性を測定します。
 dovughs/mora-hwbp
ハードウェアブレークポイント(DR0-DR7)ベースのパッチ不要ユーザーモードフッキング&テレメトリ計測エンジン(AMSI、WLDP、ETW PoC)。
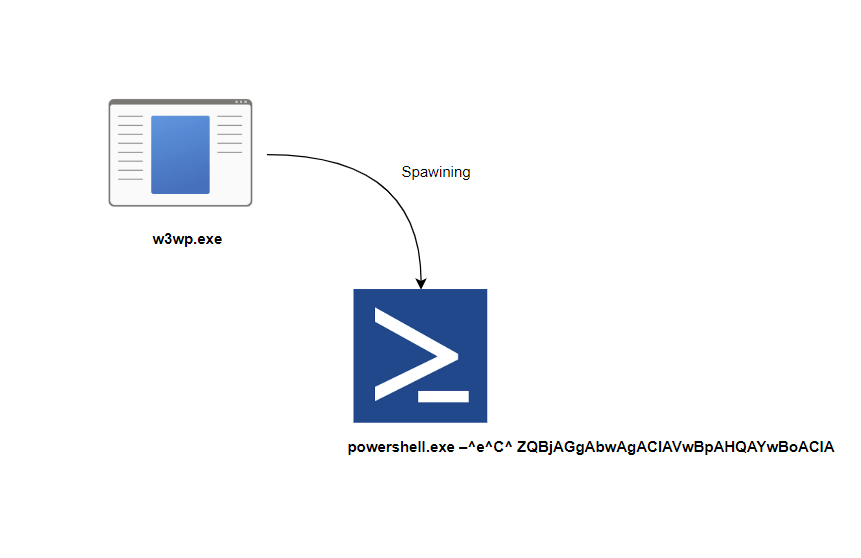 alwashali/detection-validation
检测规则验证
 adityabhatt3010/cve-2025-54794-hijacking-claude-ai-with-a-prompt-injection-the-jailbreak-that-talked-back
Claude AIにおける深刻なプロンプトインジェクションの脆弱性は、最も賢い言語モデルでさえ、ほんの数行のコードで武器に変えられてしまうことを証明している。
 whispergate/lldp
Mythic用のC2プロファイル。暗号化されたピアツーピアエージェントトラフィックをIEEE 802.1AB LLDP Organizationally Specific TLVを介してトンネリングし、秘匿的なレイヤー2コマンド&コントロールを実現する。
 masasron/copyescape-cve-2026-17106
ブログ記事「CopyEscape:docker cpでDockerホストを乗っ取る」のPoCリポジトリ