#1
 nishitvp/better_opts_attacks
ファインチューニングベースのプロンプトインジェクション防御(SecAlign、SecAlign++、StruQ)を破るための攻撃フレームワーク。LLMに対するアーキテクチャを考慮した敵対的攻撃を使用します。
 gmh5225/llm-attack-prompt
ジェイルブレイク、プロンプトリーク、プロンプトインジェクション、LLM攻撃。大規模言語モデル攻撃プロンプト集
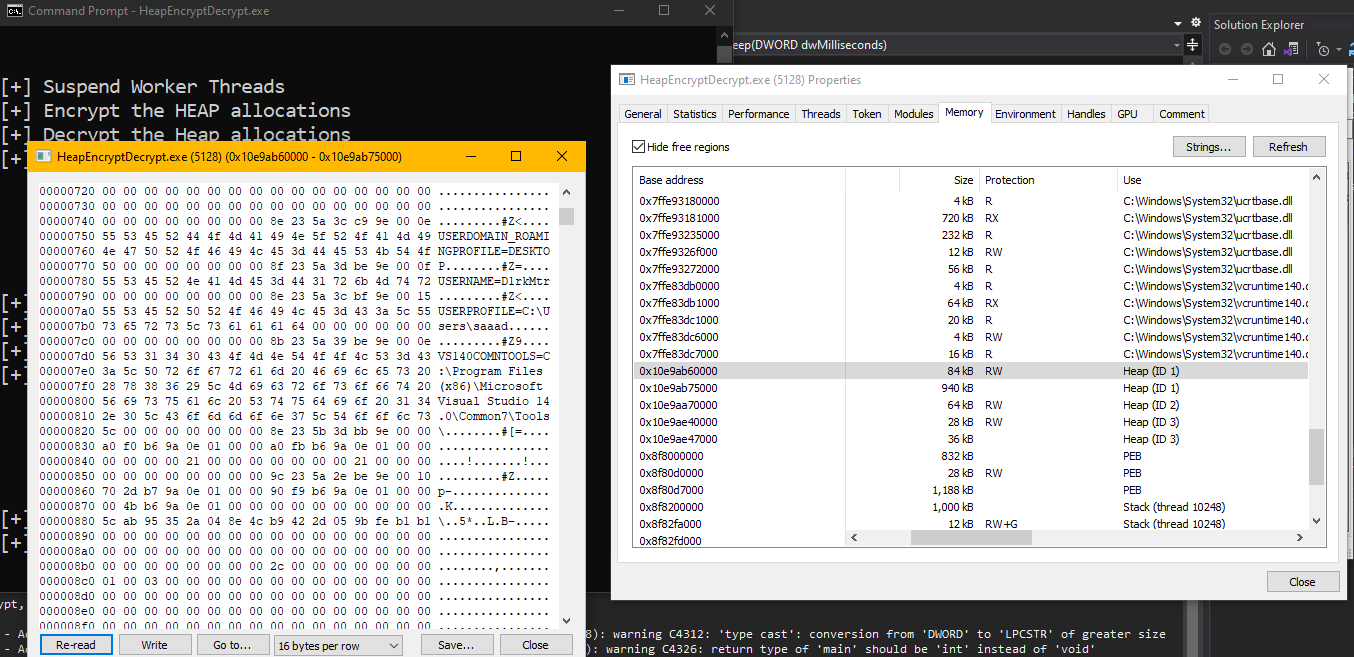 saadahla/heapcrypt
Sleepをフックして独自のSleepに置き換えることで、スリープ中にヒープを暗号化する
 saadahla/pspersist
%HOMEPATH%\Documents\WindowsPowershell\ にインプラントのパスを含むPowerShellスクリプトをドロップし、PowerShellプロセスが作成されるたびにインプラントも実行されるようにします。
 sej2020/manipulating-web-agents
自律型LLMベースのWebエージェントを制御する間接プロンプトインジェクション攻撃の研究デモンストレーション。トリガー最適化と評価のためのツールを備えています。
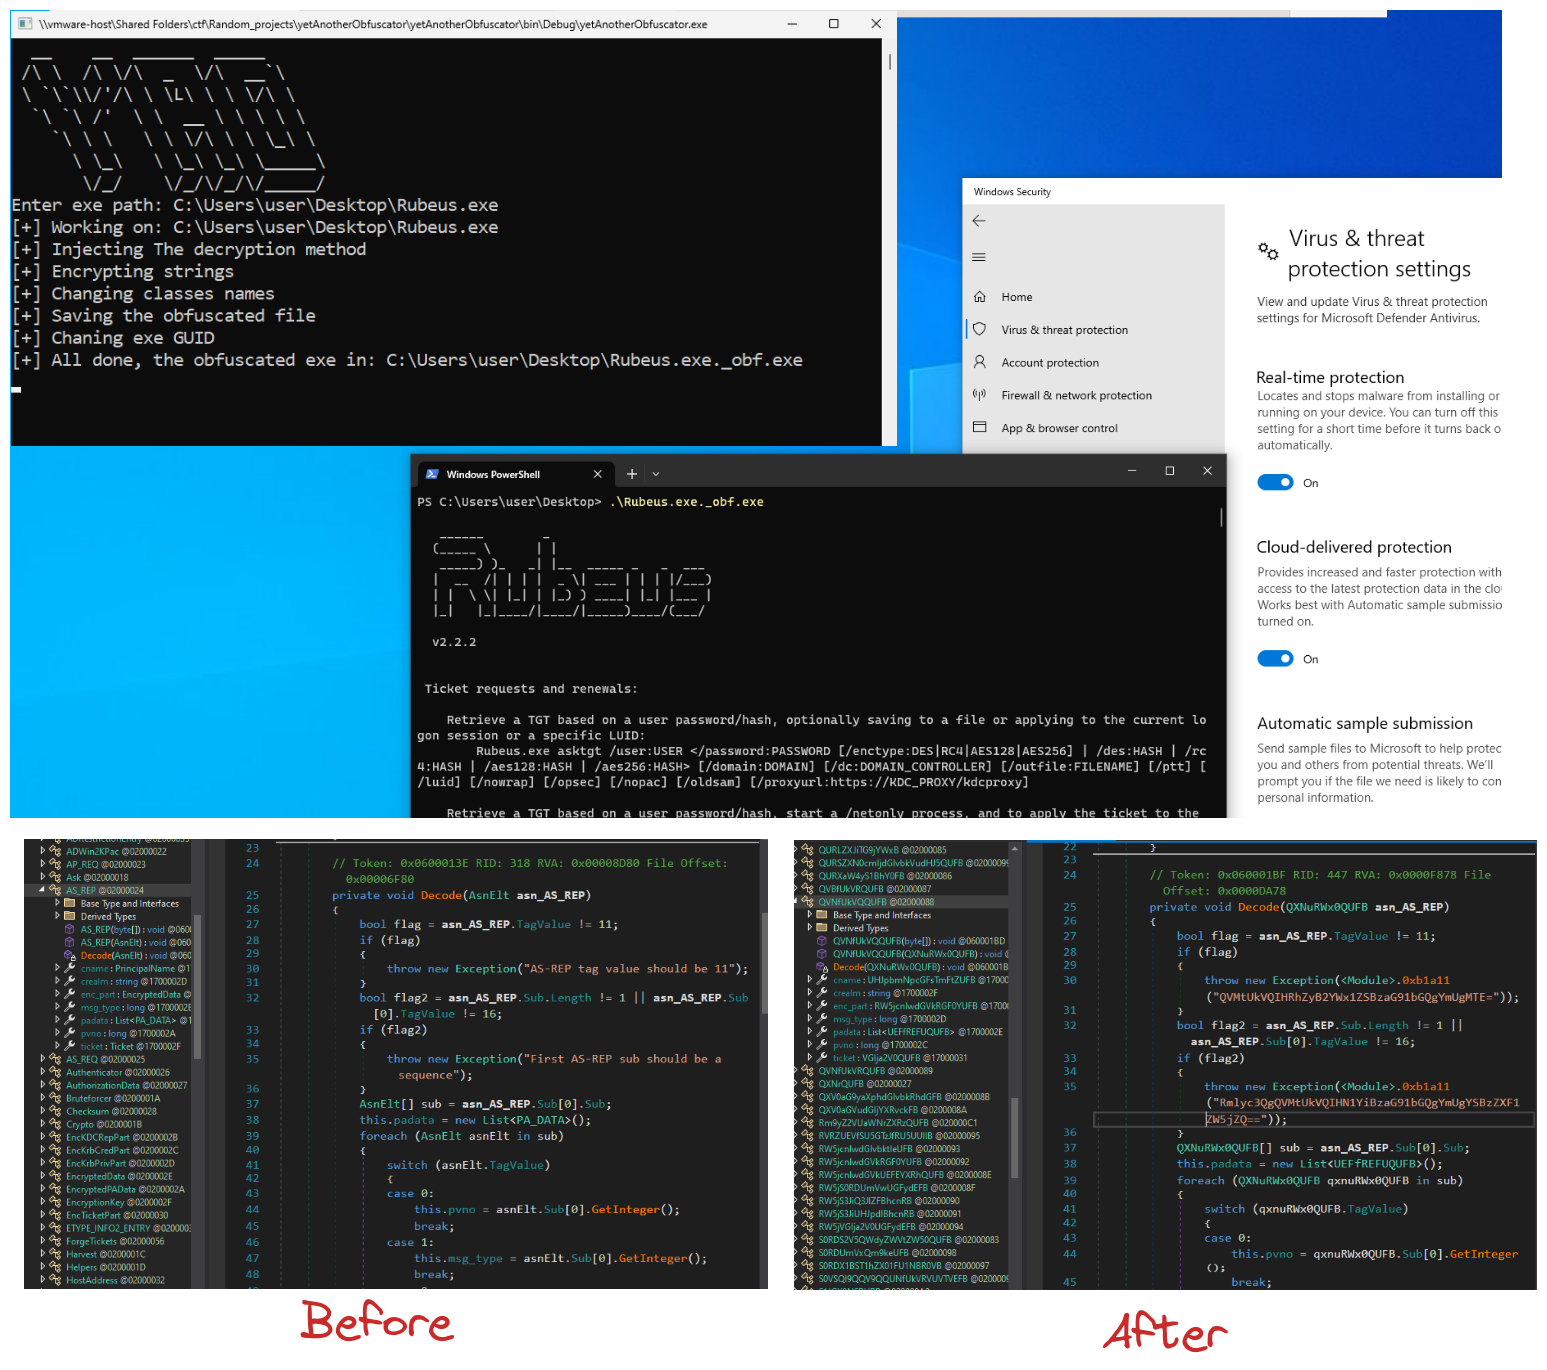 0xb11a1/yetanotherobfuscator
Windows DefenderをバイパスするC#難読化ツール
 george0papasotiriou/cve-2026-23003-cross-chain-bridge-message-forging-via-missing-origin-chain-id
CVE-2026-23003 用クロスチェーンブリッジ PoC: 脆弱な Solidity コントラクトと Python エクスプロイトを使用し、起点チェーン ID の欠落を利用したメッセージ偽造を実証します。
 george0papasotiriou/cve-2026-22020-weak-seed-in-quantum-key-distribution-error-correction
CVE-2026-22020 を実証する Python PoC: 量子鍵配送のプライバシー増幅において悪用可能な弱いシードにより、最終鍵のエントロピーが低下します。
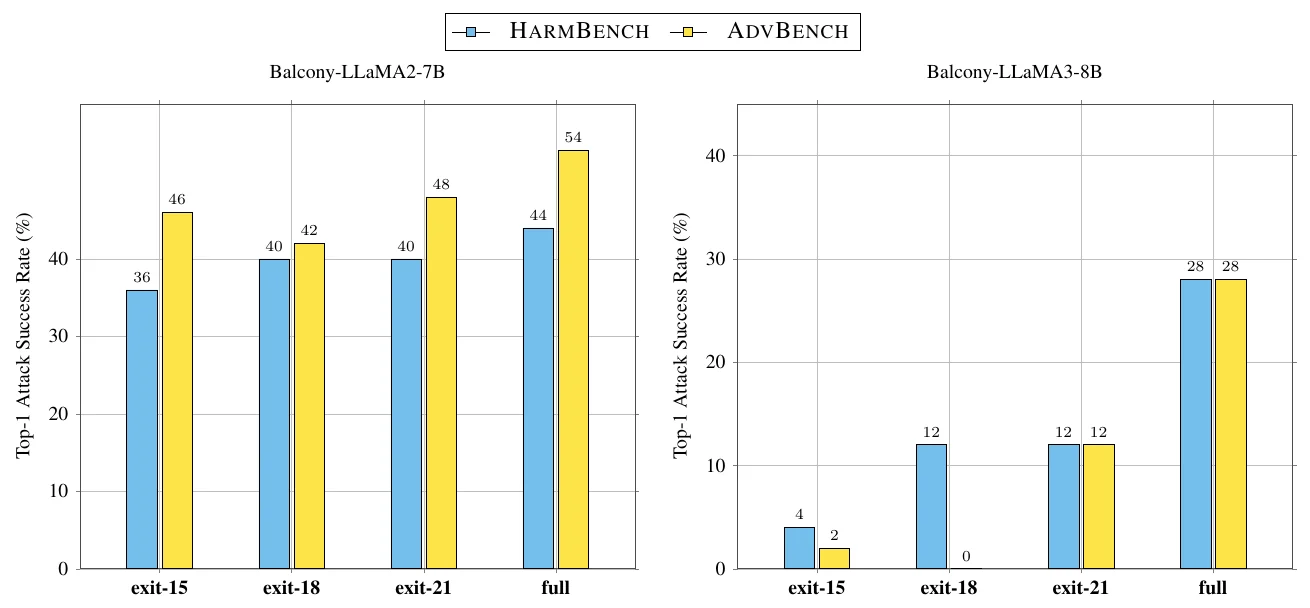 lassnajmuldeen/balcony-jailbreaking
初期終了深度LLMにまたがるジェイルブレイク脆弱性。NeurIPS 2026のFLMSecワークショップで発表
 nul0x4c/etwsessionhijacking
Procmon によるネットワークイベントの監視をブロックする PoC
 pixee/compaction-laundering
コーディングエージェントにおけるコンテキスト圧縮に関するセキュリティ研究:信頼できないコンテンツ内の偽造されたロールラベルが要約を経ても存続し、実行されてしまう仕組みを、計測・デモ・修正方法とともに示す。
 thuname/ted
USENIX Security 2026 の研究成果物で、トンネルノードと IPv6 拡張ヘッダーを悪用した DDoS 攻撃を実証し、付随する分析および評価コードを含む。