
 #1
敵対的ML攻撃フレームワーク、回避技術、モデルロバストネス評価ツール。
Kitploit おすすめ
 george0papasotiriou/cve-2026-22007-ntp-monlist-amplification-over-ipv6
CVE-2026-22007 の Python PoC:IPv6 上の NTP monlist 増幅。シミュレートされた脆弱なサーバーとスプーフィングされた UDP リフレクション攻撃を含みます。
 george0papasotiriou/cve-2026-21003-jwt-none-algorithm-bypass-via-kid-header-omission
CVE-2026-21003の概念実証エクスプロイト。kidヘッダーを省略し、「none」アルゴリズムを使用することでJWT認証バイパスを実証し、ユーザーになりすまします。
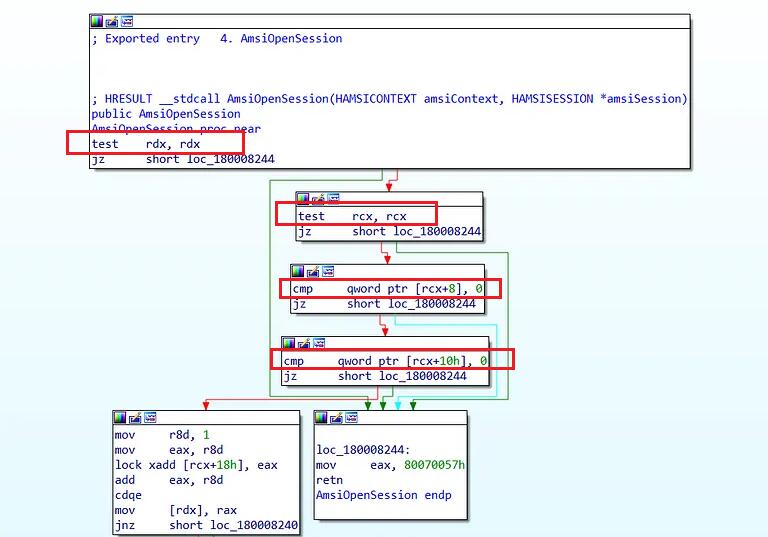 senzee1984/amsi_bypass_in_2023
Windows 11 で動作する Amsi バイパスペイロード
 saadahla/unhookingpatch
NT APIスタブへのパッチ適用と、SSNおよびsyscall命令の実行時解決により、EDRフックをバイパスします。
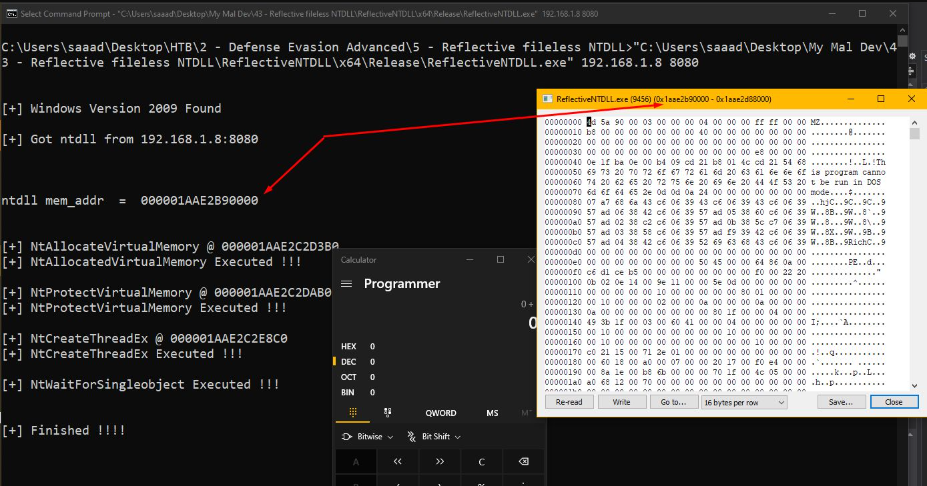 saadahla/ntdllreflection
Windows ReleaseIDに基づいてリモートサーバーからReflective Ntdllをメモリにロードし、ntdllへのハンドルを開くことを避けてユーザーランドEDRフックをバイパスし、エクスポートテーブルからエクスポートされたAPIをトリガーします。
 deepinstinct/nofilter
Windows Filtering Platform を悪用して、NT AUTHORITY\SYSTEM としてコンソールを起動するか、別のログオンユーザーになりすまして、レッドチーム作戦中の権限昇格を実現します。
 horkimhab/cve-2026-20685
CVE-2026-20685 - 下書きまたはTODO
 george0papasotiriou/cve-2026-22003-redis-lua-sandbox-escape-via-debug.sethook-
CVE-2026-22003 の概念実証エクスプロイト。debug.sethook を介した Redis Lua サンドボックスエスケープにより、任意のシステムコマンドを実行することを実証します。
 george0papasotiriou/cve-2026-1337-ai-coding-assistant-prompt-injection-to-sandbox-escape
サンドボックス内でAI生成の修正を実行するコードレビューボットにおけるプロンプトインジェクション。サンドボックスは危険なコマンドを防ぐためにブラックリストを使用しているが、ポリグロットペイロードがフィルターをバイパスしてリモートコード実行を達成する。
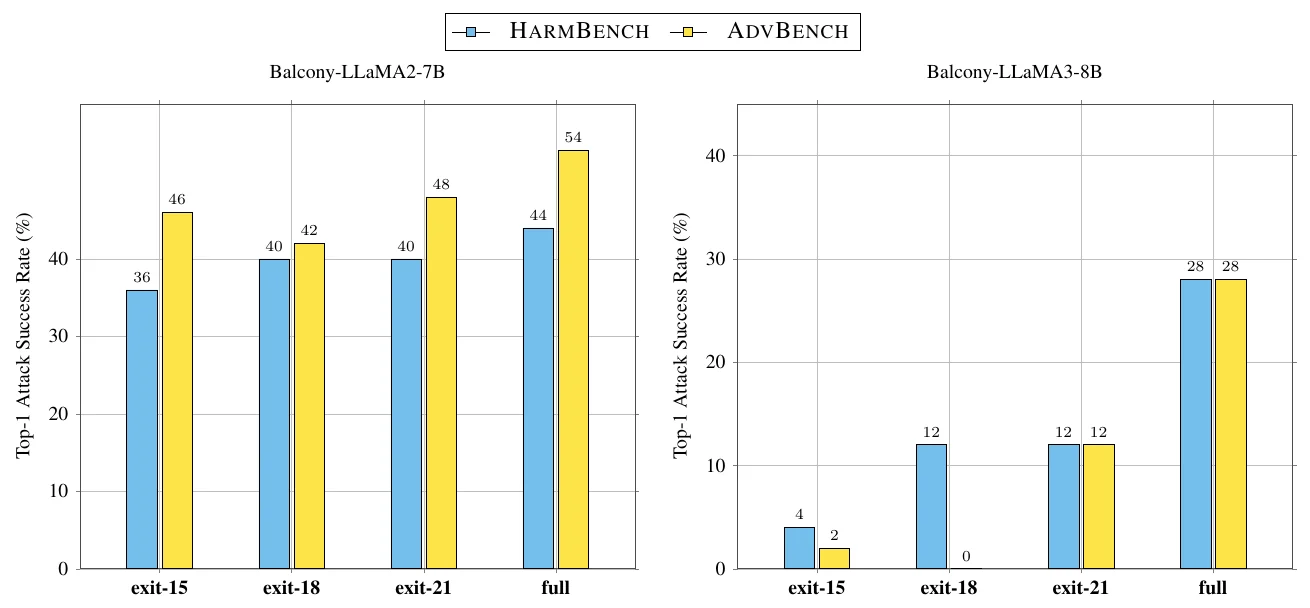 lassnajmuldeen/balcony-jailbreaking
初期終了深度LLMにまたがるジェイルブレイク脆弱性。NeurIPS 2026のFLMSecワークショップで発表
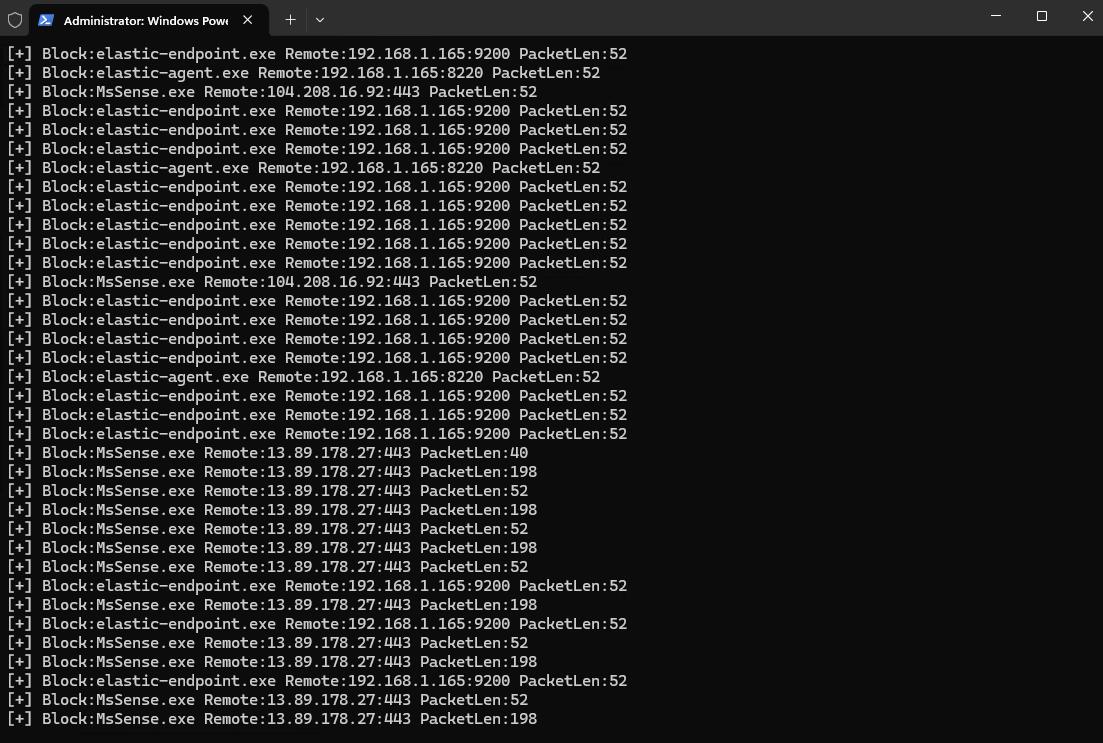 senzee1984/edrprison
正当なWFPコールアウトドライバーを活用して、EDRエージェントがテレメトリーを送信するのを防ぐ
 matheuzsecurity/ringreaper
io_uringを使用して従来のsyscallを回避することで、EDRの検出をステルス的にバイパスするLinuxポストエクスプロイテーションエージェント。
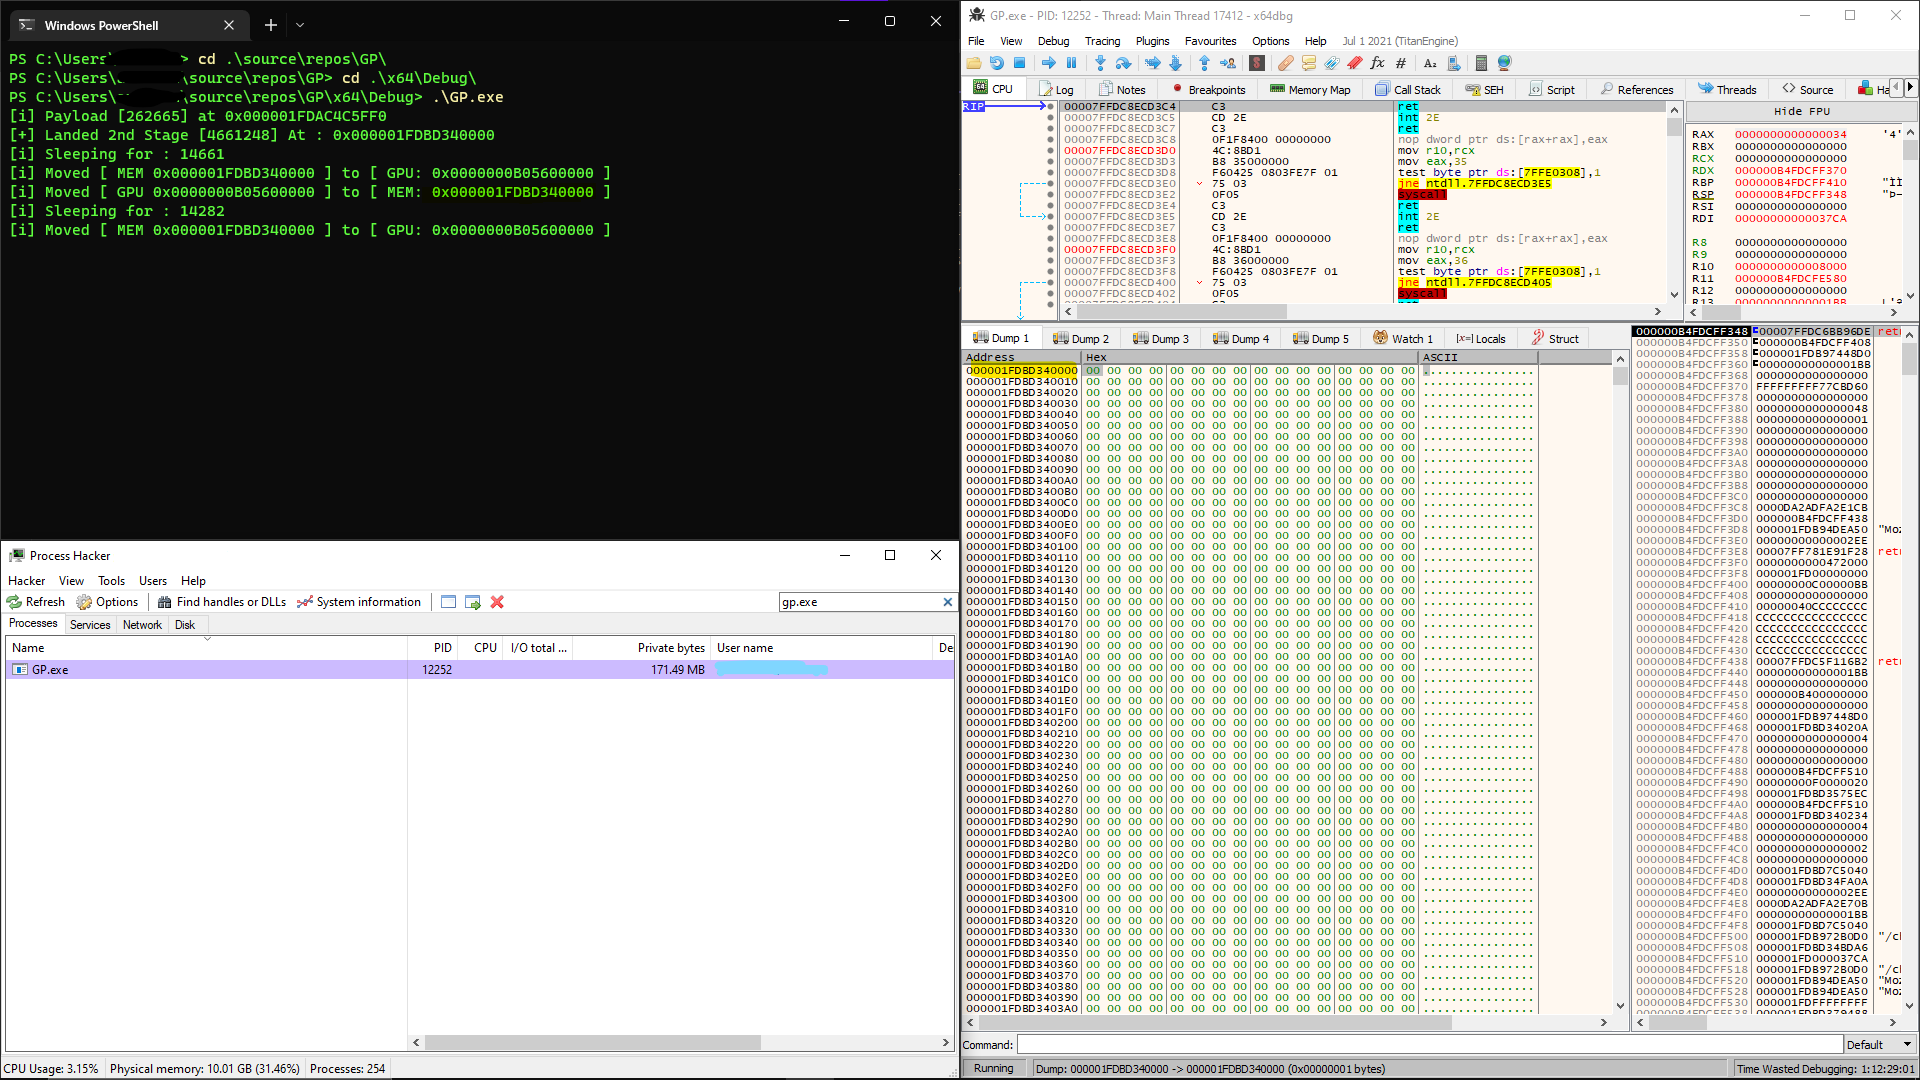 h1d3r/gpu_shellcode
CUDA APIを介してGPUメモリにリフレクティブペイロードを隠蔽し、スリープ中にホストメモリを消去して、VEHハンドラーを使用して実行可能メモリを復元することで、メモリフォレンジックスを回避します。
 rad9800/vehapiresolve
ベクタード例外ハンドラとハッシュ化ルックアップを使用してランタイム時にWindows APIを解決し、インポートを隠蔽して攻撃的ペイロードのリバースエンジニアリングを困難にします。
 redcanaryco/atomictestharnesses
Atomic Test Harnessの公開リポジトリ
 rasta-mouse/process-inject-kit
Cobalt StrikeのProcess Inject Kitの移植








